#1
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) 针对 Android 的概念验证
 depthfirstdisclosures/nginx-rift
NGINX RCE 漏洞利用
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 xairy/vmware-exploitation
VMware逃逸利用相关链接合集
 notselwyn/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升概念验证漏洞利用程序,适用于 v5.14 至 v6.6 之间的大多数 Linux 内核,包括 Debian、Ubuntu 和 KernelCTF。在 KernelCTF 镜像中的成功率为 99.4%。

 arthepsy/cve-2021-4034
针对 CVE-2021-4034 (PwnKit) 的概念验证利用,这是一个位于 polkit 的 pkexec 中的本地权限提升漏洞,可让非特权用户在受影响的系统上获取 root 权限。
 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC
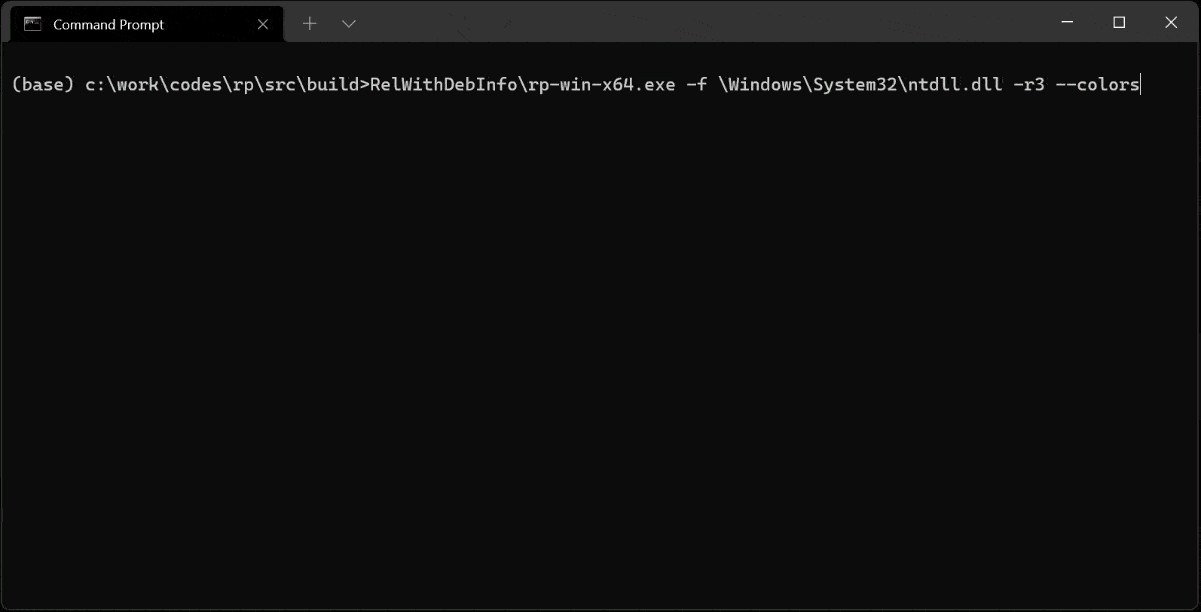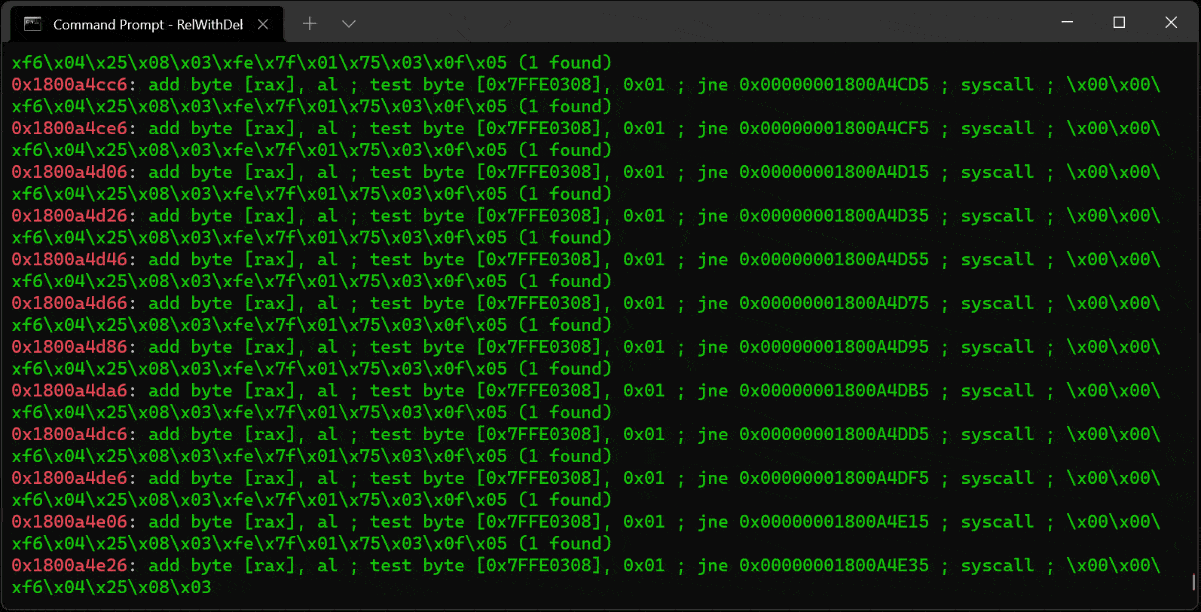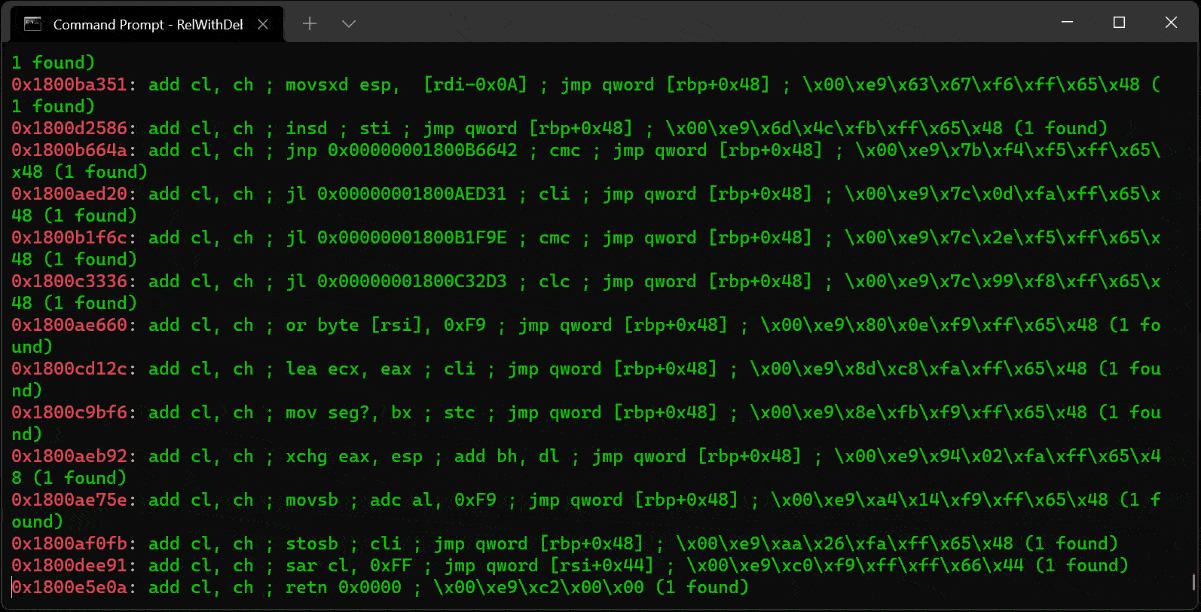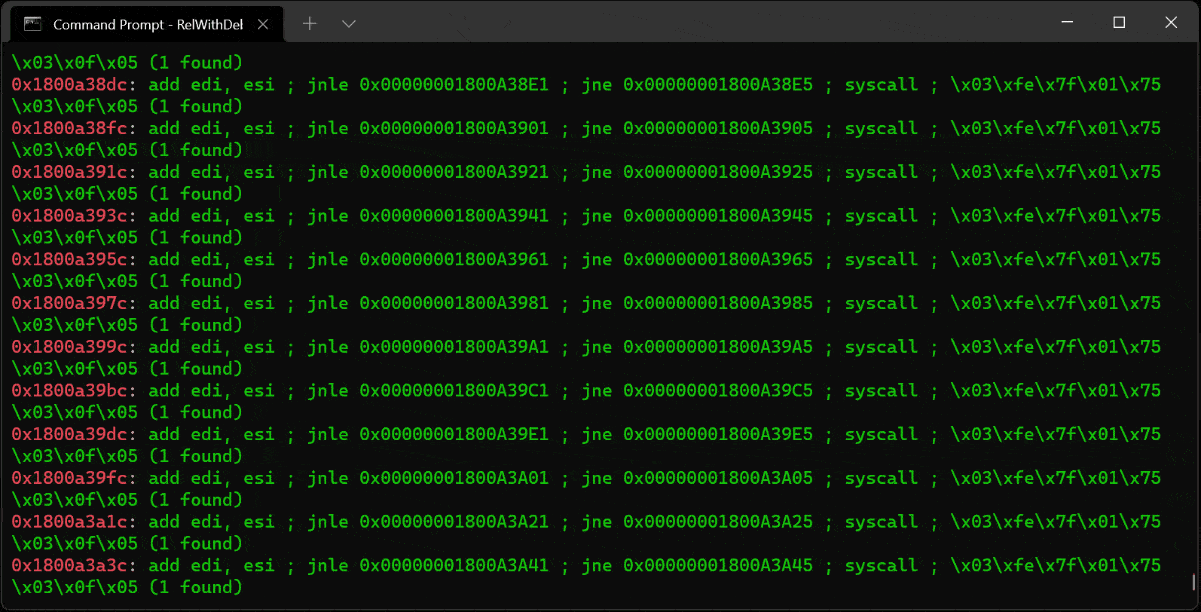 0vercl0k/rp
快速 C++ ROP gadget 查找器,适用于 PE/ELF/Mach-O 二进制文件,覆盖 x86/x64/ARM/ARM64 架构,能够高效构建返回导向编程链。
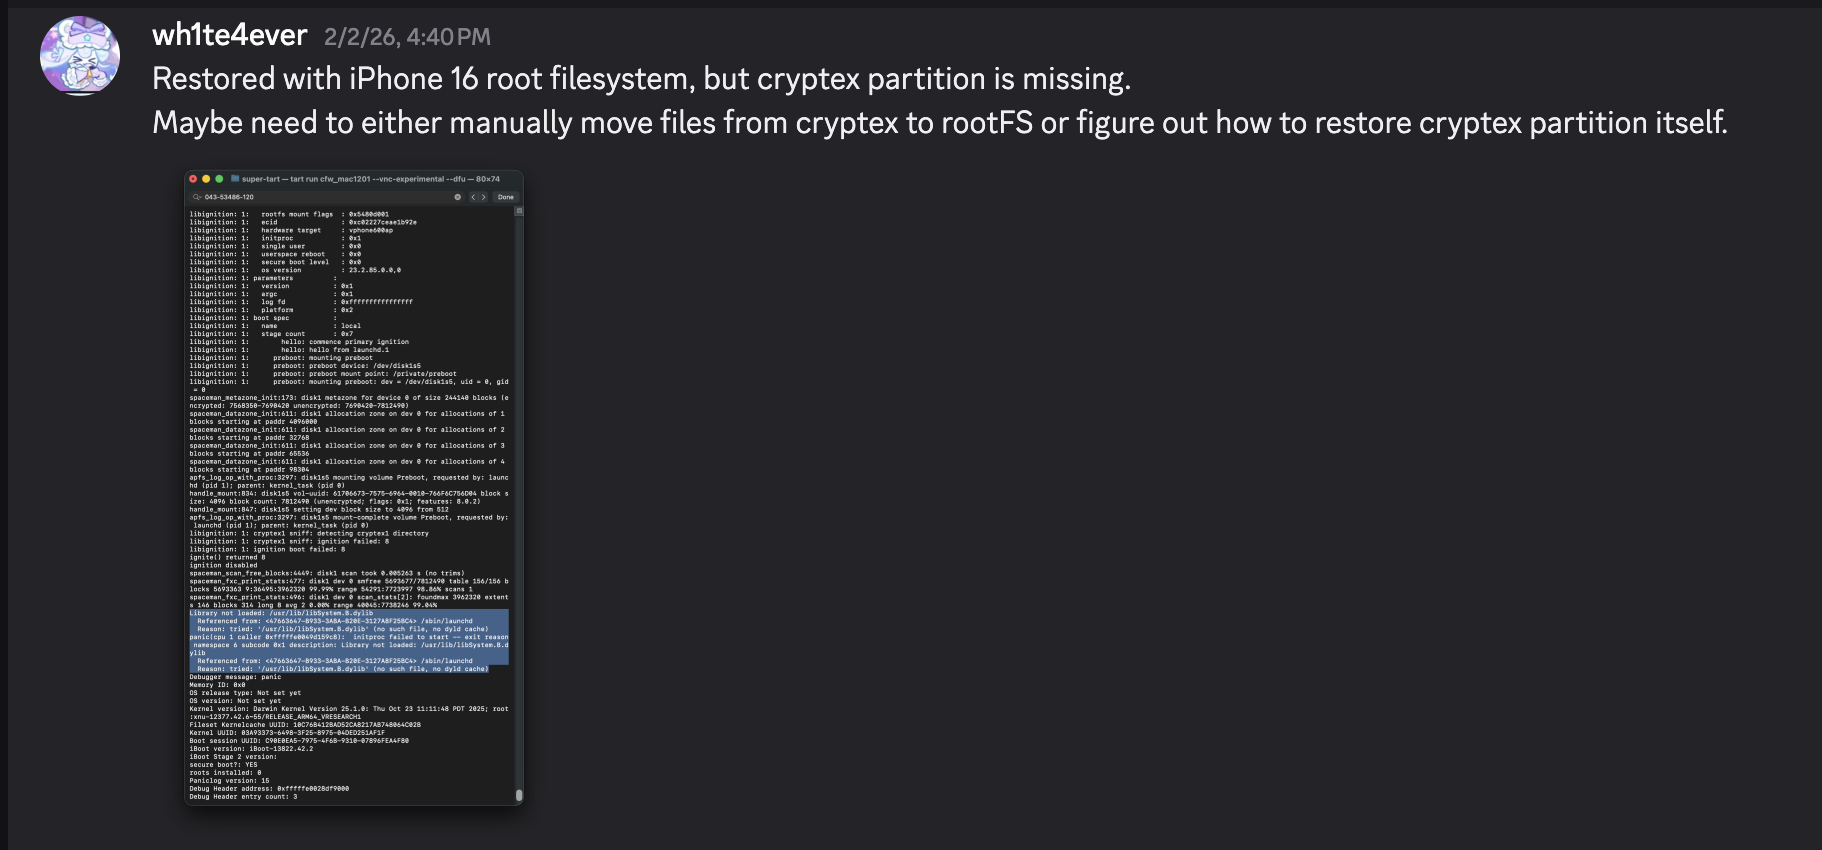 wh1te4ever/super-tart-vphone-writeup
使用 Apple PCC 固件中的 VPHONE600AP 组件构建虚拟 iPhone 的指南,涵盖固件修补、启动链修改及内核调试,用于 iOS 安全研究。
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。
 arinerron/cve-2022-0847-dirtypipe-exploit
一个针对 CVE-2022-0847 (Dirty Pipe) 的 root 利用程序
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
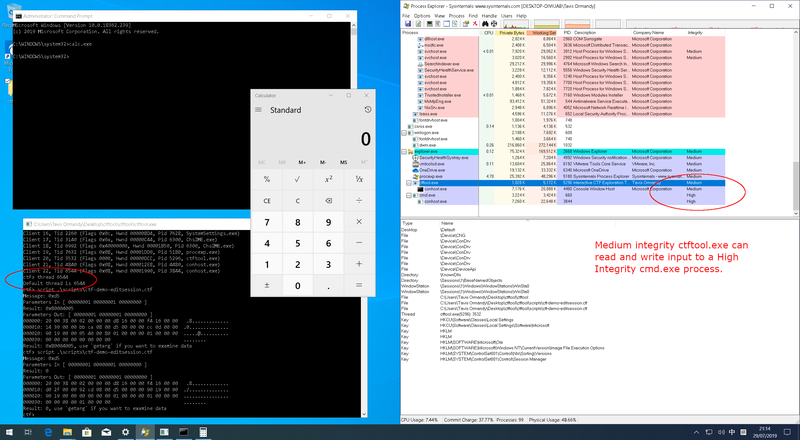
 felix-pb/kfd
kfd,即内核文件描述符(kernel file descriptor)的缩写,是一个用于在 Apple 设备上读写内核内存的项目。
 mcw0/poc
这些 PoC 的问题反馈已被禁用,因为它们仅仅是概念验证(PoC),属于公共领域且不受支持。
 bhassani/eternalbluec
用C/C++重写的EternalBlue工具套件,包括:MS17-010漏洞利用、EternalBlue漏洞检测器、DoublePulsar检测器以及DoublePulsar Shellcode和DLL上传器。