
 #1

 wise-security/cve-2025-69599
CVE-2025-69599的概念验证利用,演示RayVentory Scan Engine的rvia和ndtrack二进制文件中不受控制的搜索路径元素,通过PATH操纵和共享对象劫持实现任意代码执行。
 3dluvr/new-lib3mf.dll-for-meshmixer
为 MeshMixer 预编译的 lib3mf.dll,包含针对 CVE-2021-21772 的反向移植补丁和 zlib 1.3.1
 graypixel2121/cve-2025-57489
针对CVE-2025-57489的技术分析和概念验证漏洞利用,该漏洞是SuperDuper! v3.10中因不当的setuid二进制设计导致的权限提升漏洞,允许任意root命令执行。
 0xxa/google-poc
此仓库包含复现CVE-2025-13425的说明:我在谷歌的OSV-SCALIBR项目中发现的空指针解引用/数组越界漏洞。
 furyutei/cve-2015-0235_ghost
针对 GHOST glibc 漏洞(CVE-2015-0235)的 C 语言漏洞利用程序,可通过 gethostbyname 函数中的缓冲区溢出实现远程代码执行。
 joakimbulow/cve-2026-23907
Apache PDFBox 路径遍历漏洞(CVE-2026-23907)的概念验证漏洞利用,演示了通过包含嵌入文件的恶意 PDF 实现任意文件写入。
 mohitsinghpapola/cve-2023-20052
修复了CVE-2023-20052 ClamAV XXE漏洞利用的Docker构建。使用Ubuntu 18.04配合OpenSSL 1.0解决OpenSSL 3.0编译错误,确保libdmg-hfsplus兼容性。生成用于XML外部实体注入的恶意DMG文件。
 bengabay1994/cve-2021-21551-poc
此仓库包含我在盲目分析dbutil_2_3.sys驱动程序漏洞时完成的PoC。该PoC是基于个人分析创建的,未查阅任何writeup,甚至不知道此驱动程序中存在哪些CVE。我所知道的全部就是该驱动程序在某些方面存在漏洞。
 tiran/cve-2018-8970
# CVE-2018-8970 演示 https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 的演示
 leorivass/jq-els-backport-cve-2025-48060
将针对 CVE-2025-48060(jv_string_empty 中的堆缓冲区溢出)的上游修复向后移植到 jq 1.6。
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 至 v.5.8.6 版本中存在的一个问题(已在 v.5.8.8 中修复)允许本地攻击者通过 grub_sfs_read_extent 函数造成拒绝服务。
 alvarosr/cve-2025-5548
对 FreeFloat FTP Server 中 CVE-2025-5548 的文档化技术分析与受控利用,涵盖实验室搭建、静态/动态二进制分析、漏洞定位及用于教育目的的漏洞利用验证。
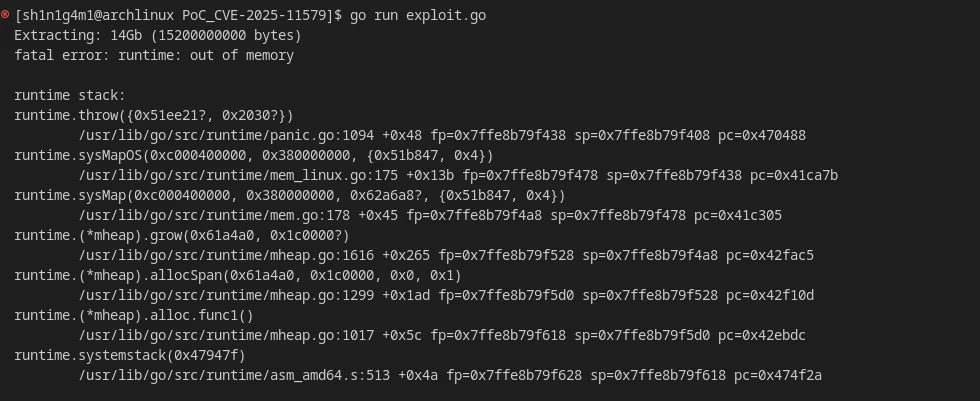 shinigami-777/poc_cve-2025-11579
CVE-2025-11579 的概念验证漏洞利用程序,这是 rardecode 中的一个拒绝服务漏洞,可通过包含超大字典大小的特制 RAR 文件触发内存耗尽崩溃。
 shinycolumn/cve-2025-56802
Reolink 桌面应用程序中的 AES-CFB 密钥生成与管理漏洞
 bilalclicksafe/cve-2025-60595
SPH Engineering UgCS 5.13.0 存在任意代码执行漏洞。此为用于 CVE 站点的公开参考。
 thunderstrike9090/conflicker_analysis_scripts
用于分析conflicker蠕虫的脚本,该蠕虫利用著名的netapi漏洞(CVE-2008-4250),即MS08-067
 rvermeulen/codeql-cve-2022-35737
一个用于查找 CVE 2022-35737 的 CodeQL 查询









