
 #1

 kaleth4/cve-2026-55200
对 CVE-2026-55200 的技术分析和概念验证,这是 libssh2 中的一个严重基于堆的缓冲区溢出漏洞,可实现预认证远程代码执行。包含缓解指南和供应链影响评估。
 idanshechter/cve-2017-13208-scanner
使用r2pipe的Python脚本,通过静态二进制分析检查缺少的dhcp_size验证,以检测Android libnetutils.so中的CVE-2017-13208漏洞。
 flamelu/cve-2020-17035-patch-analysis
CVE-2020-17035 补丁分析,详细说明了受影响二进制组件中的漏洞及利用机制。
 jianrongxiao-linksys/dnsmasq-cve-2026
针对6个dnsmasq CVE(CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)的自动化漏洞验证工具
 rishvic/xpdf-docker
Xpdf 4.04 的 Docker 镜像,存在 CVE-2022-30524 漏洞。
 yan5ui/env-cve-2020-8036
CVE-2020-8036的docker环境工件
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
C语言编写的漏洞分析与利用工具包,针对AOSP libavc堆溢出(CVE-2021-0325),具备静态代码分析能力。
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — libheif HEIF序列解析器中的堆分配漏洞

 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Linux内核Copy Fail(CVE-2026-31431)漏洞的分析与缓解,该漏洞利用AF_ALG/splice页面缓存突变,包含PoC检查器、auditd检测规则以及内核更新验证。
 d7ead/cve-2026-38764
Unistal Systems Pvt. Ltd. 的 Protegent 360 v2.0.0.4 中存在一个问题,允许本地攻击者通过内核驱动程序 pgsecdl.sys 提升权限。
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318:未经认证的 Content-Encoding: deflate 崩溃。根本原因分析(内部指针的无效释放 -> 堆损坏)+ 仅 DoS 的 PoC。已在 15.5.4 热修复 1 中修复。
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
详细说明 Little Orbit GFAC 内核驱动程序中三个本地权限提升漏洞(CVE-2026-12166/7/8)的技术公告,包括空指针解引用、访问控制不当及任意内核内存写入,可导致系统被完全控制
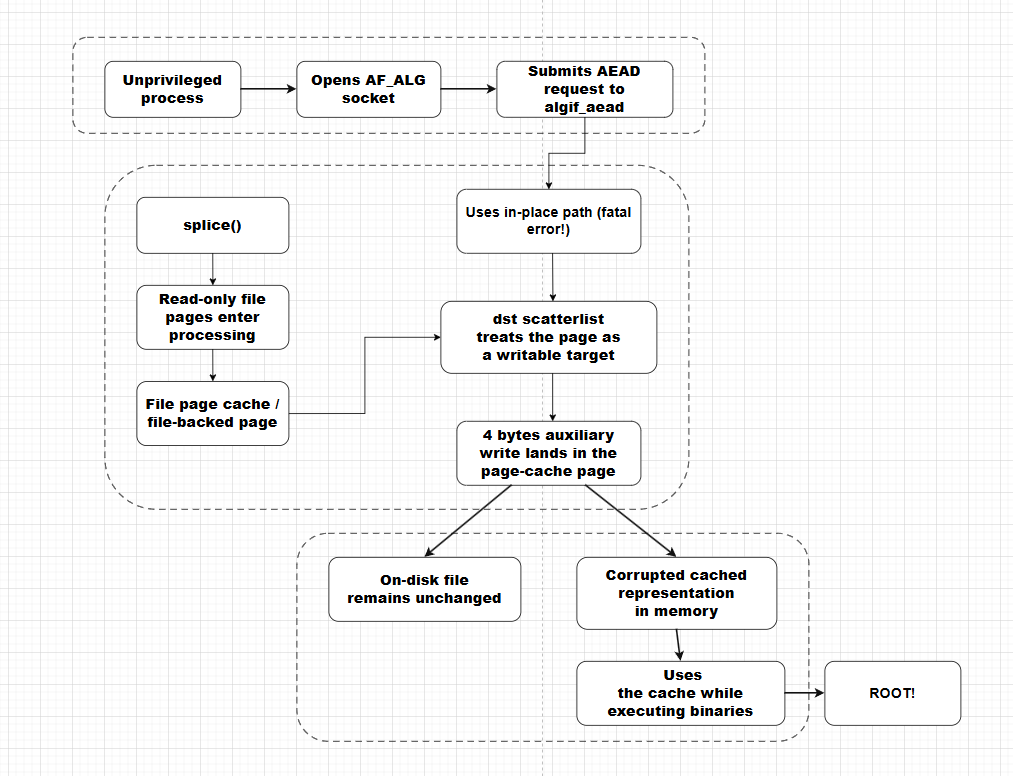 chernstepanov/copyfail-for-dummies
Linux 内核 CVE-2026-31431 的研究笔记与概念验证,记录了 AF_ALG splice() 页缓存损坏漏洞,并附有源码工件和示意图。
 halcy0nic/cve-2023-38434
CVE-2023-38434 的概念验证
 personnumber3377/dns_client_fuzzing
对 Microsoft Windows DNS 客户端库进行模糊测试。灵感来自 CVE-2026-41096。
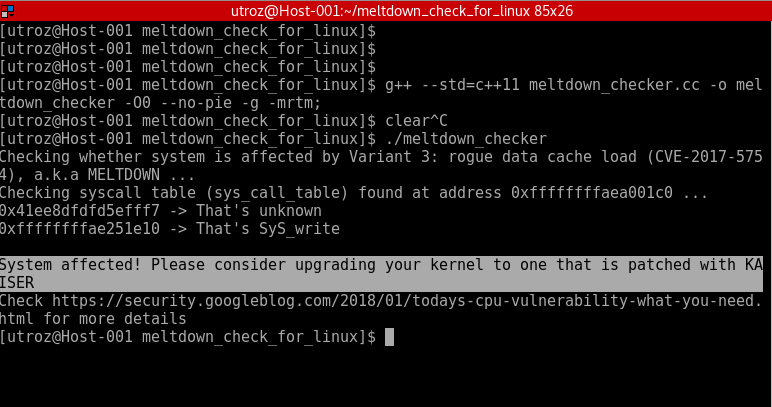 speecyy/am-i-affected-by-meltdown
概念验证 / 漏洞利用 / 检查系统是否受到变体 3:恶意数据缓存加载(CVE-2017-5754)的影响,又名









