
 #1

 m507/cve-2017-13156
用于判断 APK 是否存在 CVE-2017-13156 漏洞
 themalwareguardian/cve-2025-4275
分析并利用 CVE-2025-4275(Hydr0ph0bia),这是一个 Secure Boot 信任链弱点,其中固件变量被用来引入攻击者控制的证书,而这些证书会被后续启动组件所信任。
 open-flaw/cve-2026-2005
PostgreSQL pgcrypto 堆缓冲区溢出 PoC,演示 CVE-2026-2005:通过精心构造的 OpenPGP 数据包实现低权限 RCE 及提权至超级用户。
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
来自黑客攻击的阶段1 shellcode加载器分析
 eddinos2/cve-2026-64705
CVE-2026-64705 的根因分析与概念验证,这是一个 macOS HFS xattr 内核堆溢出漏洞。包含武器化的 HFS+ 镜像、修补器、解析器以及详细的报告,用于教育和防御性研究。
 themalwareguardian/cve-2025-3052
关于 CVE-2025-3052 的研究,这是一个 Insyde 固件漏洞,暴露了一个能够修改安全关键指针的任意写入原语。
 v3cn4x00/poc-cve-2025-66034
针对CVE-2025-66034的自动化利用工具,链式利用fontTools varLib中的路径遍历与XML注入漏洞,通过上传精心构造的.designspace文件实现未认证远程代码执行。

 d0c-s4vage/resmack-fuzz-test
这是一个为[resmack](https://gitlab.com/d0c-s4vage/resmack)设计的实验性项目,旨在找出最佳的进程插装方法、内存断点操作、快照模糊测试、语料库管理和反馈指标。
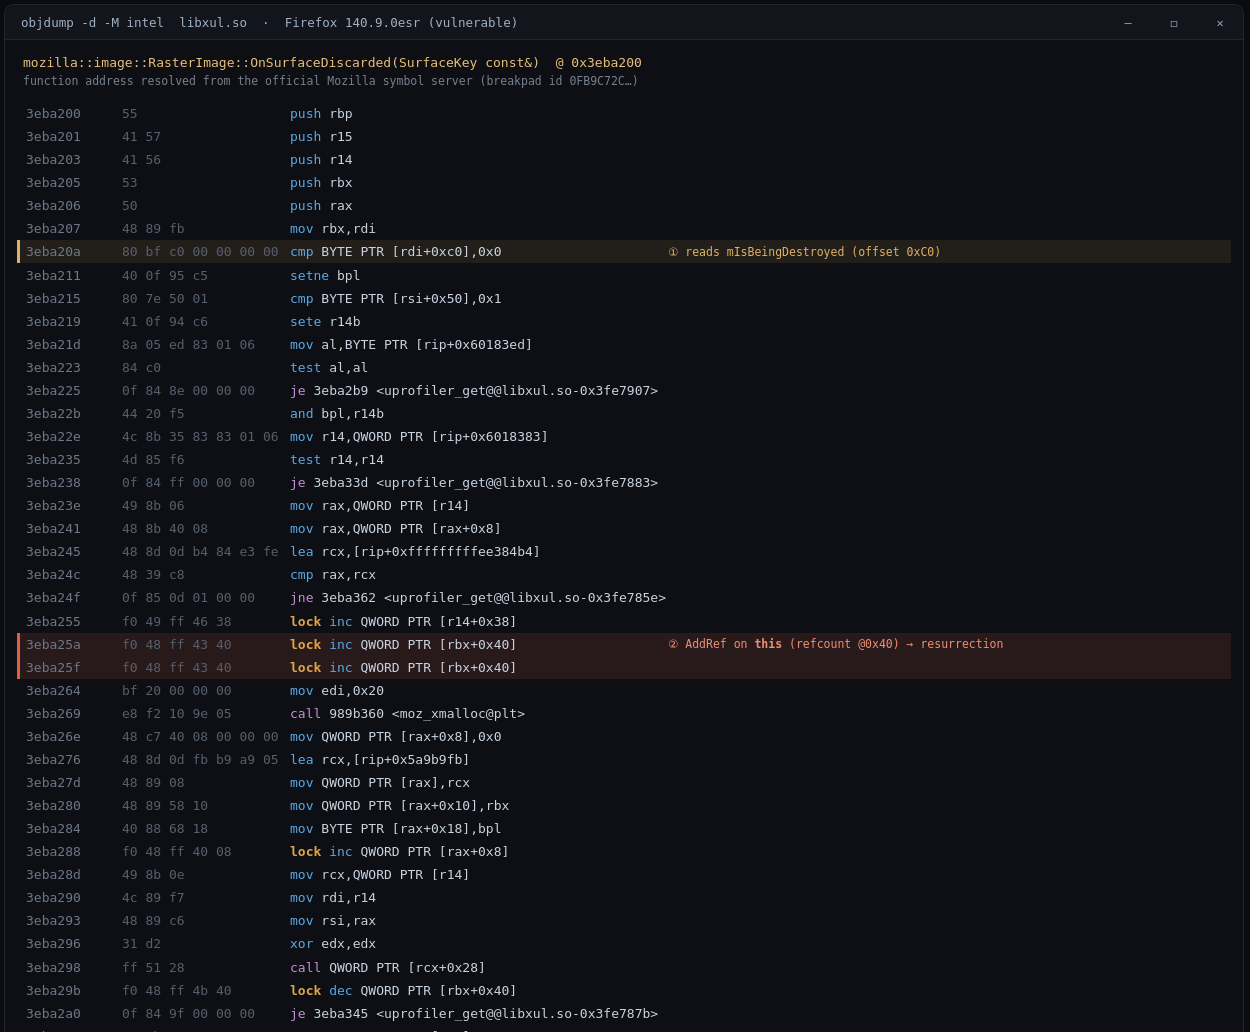 defineid/revenant
CVE-2026-74943,Firefox RasterImage 中的释放后使用漏洞(高危安全)
 playboisk8/poc-cve-2017-8464-opencalculator
利用 .lnk 漏洞以及操作系统对 explorer.exe 和 USB 驱动器的处理机制。
 binaryhardening/cfgrip
反汇编 PE/ELF x86/x64 二进制文件,通过 GOT、跳转表和寄存器追踪解析间接分支,并将完整控制流图导出为结构化 JSON,用于静态分析和补丁。
 murf-xd/cve-2023-20768
Android 内核 CVE 分析与 PoC,针对 MediaTek ION 分配器的类型混淆漏洞,涵盖根因差异分析、非特权触发以及可利用性评估。
 oitapps/find-vulnerableelectronversion
扫描可执行文件,判断其是否被封装在受Chromium漏洞CVE-2023-4863/CVE-2023-5129影响的Electron版本中。
 davidbuchanan314/cve-2017-13672
CVE-2017-13672的POC(VGA Cirrus QEMU驱动程序中的越界读取,导致DoS)
 partywavesec/invesalius3_vulnerabilities
InVesalius 发现 CVE。CVE-2024-42845、CVE-2024-44825
 themalwareguardian/cve-2024-7344
针对因不安全的自定义PE加载程序而导致的UEFI安全启动(Secure Boot)绕过技术研究,涵盖根本原因分析、漏洞利用工作流程以及教育性质的概念验证(PoC)。
 infobyte/isa_recovery
ISA 恢复









