
 #1

 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。
 baerwolf/cve-2021-33909
此模块通过 kprobe 在运行时替换易受攻击的函数,修复内核文件系统层中的一个问题(CVE-2021-33909)。

 yasharote/dll-injector
一款桌面工具,允许注入DLL、挂钩WinAPI函数(如CreateFileW)并在运行时修改进程行为——专为开发者、测试人员和逆向工程师设计。
 makelinux/cve-2015-0235-workaround
一个共享库包装器,包含针对易受攻击函数 gethostbyname2_r 和 gethostbyname_r 的额外检查(GHOST 漏洞)

 virus-or-not/cve-2026-32202
生成带有精心构造的 _IDCONTROLW 结构的 LNK 文件,用于研究 Windows Shell 欺骗漏洞 CVE-2026-21510 和 CVE-2026-32202,包括对 shell32.dll 内部机制的逆向工程。
 kaandemir993/rusty-stealer-keylogger-screen-streaming-service-persistence-defender-evasion-analysis
逆向工程 Rusty Stealer:一款基于 Rust 的 RAT,具备高级键盘记录、实时屏幕串流和激进的防御规避能力(终止 Windows Defender 并劫持服务)以维持持久化。
 nccgroup/ghidra-mtk-loader
用于联发科 md1img 调制解调器固件镜像格式的 Ghidra 加载器
 electr0sm0g/cve-2022-4510
CVE-2022-4510 的漏洞利用程序,可在 Binwalk 固件分析工具中实现远程命令执行。提供概念验证代码,用于安全测试和漏洞评估。
 007bsd/ml-kem-key-recovery
Full ML-KEM-1024 key recovery from a partial Fujisaki-Okamoto comparison in wolfSSL (CVE-2026-6330 NEON, CVE-2026-10097 AVX2)
 nam3lum/msi-central_privesc
CVE-2022-38532 - MSI Center 应用程序中的本地权限提升漏洞
 probear0001/cve-2026-58868
CVE-2026-58868 的技术分析文章,该漏洞是 Android HEIF 网格瓦片解码路径中的越界写入,包含根因分析、崩溃转储以及 Gmail 缩略图复现。
 jacobpimental/nanocore_extractor
从编译的AutoIT脚本中提取nanocore样本
 jvidhan/cve-2026-43687
macOS NFS 客户端访问缓存竞争条件(CVE-2026-43687)的逆向工程笔记及自包含 PoC,包含 kext 反汇编差异和 dtrace 竞争捕获。
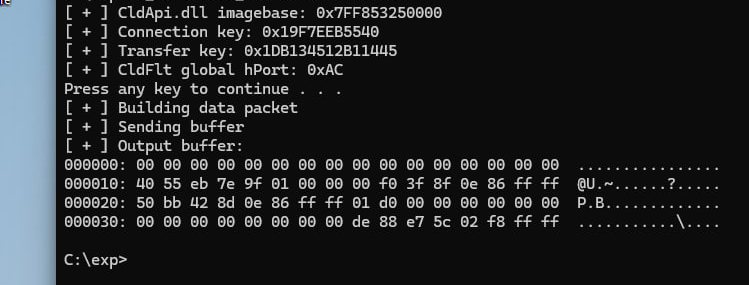 crackercat/cve-2024-26160
cldflt.sys 信息泄露漏洞(KB5034765 - KB5035853,Windows 11)。
 corelight/zeek-xor-exe-plugin
Zeek 插件,用于检测和解密 XOR 加密的 EXE 文件









