
 #1

 affolter-engineering/ldapin
用于安全评估的CLI工具,执行基本LDAP任务
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 本地 - 权限残留 - unix sock enroll 无 JWT
 oscerd/cve-2026-95663
针对 CVE-2026-95663 的可运行概念验证复现程序,该漏洞中 Apache Camel 的 camel-keycloak 在令牌过期后仍返回缓存的令牌内省结果,并附带 Spring Boot 和 Quarkus 演示。
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
认证绕过漏洞 Apache OFBiz < 18.12.10
 hakaioffsec/cve-2026-44706
Chatwoot FilterService中的SQL注入
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
针对 ONT-4GE-RFDW Web Ping 诊断功能中经身份验证的 OS 命令注入的公告与概念验证,可通过默认超级管理员凭据利用。
 oscerd/cve-2026-85301
针对 Apache Camel camel-keycloak 颁发者验证绕过漏洞(CWE-287)的可运行概念验证复现程序,演示 Spring Boot 和 Quarkus 中受影响与已修补的行为。
 vulncheck-oss/cve-2025-0364
CVE-2025-0364:BigAnt Server RCE 漏洞利用
 pervinzahidli/cve-2026-104110
FileRise Pro 客户端门户通过 /api/pro/portals/get.php 未授权泄露内部文件夹路径、客户端邮箱和上传策略
 biulove0x/cve-2022-0441
WordPress 插件 MasterStudy LMS 2.7.5 - 未认证管理员账户创建
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - 高危 - 远程 - 2FA 绕过 - SOAP/REST 密码登录跳过 TOTP
 dejanlevaja/wpbf
WPBF - 一款多线程 WordPress 暴力破解工具
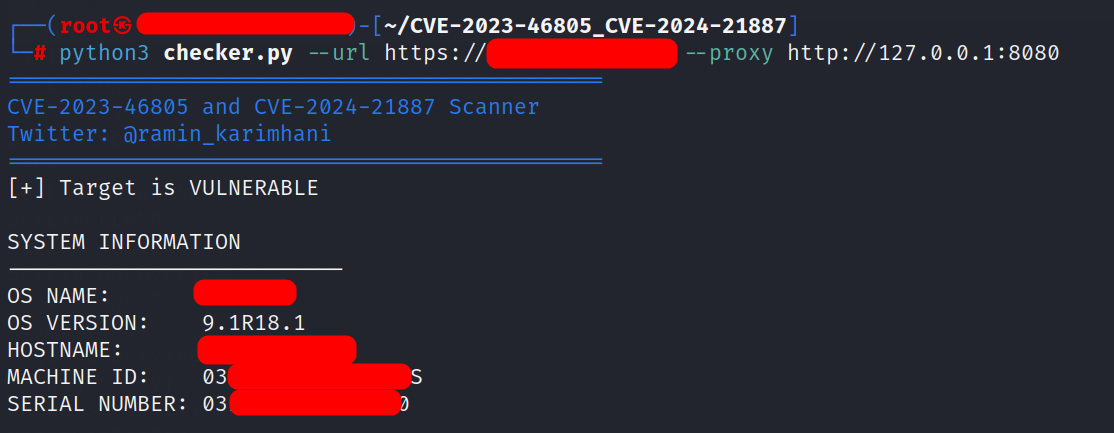 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
本仓库中的脚本仅检查Ivanti Connect Secure产品中指定的漏洞是否存在。
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
用于演示 Keycloak 20.0.3 中拒绝服务漏洞的 Python 概念验证脚本,支持可配置目标与迭代式攻击变体。
 dpfkdlemtp/epson-eh-tw5350-advisories
| 文本 | 对话 | 聊天 | AA | 占卜师 | 先知 | 预言者 | 神谕者 | 预言家 | 占卜者 | 预言者 | 水晶球 | 灵应盘 | 塔罗牌 | 看手相 | 占星术 | 亡灵法师 | 巫师 | 男巫 | 女巫 | 男巫…
 trackflaw/cve-2024-10924-wordpress-docker
用于 Really Simple Security(免费版、专业版和专业多站点版)9.0.0 – 9.1.1.1 的易受攻击的 Docker 容器 – 身份验证绕过 CVE-2023-50164









