#1
 breakfix/sharpscom
用于与 SCOM 交互的 C# 实用工具
 snizi/cve-2026-18963-exploit
针对 Keycloak CVE-2026-18963 的漏洞利用程序,可通过重置凭据绕过实现未认证账户接管。包括安全检测、非破坏性验证、完全接管、用户名枚举,以及一个包含易受攻击版本和已修补版本的实验环境。
 farenhytee/database-sentinel
面向 Supabase 的开源安全审计工具:一个只读 MCP 服务器、一个 CLI 代理和一个 Claude Skill。可发现 RLS 配置错误、暴露的密钥和高风险函数,并返回带有修复 SQL 的评分报告。托管版本:Locksoup。
 quarkslab/android-hardware-attestation-demo
一个 Android 硬件认证演示
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 认证绕过(CVE-2024-45409)利用
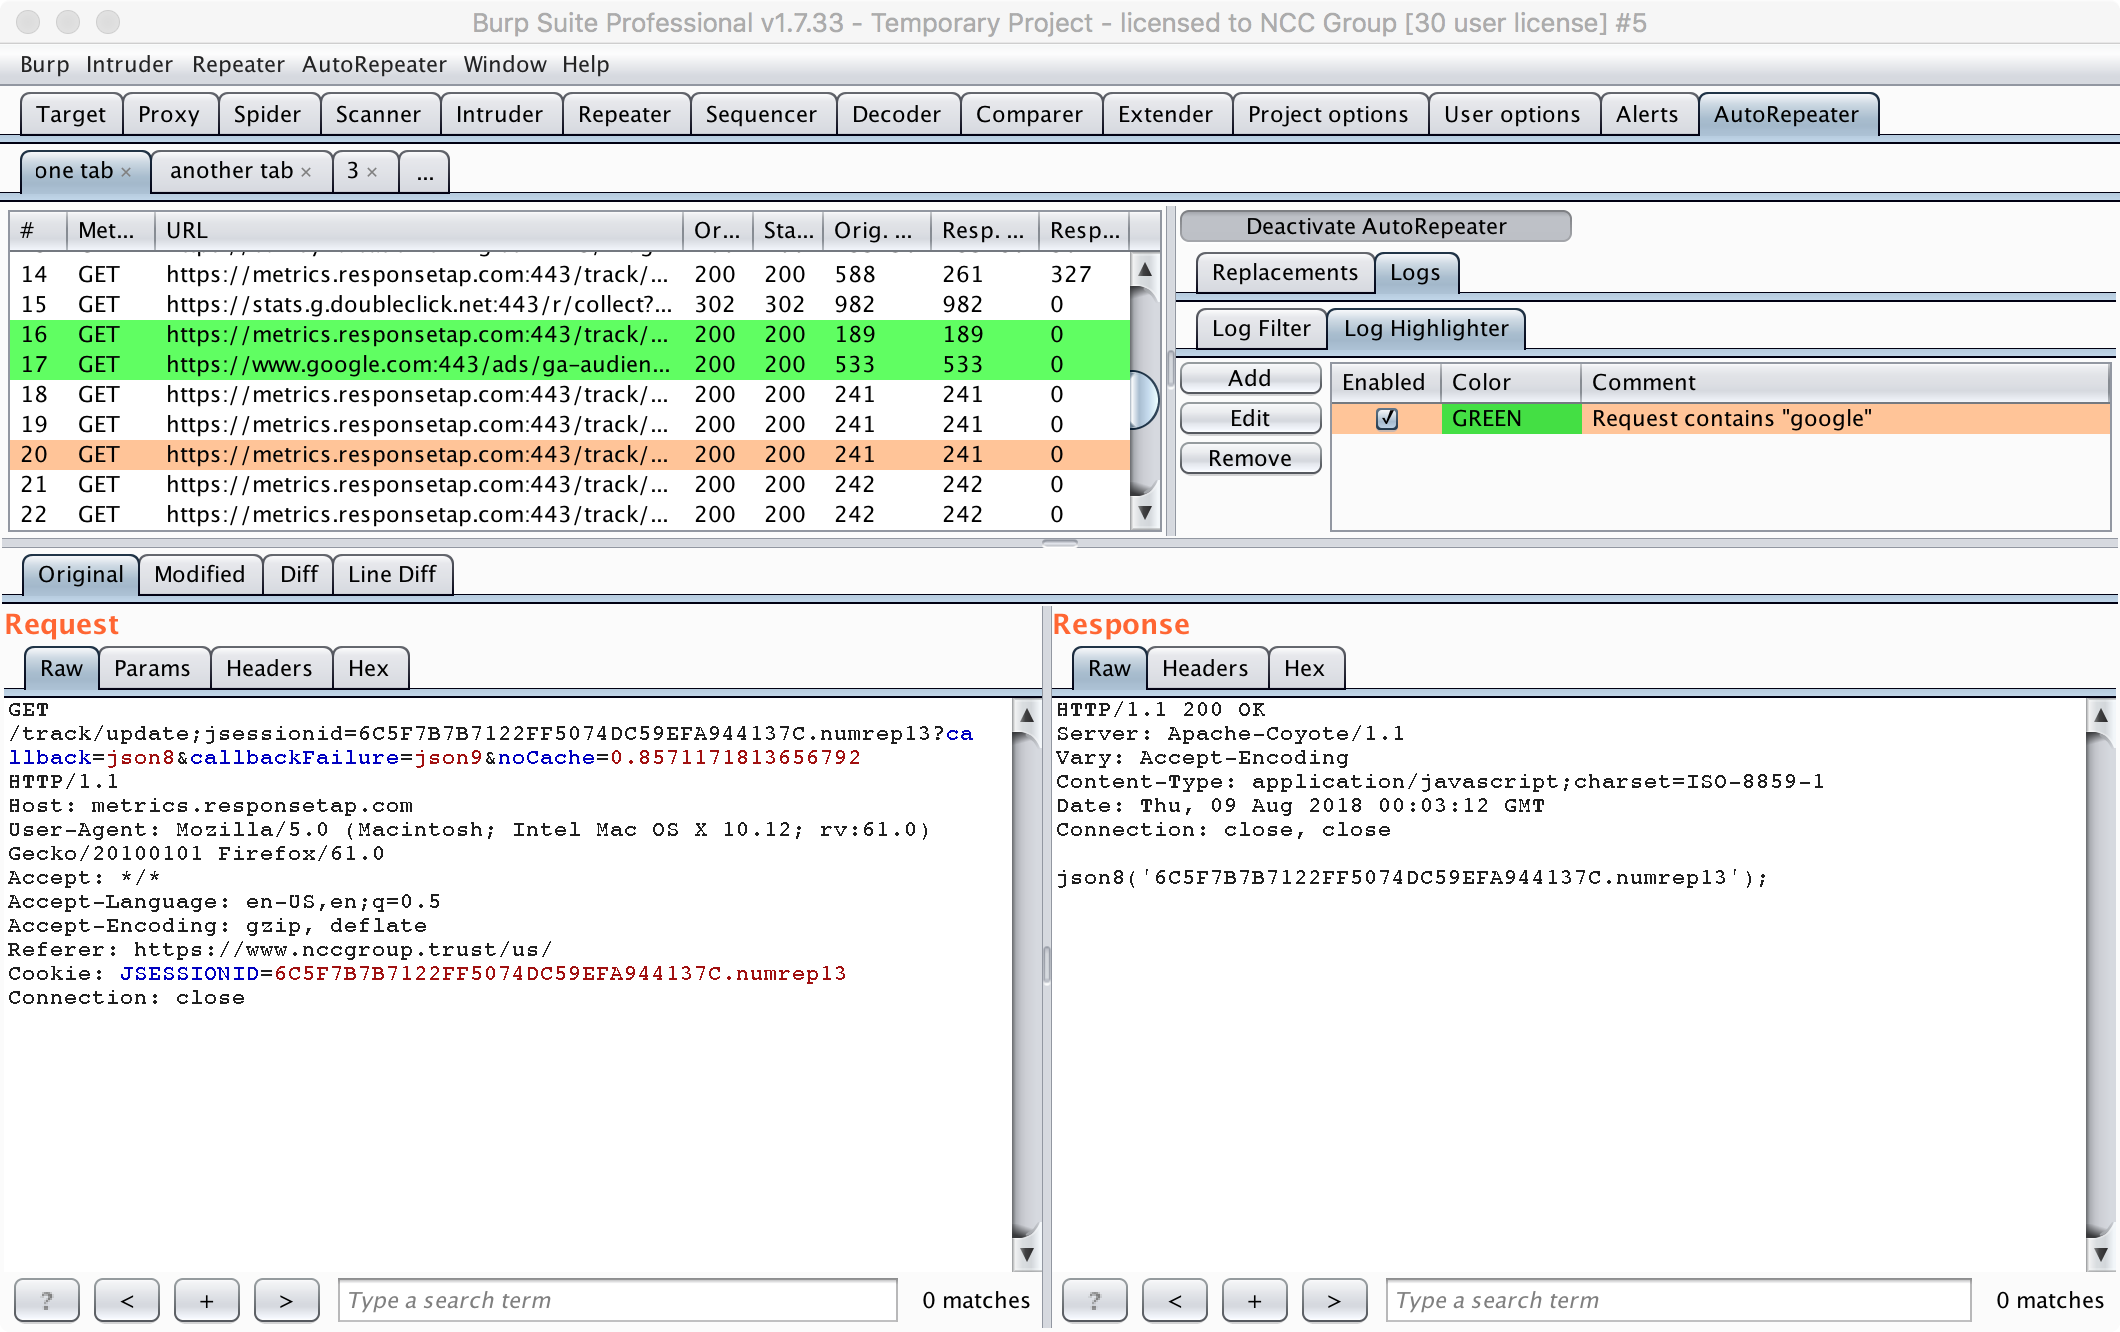 portswigger/auto-repeater
使用Burp Suite的自动化HTTP请求重放
 sourceincite/cve-2021-24085
CVE-2021-24085的概念验证漏洞利用:通过msExchEcpCanary令牌伪造实现基于CSRF的Microsoft Exchange Server权限提升,从而能够接管账户。
 hikari-systems/slater
低内存图数据库,支持 Bolt+TLS、静态加密与向量,专为本地副本图(local replica graph)使用场景设计。
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
针对 ConnectWise ScreenConnect 身份验证绕过的概念验证(PoC)漏洞利用,可添加管理用户,作为远程命令执行(RCE)的第一步。
 ricardojba/invoke-nopac
.Net 程序集加载器,用于 [CVE-2021-42287 - CVE-2021-42278] 扫描器与漏洞利用工具 noPac
 nccgroup/sshession
SSH 多路复用后门工具
 xenoncyber/envy
一个基于终端的秘密管理工具,同时支持 TUI 和 CLI。
 miko550/cve-2023-32315
Openfire 控制台身份验证绕过漏洞,附带 RCE 插件
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml 利用 poc 漏洞 oracle 扫描器 安全
 randomrobbiebf/cve-2023-7028
CVE-2023-7028
 isee857/cve-2025-0108-poc
Palo Alto Networks PAN-OS 身份验证绕过漏洞批量检测脚本(CVE-2025-0108)
 sayanarijit/cottage
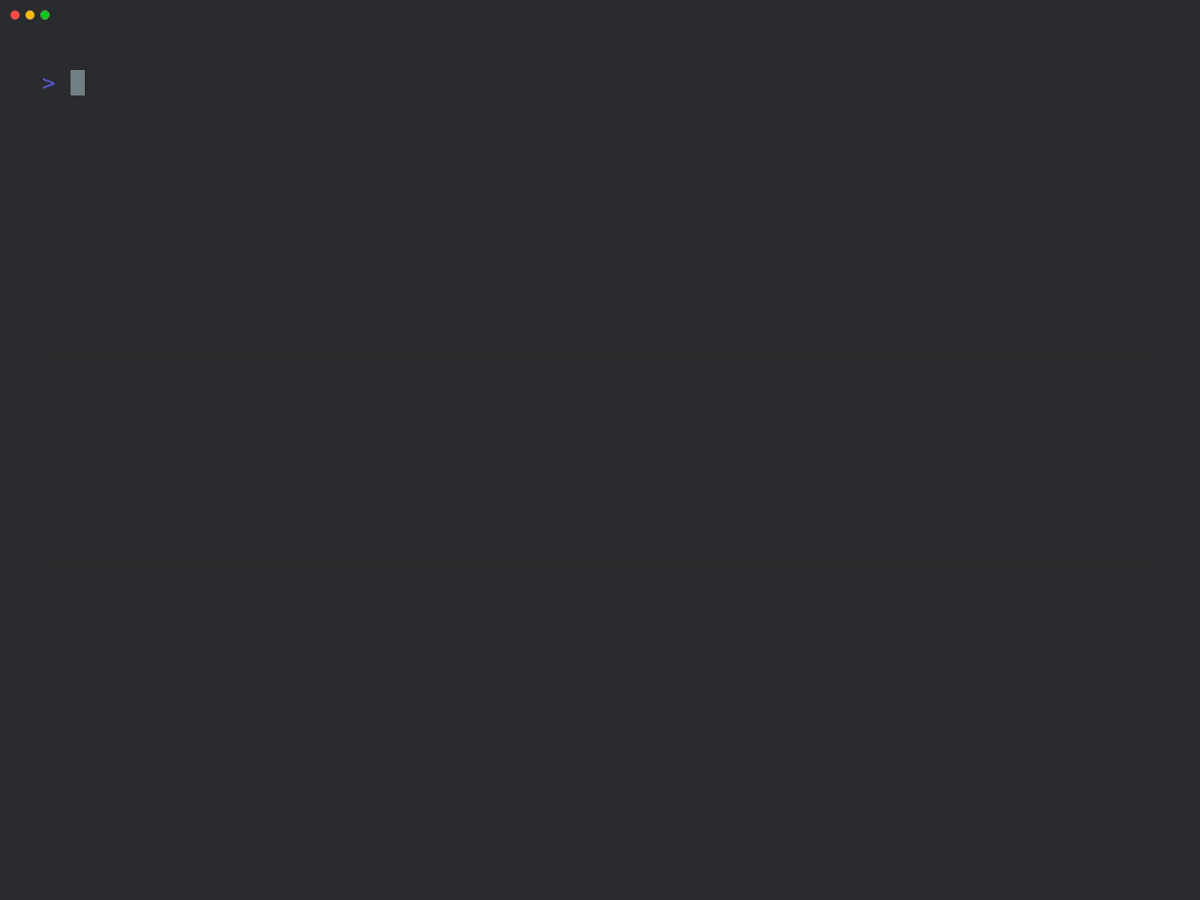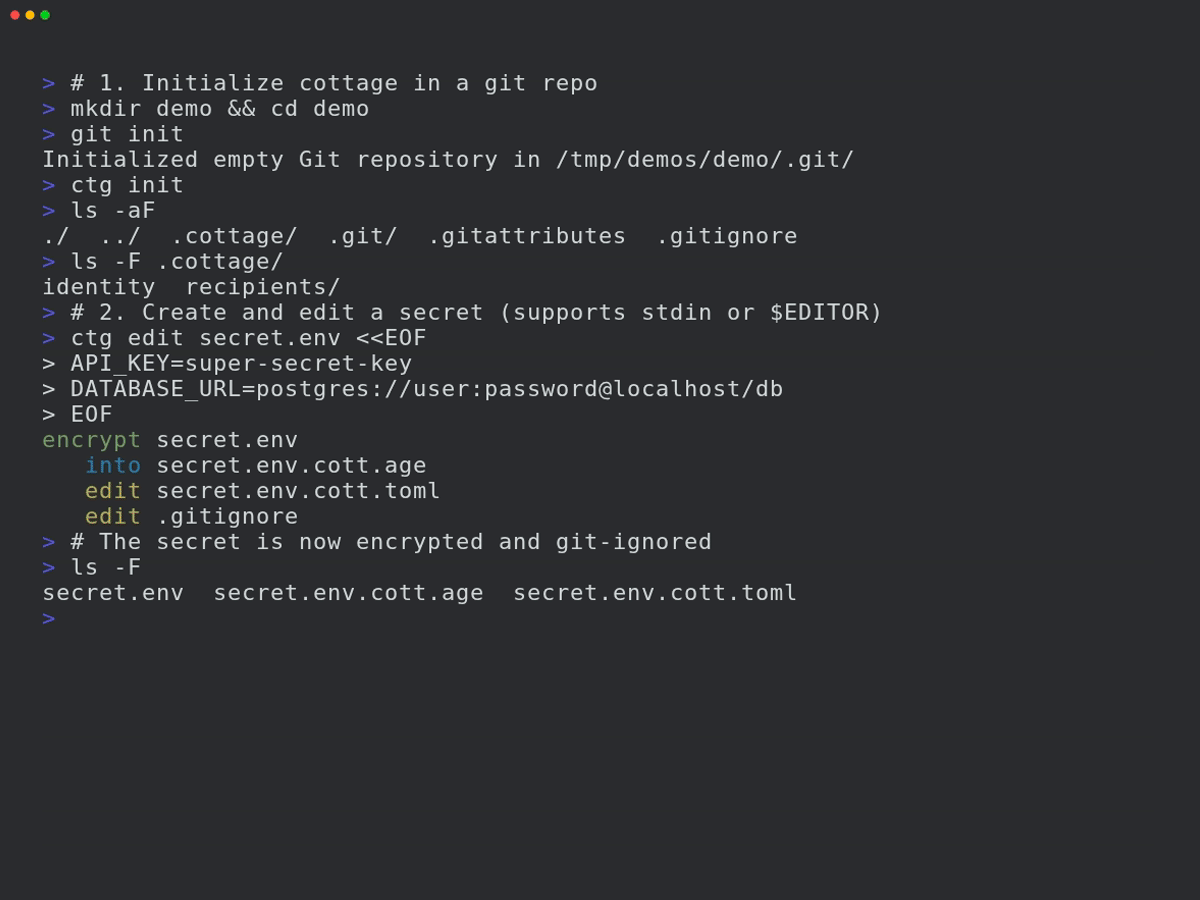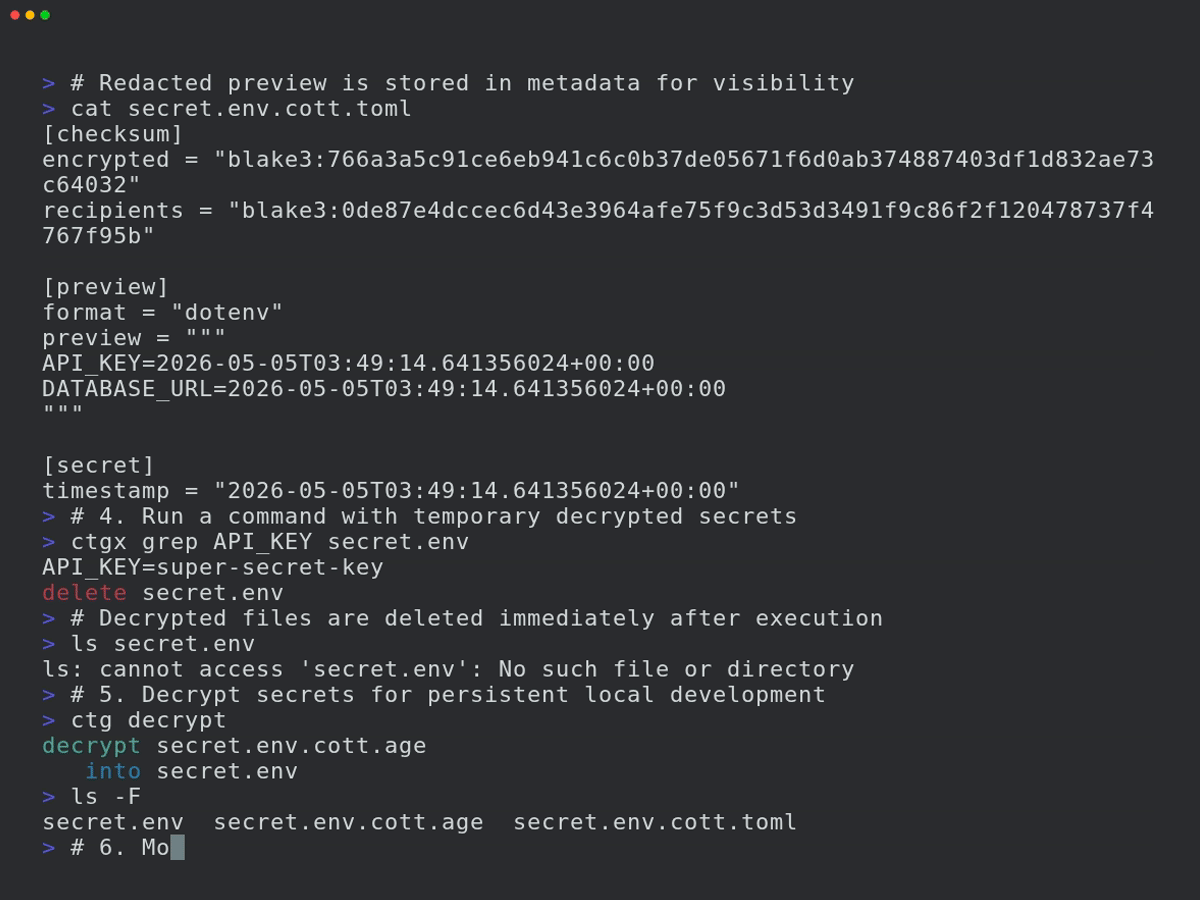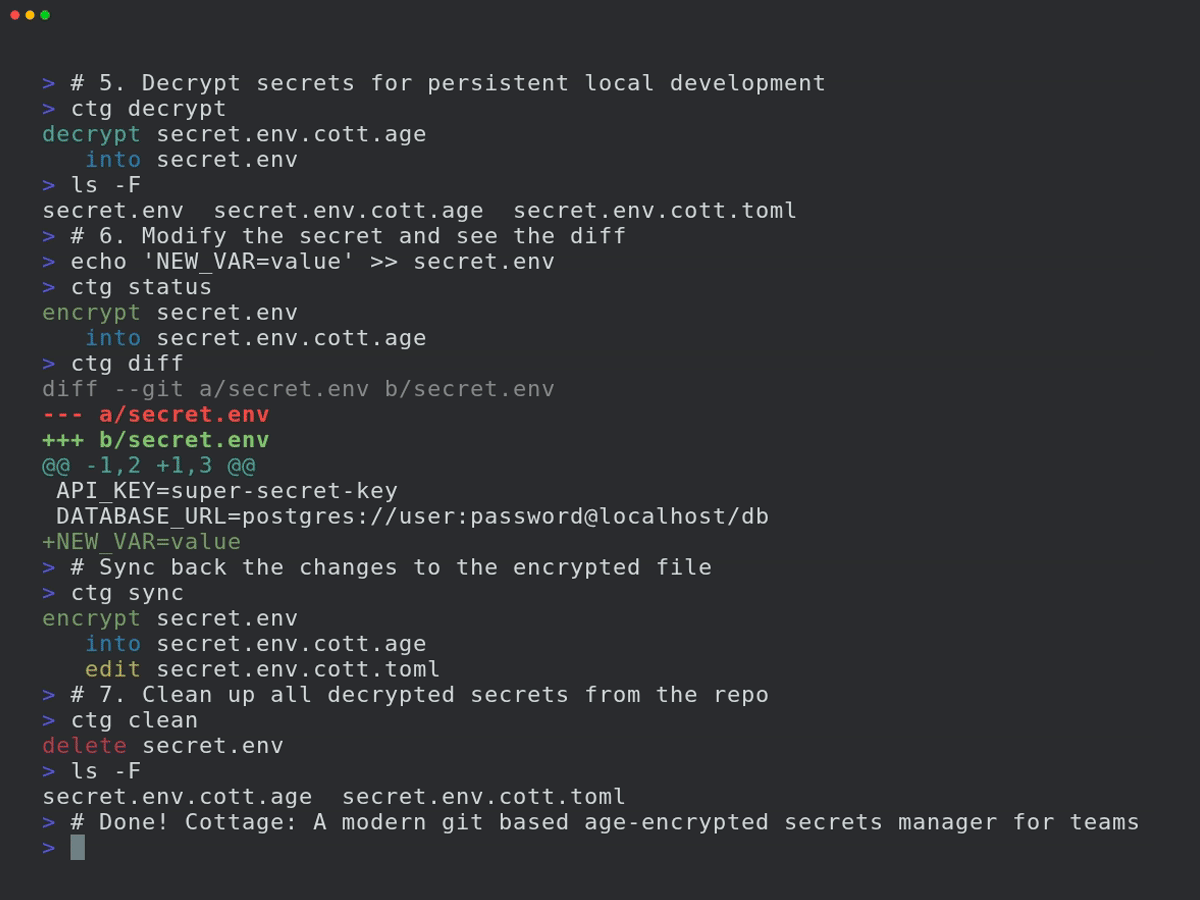
一款面向团队的、基于 git 的现代化 age 加密机密管理器。