
 #1

 hotblac/cve-2022-31692
演示CVE-2022-31692 Spring Security授权绕过,使用最小Java漏洞利用,使安全研究人员能够测试和理解该漏洞。
 missing0x00/cve-2020-26061
CVE-2020-26061 - ClickStudios Passwordstate 密码重置门户
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
认证权限提升至管理员:利用LearnDash的Uncanny Groups插件漏洞。
 randomrobbiebf/cve-2024-54379
Minterpress <= 1.0.5 - 缺少授权,允许认证用户(Subscriber+)任意更新选项
 sariamubeen/cve-2024-10924
Python 漏洞利用程序,针对 CVE-2024-10924,可绕过 Really Simple SSL WordPress 插件中的双因素认证,通过 Cookie 注入实现未授权管理员访问。
 b1u3st0rm/cve-2024-44812-poc
针对 CVE-2024-44812 的概念验证利用程序 - Online Complaint Site v1.0 中的 SQL 注入身份验证绕过漏洞
 valgrace/middleware-auth-bypass
CVE-2025-29927 ~ next.js 中间件认证绕过的 poc
 heimd411/cve-2025-29927-poc
CVE-2025-29927 的概念验证漏洞利用程序,这是一个 Next.js 中间件绕过漏洞。包含版本指纹识别、可配置的请求头操纵,以及用于测试身份验证绕过的成功检测启发式规则。
 thetrueartist/abo.cms-exploit-unauthenticated-login-bypass-cve-2024-25227
针对 ABO.CMS 5.8 的 SQL 注入利用,通过 `tb_login` 参数绕过身份验证,允许未认证的管理员面板访问。包含带有 payload 的 PoC HTTP 请求。
 geraldoalcantara/cve-2023-49547
客户支持系统 1.0 - SQL注入登录绕过
 ally-petitt/cve-2023-43154-poc
针对Mac CMS中类型混淆漏洞的PoC,该漏洞导致身份验证绕过和管理员账户接管。
 hunt3r850/cve-2024-10924-poc
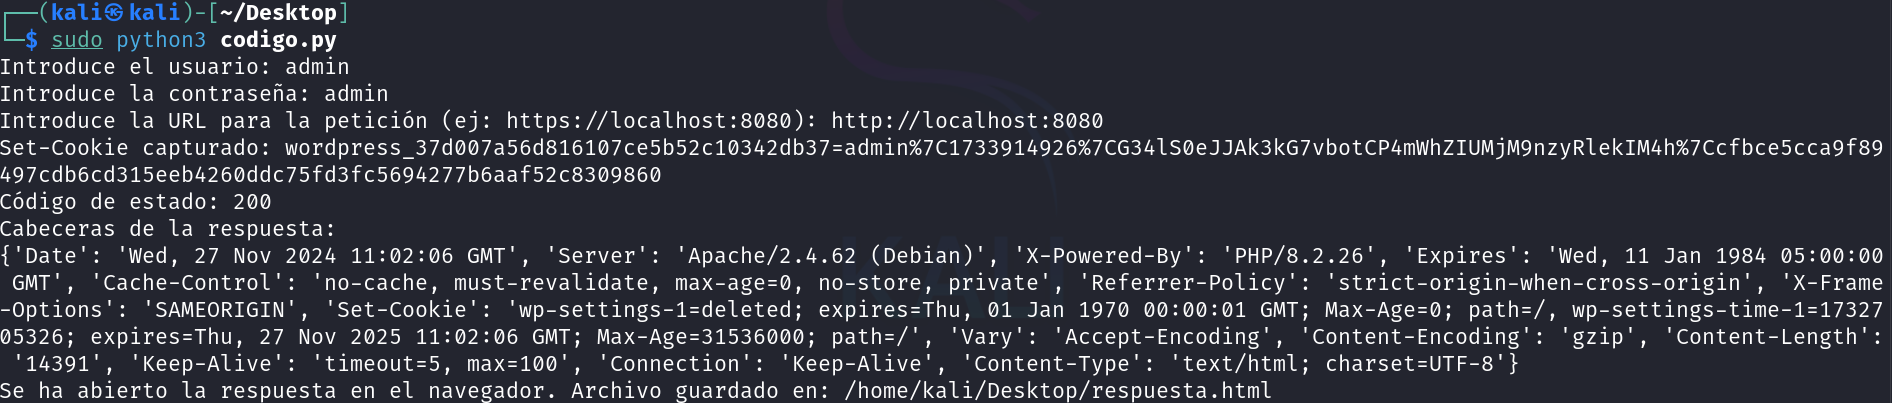
CVE-2024-10924的概念验证利用程序,该漏洞是Really Simple Security WordPress插件中的一个认证绕过漏洞,允许通过精心构造的请求绕过MFA(多因素认证)。
 vulnz/cve-2021-40903
CVE-2021-40903
 underprotection/cve-2020-24030
CVE-2020-24030 的概念验证:ForLogic Qualiex v1/v3 中的弱令牌过期,导致远程未经授权的权限提升和通过令牌重用的敏感数据访问。
 c411e/cve-2023-47564
CVE-2023-47564
 rampantspark/cve-2024-27198
CVE-2024-27198 的 PoC,使用 Go 编写
 asg-castle/cve-2023-27350
PaperCut NG 中 CVE-2023-27350 的概念验证利用;利用 SetupCompleted 访问控制缺陷绕过认证并以 SYSTEM 身份执行代码。









