#1
 cybersentinel321/cve-2023-22515-lab
动手实践的安全实验室,通过模拟的漏洞环境演示 CVE-2023-22515 —— Atlassian Confluence 认证绕过。
 aliyabuz25/cve-2025-49173
安全研究 — 针对 macOS Mavericks 10.9 的本地 root 权限提升 PoC
 kl4v3/axiom-protocol
Axiom 的目标是提供一个完全匿名、去中心化且抗审查的社交媒体平台。为实现这一目标,其架构严格区分为协议和客户端两部分。本仓库定义了协议、智能合约以及基于以太坊 Layer 2 网络的标准数据结构。
 metasploit403/cve-2025-29927-lab
刻意存在漏洞的 Next.js 应用程序,演示 CVE-2025-29927(基于中间件的认证绕过),用于学习和漏洞赏金实践。
 xitexploiter96-dot/cve-2025-23419
基于Python的TLS会话重用漏洞测试工具,用于检测需要客户端证书认证的错误配置服务器中的身份验证绕过漏洞。
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Forms 的一个安全强化分支。修复了 CVE-2025-69015(访问控制缺陷),针对 PHP 8.2+ 进行了现代化改造,并强制执行严格的授权检查。
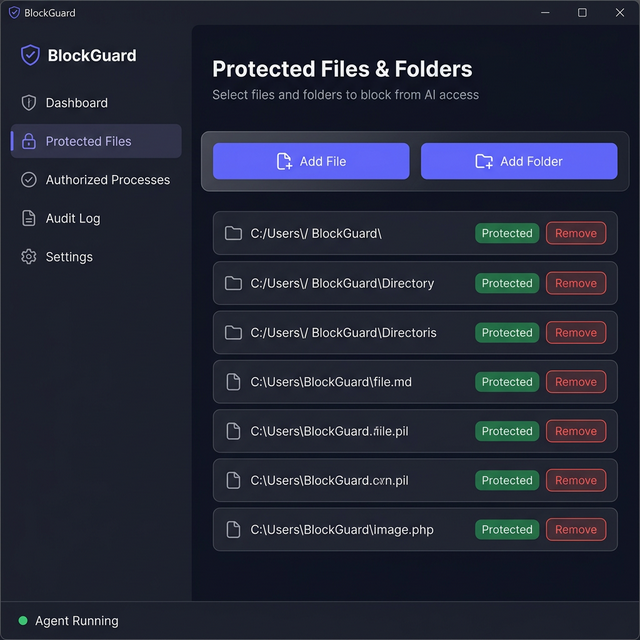 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 zf-tm/cve-2026-29000
CVE-2026-29000 的 PoC
 eqstlab/cve-2025-26788
强密钥FIDO服务器授权绕过
 sdrtba/cve-2025-29927
面向 CVE-2025-29927 的概念验证与批量扫描工具包,该漏洞通过伪造 x-middleware-subrequest 头可绕过 Next.js 中间件授权验证。内含 nuclei 模板及 Python 扫描器。
 0xdtc/crushftp-auth-bypass-cve-2025-31161
针对CrushFTP CVE-2025-31161认证绕过的漏洞利用:通过Go和Bash中的精心构造HTTP请求,检测易受攻击的目标、枚举用户并创建未经授权的管理员账户。
 zs1n/cve-2025-29927
PoC | NextJS Middleware 15.2.2 - 授权绕过
 mickhacking/thank-u-next
CVE-2025-29927 PoC | 认证绕过漏洞利用 | 使用 httpx 的 Python 工具 | 中间件漏洞 | 道德黑客工具包
 tansique-17/cve-2025-26198
公开披露
 blueisbeautiful/cve-2025-54309
CrushFTP AS2 身份验证绕过
 0xsu3ks/cve-2025-29556
CVE-2025-29556 的 PoC,通过低权限 API 会话在 ExaGrid EX10 备份设备上创建安全官账户,从而实现权限提升。
 pandora-research/cve-2018-0114-exploit
CVE-2018-0114 利用程序:通过在 JWS 头部嵌入攻击者控制的公钥重新签名 JWT 令牌,绕过易受攻击的 Cisco node-jose 库版本中的认证。