#1
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x、22.x 及 Ivanti Policy Secure 的 Web 组件中存在一个身份验证绕过漏洞,允许远程攻击者通过绕过控制检查来访问受限资源。
 otterhacker/labs4u2self
可部署的 AWS 托管的 Active Directory 渗透测试实验室,包含域控制器和存在漏洞的 MSSQL;练习 S4U2Self 滥用、SQL 暴力破解和 RCE。
 ianxtianxt/ms14-068
Domain penetration tool
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
针对Really Simple Security < 9.1.2中CVE-2024-10924认证绕过的Python漏洞利用。在启用双因素认证时,允许以任何现有WordPress用户(包括管理员)身份进行未认证登录。
 qarait/ephemera
零信任SSH证书颁发机构
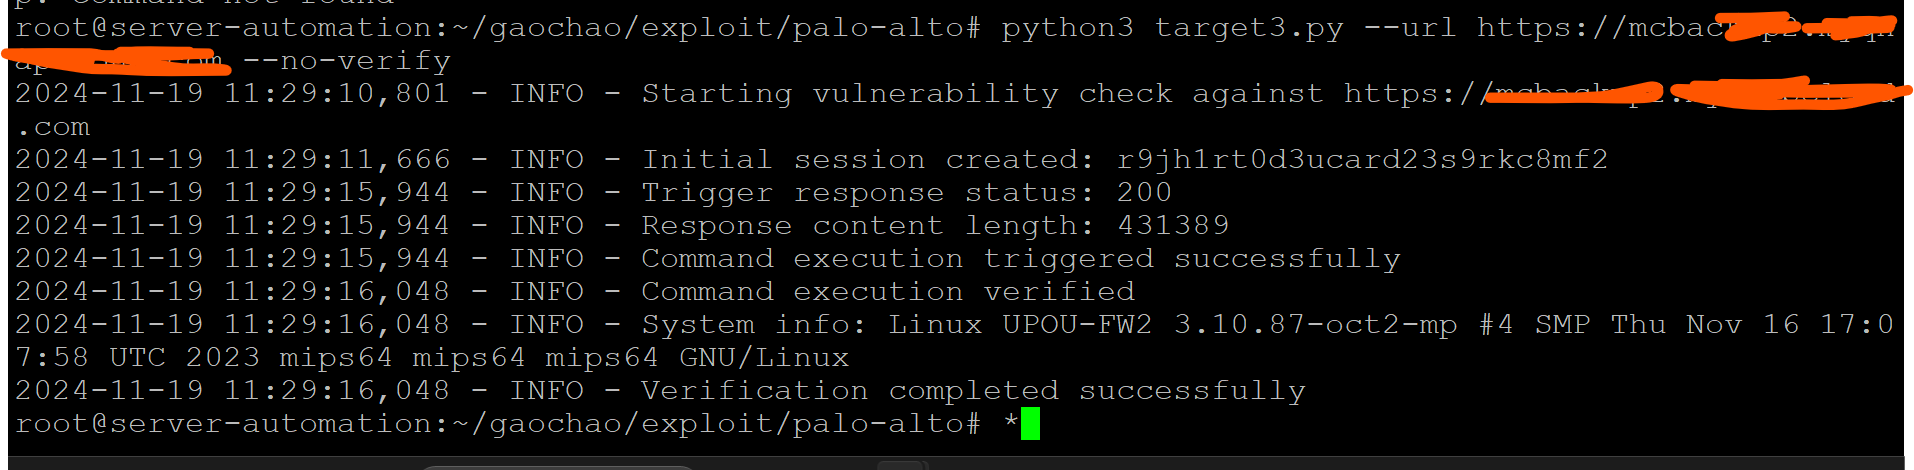 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS:管理Web界面中的身份验证绕过 (PAN-SA-2024-0015) RCE POC
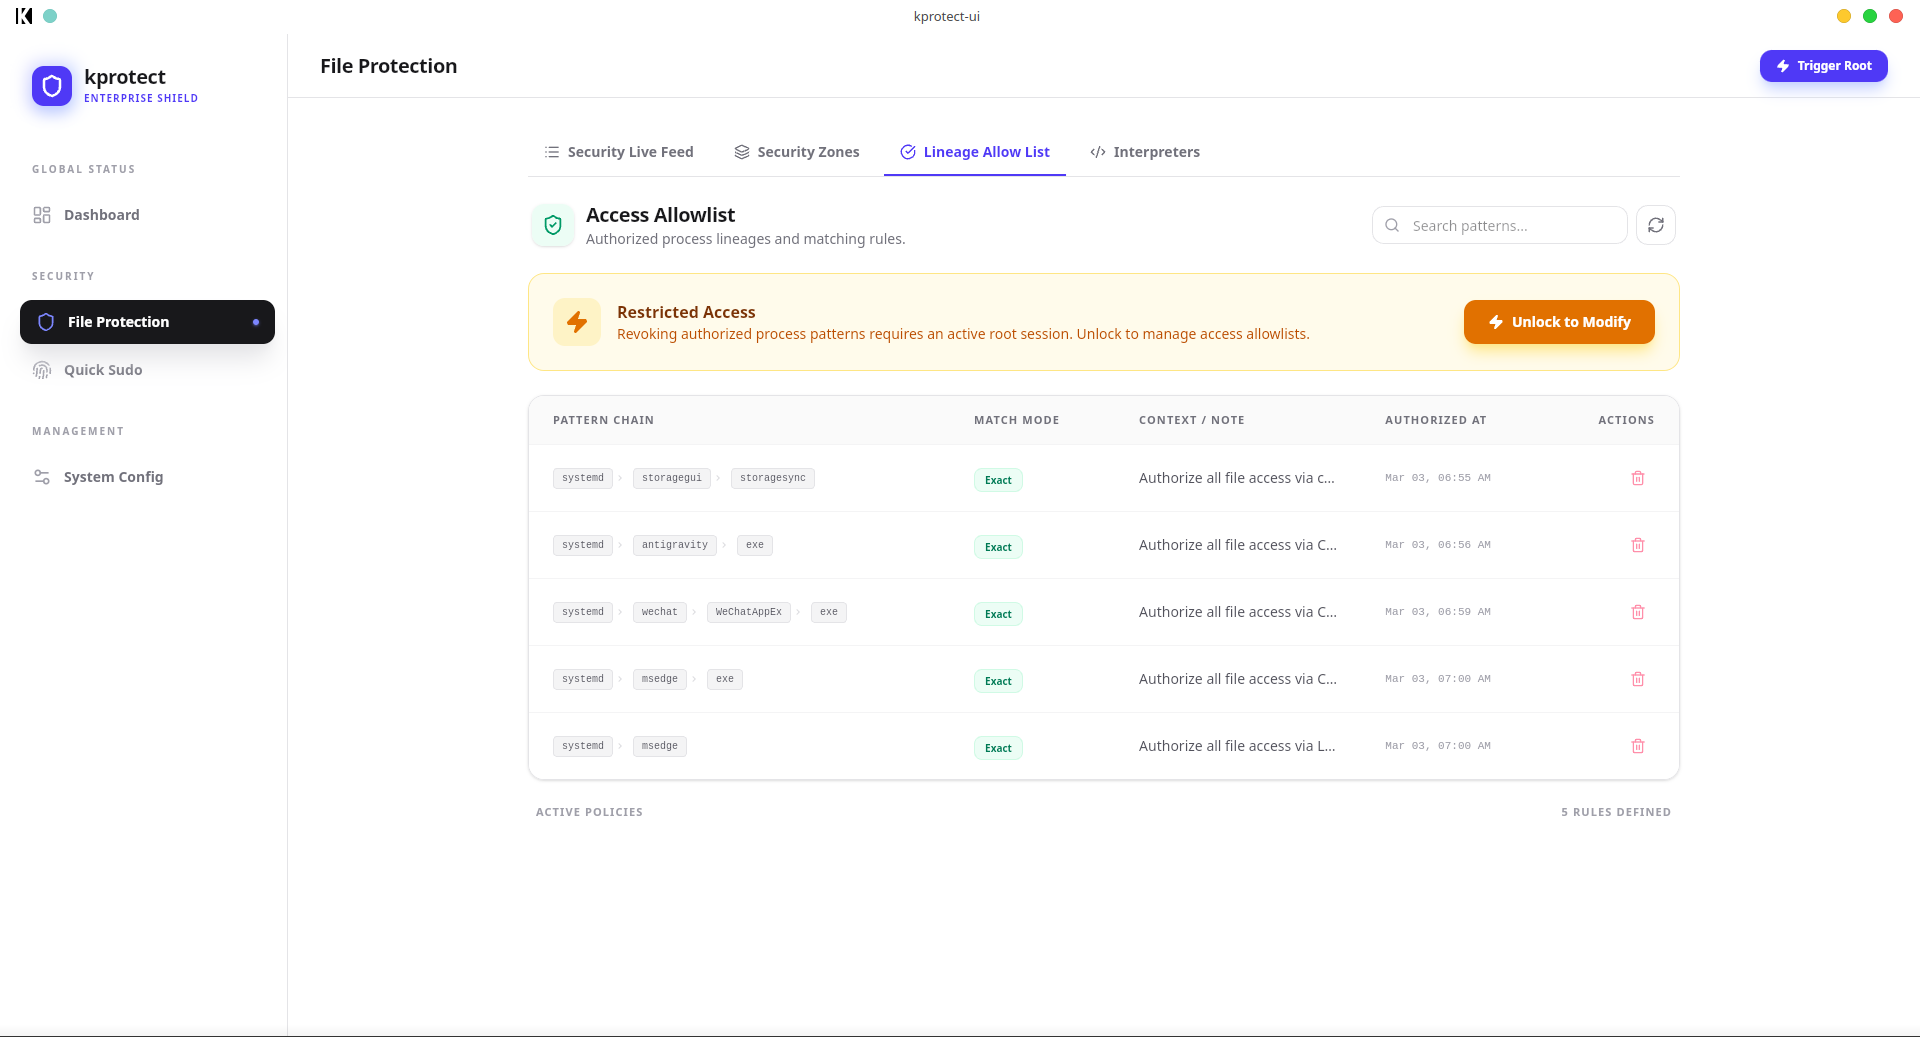 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012 和 CVE-2024-9474 的漏洞利用程序,针对 Palo Alto PAN-OS 管理 Web 界面中的身份验证绕过和已认证命令注入漏洞。
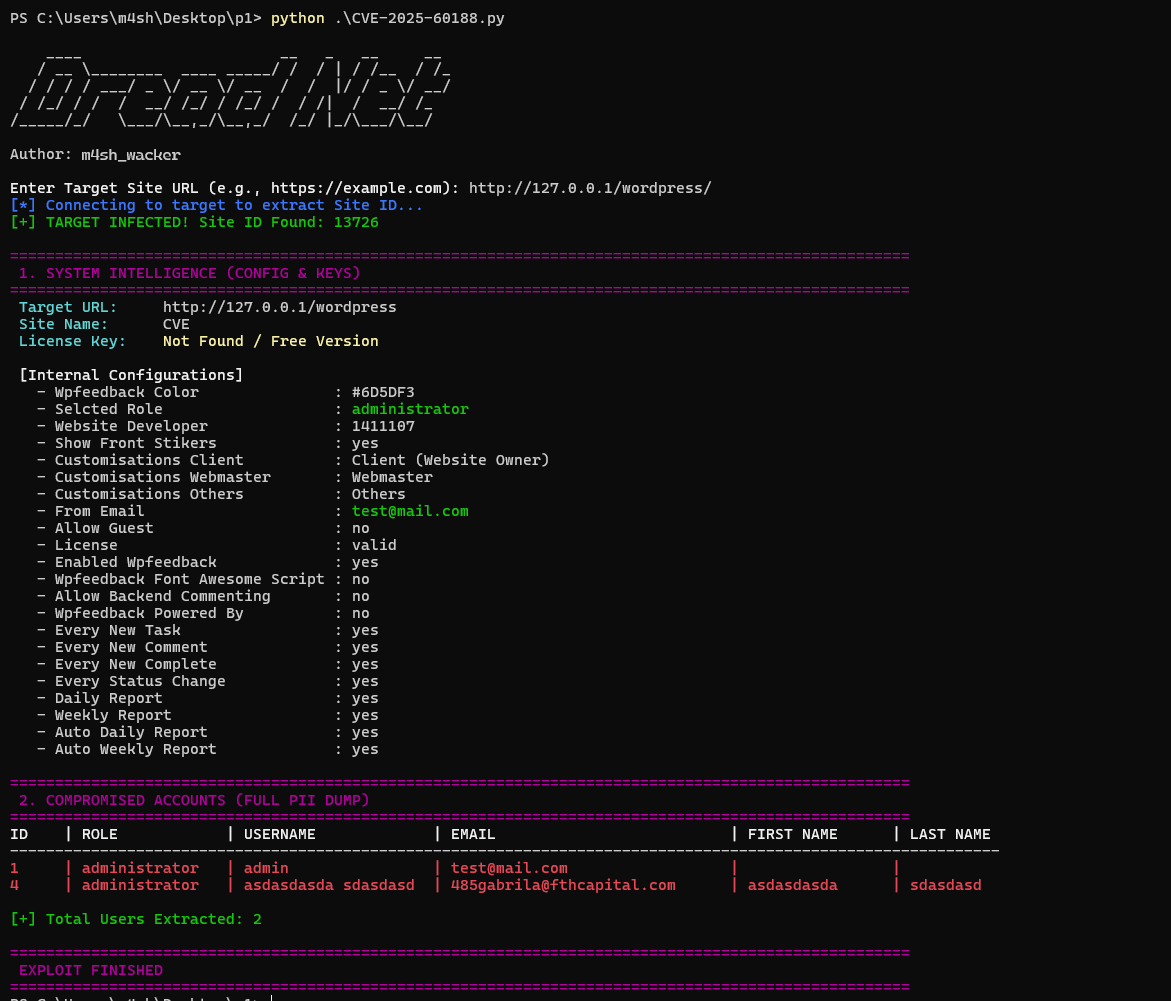 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 Atarim Plugin Exploit
 scopeblind/scopeblind-gateway
用于AI代理的Ed25519签名收据和Cedar策略。金融授权门(Legate)、证明包、3个IETF互联网草案。npx protect-mcp
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 akzedevops/cve-2016-8776
frp 绕过无需账户覆盖
 irsl/lgosp-poc
LG On Screen Phone 身份验证绕过 PoC (CVE-2014-8757)
 s1incere/cve-2023-22515
Confluence 未授权添加管理员用户利用脚本
 helixar-ai/mcp-security-checklist
MCP 正被快速采用。安全指南却滞后。这份检查清单为安全工程师、平台团队和技术领导者提供了保护 MCP 部署的清晰、可操作的安全基线——无论你是在交付内部工具,还是在构建面向客户的 AI 代理。
 eddiejibson/limitrr-php
使用Redis实现更完善的PHP限流。