#1
 gitlab-org/ruby/gems/declarative-policy
声明式授权库,提供用于编写策略规则、条件和缓存的DSL。支持Ruby应用程序实现可扩展、DRY的权限管理。
 kit-lang/packages/kit-policy
灵活、可组合的授权框架,适用于 Kit(灵感来自 Action Policy)
 kit-lang/packages/kit-oauth
OAuth 2.0 客户端库,适用于Kit应用程序,支持授权码、PKCE、客户端凭证和刷新令牌流程,内置GitHub、Google、Microsoft、Discord、Slack和GitLab的提供商预设。
 cosignet/sdk
轻量级 TypeScript + 零依赖 Python 客户端及其配方,用于将高风险操作置于绑定有效负载的通行密钥批准之后。

 authelia/authelia
# 面向 Web 应用的单点登录多因素门户。已获 OpenID 认证™,并已为后量子密码学做好准备。
 mandiant/adfsdump
导出 AD FS 签名密钥、令牌证书和信赖方配置,从而能够为红队行动伪造联合身份验证令牌。
 netwrix/pingcastlecloud
AzureAD 审计程序
 vmware-archive/lightwave
面向传统基础设施、应用程序和容器的身份服务。
 thomaspatzke/burp-sessionauthtool
用于发现权限提升漏洞的 Burp 插件
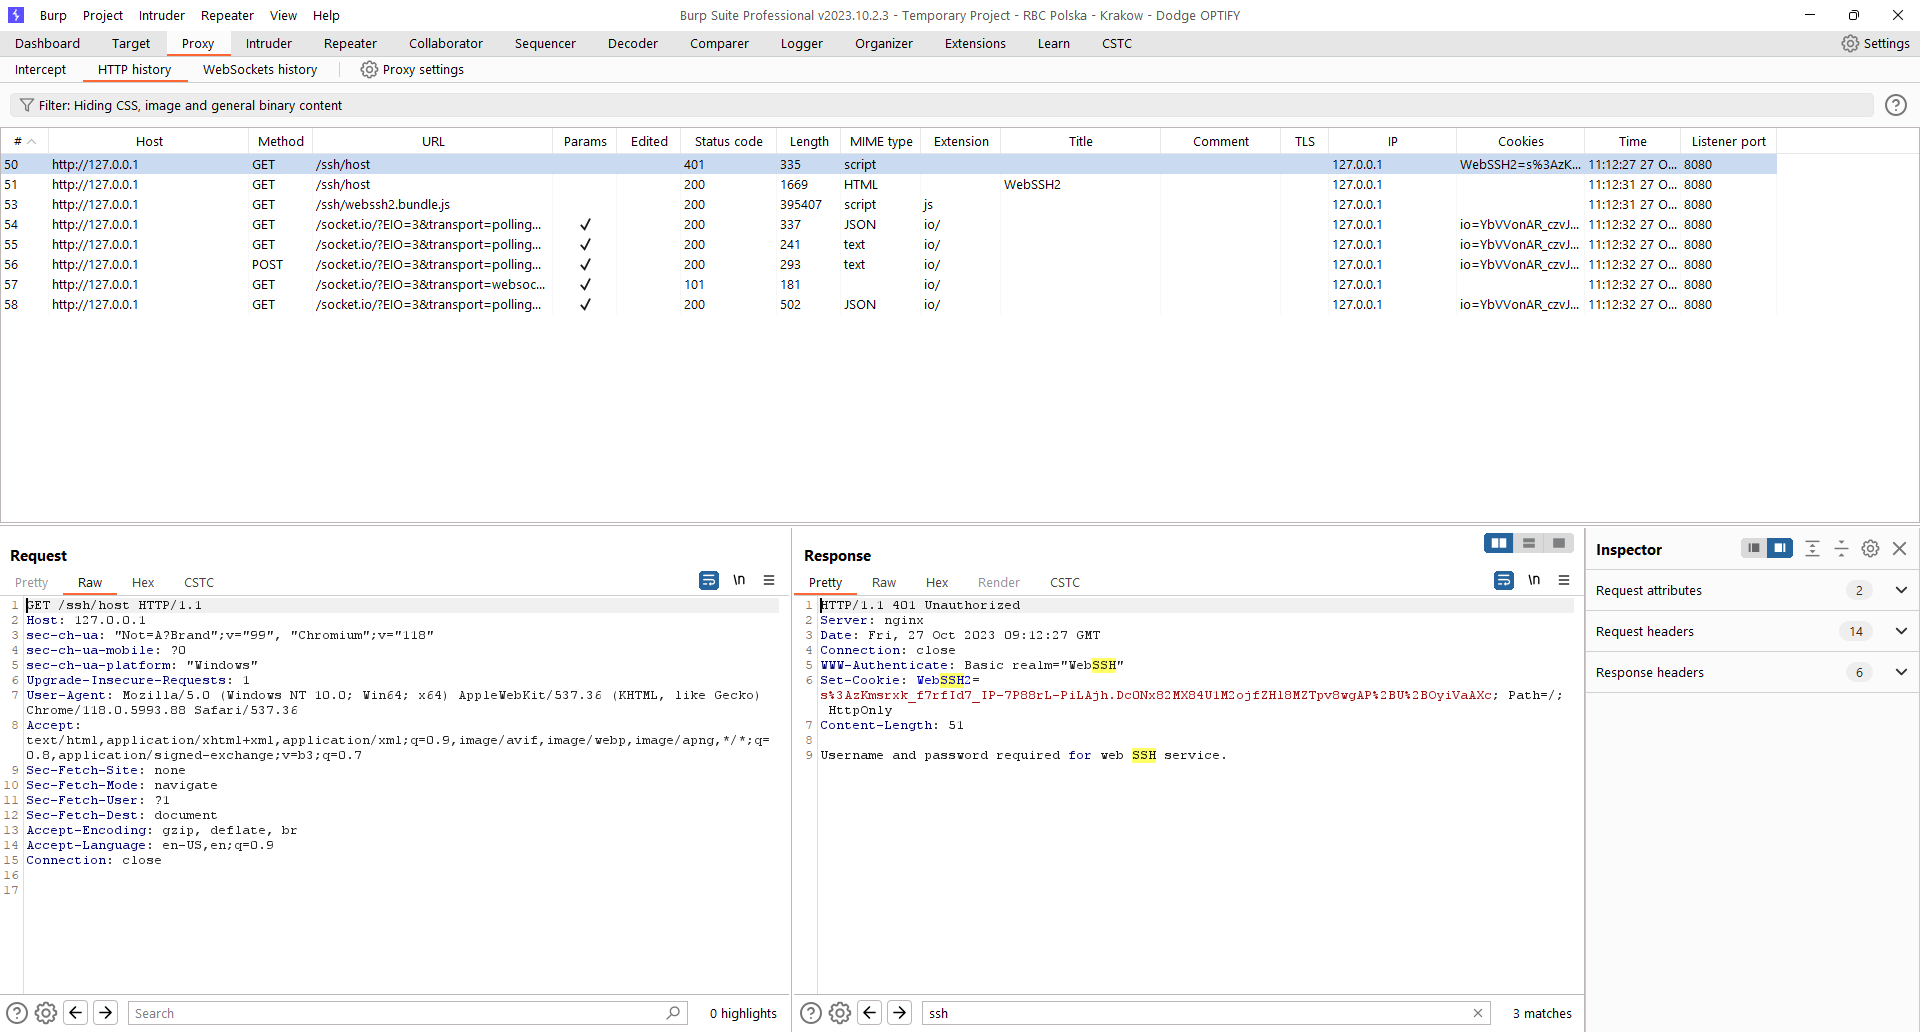 dodge-mptc/cve-2023-35794-webssh-hijacking
该存储库包含道奇工业团队为道奇 OPTIFY 平台发现的 CVE-2023-35794 的描述。
 grails/gssc-cve-2022-41923
针对 Grails Spring Security Core 插件中 CVE-2022-41923 权限管理漏洞的规避指南,提供了 Annotation、InterceptUrlMap 和 Requestmap 配置的补丁过滤器定义。
 matrix-org/synapse
Synapse:用 Python/Twisted 编写的 Matrix 家庭服务器。
 fadi002/unshackle
开源工具,可从可启动USB绕过Windows和Linux密码
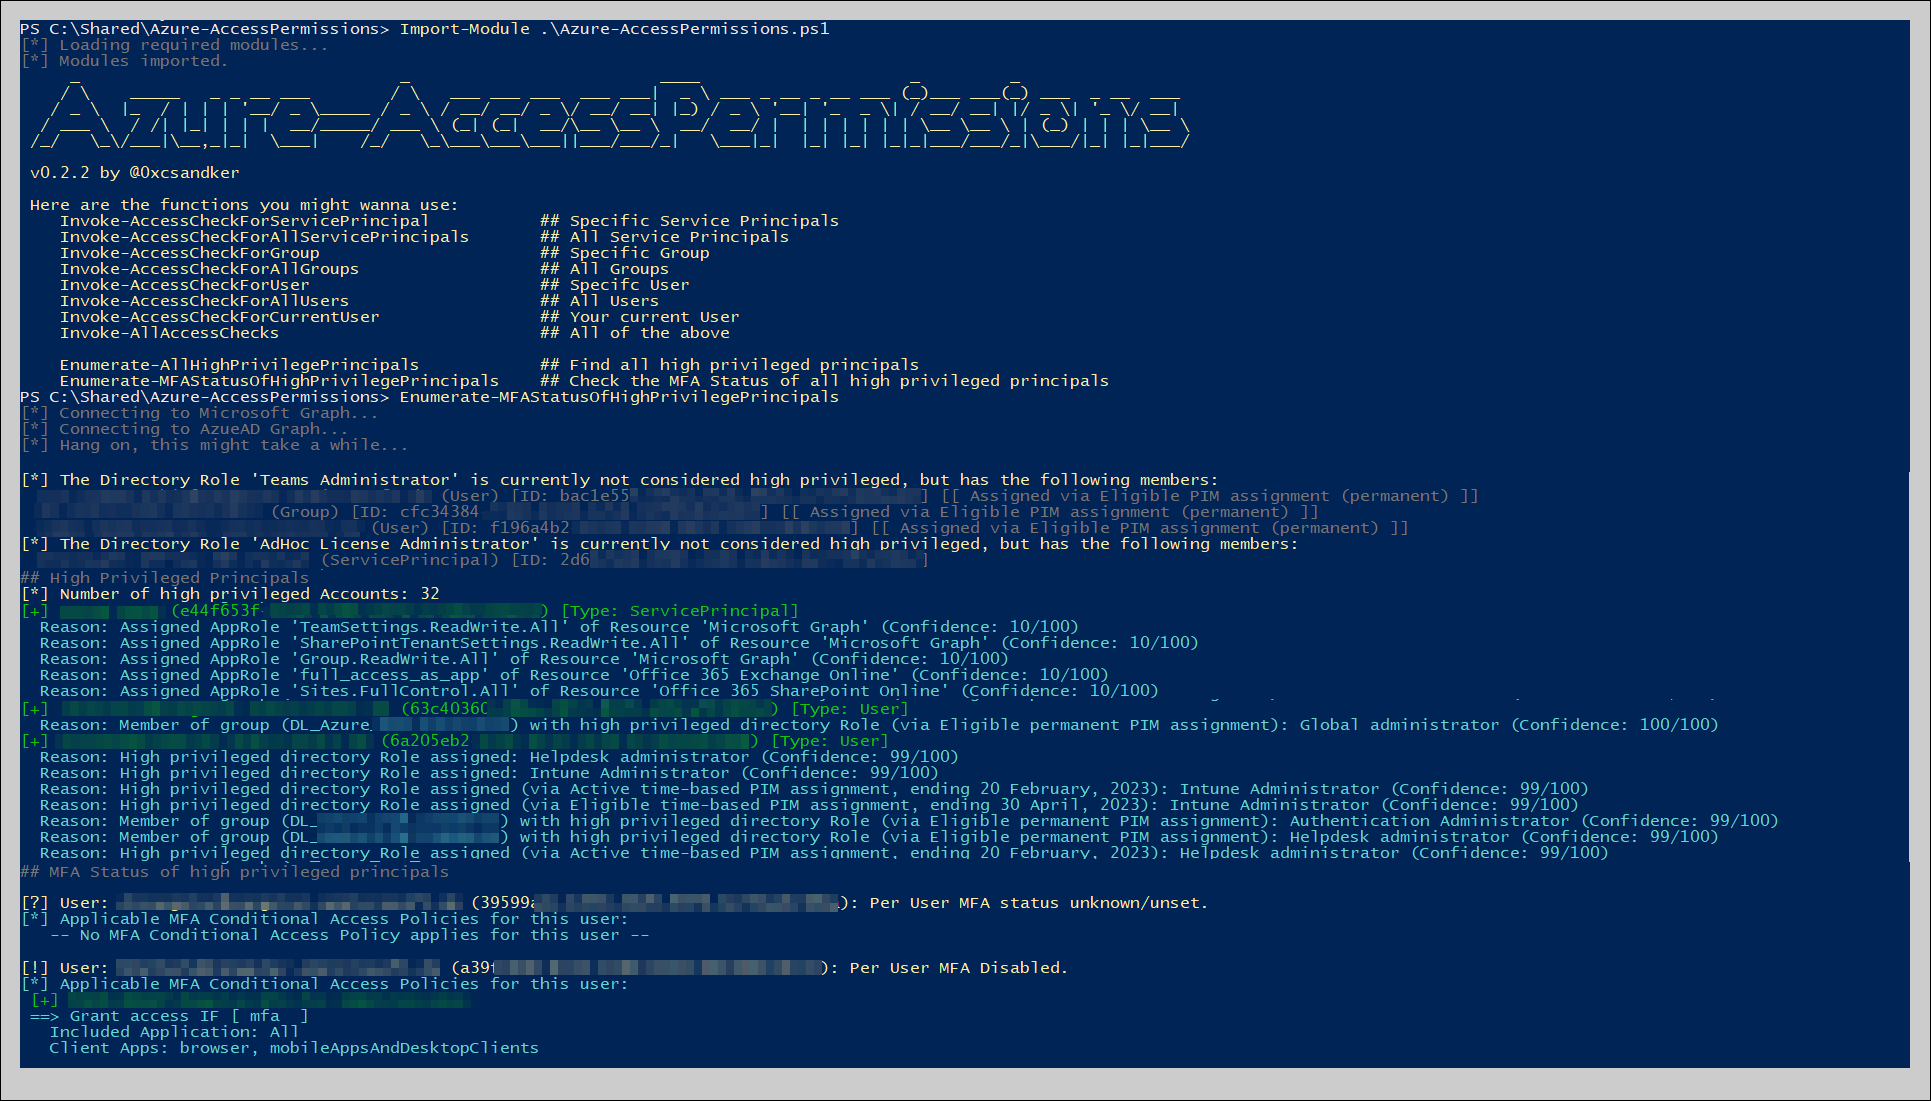 csandker/azure-accesspermissions
PowerShell脚本,用于枚举Azure Active Directory访问权限,包括角色分配、服务主体和特权访问配置,以进行安全审计。