#1
 tomjwxf/scopeblind-gateway
面向MCP服务器的安全网关,支持每工具策略执行、Ed25519签名审计收据和影子模式日志。支持Cedar、OPA和Cerbos外部策略引擎用于AI代理访问控制。
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 chelof100/acp-framework-en
代理控制协议(ACP)——官方英文规范。面向自主AI代理的密码学可验证授权架构。
 nexaiceo/nexus-os
受治理的代理型AI操作系统 — Rust + Tauri 2.0 | 65个crates,658个命令,84页,5,029个测试,10/10 OWASP
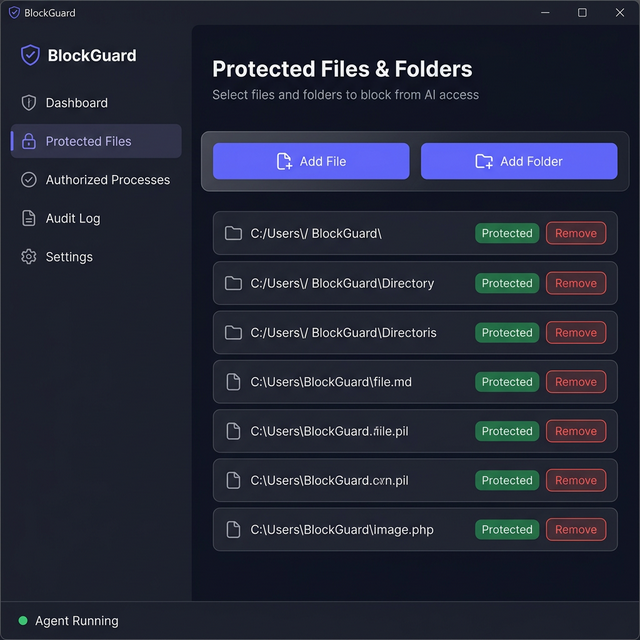 m2l33k/blockguard
BlockGuard 是一款 Windows 数据丢失防护 (DLP) 代理,它在进程级别拦截和控制文件访问。它确保只有经过授权的进程——通过可执行文件路径、加密哈希、Authenticode 签名和完整性级别进行识别——才能读取受保护的文件。
 helixar-ai/mcp-security-checklist
MCP 正被快速采用。安全指南却滞后。这份检查清单为安全工程师、平台团队和技术领导者提供了保护 MCP 部署的清晰、可操作的安全基线——无论你是在交付内部工具,还是在构建面向客户的 AI 代理。
 vicanso/pingap
一个类似 nginx 的反向代理,基于 pingora 构建,简单高效。
 juanfont/headscale
Tailscale 控制服务器的开源、自托管实现
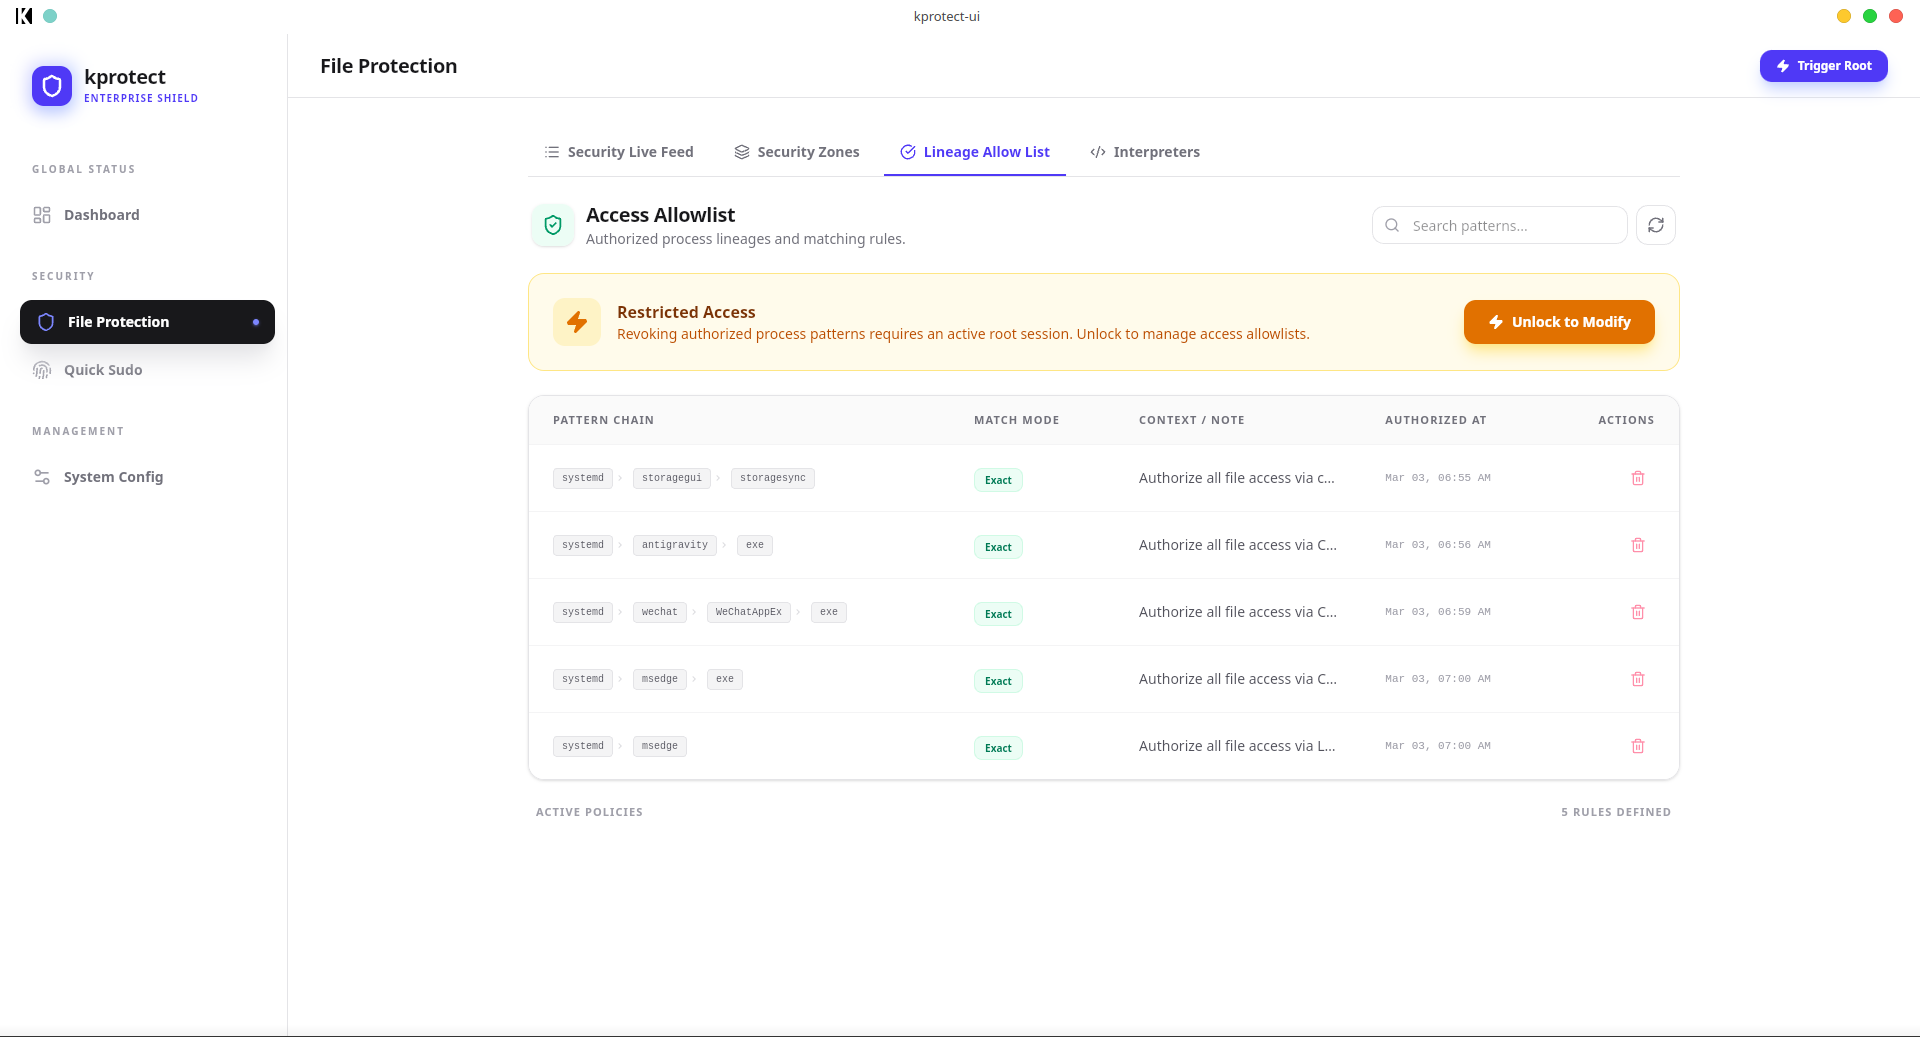 khoinp1012/kprotect
使用eBPF-LSM的内核级安全引擎,基于进程血缘关系强制执行文件访问策略,以极小开销保护敏感数据免受供应链攻击。
 ory/kratos
API优先的身份和用户管理系统,适用于云原生应用。处理登录、注册、多重身份验证(MFA)、账户恢复和个人资料管理,支持OIDC、SAML和社交登录。
 makerchecker/makerchecker
开源安全网关和静态扫描器,用于AI代理。强制执行基于角色的访问控制(RBAC)、人工审批、职责分离,以及经过加密签名、可离线验证的审计日志。
 opennhp/opennhp
基于密码学的零信任工具包,实现 NHP 和 DHP 协议,以隐藏网络基础设施、加密数据,并对应用程序和基础设施强制执行默认拒绝访问。
 openziti/ziti
零信任网络平台,通过加密身份、基于策略的访问和端到端加密使服务不可见。替代VPN,保护物联网,无需开放端口即可连接多云环境。
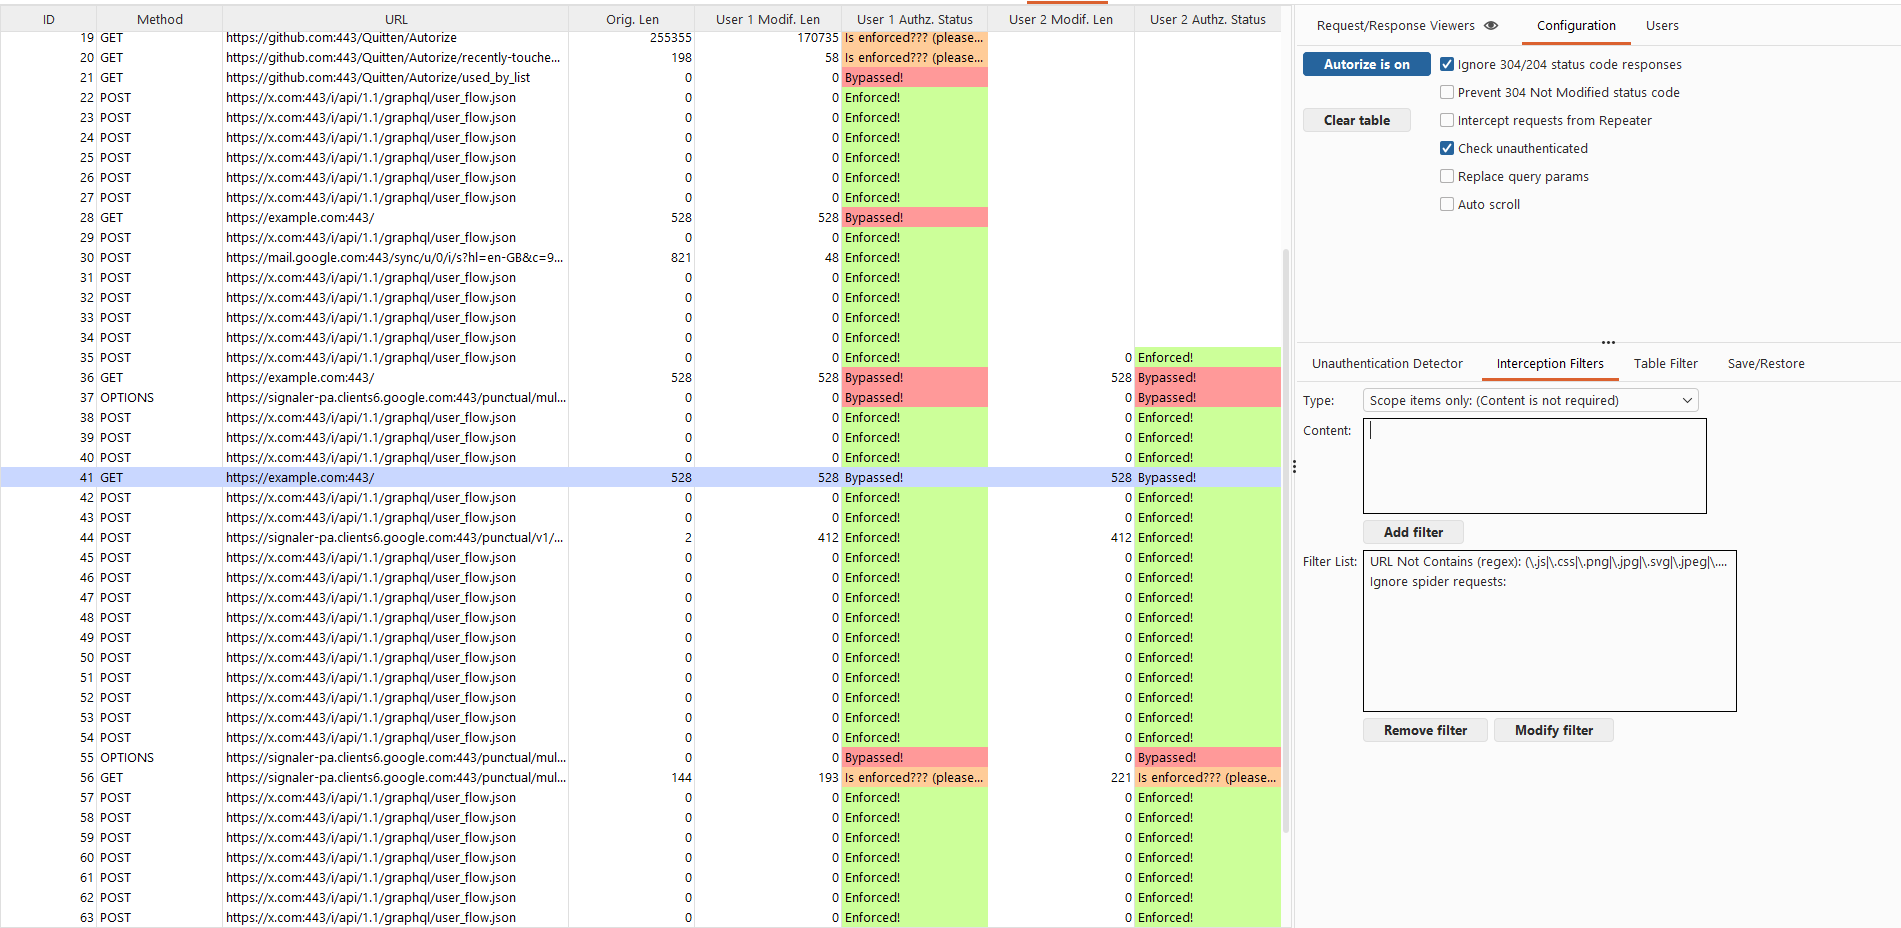 quitten/autorize
用Jython编写的Burp Suite自动授权执行检测扩展,由Barak Tawily开发,旨在减轻应用安全人员的工作负担,并使他们能够执行自动授权测试。
 aker-gateway/aker
SSH堡垒机/跳板机/跳转服务器
 mrash/fwknop
单包授权 > 端口敲门
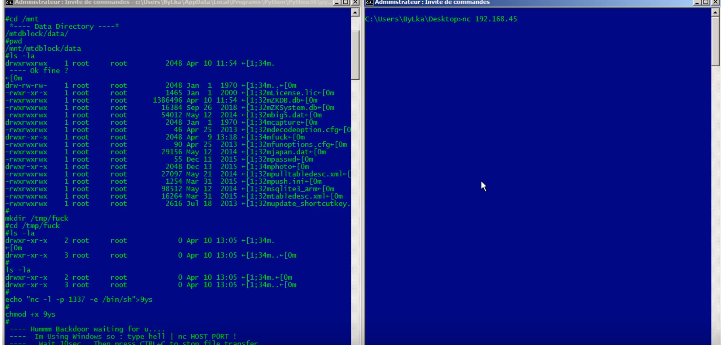 9aylas/backdooring-zmm100-fingerprint-devices
认证绕过 & 自动后门植入设备