#1
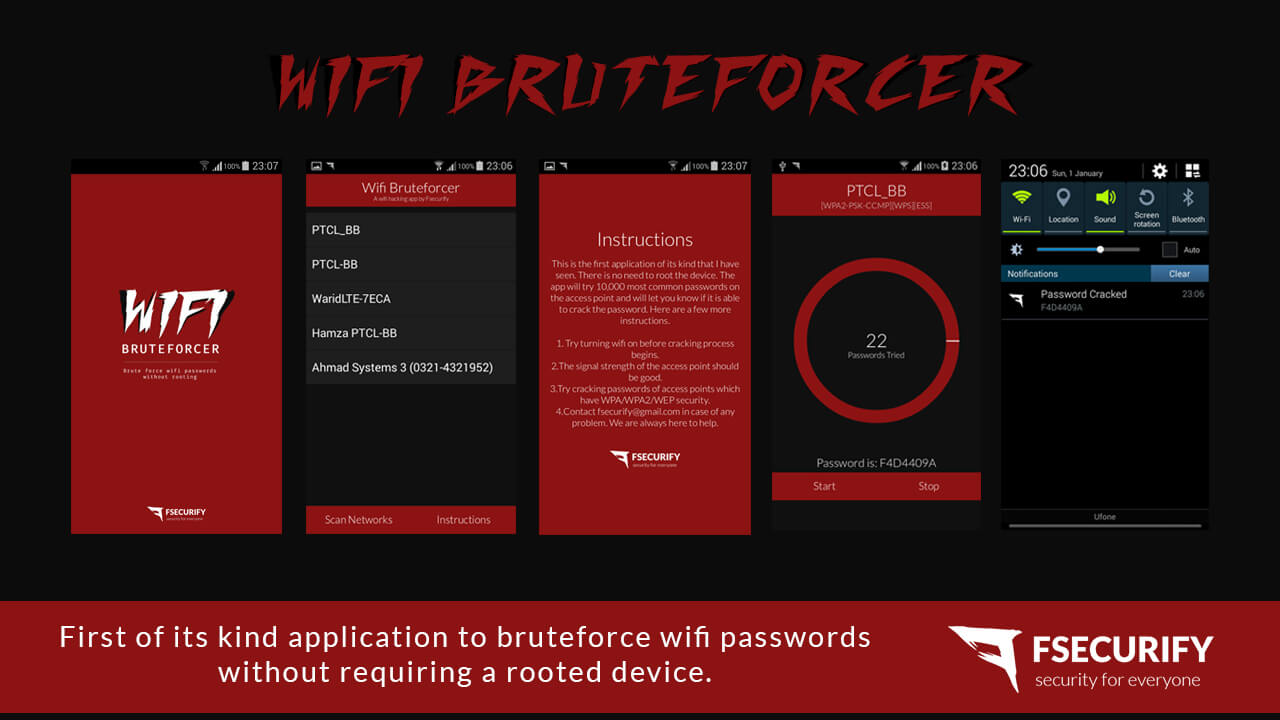
 faizann24/wifi-bruteforcer-fsecurify
Android 应用程序,用于在没有 root 权限的情况下暴力破解 WiFi 密码。
 facebook/mariana-trench
一个专注于安全的 Android 和 Java 应用程序静态分析工具。
 ax/apk.sh
使逆向工程 Android 应用更简单,自动执行拉取、解码、重建和修补 APK 等重复性任务。
 chichou/grapefruit
开源移动安全测试套件,适用于 iOS 和 Android。原名 Passionfruit。
 reversenseorg/dexcalibur
[官方] Android逆向工程工具,专注于利用Frida进行动态插桩自动化。它能反汇编dex文件、进行静态分析、生成钩子、发现反射方法、存储拦截数据并利用这些数据实现新的功能。其目标是成为一款全能的Android逆向工程平台。
 eldavoo/wa-crypt-tools
管理 WhatsApp 的 .crypt12、.crypt14 和 .crypt15 文件。
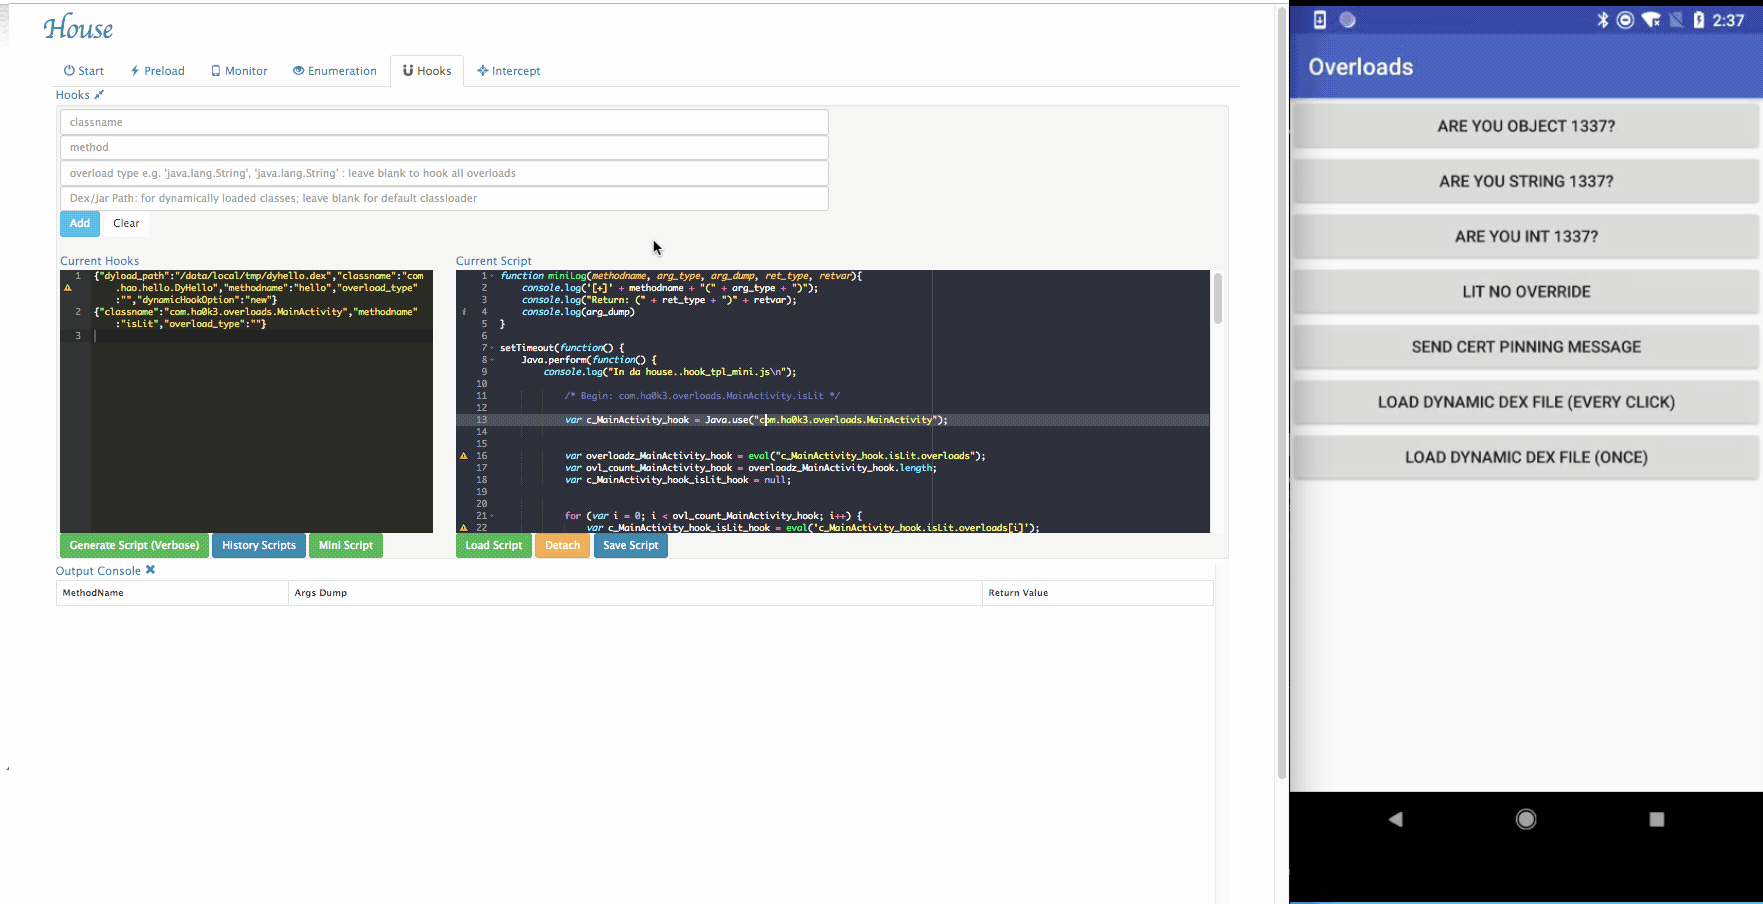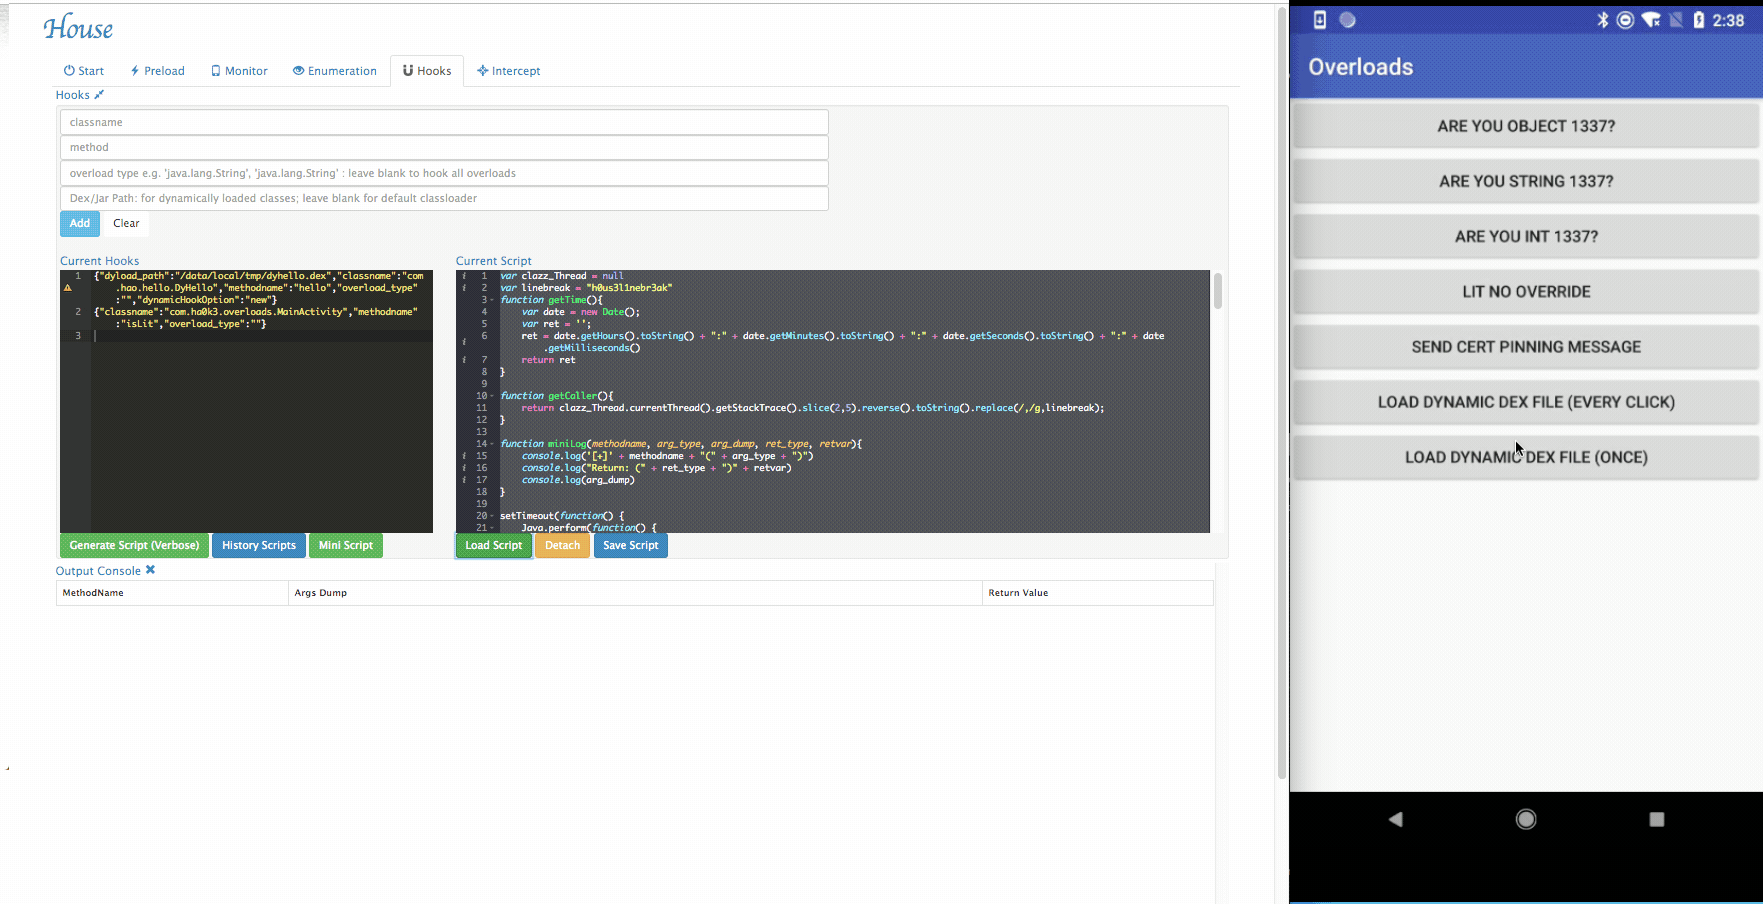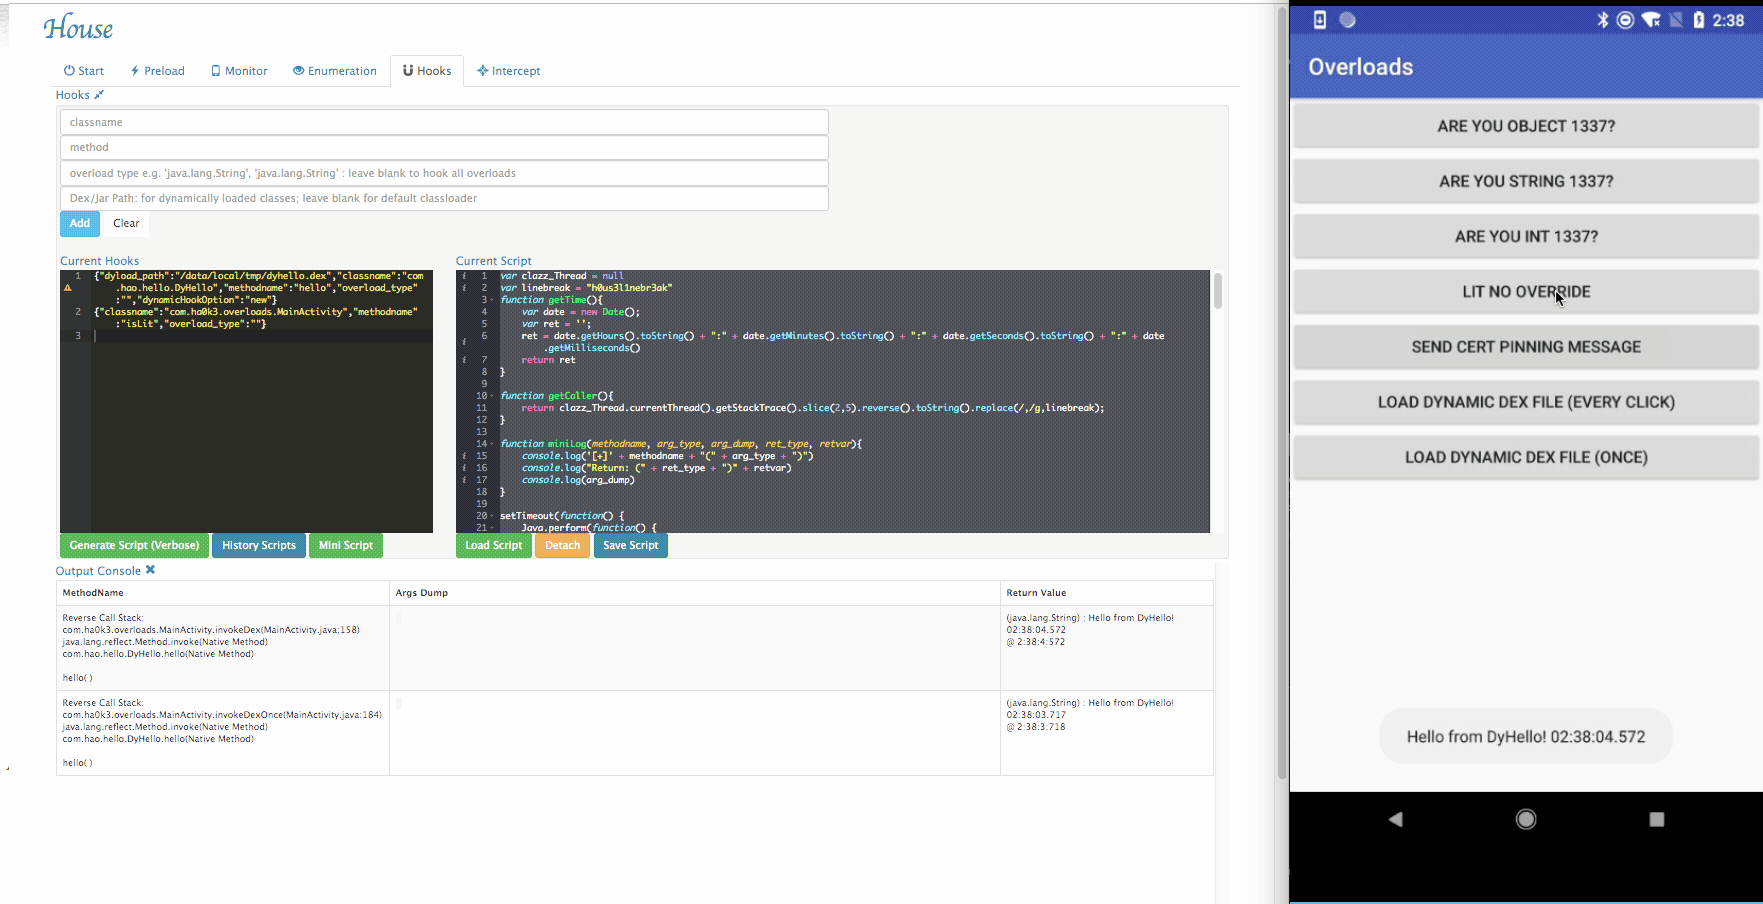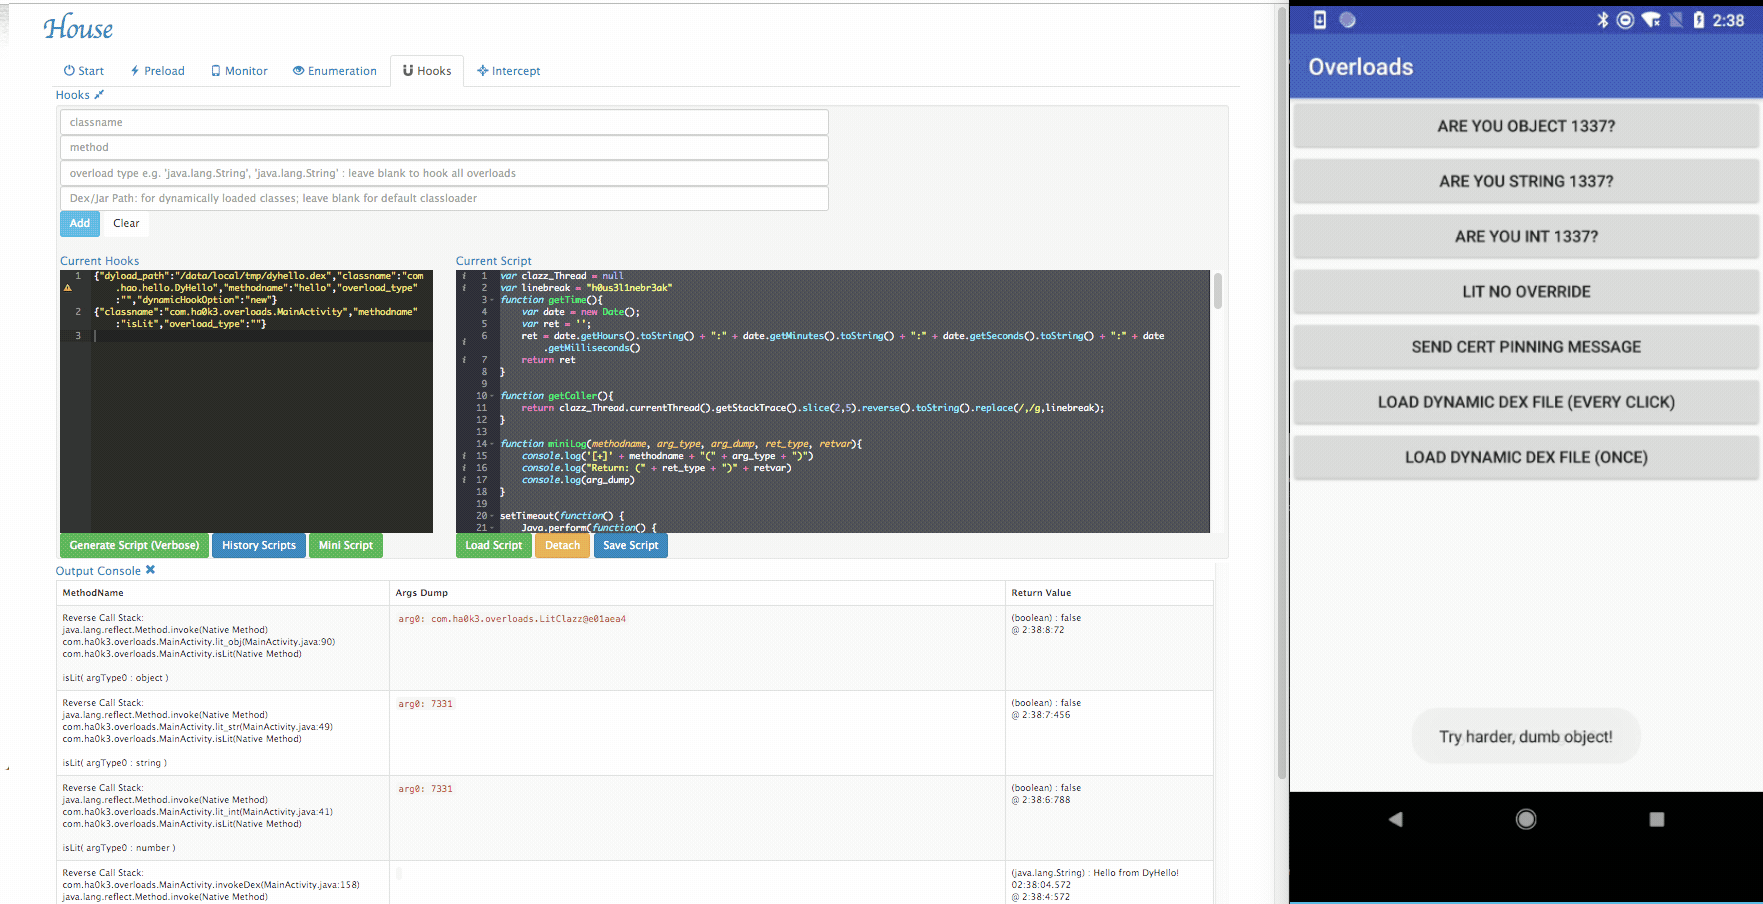 nccgroup/house
一个基于 Frida、使用 Python 编写、带有 Web 界面的运行时移动应用分析工具包。
 lyravoid/folkpatch
只需通过修补 Boot 分区以便重新刷写,即可获得内核的 root 访问权限。此解决方案基于 APatch 的非并行扩展分支,主要侧重于 UI/UX 设计
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) 针对 Android 的概念验证
 hahwul/mobilehackersweapons
移动黑客的武器 / 移动黑客使用的炫酷工具集合. 快乐黑客 , 快乐挖洞
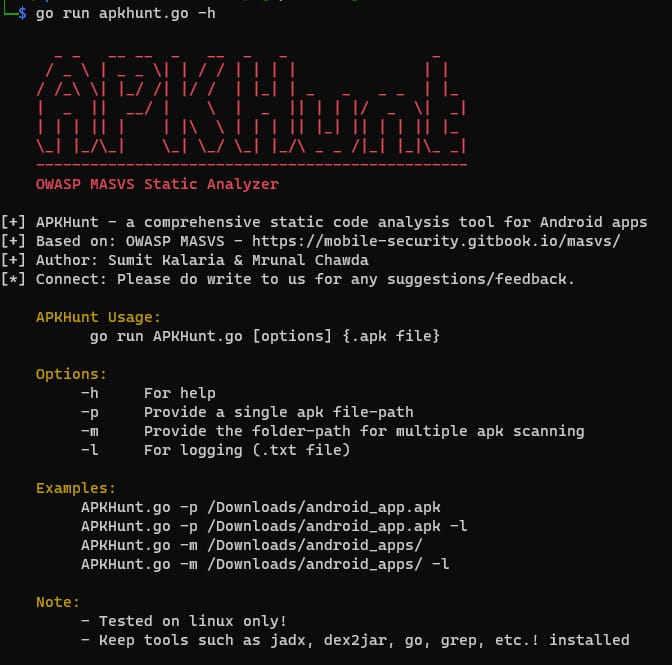 cyber-buddy/apkhunt
基于 OWASP MASVS 的 Android 应用静态代码分析工具,用于检测 APK 文件中的安全漏洞,具有低误报率和优化的扫描规则。
 sh4hin/androl4b
一个用于评估Android应用程序、逆向工程和恶意软件分析的虚拟机
 igio90/dwarf
基于PyQt5和frida构建的全功能多架构/操作系统调试器
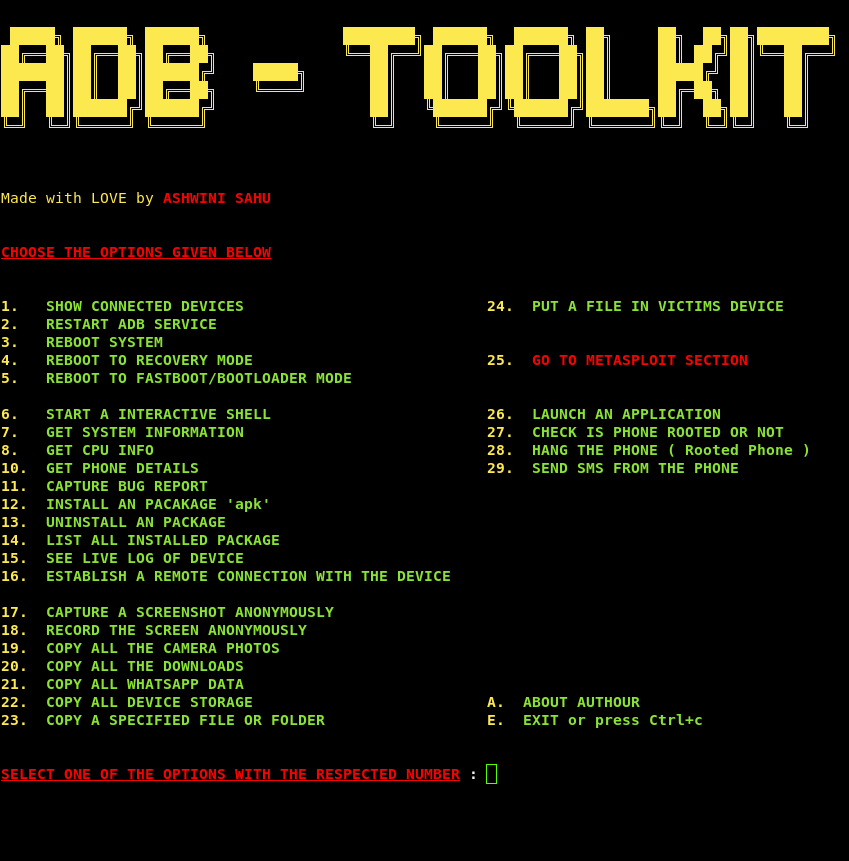 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!
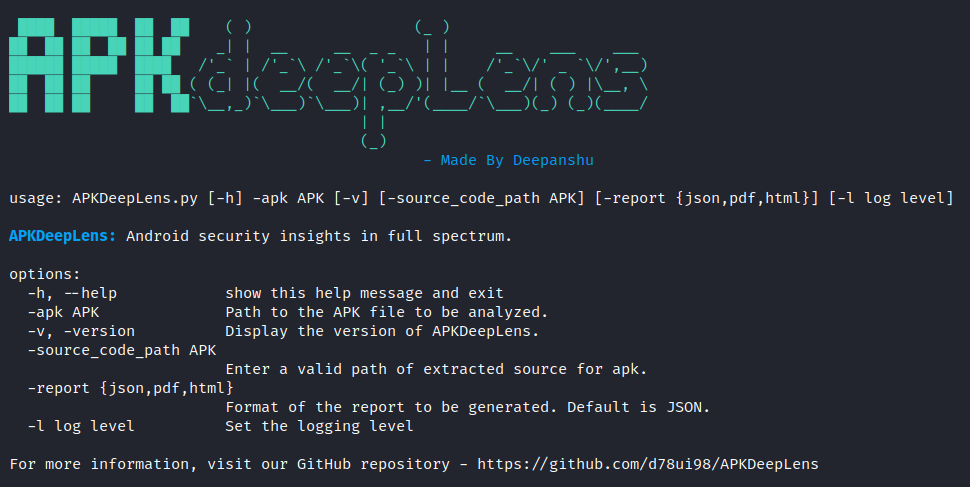 d78ui98/apkdeeplens
Android 安全洞察全方位。