
 #1
专注于Android应用程序和Android操作系统渗透测试、逆向工程和安全保护的工具。
Kitploit 推荐

 maosasagawa/pmx110-cve-2026-64560
PMX110 (OPPO MT6995, kernel 6.18.21) CVE-2026-64560 research: port, evidence, bounded run scripts
 kananosa/cve-2026-43499-for-xiaomi-17t-chagall
CVE-2026-43499 在小米 17T 上复现。(kernelsu 不完整)
 dorlow/hazel-cve-2026-43499
针对东芝/亚马逊 Fire TV(hazel)的固件特定临时 root 漏洞利用,使用 CVE-2026-43499。实现 ARM32 futex-PI UAF、内核地址泄露、mm_struct 回收以及凭据修补,通过 ADB 获取 UID 0。
 fevar54/cve-2025-48595-android-framework-integer-overflow-
PoC de CVE-2025-48595:Android 框架中多个位置的整数溢出。
 4onurdemir/tcl-androidtv-root-attempts
记录了对 TCL Android TV 工厂层的逆向工程:56 kHz 红外协议、tclfactoryos 守护进程、内核红外驱动,以及软件 root 无法实现的证据。
 ghost-bx1/authenticatorflaw-cve-2026-80097
CVE-2026-80097 - Microsoft Authenticator Android Token Theft PoC & Exploit
 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
CVE-2014-7911漏洞和CVE-2014-4322漏洞用于获取root权限!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM,适用于 Lenovo TB365FC(ZUXOS / Android 16,内核 5.15.170)
 bizdak/silverboxcc
逆向工程的安卓恶意软件,这是它的 C&C 服务器
 crackercat/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215 (反向 root shell) + 数据外泄
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044:一个影响 Android 12 和 13 版本的高严重性“以任意应用身份运行”漏洞。此仓库演示了如何利用 CVE-2024-0044。仅用于教育和测试目的。
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。
 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) reproduction notes for vivo iQOO 11 Pro (PD2254) - authorized research
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android intent 重定向的概念验证:演示了导出的 activity 将 intent 转发到攻击者控制的内部组件、绕过权限检查的过程,并包含存在漏洞的 Java 代码和 adb 利用步骤。

 aa22396584/ghostmap-research
针对 Android 15-17 的独立复现:GhostMap ZIP 元数据解析器崩溃,包含原生崩溃分析、脱敏证据以及离线 APK Guard 预检扫描工具。
 fengguan/arpcut
Rooted Android app that scans LAN devices and cuts or restores their network access via ARP spoofing, with OUI vendor lookup, whitelist, and…
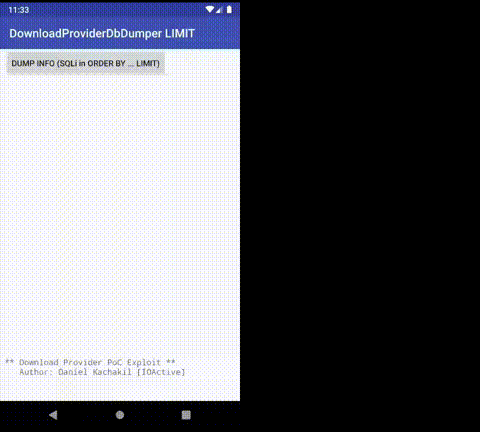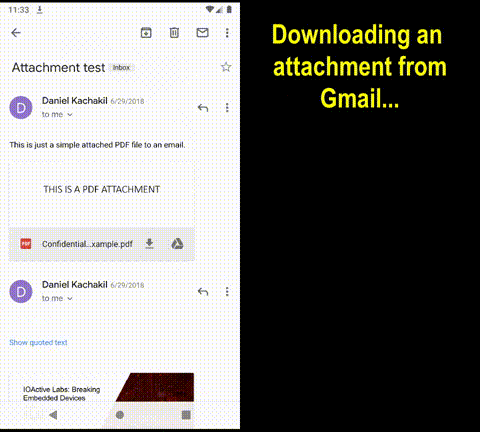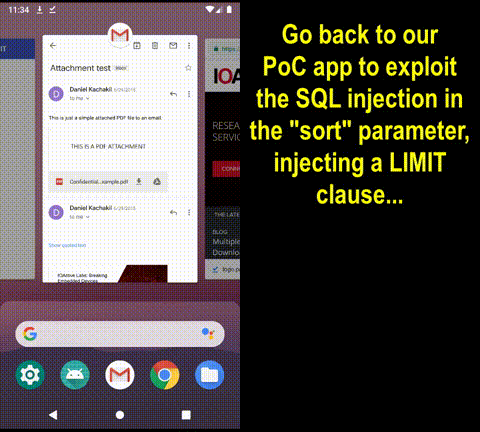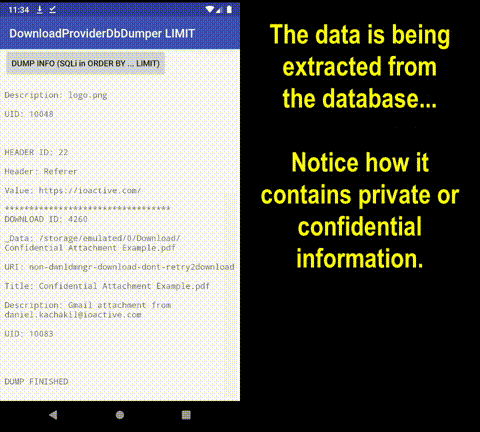 ioactive/aosp-downloadproviderdbdumpersqlilimit
利用Android下载提供程序排序参数中SQL注入漏洞的PoC(CVE-2019-2196)








