#1

 advancedhacker101/android-c-sharp-rat-server
这是 c# R.A.T 服务器的插件,为基于 Android 的手机系统提供扩展功能。
 stuxctf/mhf
移动辅助框架(mhf)是一款自动化识别移动应用所用框架/技术的工具。此外,它还能帮助查找敏感信息,或为所识别平台的使用提供建议。
 tamirzb/cve-2019-14040
CVE-2019-14040 的 PoC 代码
 cipher-attack/chimera
适用于 Android 的 Payload 注入器和 HID 模拟器,类似于 Hak5 和 rubber ducky
 isec-tugraz/file-notification-attacks
针对 Linux、Windows 和 macOS 上文件通知侧信道攻击的研究成果,展示了 inotify/FSEvents 信息泄露、按键时序和网站指纹识别。
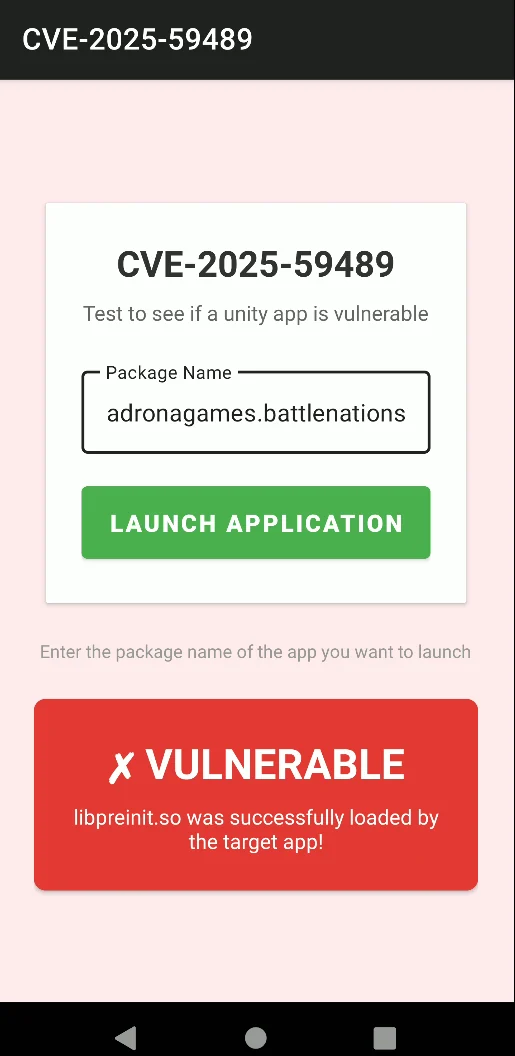 githubkillsmyopsec/cve-2025-59489-poc
# CVE-2025-59489 的概念验证。影响在 Android 上运行的 Unity 游戏。
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 GhostLock 针对 Chromecast with Google TV (sabrina) 的 root 漏洞利用

 tc4dy/cve-2026-0073-poc-exploit
针对 Android ADB 无线调试的零点击身份验证绕过漏洞利用(CVE-2026-0073)。提供交互式 shell、命令执行和网络扫描,用于授权的安全测试。
 martinpsdev/cve-2026-0073-android-adbd-bypass-poc
CVE-2026-0073 — Android ADB 守护进程(adbd)通过 EVP_PKEY_cmp 类型混淆绕过 TLS 认证。利用 EC/Ed25519 密钥不匹配,通过 WiFi 获取未经授权的 shell 访问权限。适用于 Android 14+ 的 PoC 漏洞利用。
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android 内核 LPE PoC,针对 CVE-2026-43499,即 4.19 高通内核中的 rtmutex 释放后使用漏洞,已适配 Redmi K40,并带有 LD_PRELOAD root 载荷。
 themmokhtar/cve-2020-0022
一个完全公开的 CVE-2020-0022 BlueFrag Android RCE 漏洞利用程序(已在 Pixel 3 XL 上测试)
 professorquantumuniverse/veto
VirusTotal 的开源 Android 客户端。扫描文件、URL 和已安装应用,使用 70 多个反病毒引擎。查看详细报告,包含哈希值、威胁分类、YARA 匹配和沙箱行为。无追踪或广告。
 zjns/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for CVE-2026-98260, achieving uid=0 shell or KernelSU late-load via fake credentials on SM8650…
 alphabugx/cve-2025-54957
CVE-2025-54957 的概念验证漏洞利用程序,针对 Dolby DDPlus 统一解码器中的越界写入漏洞,演示了通过 RCS 音频消息在 Android 上实现 0 点击崩溃。
 fkie-cad/sandroid_dexray-intercept
一款Android恶意软件分析工具,通过挂钩应用程序在密码学、文件系统、数据库、网络通信和进程操作方面的行为,创建全面的运行时配置文件。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。