
 #1

 symbioticsec/hermes-decomp
一个强大的反编译器,允许您逆向工程React Native移动应用,将其编译的Hermes字节码(.hbc)文件转换回可读的JavaScript。
 romainthomas/the-poor-mans-obfuscator
与“The Poor Man's Obfuscator”演示相关的二进制文件与脚本
 r0rt1z2/ghostlock
针对部分 Amazon 设备的内核 root 漏洞利用(CVE-2026-43499)
 githubsecuritylab/seclab-taskflows
用于审计源代码、分类问题以及检测 Web、Android 和 iOS 项目漏洞的示例 AI-agent 任务流和 MCP 服务器。
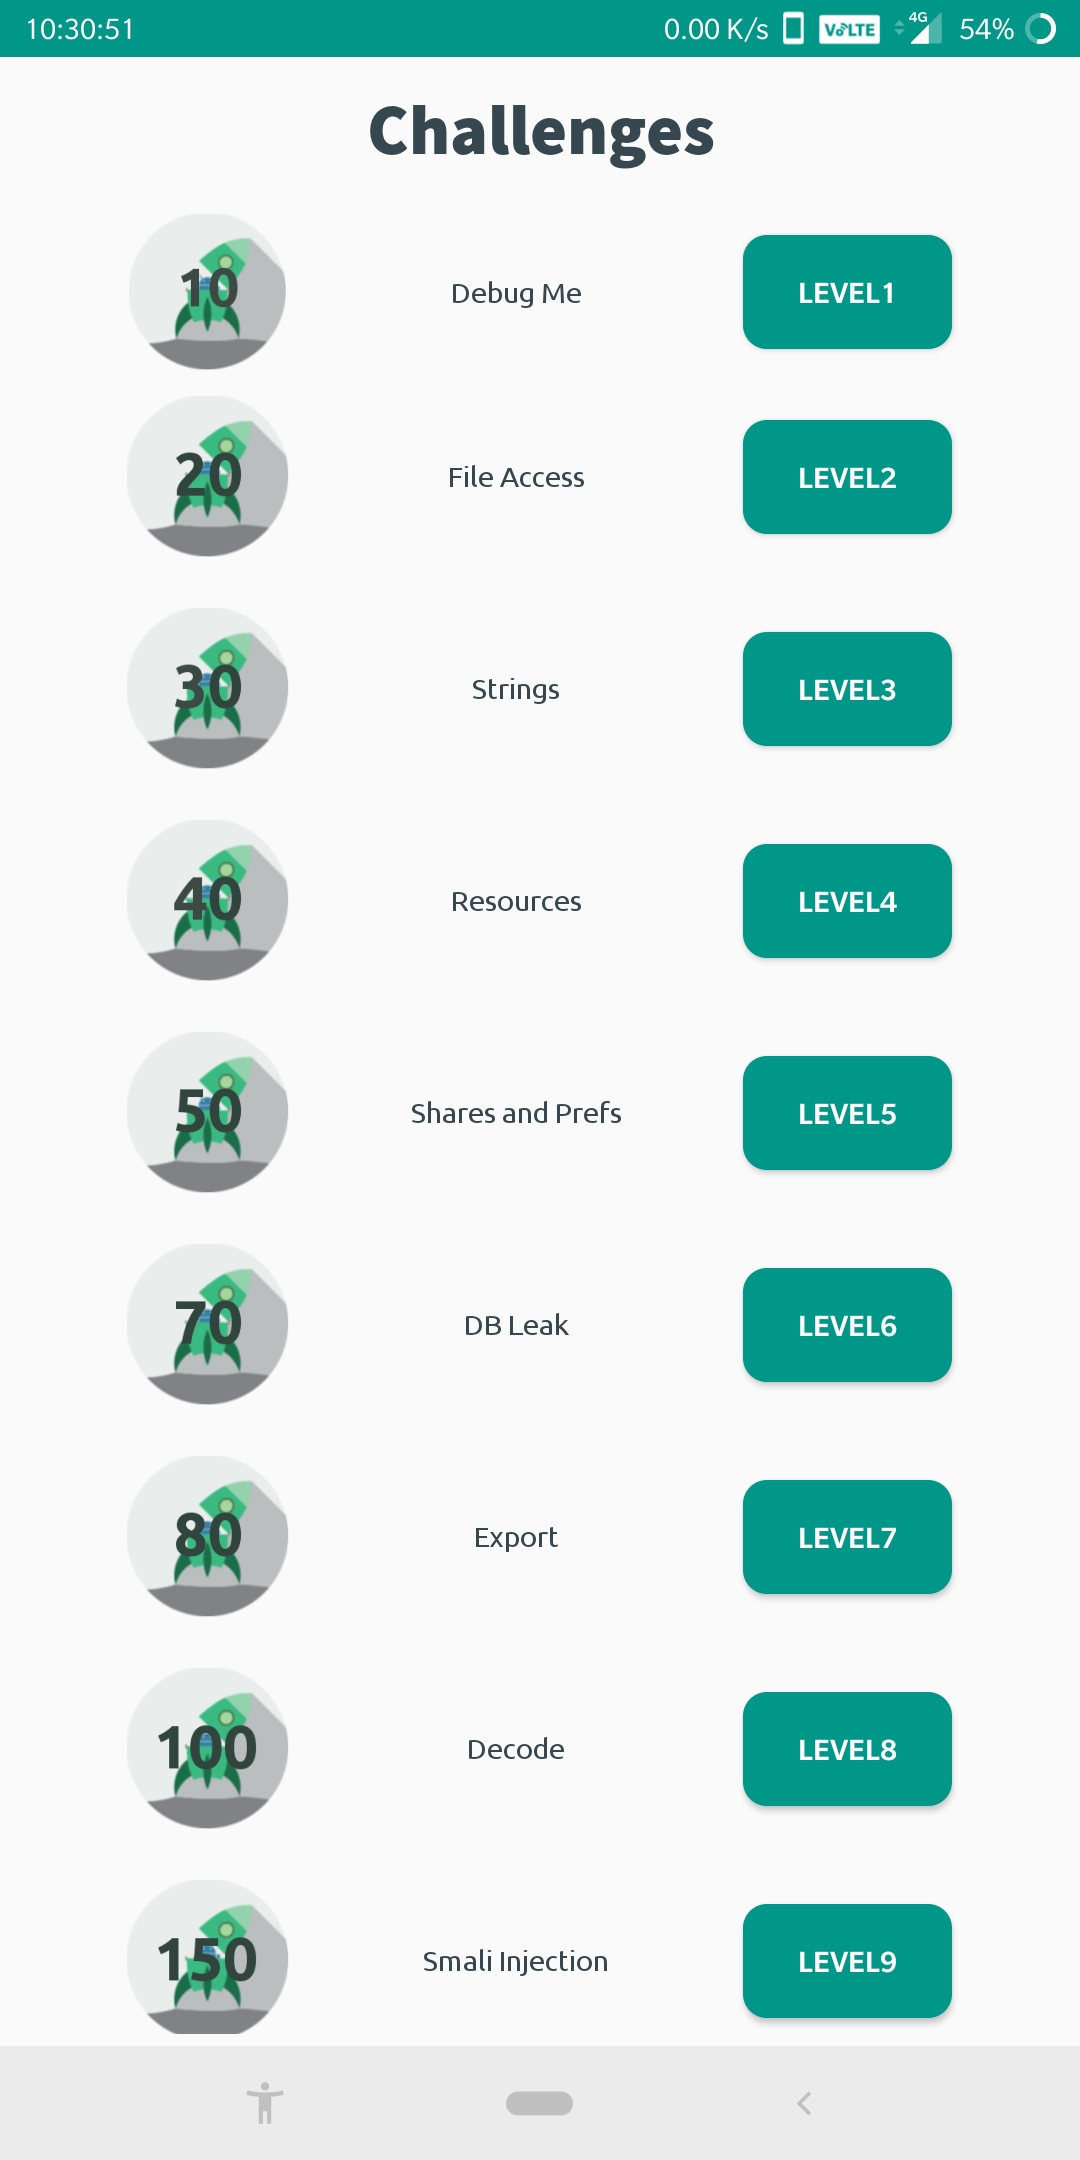 abhi-r3v0/evabs
一个开源的Android应用程序,故意存在漏洞,旨在作为Android应用程序安全初学者的学习平台。
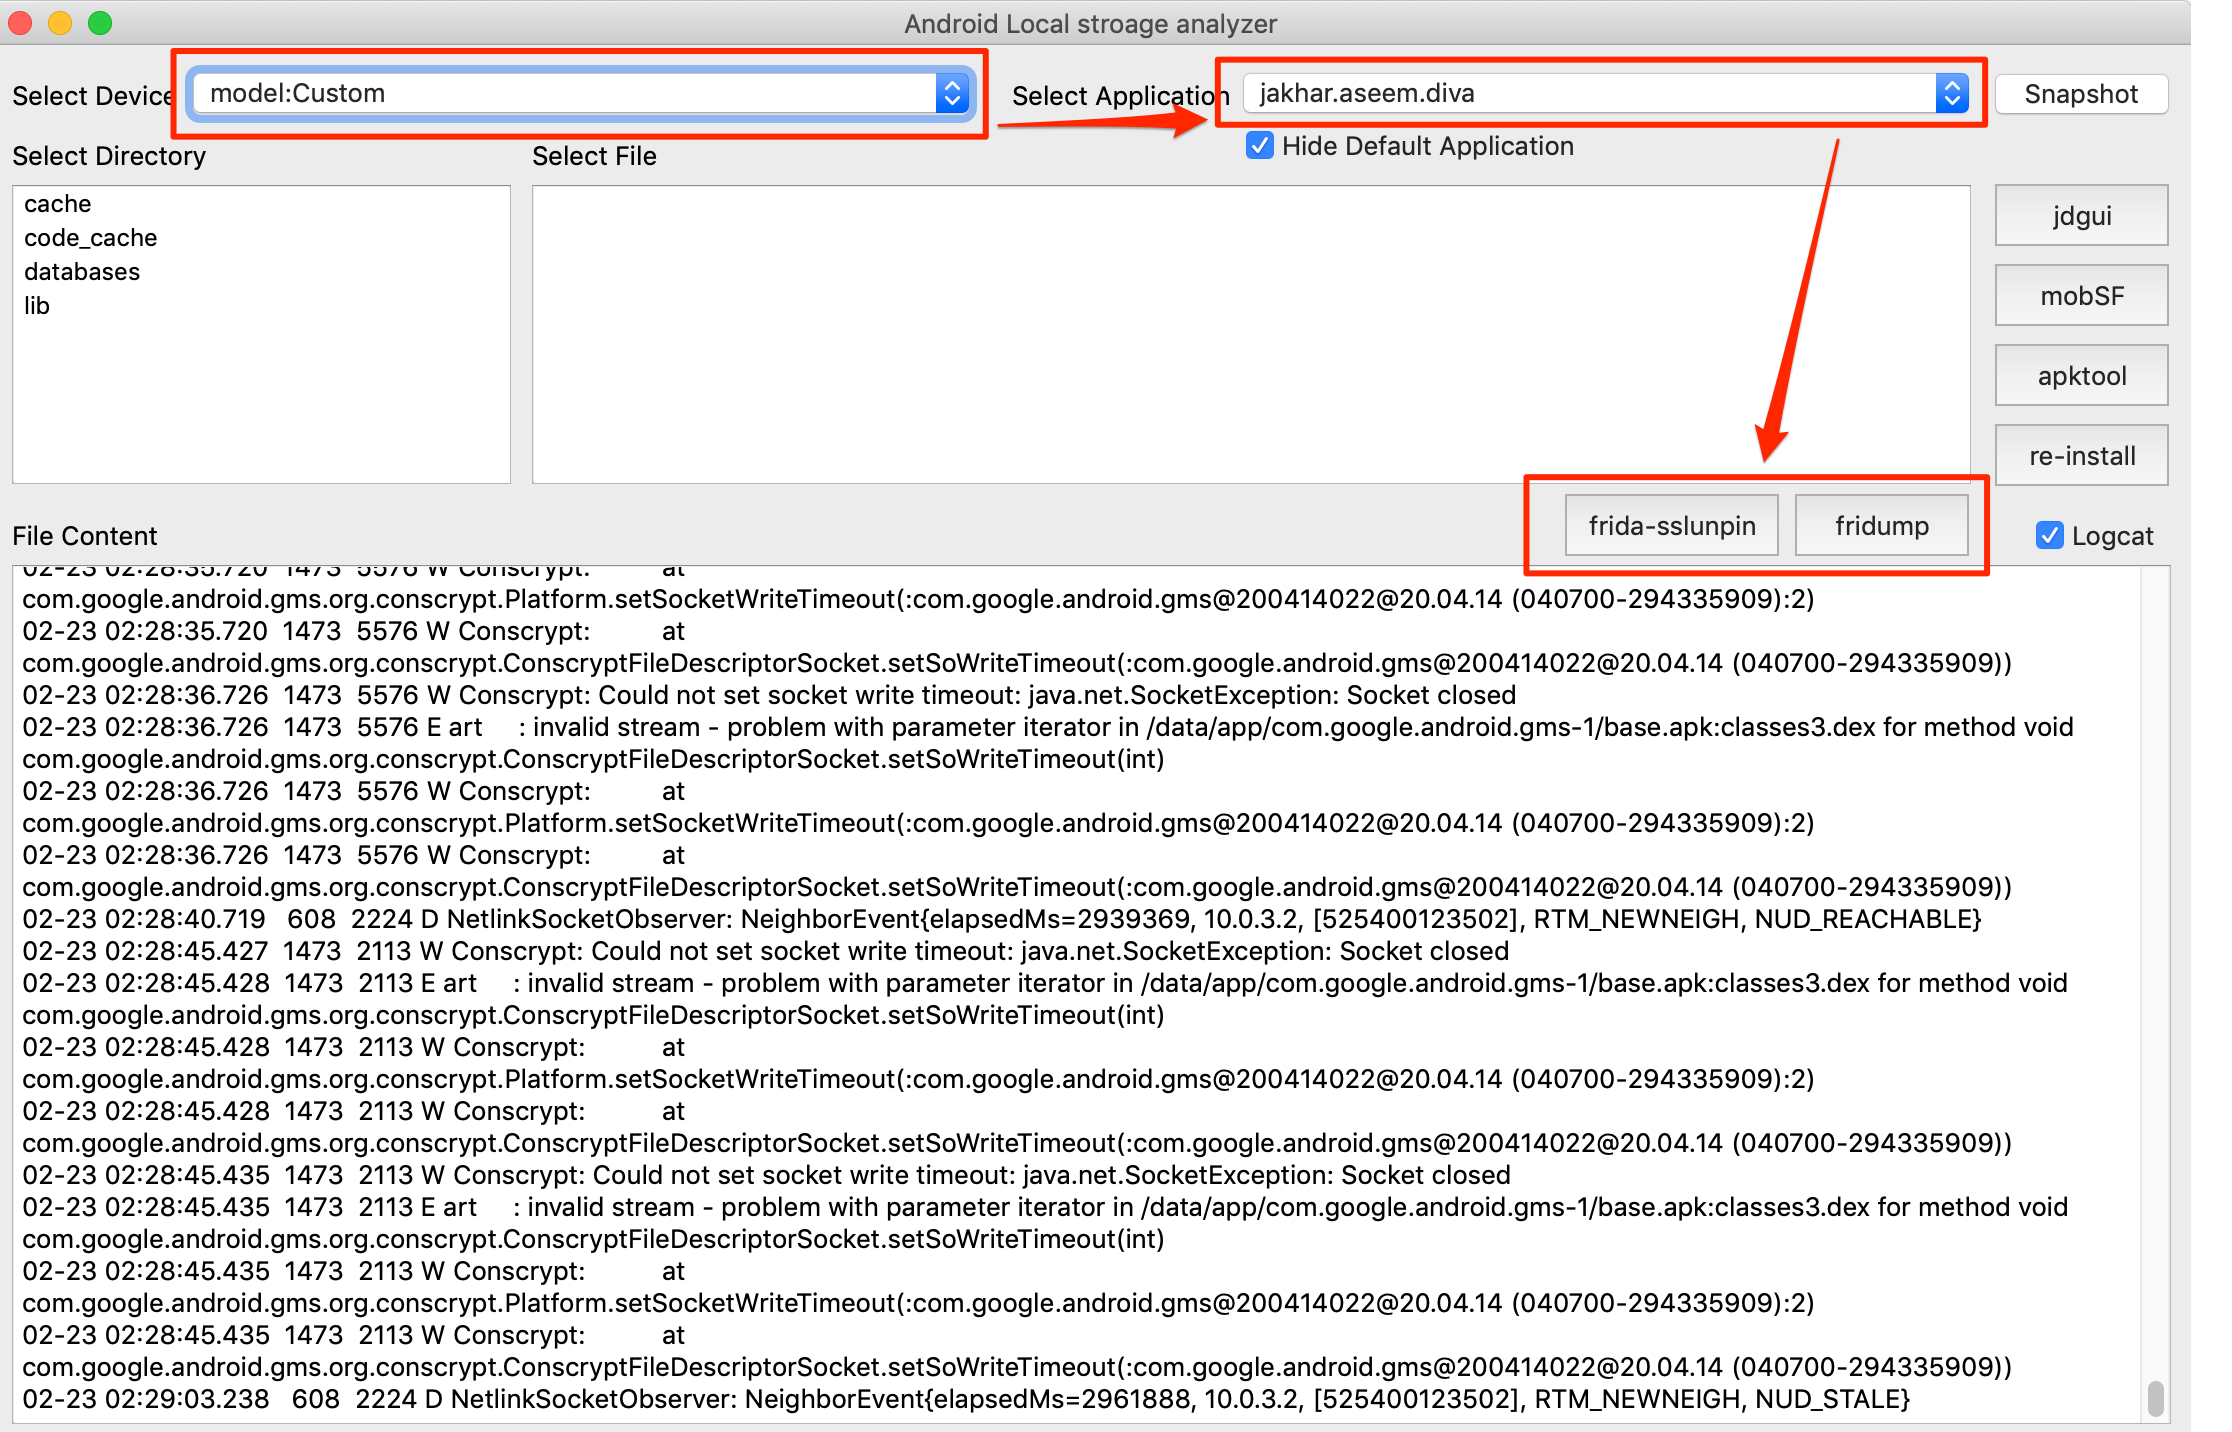 notsosecure/android_application_analyzer
该工具用于分析安卓应用在本地存储中的内容。
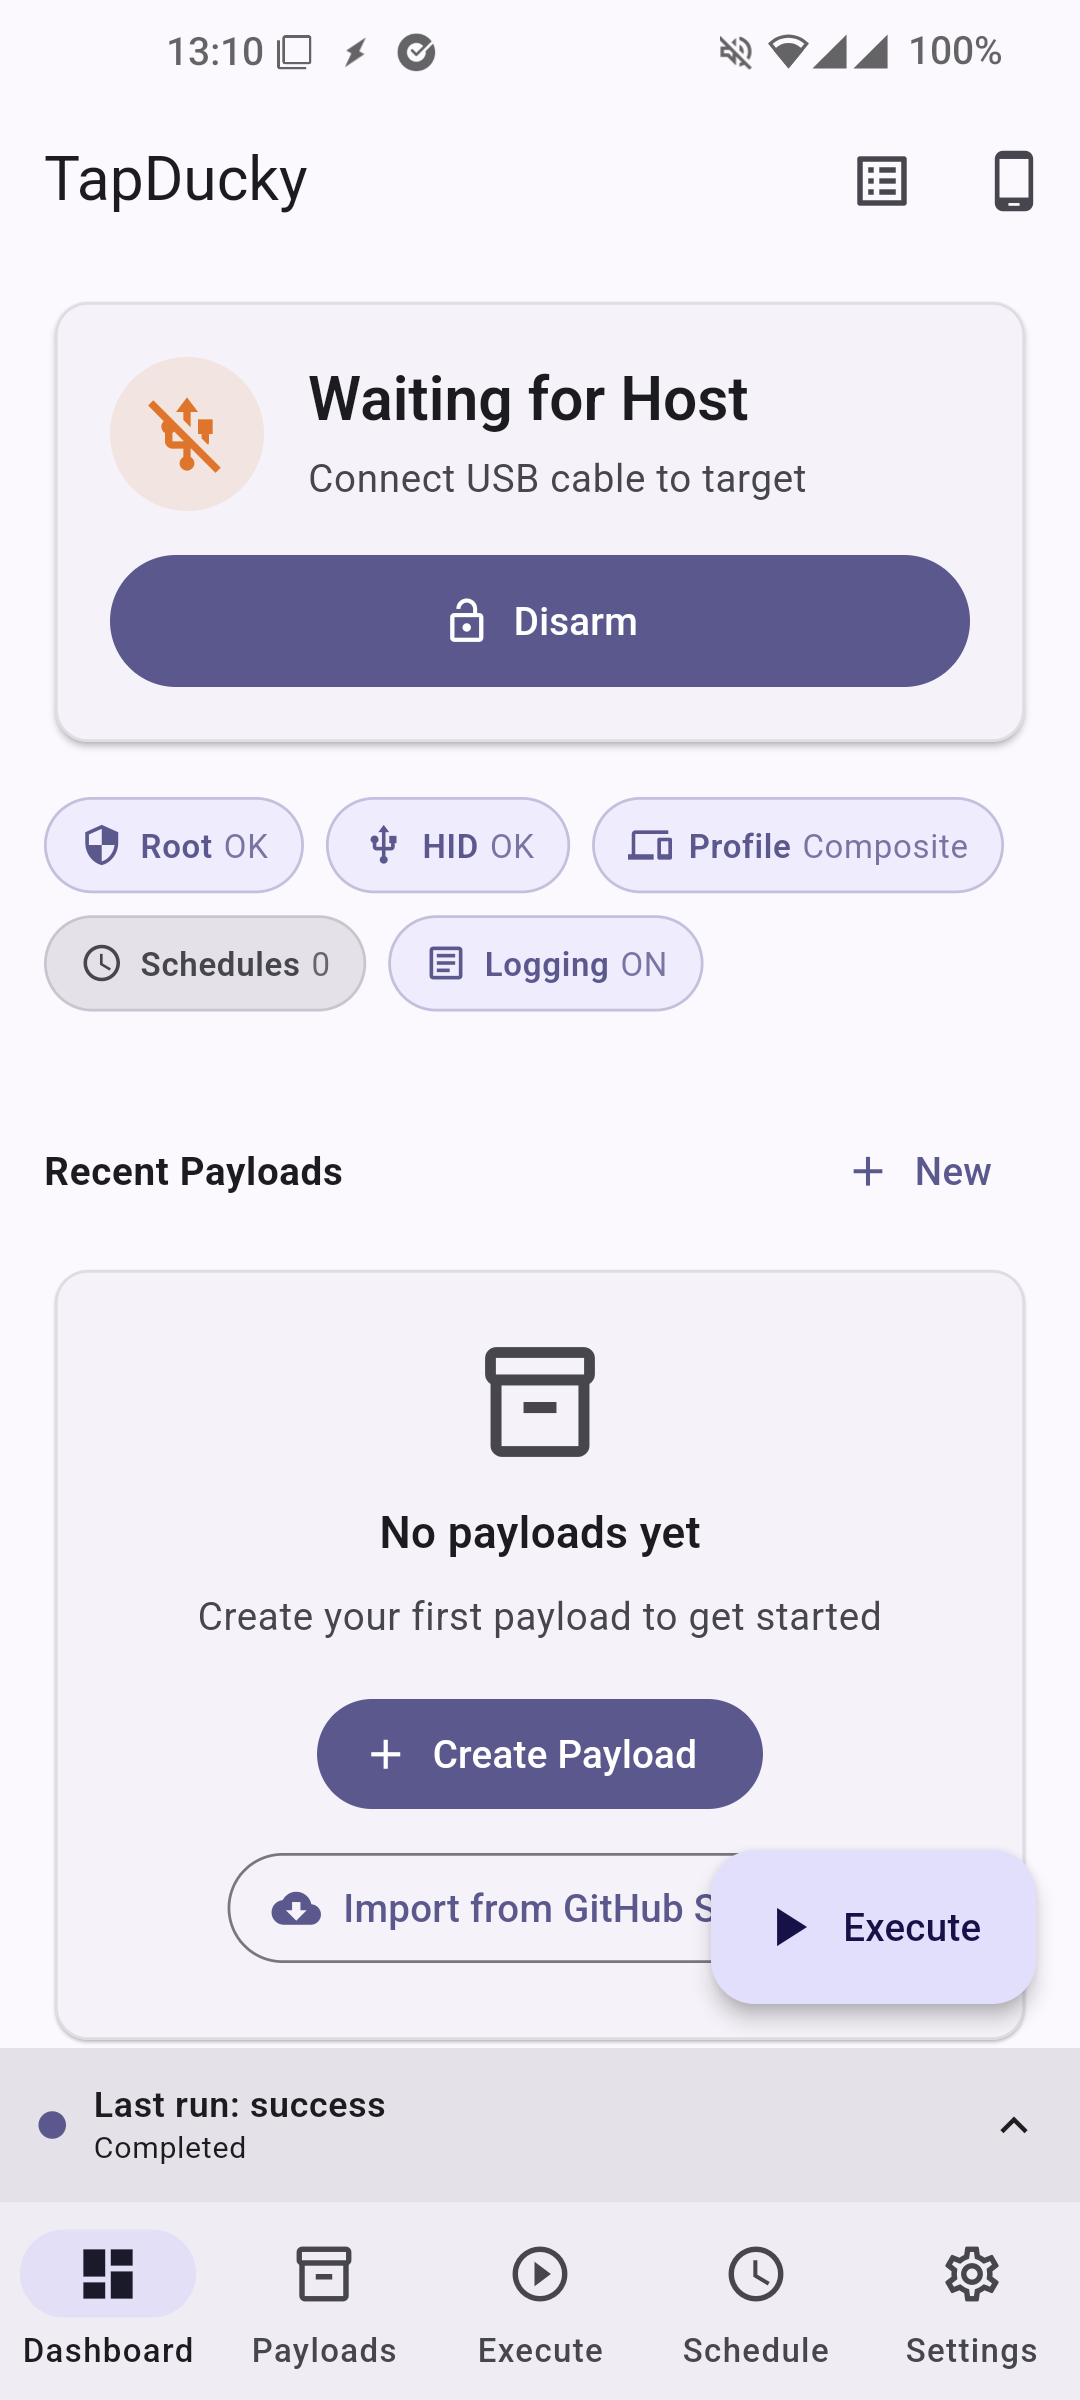 iodn/tap-ducky
将任何已root的手机变成传奇的USB Rubber Ducky。Android USB HID键盘注入器
 frenchyeti/rasputin
与我的会议和 (un)RASPs 工作相关的资源与论文。这些工作仍在进行中,请耐心等待 :) 欢迎随时贡献 / 联系我 / 提交 PR!
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
 packetlss/android-locdump
Android 定位服务缓存转储工具
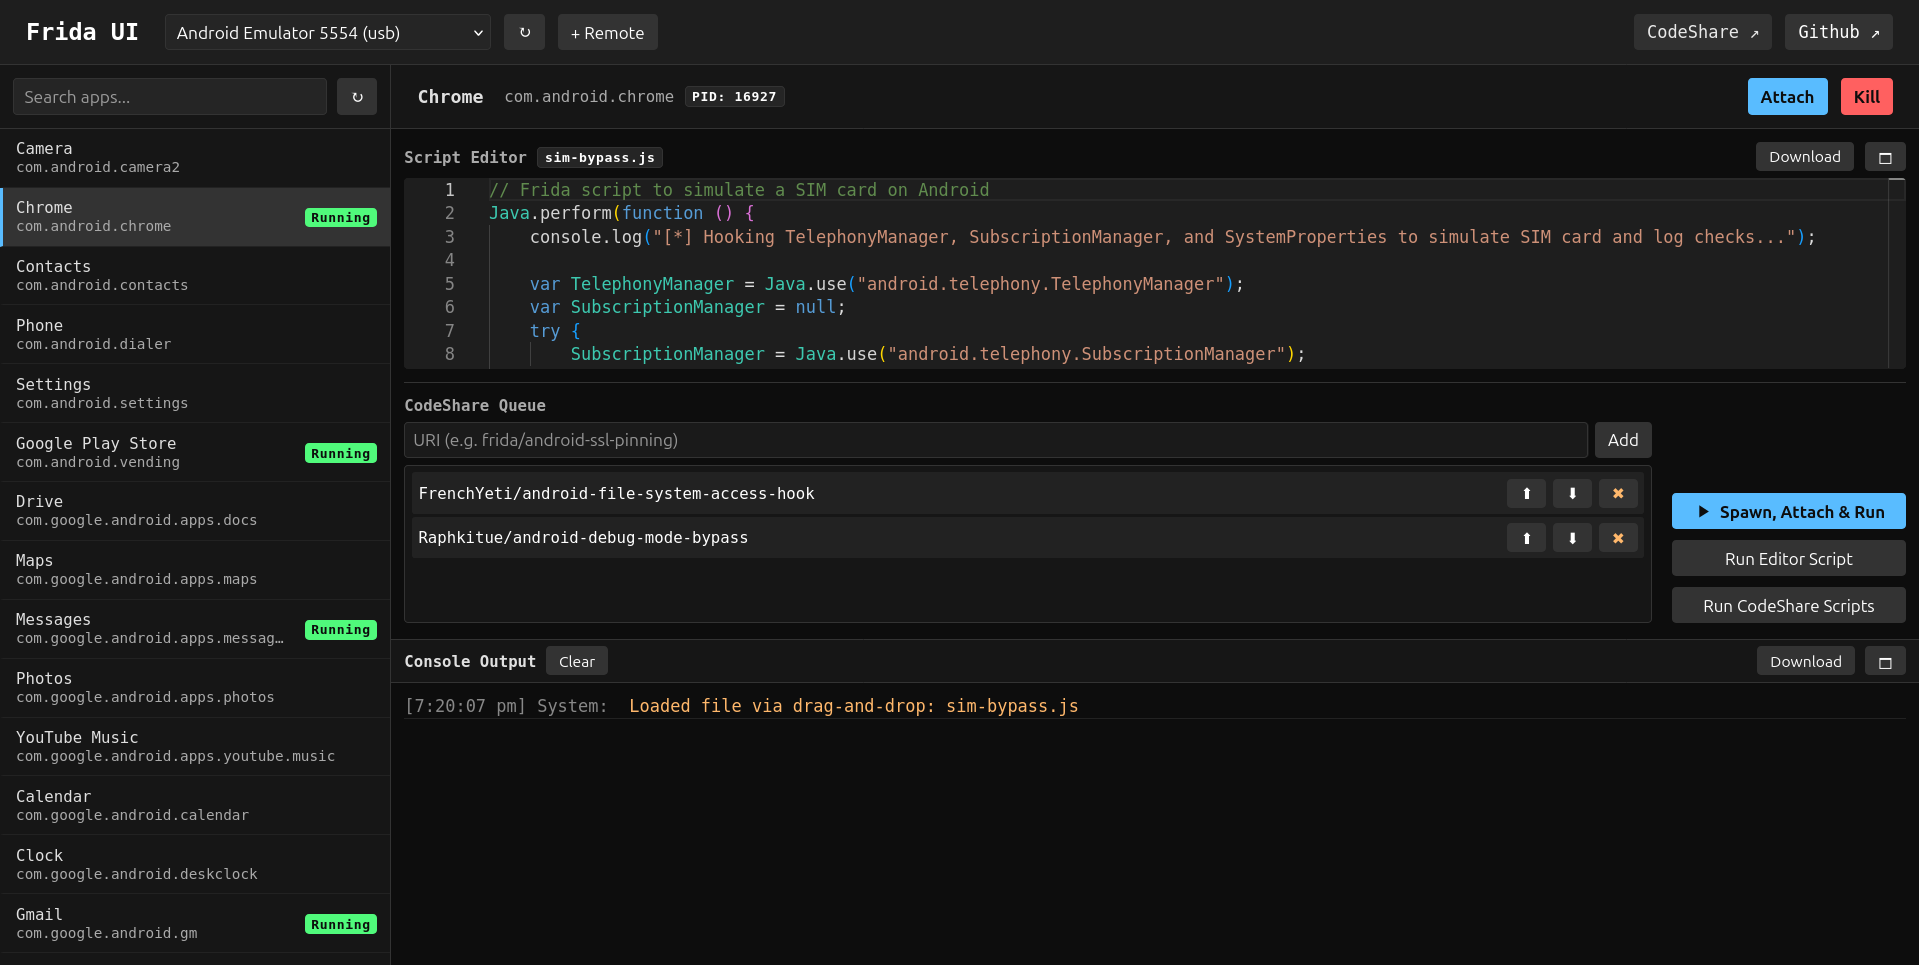 adityatelange/frida-ui
直接从您的浏览器与 Frida 设备、进程和脚本进行交互。
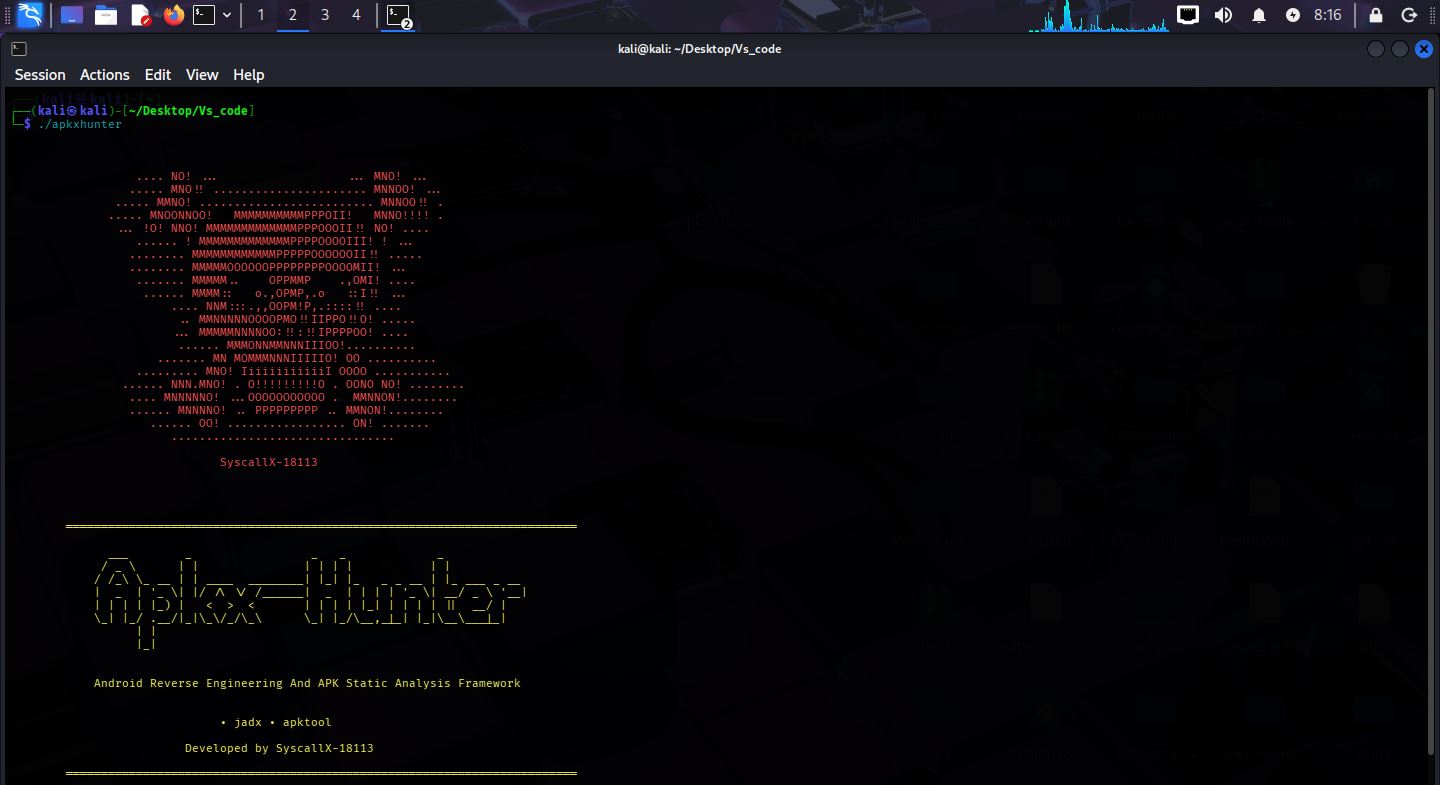 syscallx-18113/apkx-hunter
基于C语言的Android静态分析框架,用于反编译、密钥检测、端点发现、权限分析以及原生库扫描,并具备机器学习辅助的密钥分类功能。
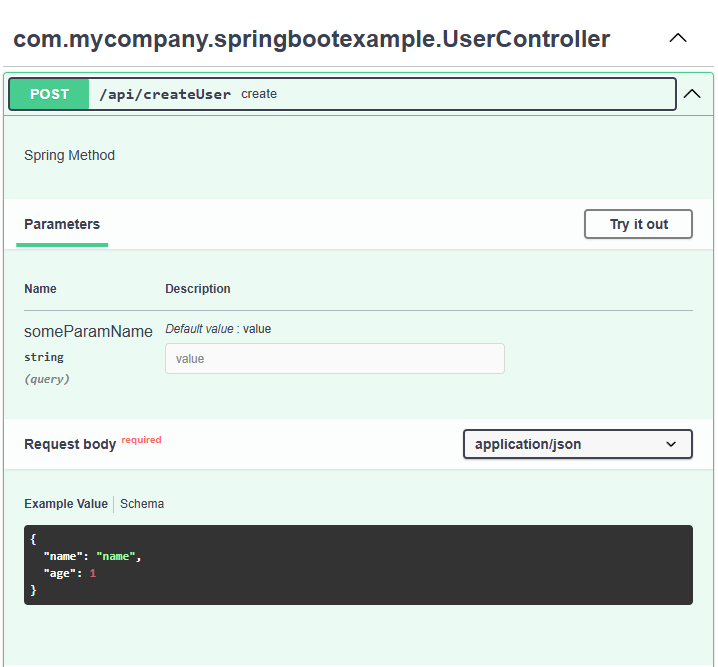 blackfan/bfscan
用于从 JAR / WAR / APK 应用程序中使用的配置文件与注解中发现 URL、路径、密钥,并生成原始 HTTP 请求和 OpenApi 规范的工具。
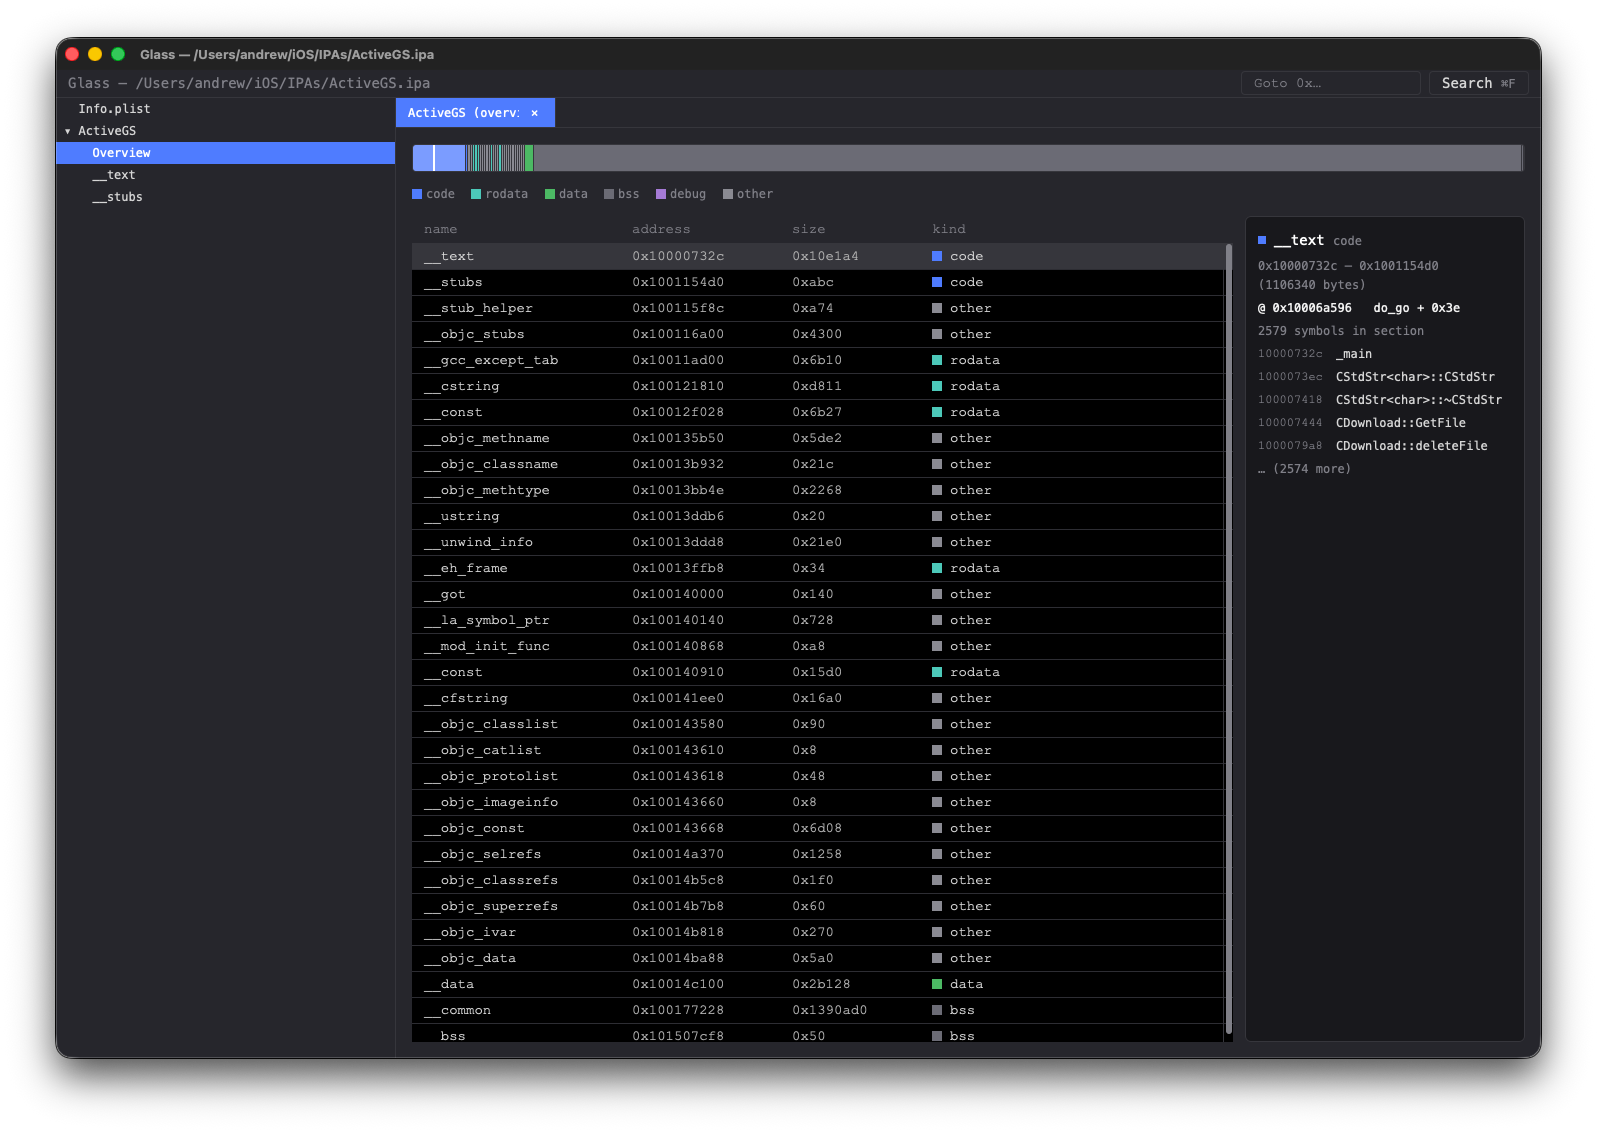 azw413/glass
Glass - 一款快速且免费的 IDA Pro 替代品
 zenyxx-xd/rootmyvivo
一键获取vivo/iQOO设备(已锁定引导加载程序)的root权限 | CVE-2026-43499 + KernelSU
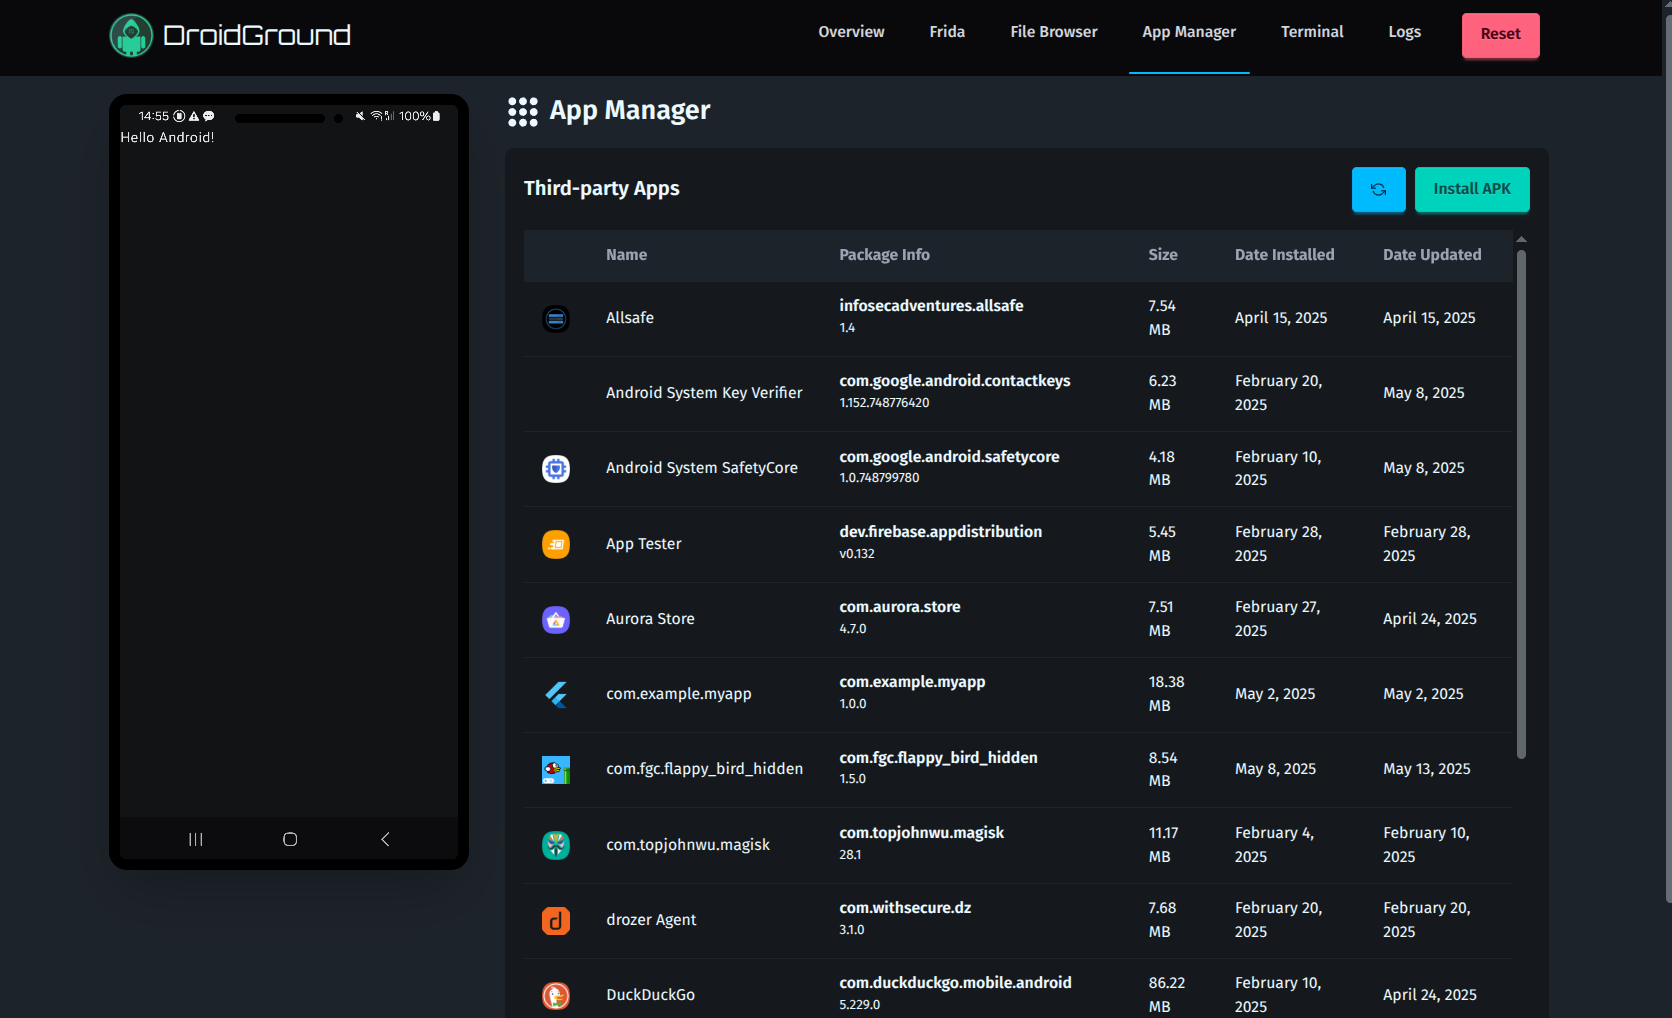 secforce/droidground
一个灵活的 Android CTF 挑战游乐场。
 project-artist/artist
开源Android应用和Java中间件插桩框架,通过ART编译器在设备端编译时修改代码。保留应用签名,支持基于模块的安全分析。









