#1
 lauriewired/artful
用于动态修改 Android 运行时的 ARTful 库
 canyie/magiskeop
针对已安装应用通过 CVE-2024-48336(Magisk Bug #8279)实现 root 权限提升的利用与详解,权限提升 / 任意代码执行漏洞
 starseed12345/queststack
使用 GhostLock + CVE-2021-1931 解锁 Meta Quest 1 的 bootloader 并获得 root 权限。
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 secmob/pocforcve-2015-1528
我将在 Black Hat 之后提交 POC
 noveogroup/android-check
面向Android项目的静态代码分析插件。(Checkstyle, PMD)
 logicalhacking/dvhma
有意的脆弱混合型安卓应用,供安全专业人员测试工具与技术,也供开发者学习常见的混合移动应用安全陷阱。
 sysnets/atfuzzer
语法引导的进化模糊测试器,用于通过蓝牙和USB对Android智能手机的AT命令接口进行动态分析,发现拒绝服务、隐私泄露和协议降级漏洞
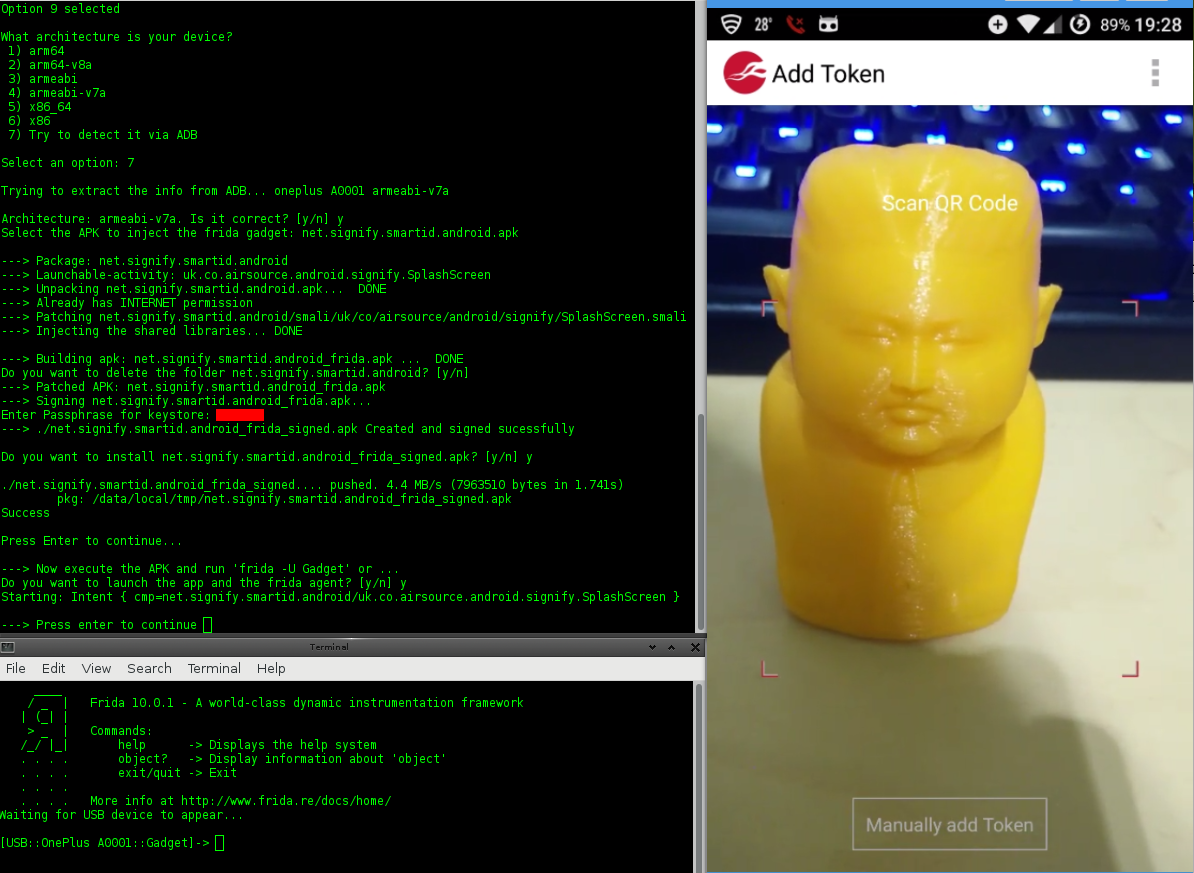 nccgroup/lazydroid
用于辅助 Android 应用评估某些方面的 bash 脚本
 kangtastic/cve-2019-2215
通过 CVE-2019-2215 对 Pixel 2 和 Pixel 2 XL 进行临时root
 cybersecsi/dockerized-android
基于容器的框架,用于在安全培训平台中集成移动组件
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Android堆溢出漏洞
 timwr/cve-2014-3153
CVE-2014-3153,又名 towelroot
 androguide/dsploit
dSploit - 安卓上最完整、最先进的IT安全专业工具包。
 viliuskraujutis/androidbroadcastsmonitor
一款用于在你的 Android 设备上订阅并接收所有标准 Android 广播的工具。
 nanoturtle1145/root-my-s24
利用 CVE-2026-43499 获取你的 Galaxy S24 系列(SM-S92X0,中国 / 香港特别行政区 / 台湾)的 root 权限
 canyie/cve-2024-0044
CVE-2024-0044初始补丁绕过概念验证及文档,该漏洞为Android框架漏洞,可通过安装器包名注入实现从ADB到任意应用UID的权限提升。