#1

 bluefrostsecurity/cve-2020-0041
Android Binder 错误 CVE-2020-0041 的漏洞利用
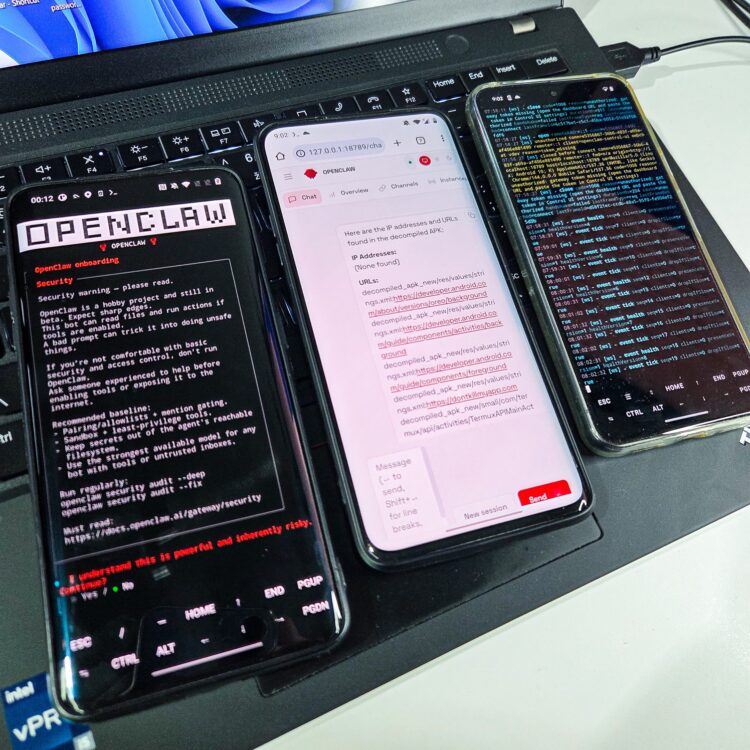 androidmalware/openclaw_termux
如何在安卓手机上安装 OpenClaw 并通过 WhatsApp 控制它
 t0thkr1s/allsafe-android
故意存在漏洞的Android应用程序。
 farazsth98/chronomaly
针对CVE-2025-38352的Android内核漏洞利用,此前已在野外被利用。针对易受攻击的x86_64 Linux内核v5.10.x。
 zhuowei/cheese
CVE-2025-21479 概念验证,我认为
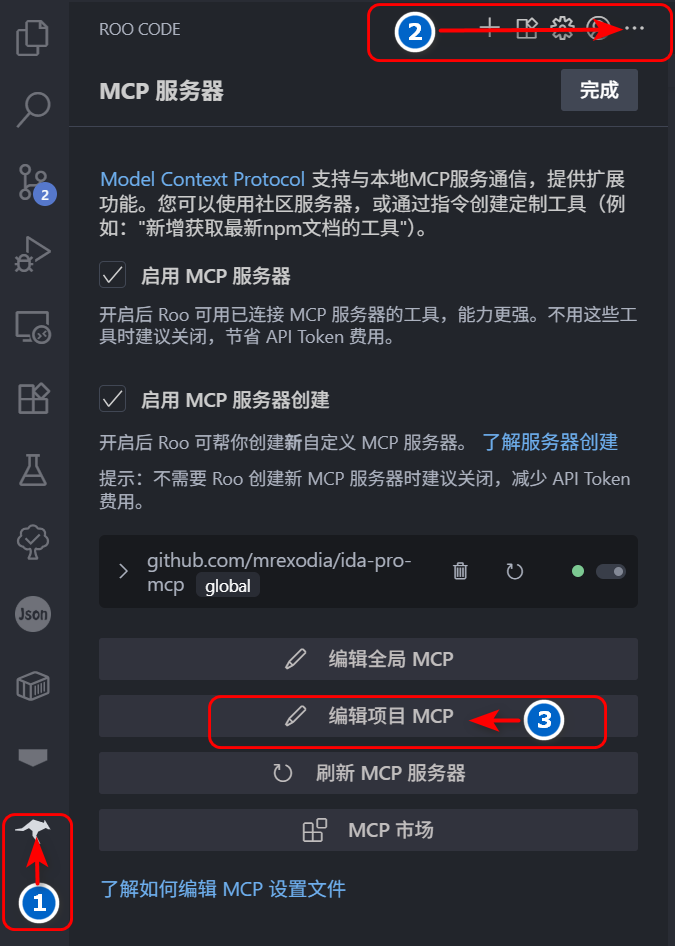 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 secure-system/insular
隔离你的大兄弟应用 https://secure-system.gitlab.io/Insular/
 jduck/cve-2015-1538-1
Python exploit for CVE-2015-1538-1 针对 Stagefright 的 'stsc' MP4 atom 整数溢出漏洞,在 Android 设备上实现远程代码执行和反弹 shell。
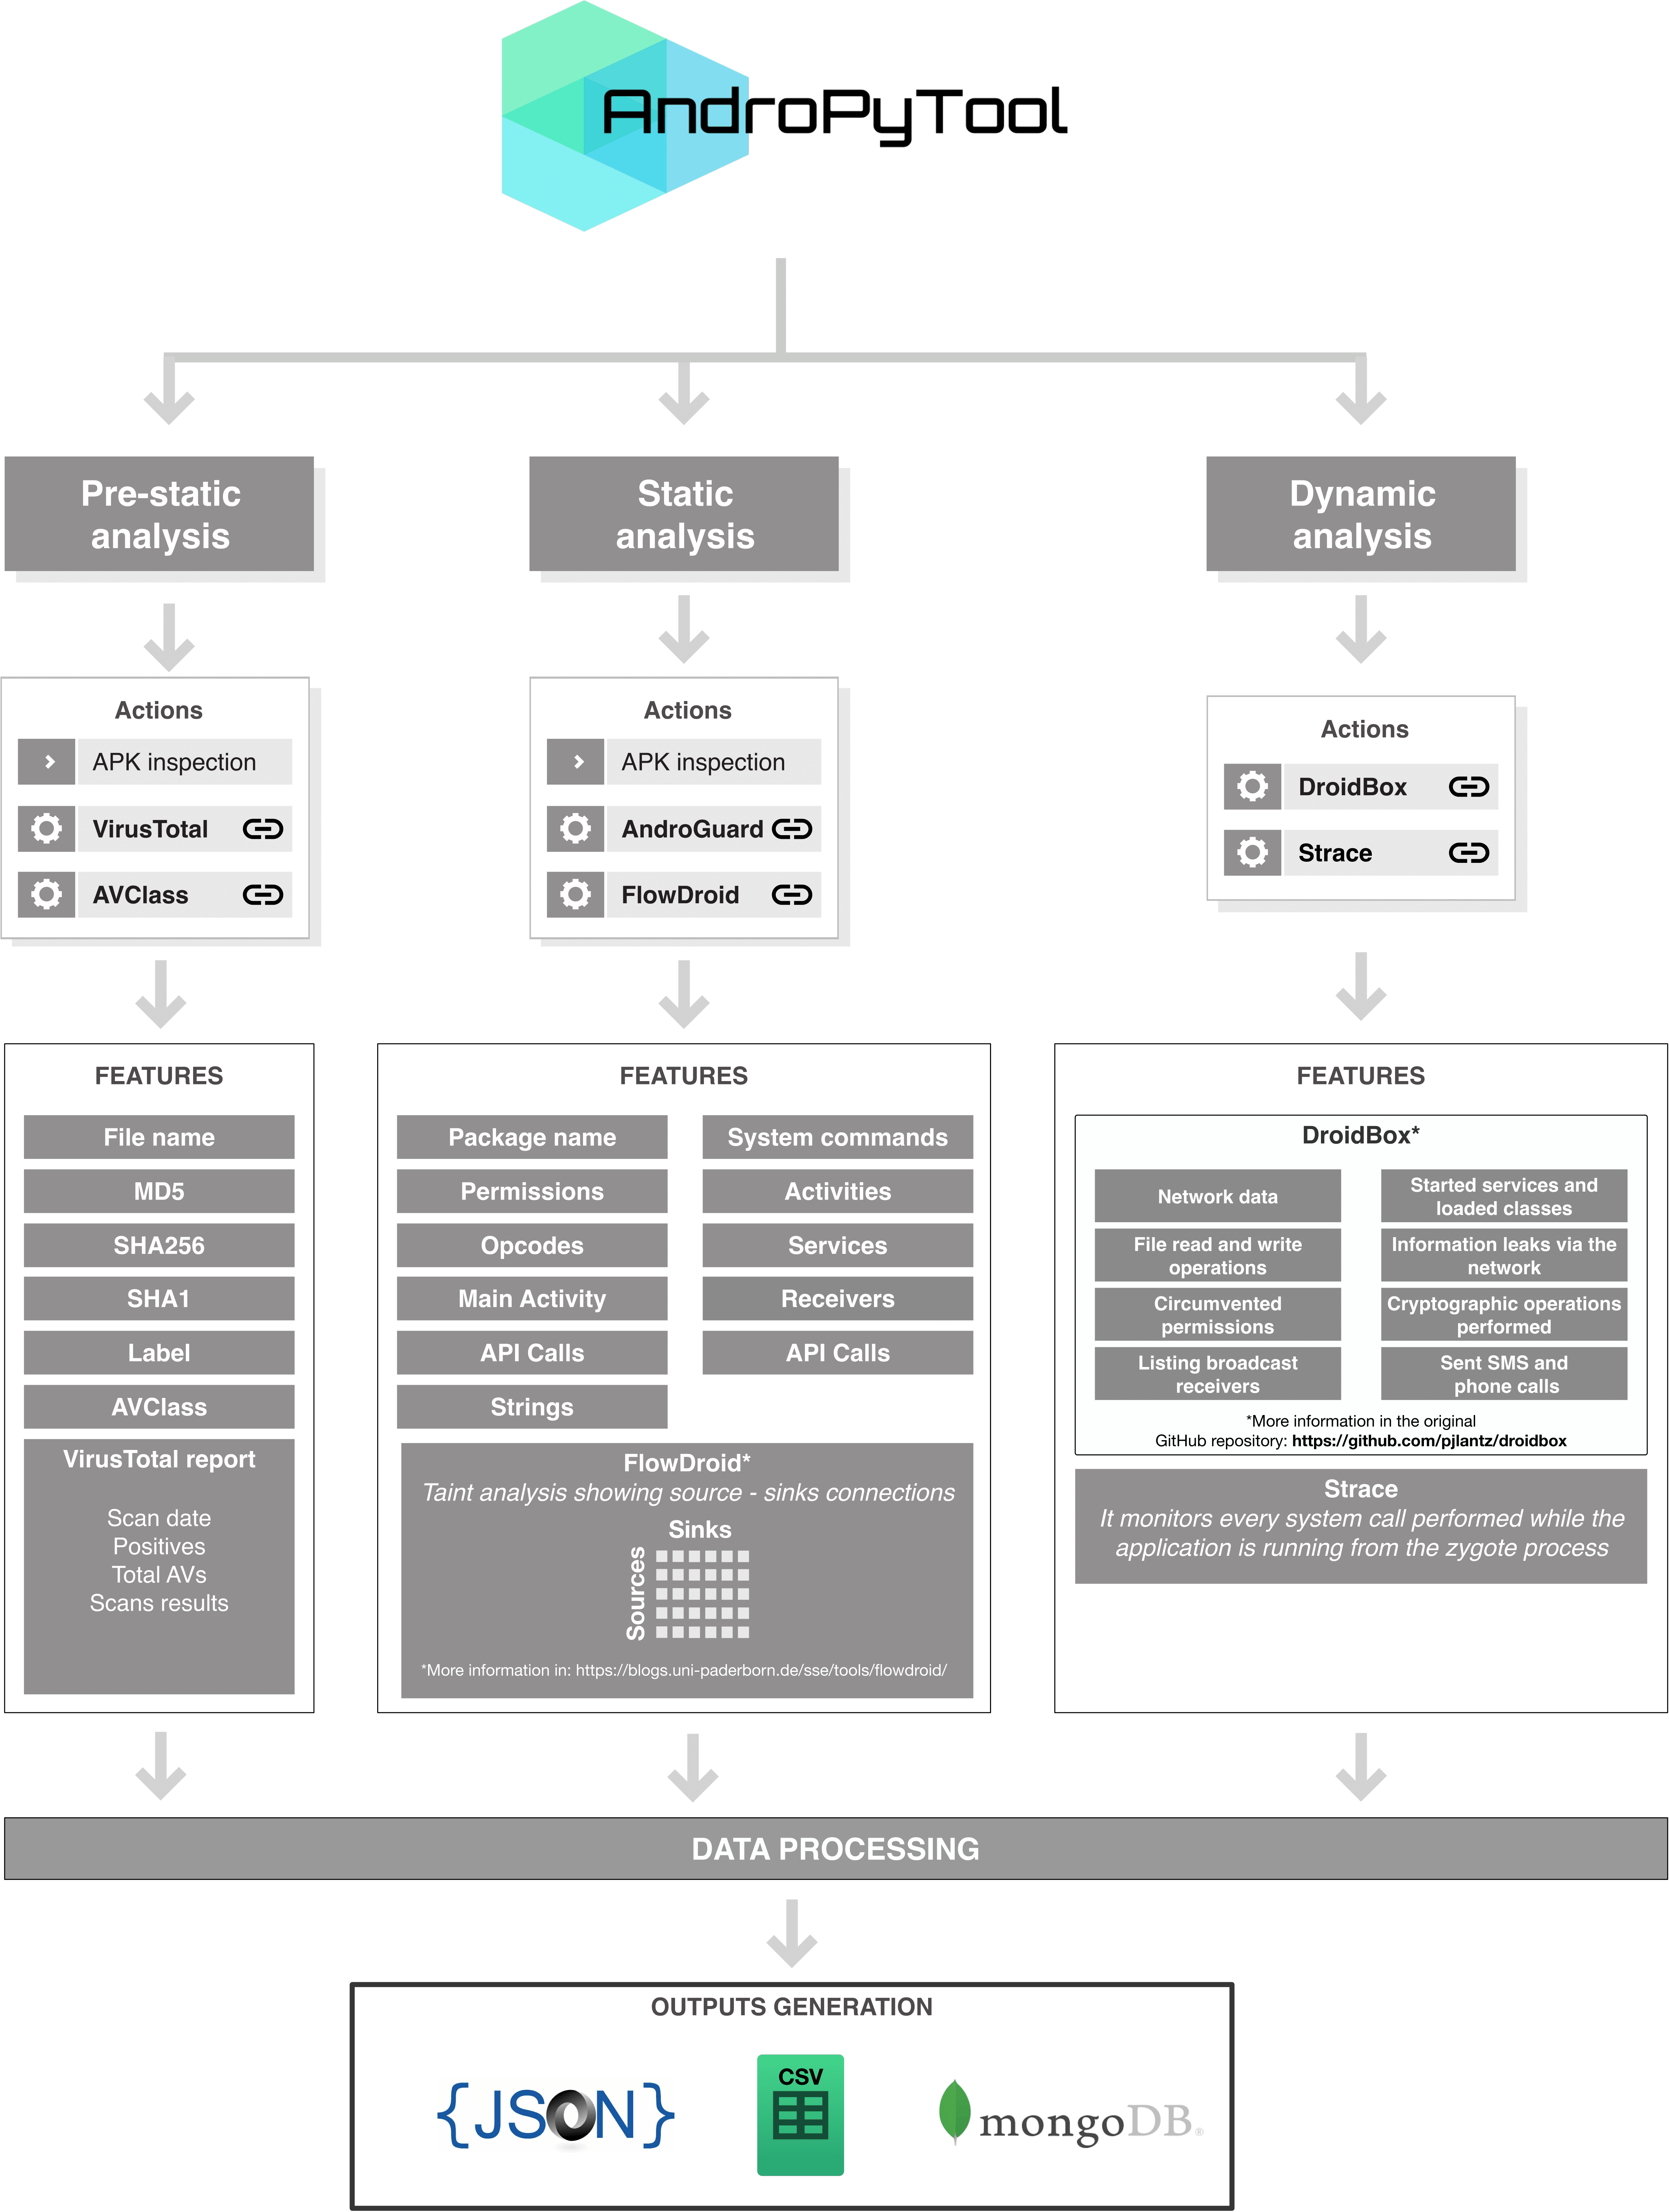 alexmyg/andropytool
一个用于自动提取Android应用程序静态和动态特征的框架。
 ernw/androtickler
用于 Android 应用程序的渗透测试和审计工具包。

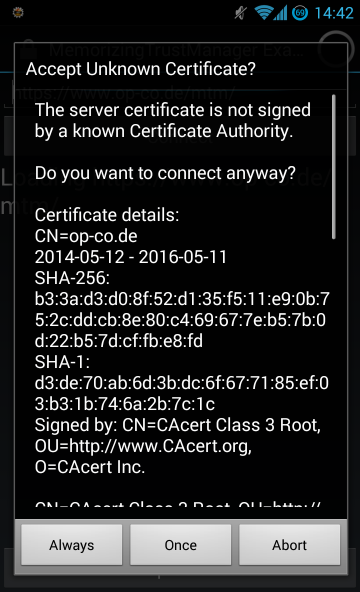 ge0rg/memorizingtrustmanager
一个用于 Android Java 的"插件",允许向用户询问 SSL 证书
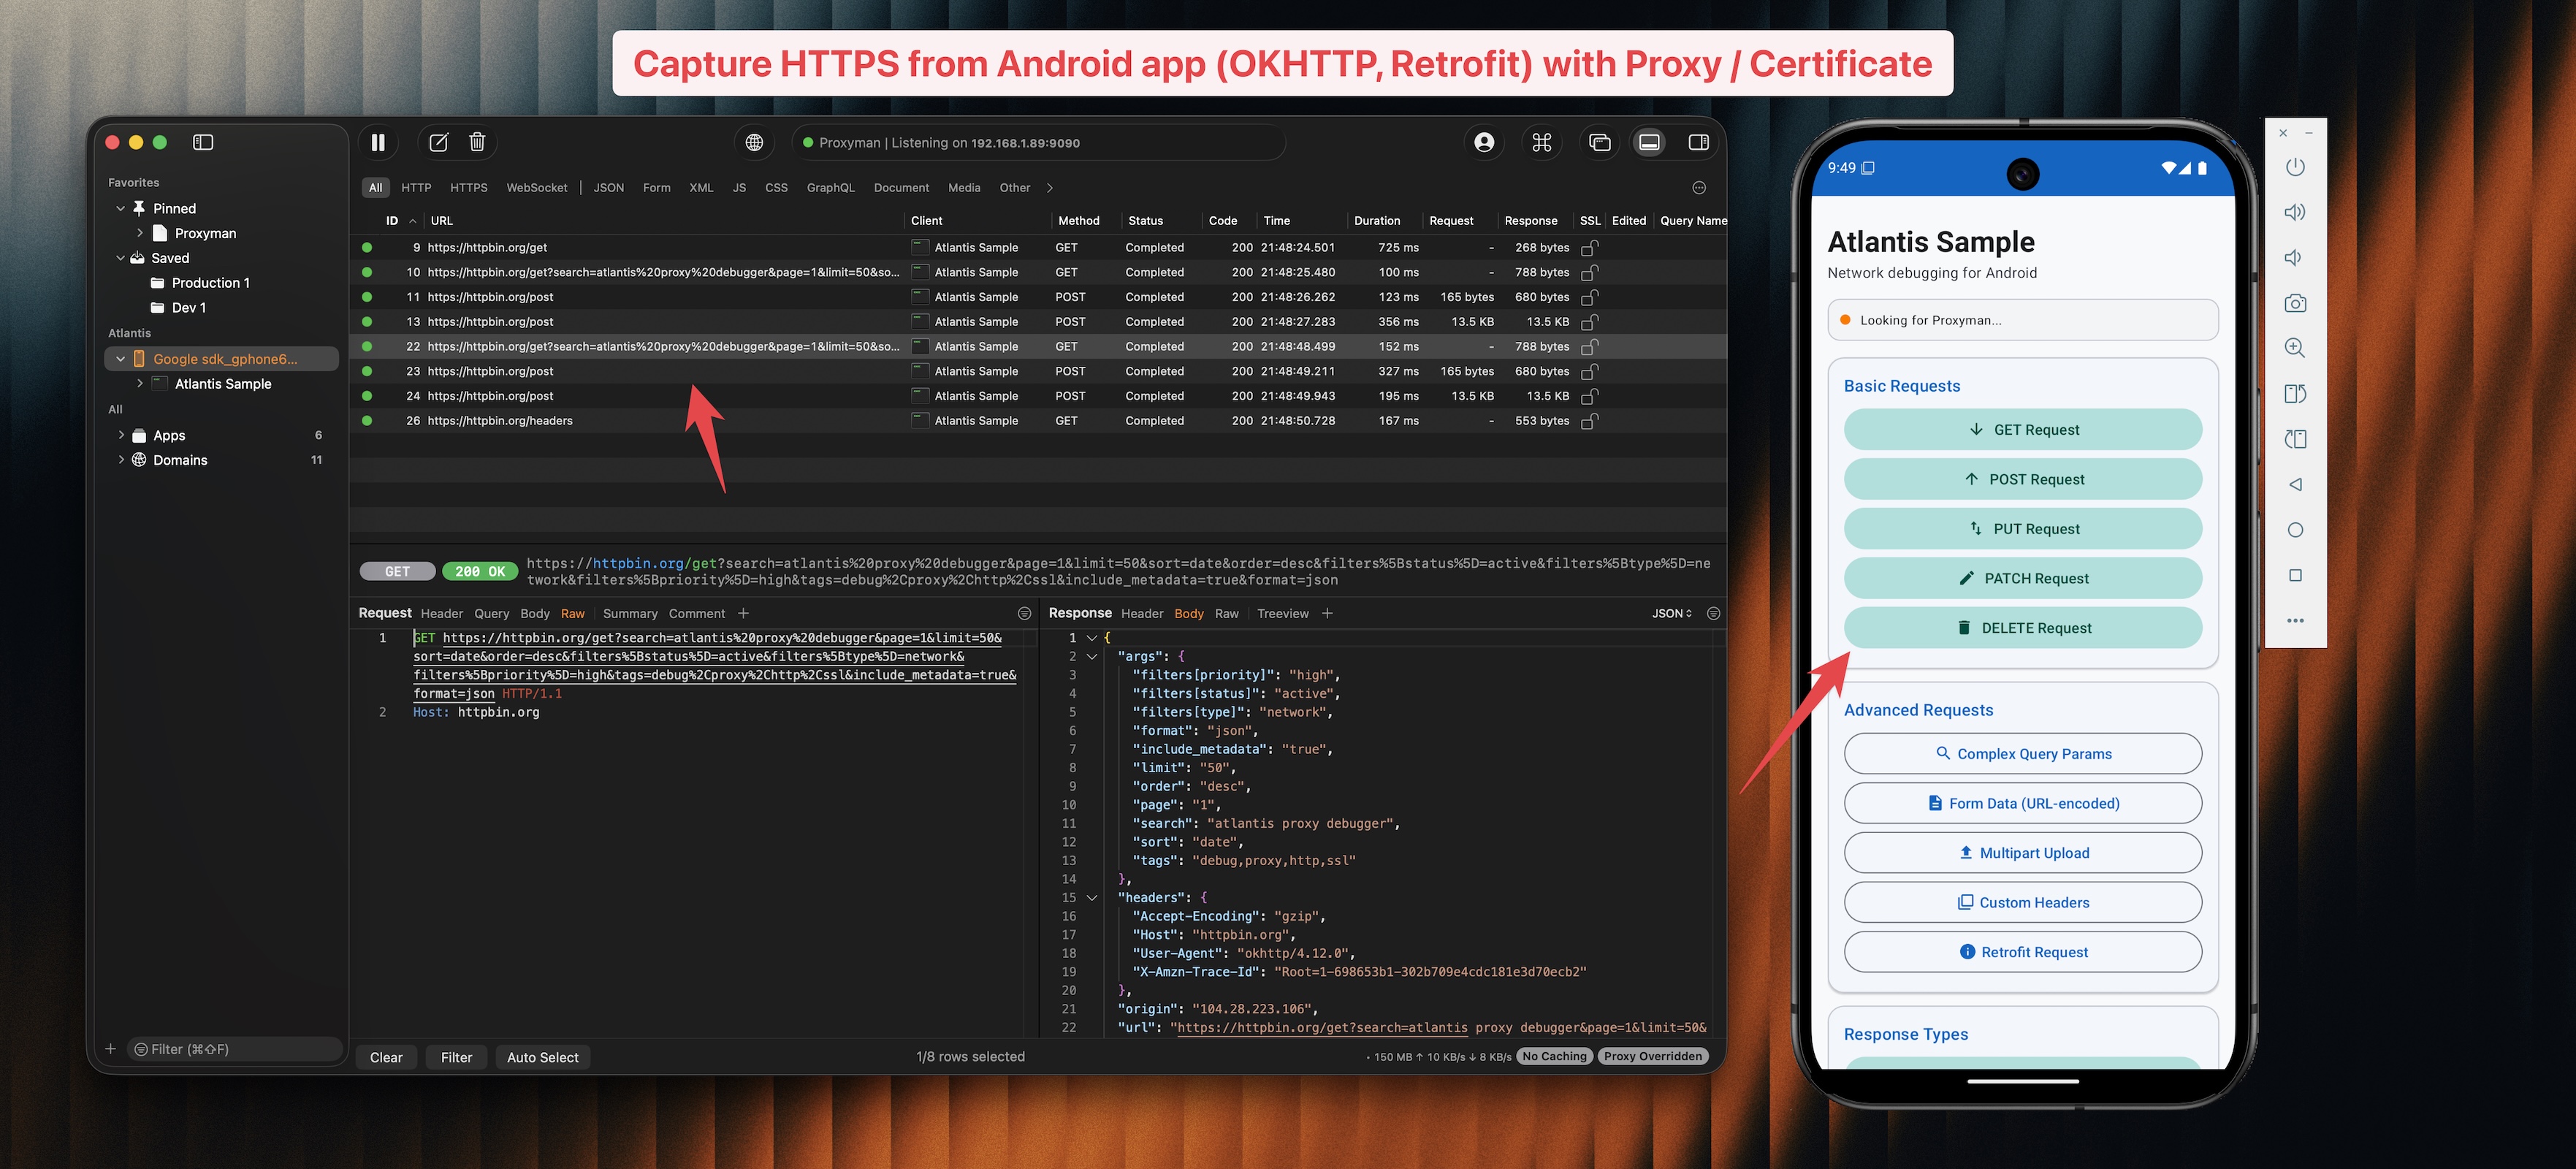 proxymanapp/atlantis-android
捕获 Android 应用中的 HTTP/HTTPS 流量并发送至 Proxyman 进行调试。
 santoku/santoku-linux
适用于移动安全、恶意软件分析和取证的 Linux 发行版
 rovellipaolo/ninjadroid
Ninja 针对 Android APK 包的逆向工程
 monkeylord/xposedfridabridge
一个Frida脚本实现XposedBridge并加载xposed模块,无需安装xposed框架