#1
 ioactive/i-know-where-your-page-lives
我知道你的页面在哪里:对最新 Windows 10 内核的随机化破解 - ZeroNights 2016
 cybrly/badsuccessor
利用 Windows Server 2025 的 dMSA 权限提升漏洞,枚举可写 OU,将权限提升至任意域用户,提取凭据,并在经授权的 AD 安全评估中实现域接管。
 rasta-mouse/process-inject-kit
Cobalt Strike 的 Process Inject Kit 的移植版本
 mitre/brawl-public-game-001
来自 BRAWL 自动对手模拟演习的数据
 promptfoo/modelaudit
用于 AI/ML 模型文件的安全扫描器。在部署前检测恶意代码、后门和漏洞。
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 微软 Defender MpClient.dll DLL 劫持 PoC
 santanderai/autoguardrails
用于 LLM 护栏的对齐研究脚手架(自动研究风格):在单个 policy.md 表面上进行搜索
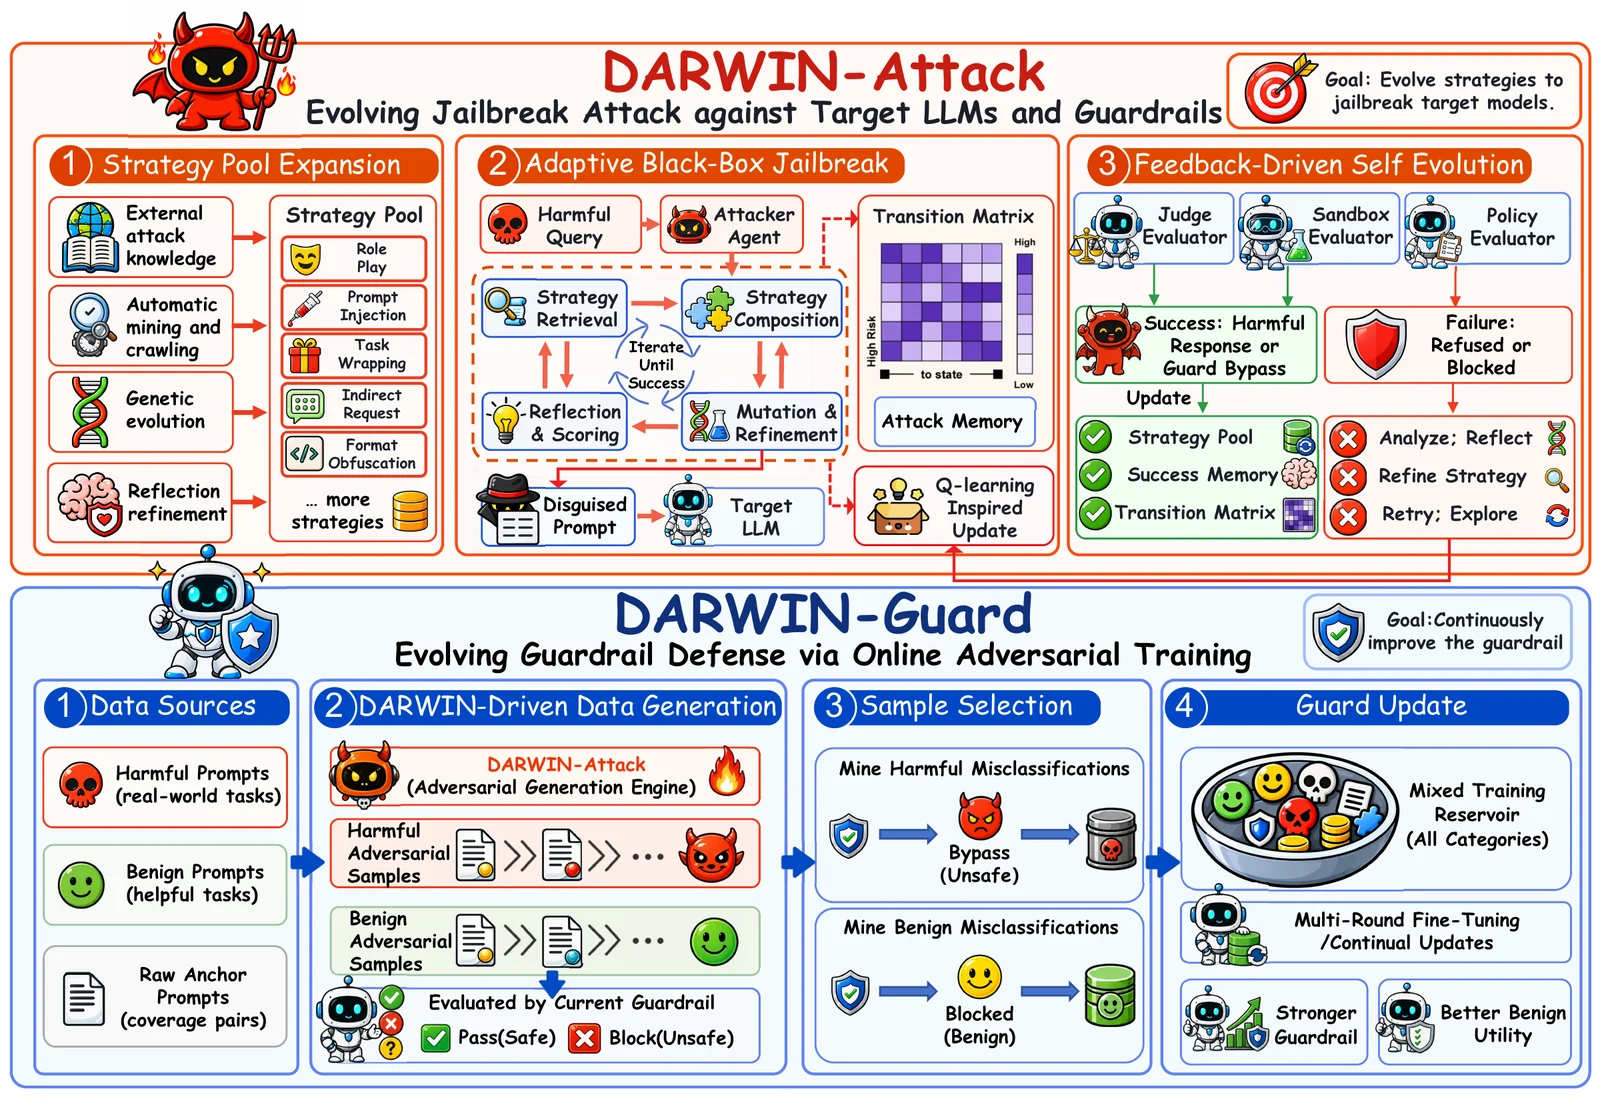 zju-llm-safety/darwin
进化式LLM越狱与防护栏框架,通过遗传变异、马尔可夫选择和在线对抗训练培育可复用策略池,用于安全评估。
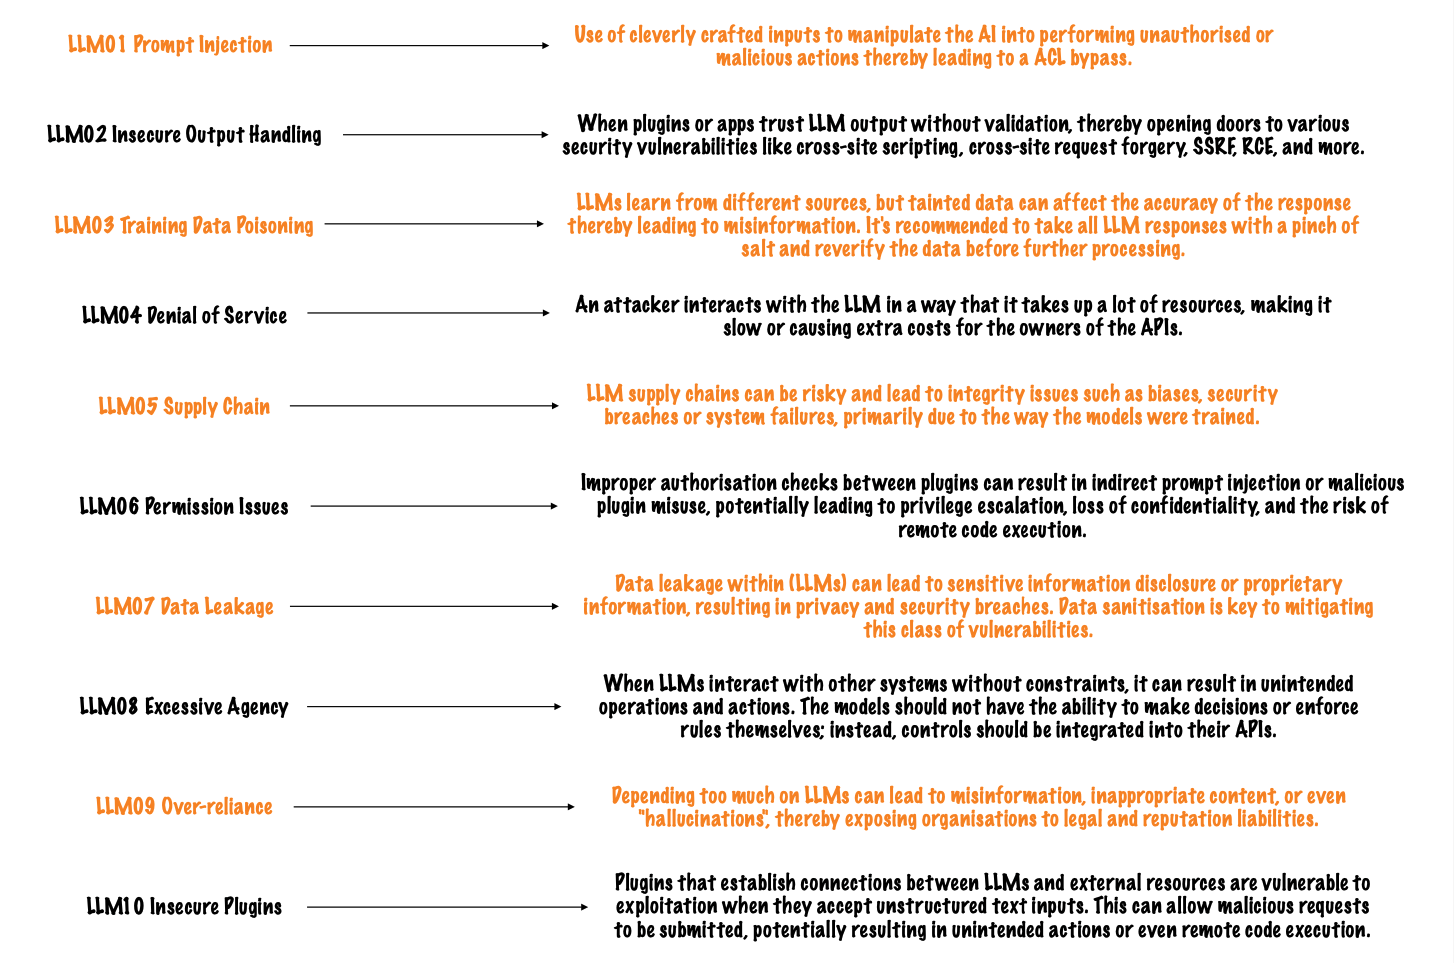 seezo-io/llm-security-101
深入探索 LLM 安全领域:审视攻防工具,揭示其当前能力。
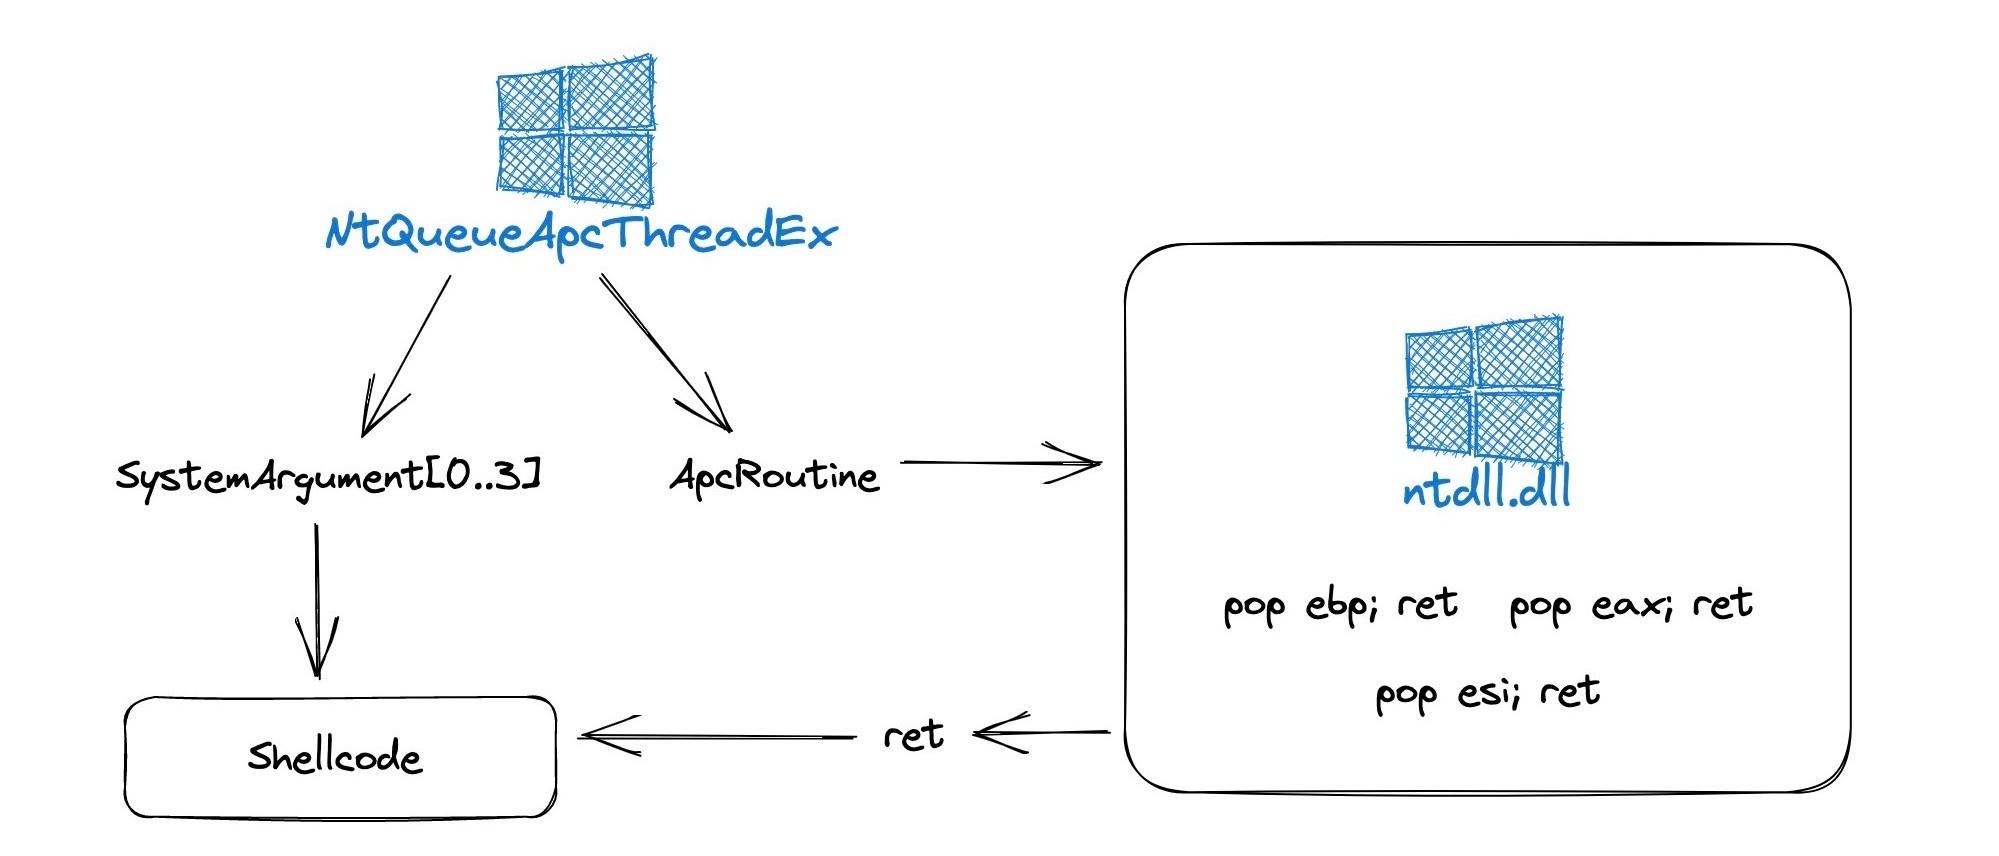 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
这种利用滥用 ApcRoutine 与 SystemArgument[0-3] 参数并传入随机 pop r32; ret gadget 来使用 NtQueueApcThreadEx 的新颖方式,可用于隐蔽的代码注入。
 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
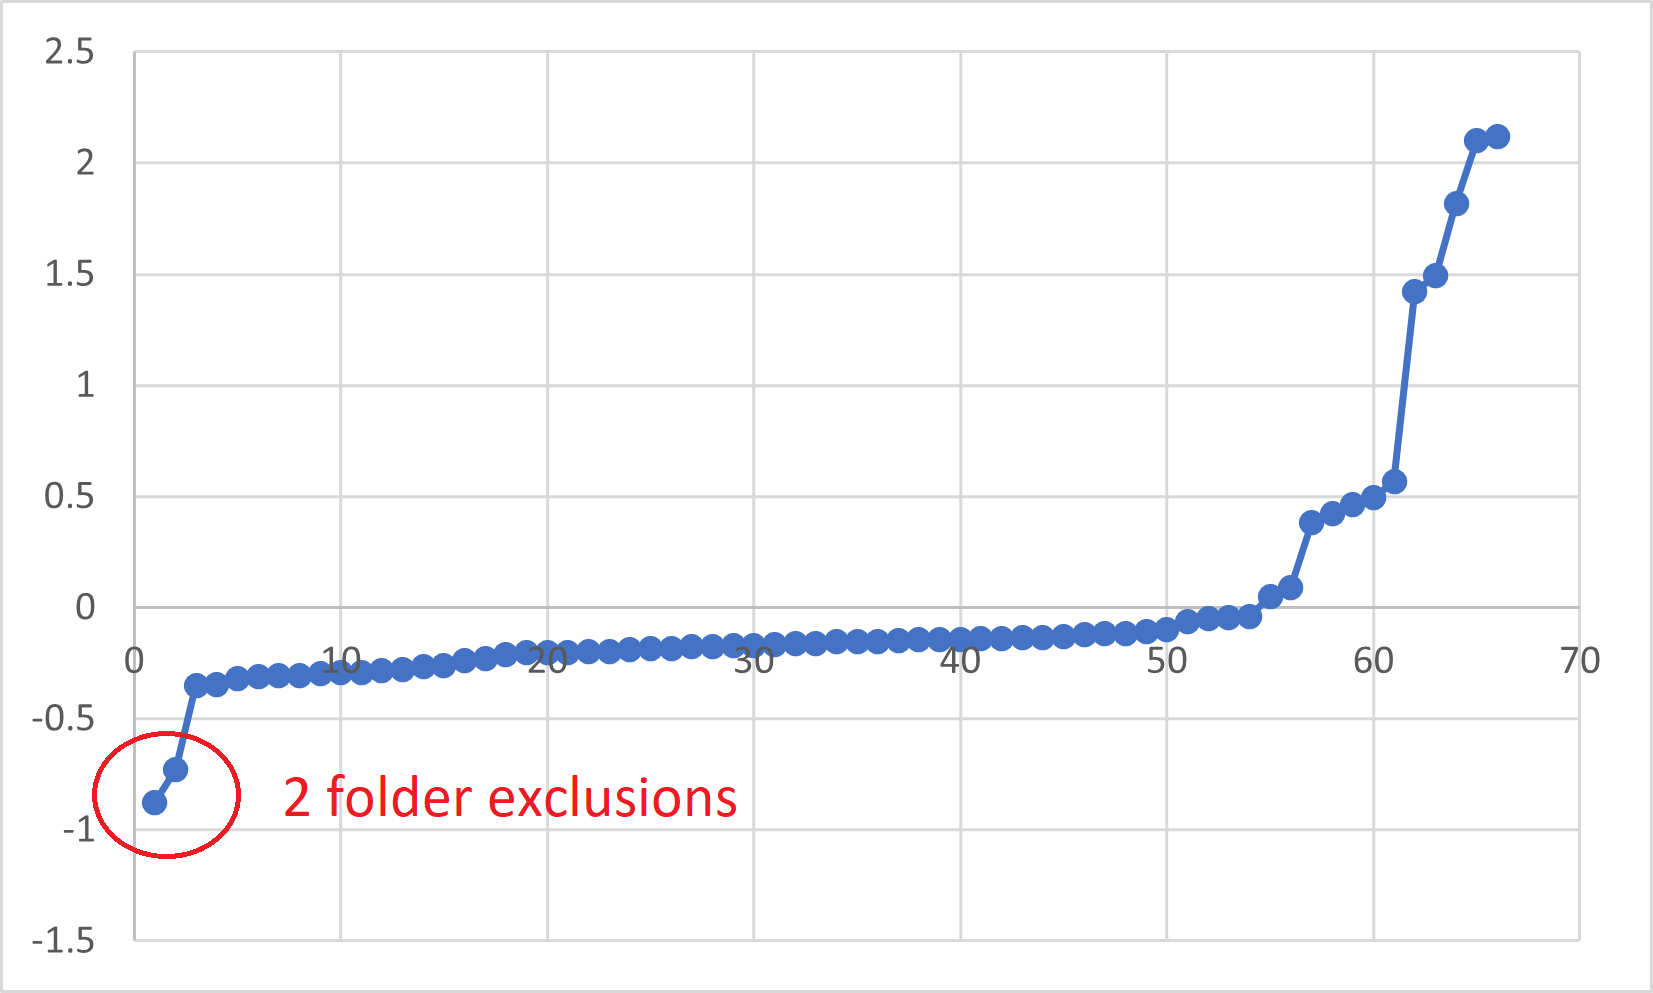 bananabr/timeexception
一个使用时间预言机来查找被AV实时扫描排除的文件夹的工具
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。
 bishopfox/brokenhill
面向大型语言模型(LLMs)的生产级贪心坐标梯度(GCG)攻击工具
 idov31/jormungandr
Jormungandr 是一个 COFF 加载器的内核实现,允许内核开发者在内核中加载并执行其 COFF 文件。
 adepts-of-0xcc/vba-macro-experiments
我们在 Twitter / 博客上发布的 VBA 宏集合