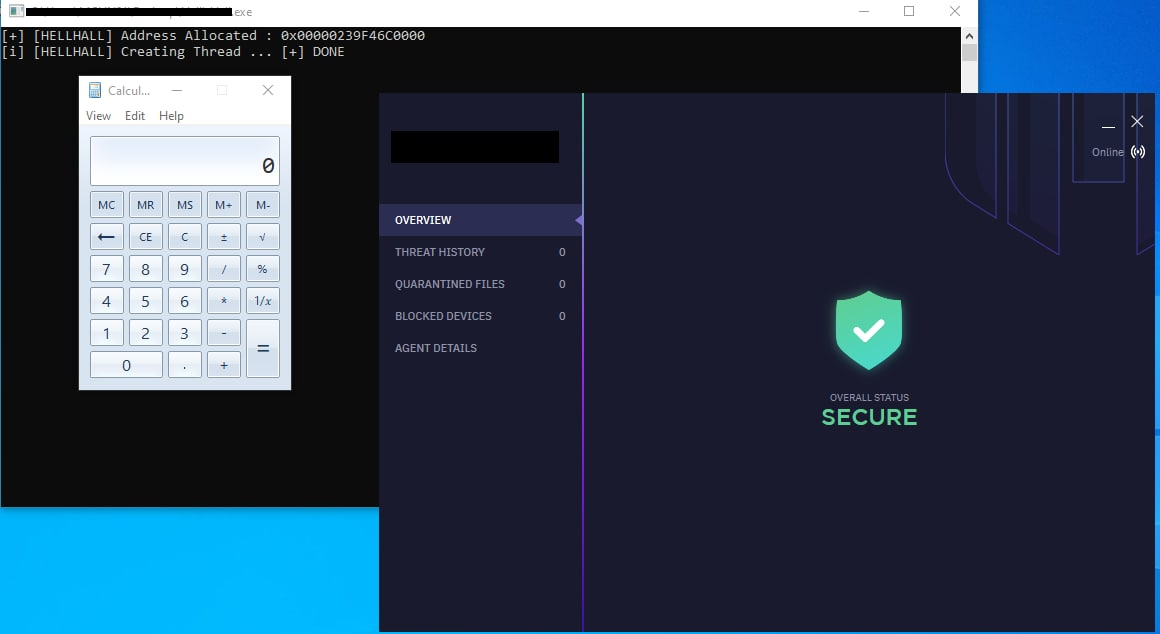
#1
 ccob/threadlessinject
使用远程函数挂钩实现无线程进程注入。
 mgeeky/shellcodefluctuation
一种高级内存规避技术,在 RW/NoAccess 与 RX 之间波动切换 shellcode 的内存保护,并对其内容进行加密/解密。
 madrylab/robustness
训练、评估和探索神经网络,内置对抗鲁棒性工具,包括PGD攻击、对抗训练以及适用于视觉研究的鲁棒预训练模型。
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 基于注册表的禁用 + BYOVD 进程终止 (C++)
 zeromemoryex/terminator
复现 Spyboy 技术以终止所有 EDR/XDR/AV 进程
 lsecqt/offensivecpp
该仓库包含在特定攻击场景中可能派上用场的 C/C++ 代码片段。
 redteamoperations/redcloud-os
RedCloudOS 是一款专为红队设计的云对抗模拟操作系统,用于评估领先云服务提供商(CSP)的云安全。
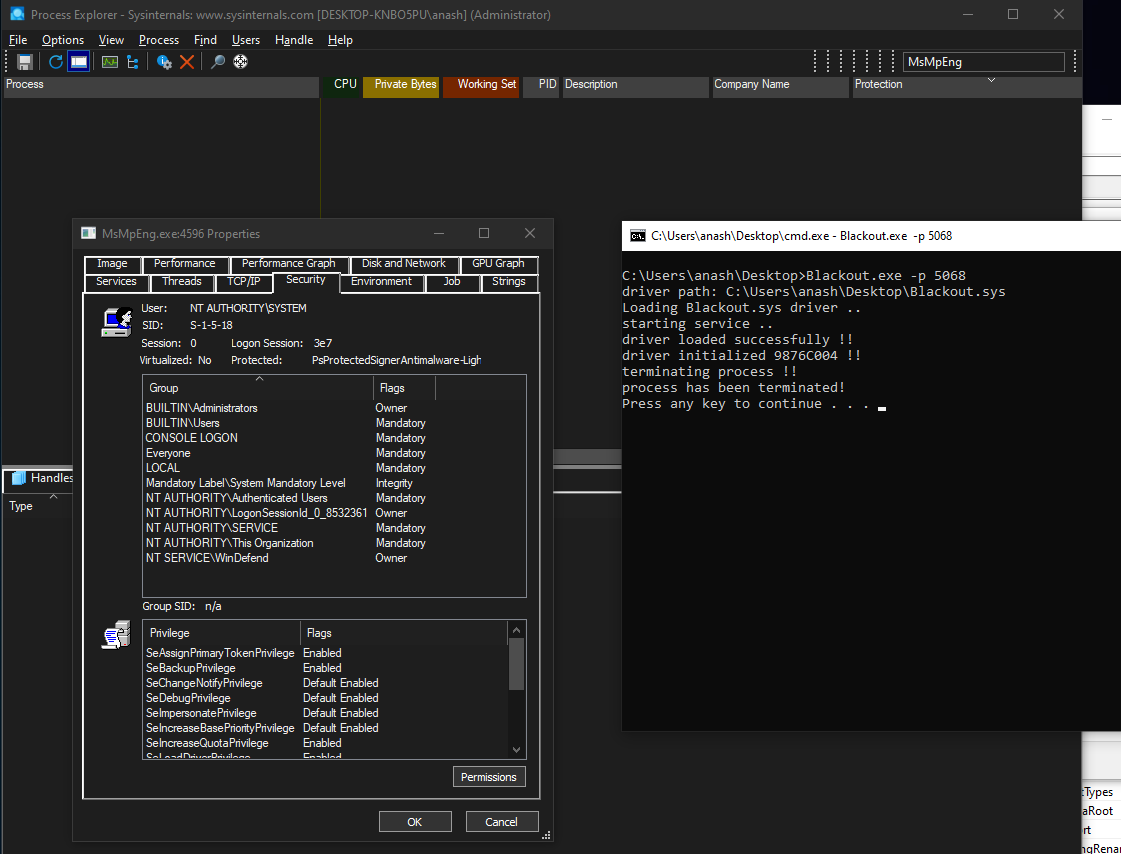
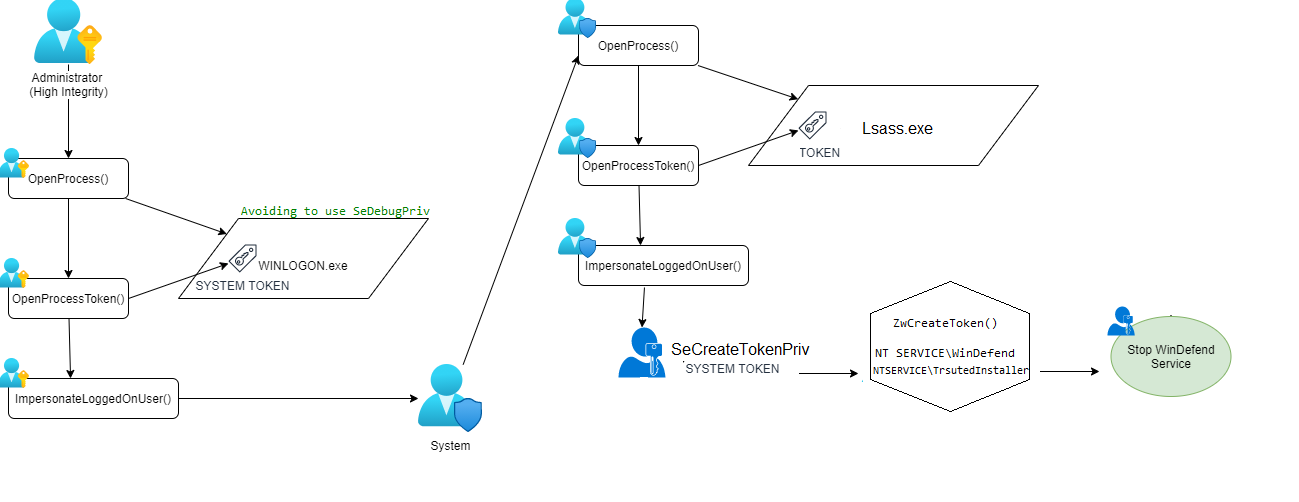 lab52io/stopdefender
停止 Windows Defender 程序化操作
 helviojunior/hookchain
HookChain:绕过EDR解决方案的新视角
 rasta-mouse/crystal-kit
规避工具包,用于 Cobalt Strike
 mvelazc0/purplesharp
PurpleSharp 是一个 C# 对手模拟工具,用于执行对手技术,以在受监控的 Windows 环境中生成攻击遥测数据。
 deepinstinct/dirty-vanity
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…
 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。
 thewover/dinvoke
无需 PInvoke,即可从托管代码动态调用任意非托管代码。