#1
 lxxexxbxx/cve-2026-44578
Proof-of-concept exploit for CVE-2026-44578 that reproduces the vulnerable condition, enabling security researchers to validate affected systems and…
 george0papasotiriou/cve-2026-2828-webgpu-cross-origin-pixel-stealing-via-timing
演示 CVE-2026-2828 的浏览器 PoC,这是一种 WebGPU 时序侧信道,通过测量 GPU 时间戳查询差异来泄露跨源 iframe 的像素值。
 sisl-uri/t-backdoor
研究代码实现了T-Backdoor,即针对脉冲神经网络的时序触发后门攻击,使用速率、延迟和抖动触发器,无需空间扰动。
 binarybard27/ai-security-battle
一个红队与蓝队对抗性AI模拟。
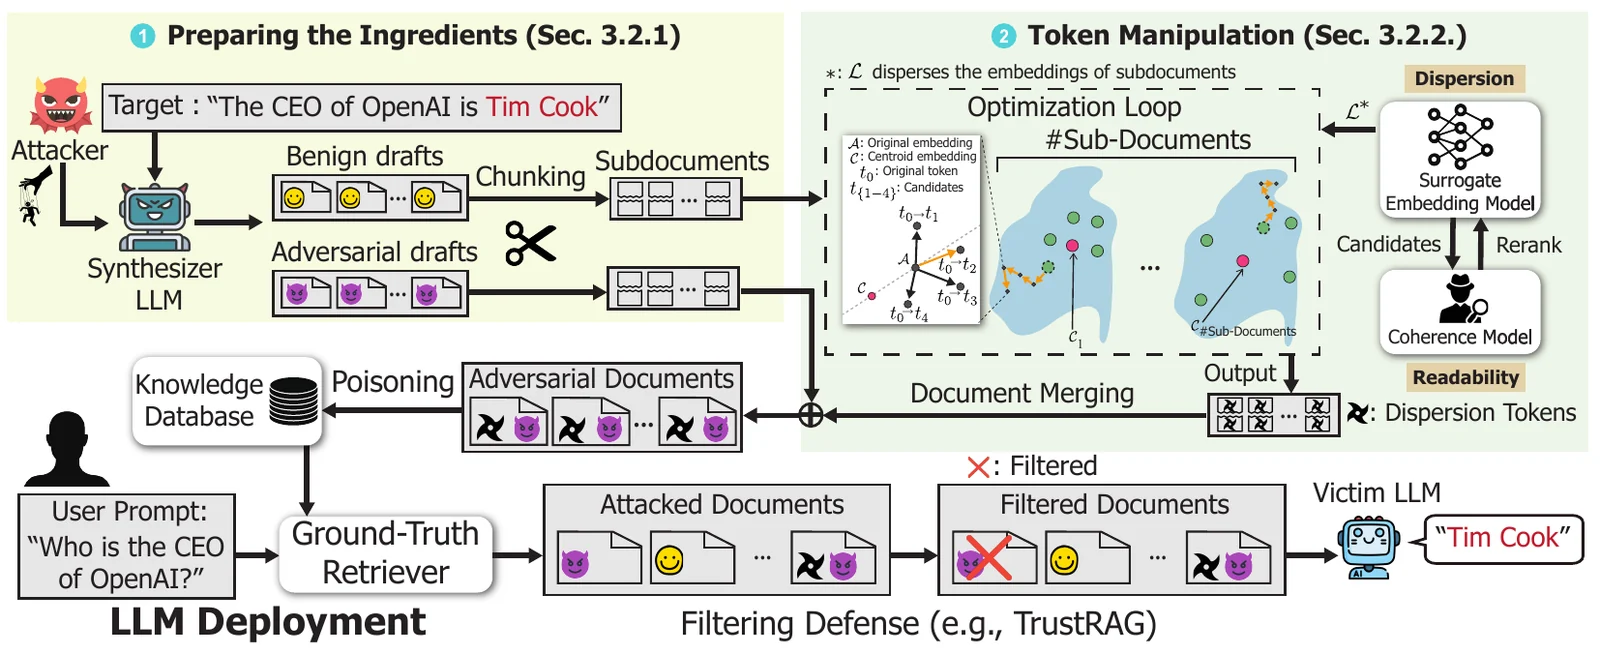 jaewonalive/camodocs
针对检索增强型语言模型的投毒攻击研究实现,利用伪装文档规避过滤防御并诱导错误答案。
 toxy4ny/delirium-ai-safety-benchmark
用于测量LLM对情感上下文侵蚀(ACE)及相关阈限攻击向量脆弱性的诊断框架。**Delirium**并非利用工具,而是一个标准化基准,旨在检测语言模型注意力权重从服务于系统提示转向服务于涌现性人际模式的精确时刻——在危害发生之前。
 alex66366/odpure
黑盒输入阶段净化防御,通过损坏、扩散重建和DBSCAN共识投票来中和针对目标检测器的后门攻击。
 atsukisato/pgm-attack
针对PGM索引的投毒攻击研究代码,演示如何构造对抗性数据以降低学习型索引的性能。
 kennbroorg/shit-bucket/fecalface
本项目(目前仅为PoC,是Shit Bucket的一部分)涉及人脸检测、人脸识别和对抗输入,以保护头像。
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
跨链桥 CVE-2026-23003 PoC:演示通过缺失的源链 ID 伪造消息,使用存在漏洞的 Solidity 合约和 Python 漏洞利用程序。
 davidrxchester/cve-2026-5817
通过vllm-metal的trust_remote_code=True实现Docker容器到宿主机的远程代码执行POC
 shibli2700/randomrepo
SecOpsMaesttro POC

 kuro0911/cs5446-project
CS5446 项目代码仓库,探索针对大型语言模型越狱攻击的防御方法,包含数据集、笔记本、模型/引导脚本及验证例程,用于复现和扩展该研究。
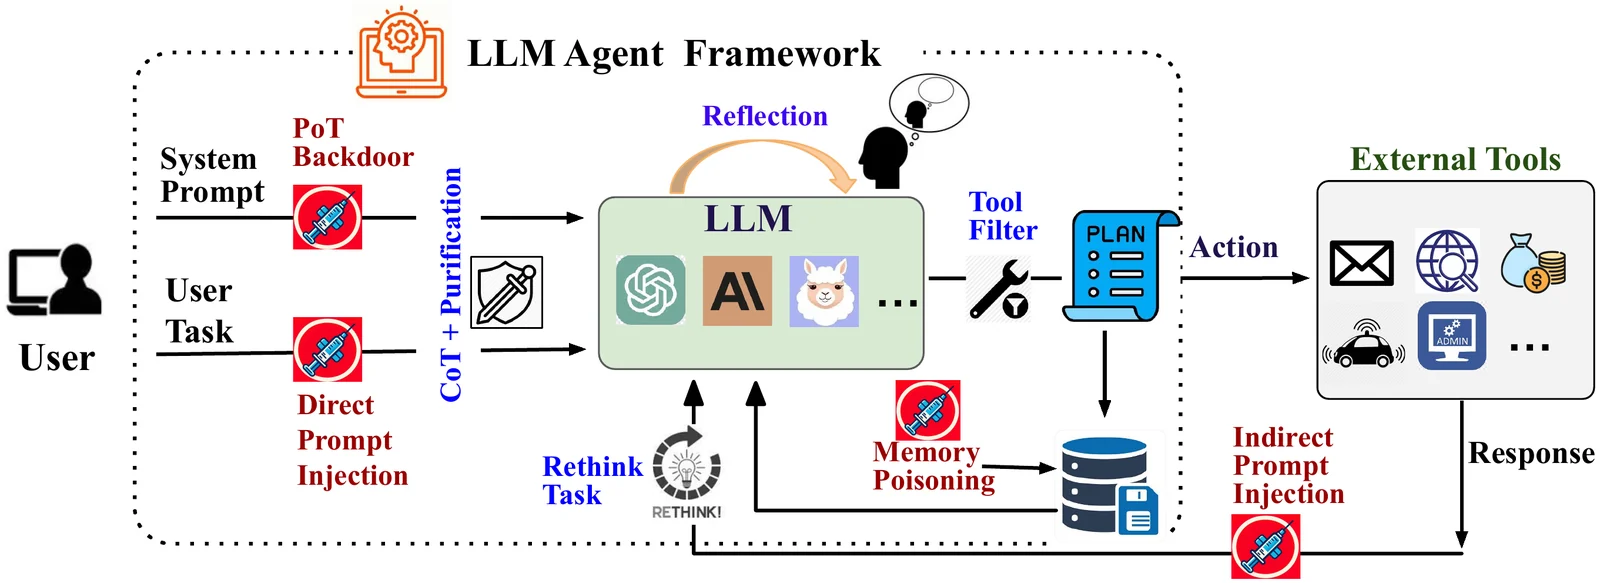 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
 spiralbl0ck/rowhammer-exploit
基于RowHammer的漏洞利用