#1

 barre/privaxy
Privaxy 是下一代跟踪器和广告拦截器。它通过中间人攻击 HTTP(s) 流量来拦截广告和跟踪器。同时也可以看看我的新项目:https://github.com/Barre/ZeroFS
 rad9800/hwbp4mw
用于 Windows 的硬件断点挂钩引擎,使用调试寄存器挂钩函数、绕过 ETW/AMSI 并规避用户态 EDR 监控。
 spiralbl0ck/rowhammer-exploit
基于RowHammer的漏洞利用
 nvisosecurity/cobaltwhispers
CobaltWhispers 是一个攻击者脚本,利用一组用于 Cobalt Strike 的 Beacon 对象文件(BOF)来执行进程注入、持久化等操作,并借助直接系统调用(SysWhispers2)绕过 EDR/AV。
 deepinstinct/dirty-vanity
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…
 thewover/dinvoke
无需 PInvoke,即可从托管代码动态调用任意非托管代码。
 binderlabs/dircreate2system
武器化利用 Windows 错误报告中的特权目录创建漏洞以获取 NT SYSTEM 权限
 knight0x07/bumblecrypt
一个受大黄蜂启发的加密器
 beichendream/printnotifypotato
PrintNotifyPotato
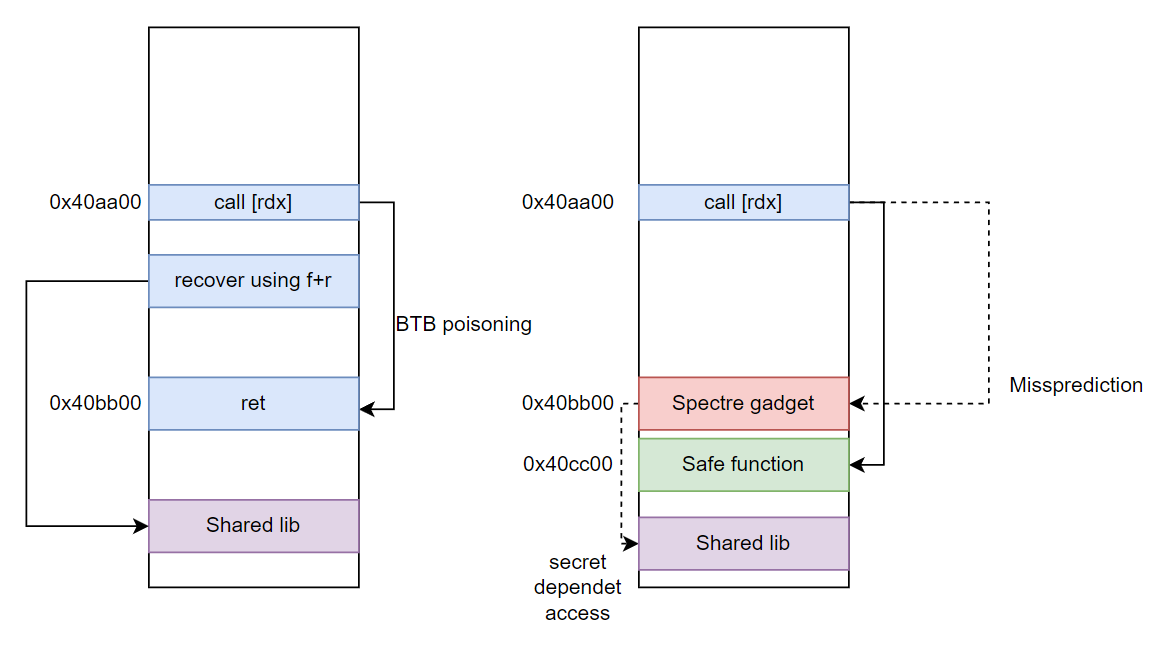 es0j/execaslr-ekoparty
概念验证漏洞利用程序,通过滥用分支目标缓冲区(BTB)和推测执行,在英特尔 CPU 上绕过 ASLR,并利用侧信道泄露随机化地址。
 intelbroker/endurance-wiper
一个小型擦除器恶意软件,使用 C# 编写
 telefonica/omlasp
一个用于审计机器学习算法对抗性攻击和偏见的框架,提供教育工具和一篇学术论文,以弥合网络安全专业人员在机器学习安全方面的知识差距。
 c0axx/canaryhunter
Canary Hunter 旨在成为一个快速的 PowerShell 脚本,用于检查在 canarytokens.org 上免费生成的各种格式的常见 Canary。
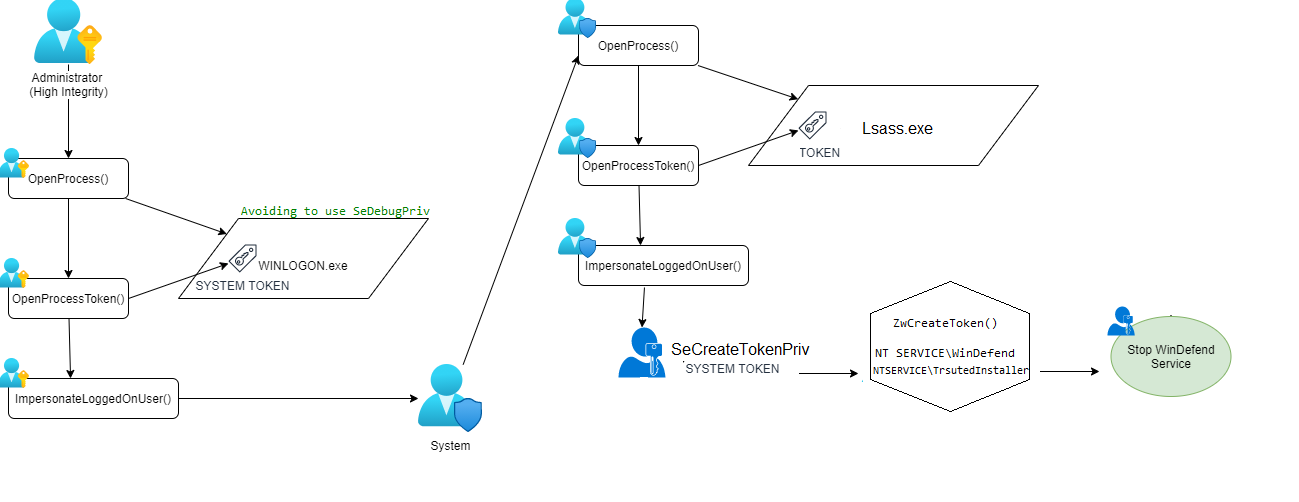 lab52io/stopdefender
停止 Windows Defender 程序化操作
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC 移植到 Nim
 choisg/onedriveupdatersideloading
基于 PaloAltoNetwork Unit42 博客文章的 OneDriveUpdater.exe DLL 侧载 Payload
 gmh5225/antidebug-antivm
用于检测虚拟化环境或潜在调试的不同方法