
 #1

 albert-y1n/pismith
PISmith:基于强化学习的红队测试,用于提示注入防御
 yosangwon/arp-dns-spoof
使用 ARP 欺骗进行 DNS 欺骗的示例代码。
 mamadou-keita/deeclip
论文“DeeCLIP: A Robust and Generalizable Transformer-Based Framework for Detecting AI-Generated Images”的实现
 binarybard27/ai-security-battle
一个红队与蓝队对抗性AI模拟。
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
高级CVE-2023-44487 HTTP/2 Rapid Reset漏洞利用框架。具备多连接并发攻击、自适应速率控制、随机化标头的隐身模式、实时指标以及风险评估报告功能。仅限授权渗透测试使用。作者:Sudeepa Wanigarathna
 shibli2700/randomrepo
SecOpsMaesttro POC
 camillegr/cve-2026-73292
针对 CVE-2026-73292 的概念验证漏洞利用程序:对 Semaphore UI 密码更改端点发起 CSRF 攻击,提供一个恶意页面,可静默重置已认证用户的密码。
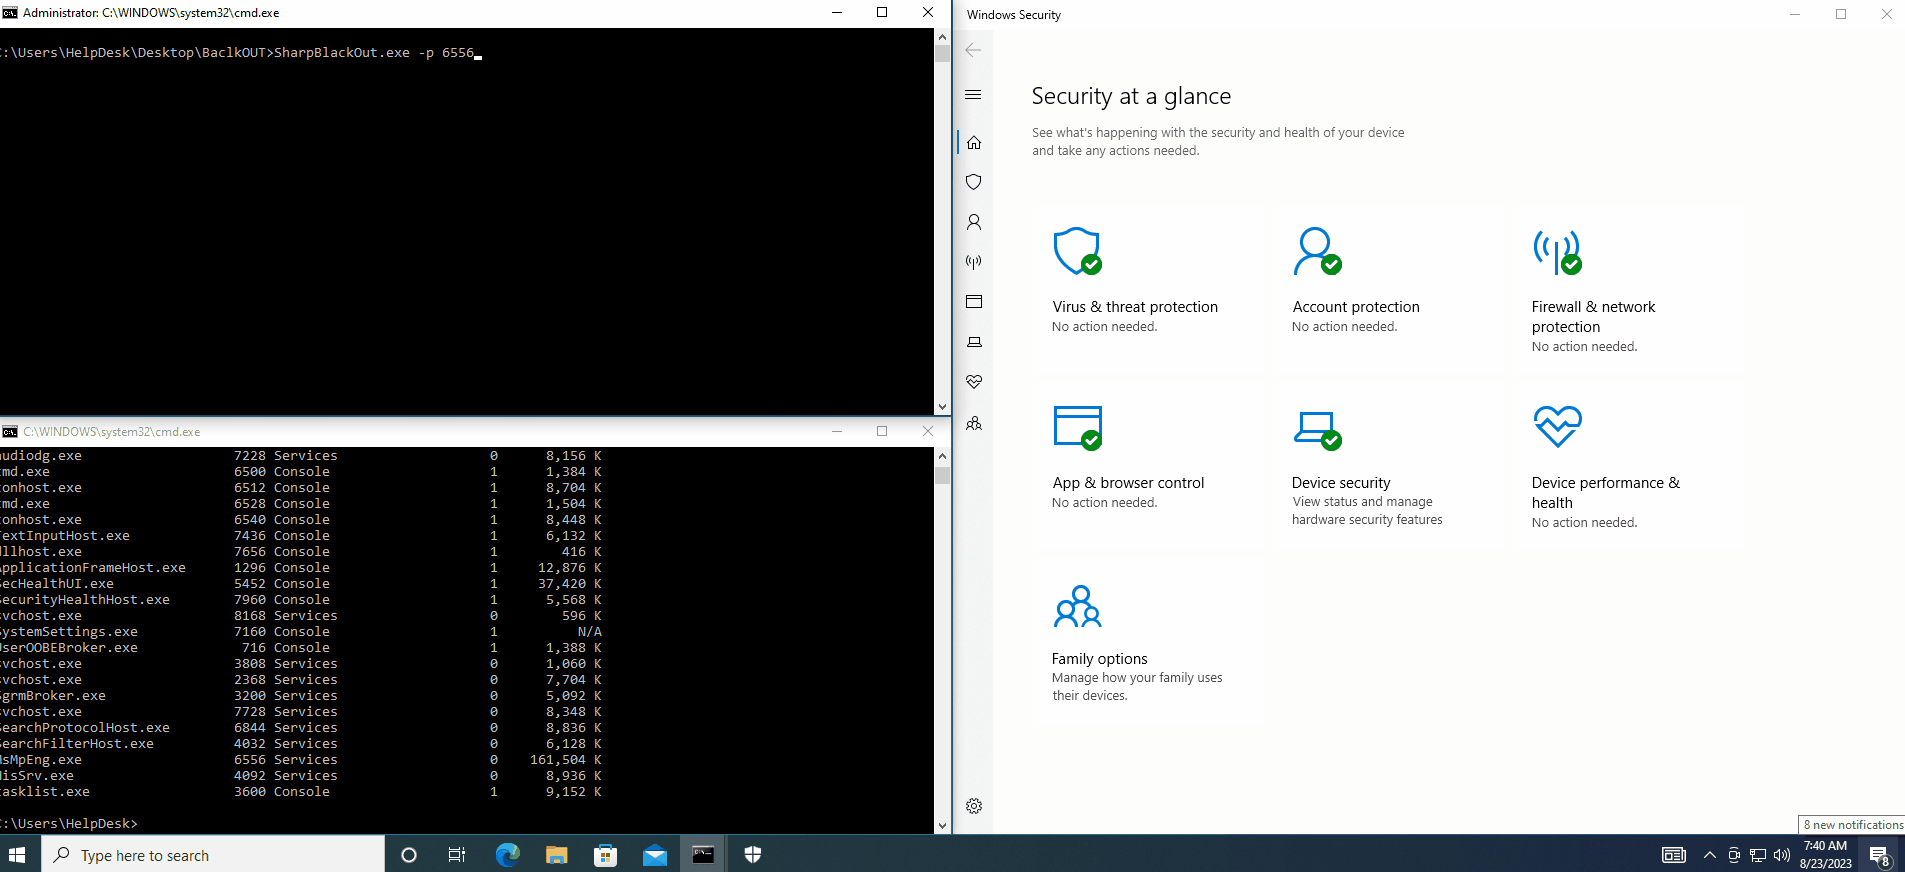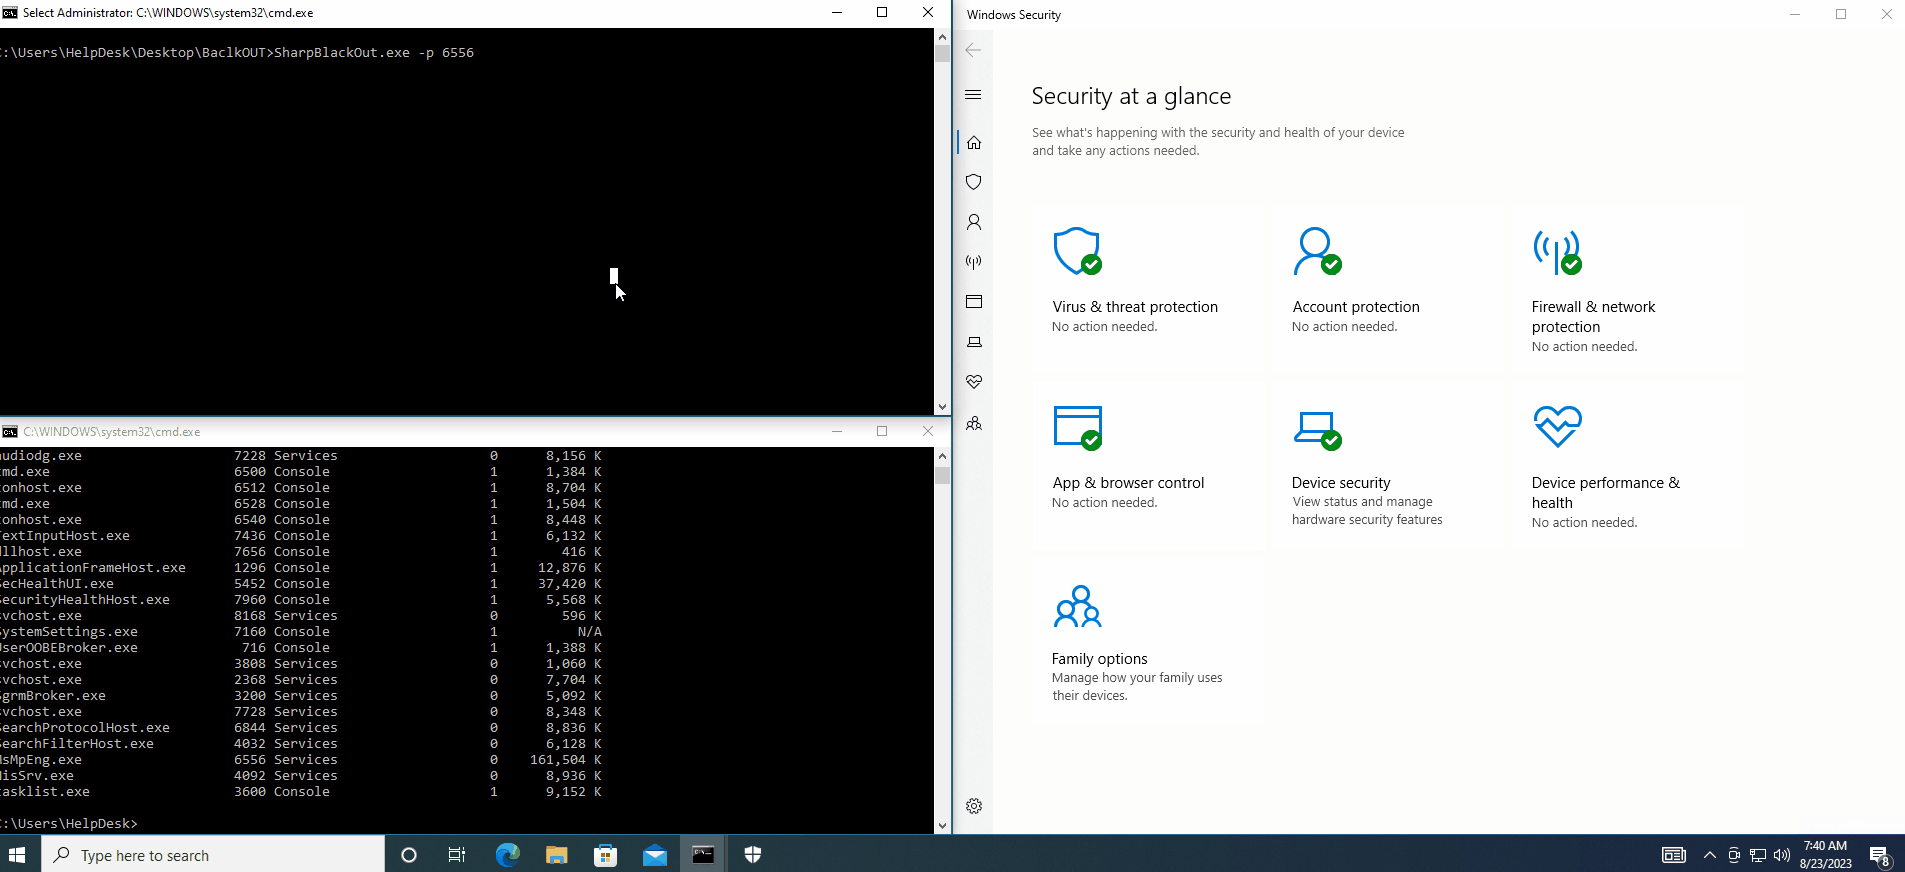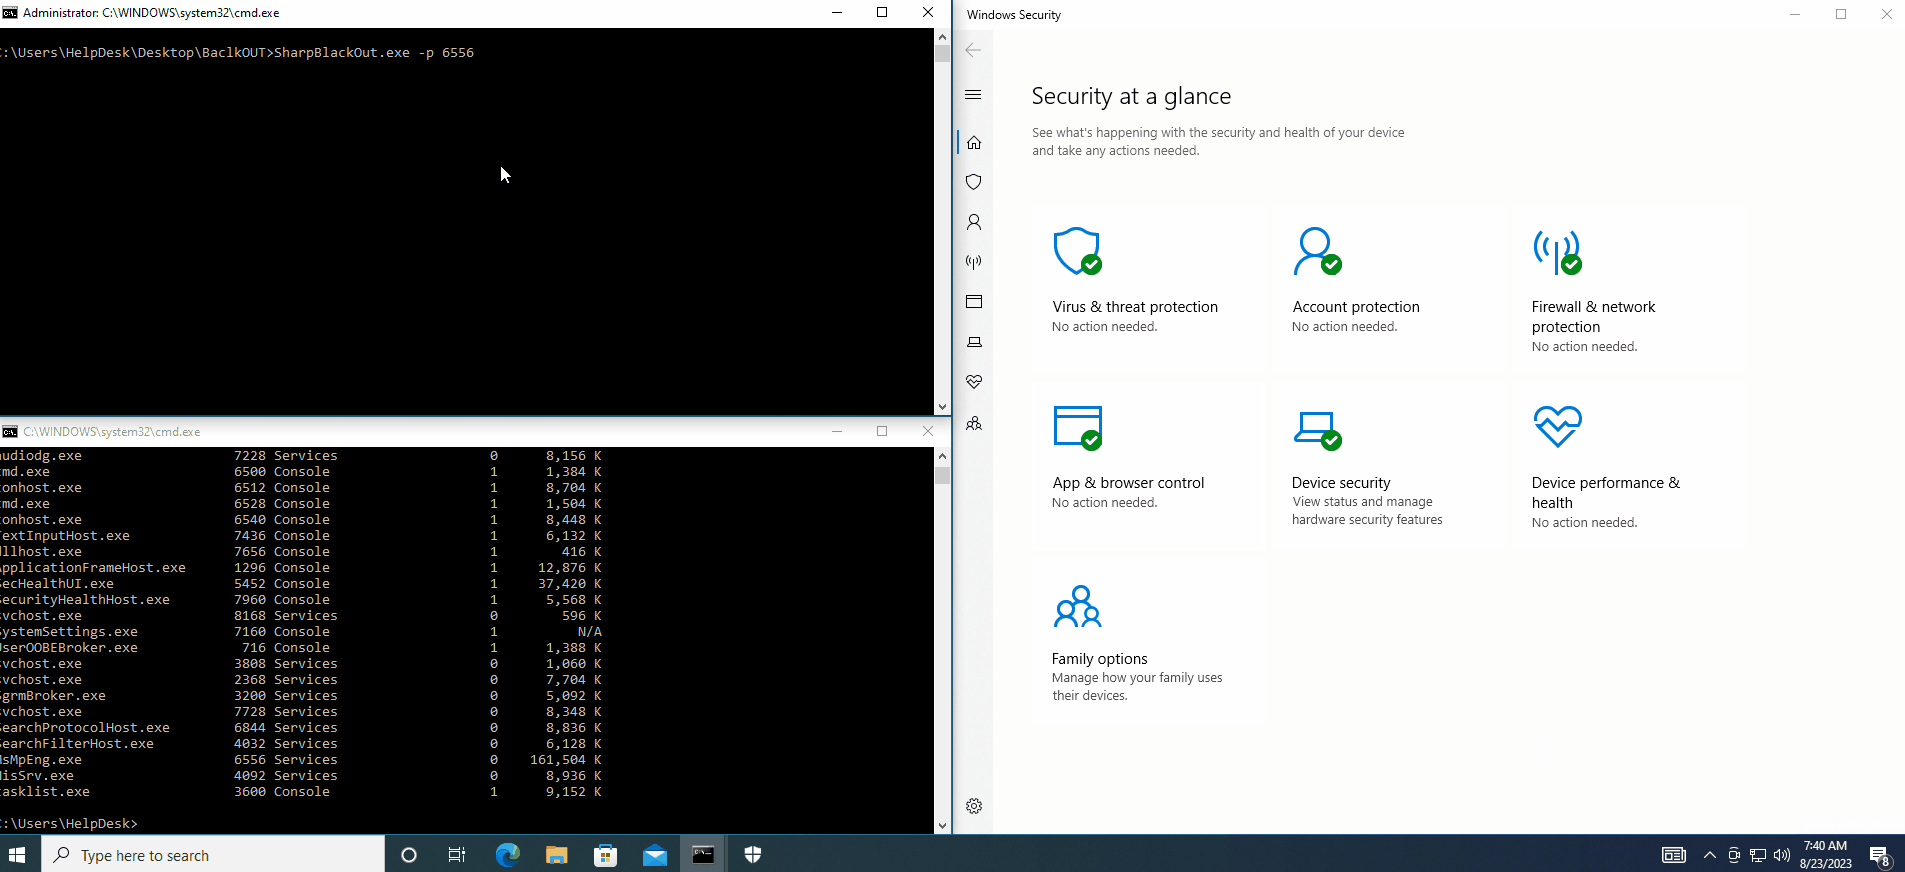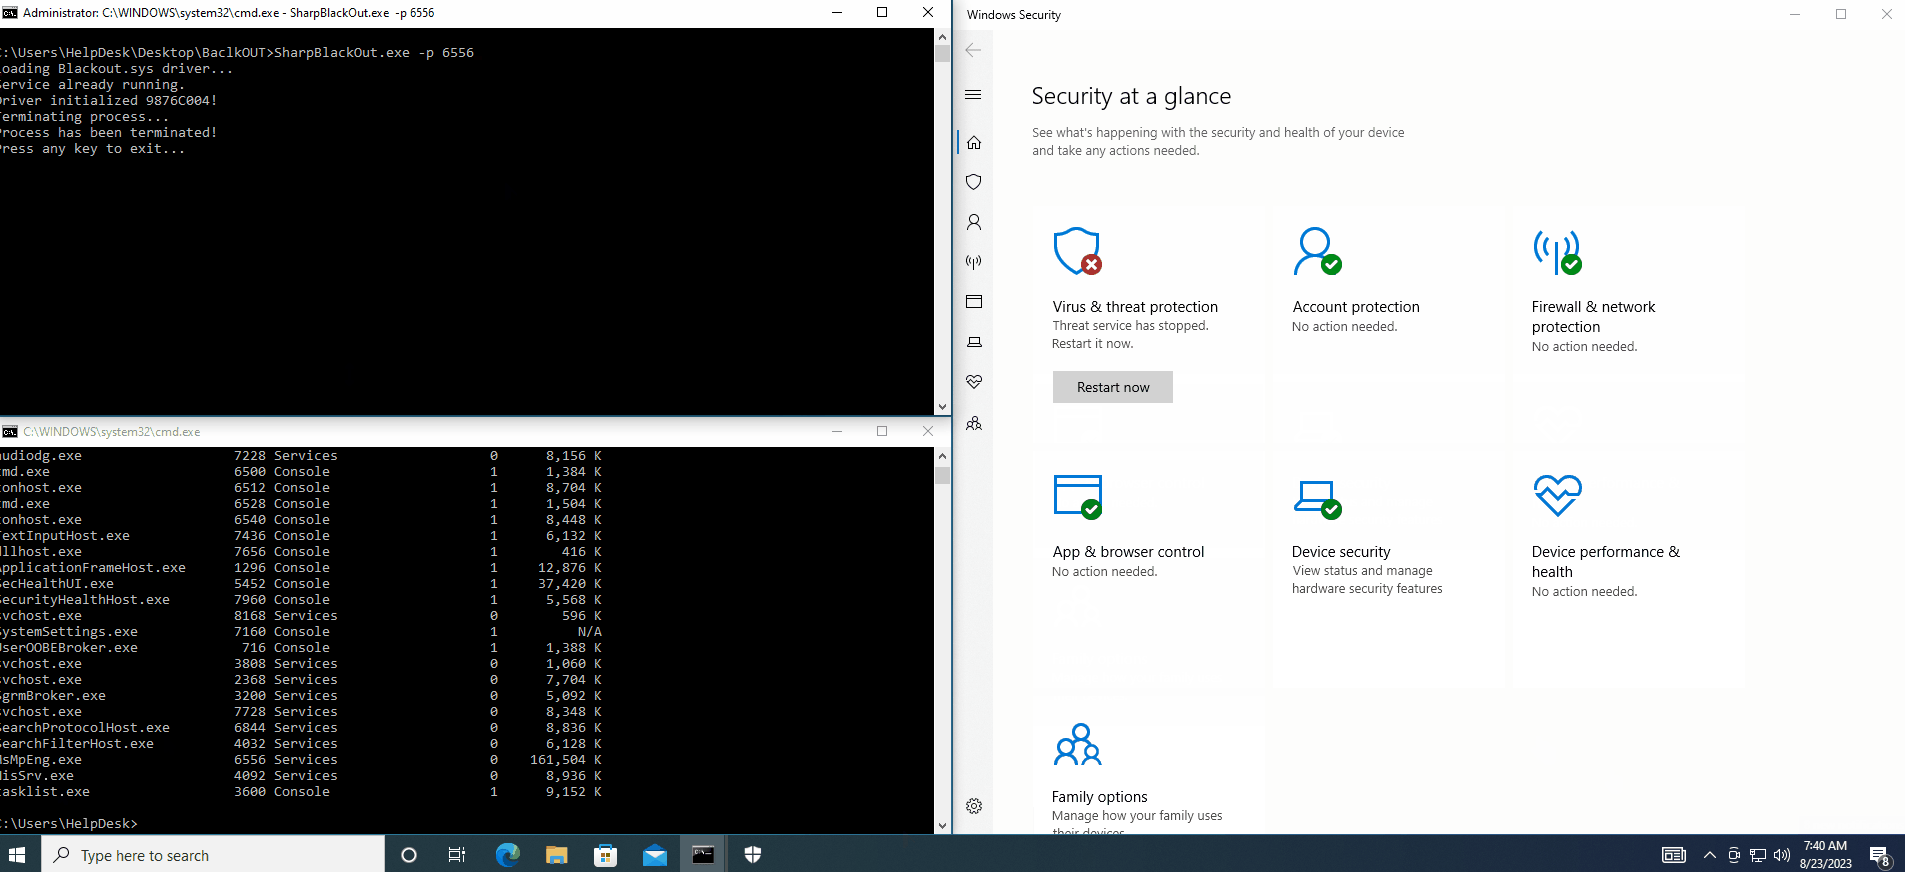
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 基于注册表的禁用 + BYOVD 进程终止 (C++)
 daem0nc0re/atomicsyscall
用于 Windows 系统调用调查的工具和 PoC。
 frkngksl/nimicstack
NimicStack 是调用栈欺骗技术的纯 Nim 实现,用于模仿合法程序。
 soufianetahiri/teamsntlmleak
通过 MS Office 在 Teams 的"网站"标签页中泄露 NTLM
 owasp/damn-vulnerable-ml-model
故意存在漏洞的机器学习模型,用于动手安全培训。在安全的实验室环境中探索常见的ML漏洞、对抗性攻击和防御技术。
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
卫星指令系统中关键 CCSDS 遥控指令重放漏洞的 PoC 模拟,演示了缺失序列号校验及重复指令执行的问题。
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
针对 CVE-2026-21003 的概念验证漏洞利用程序,演示通过省略 kid 标头并使用 'none' 算法绕过 JWT 身份验证,从而冒充用户。
 defineid/skeletonkey
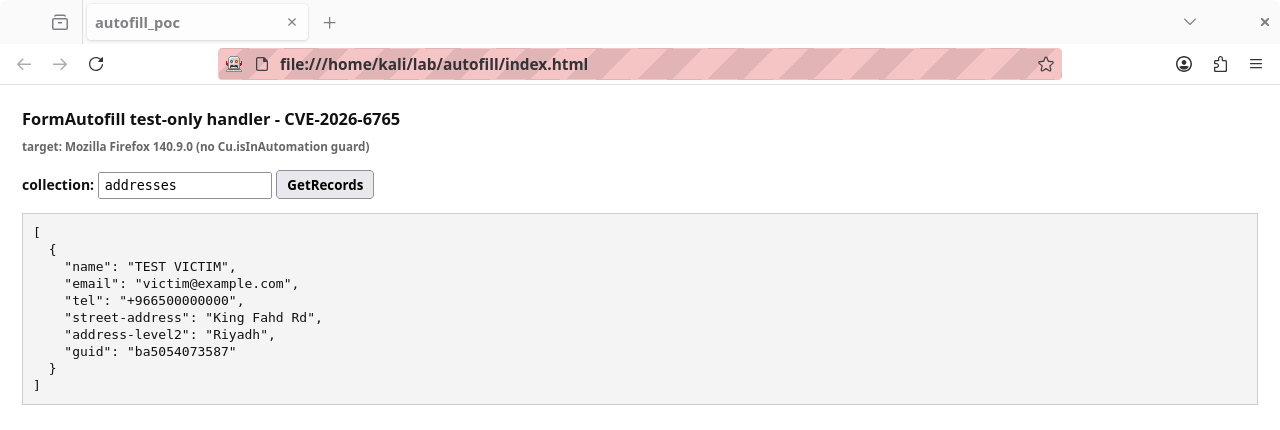
CVE-2026-6765,仅测试 Firefox 中暴露的 FormAutofill 处理程序











