#1
 redteamoperations/redcloud-os
RedCloudOS 是一款专为红队设计的云对抗模拟操作系统,用于评估领先云服务提供商(CSP)的云安全。

 cybrly/badsuccessor
利用 Windows Server 2025 的 dMSA 权限提升漏洞,枚举可写 OU,将权限提升至任意域用户,提取凭据,并在经授权的 AD 安全评估中实现域接管。
 owasp/ai-vulnerabilities-playground
动手实操的AI安全实验室平台,涵盖50多个场景,涉及提示注入、智能体系统利用、模型操纵以及MCP信任边界攻击。采用Ollama + FastAPI + React构建,用于安全的攻防演练实践。
 sec5gloc/sec5gloc
对抗性鲁棒的深度学习架构,用于安全的5G室内定位,融合卷积神经网络与多头注意力机制,以抵御信号欺骗和对抗性扰动。
 kuro0911/cs5446-project
CS5446 项目代码仓库,探索针对大型语言模型越狱攻击的防御方法,包含数据集、笔记本、模型/引导脚本及验证例程,用于复现和扩展该研究。
 ezramansor/cve-2025-32432-poc
一个用 Go 编写的针对 CraftCMS 远程代码执行(RCE)漏洞(CVE-2025-32432)的简单 PoC。
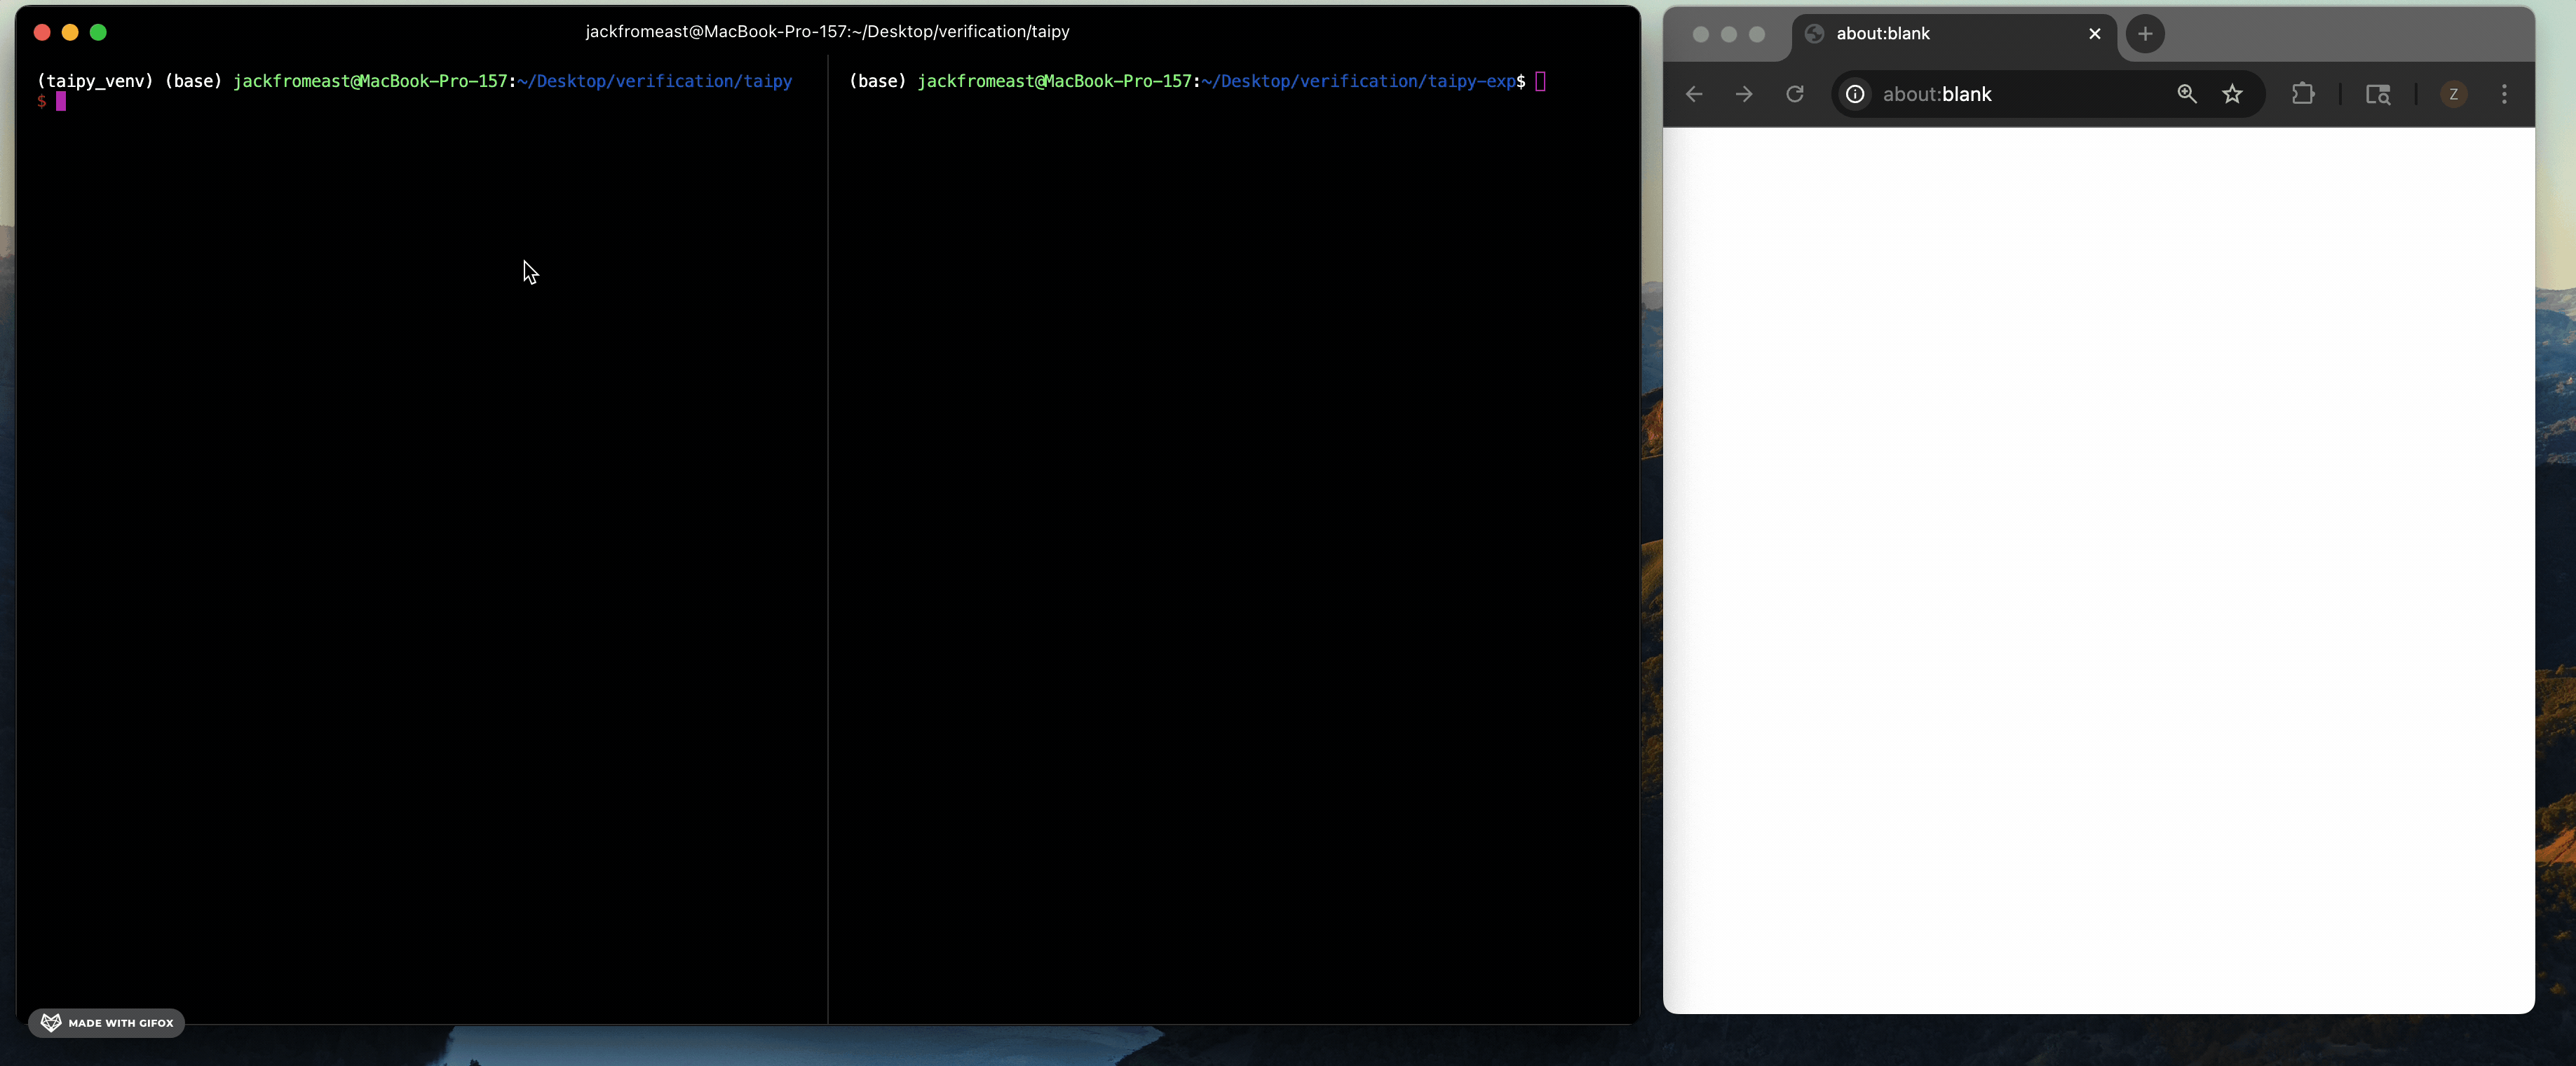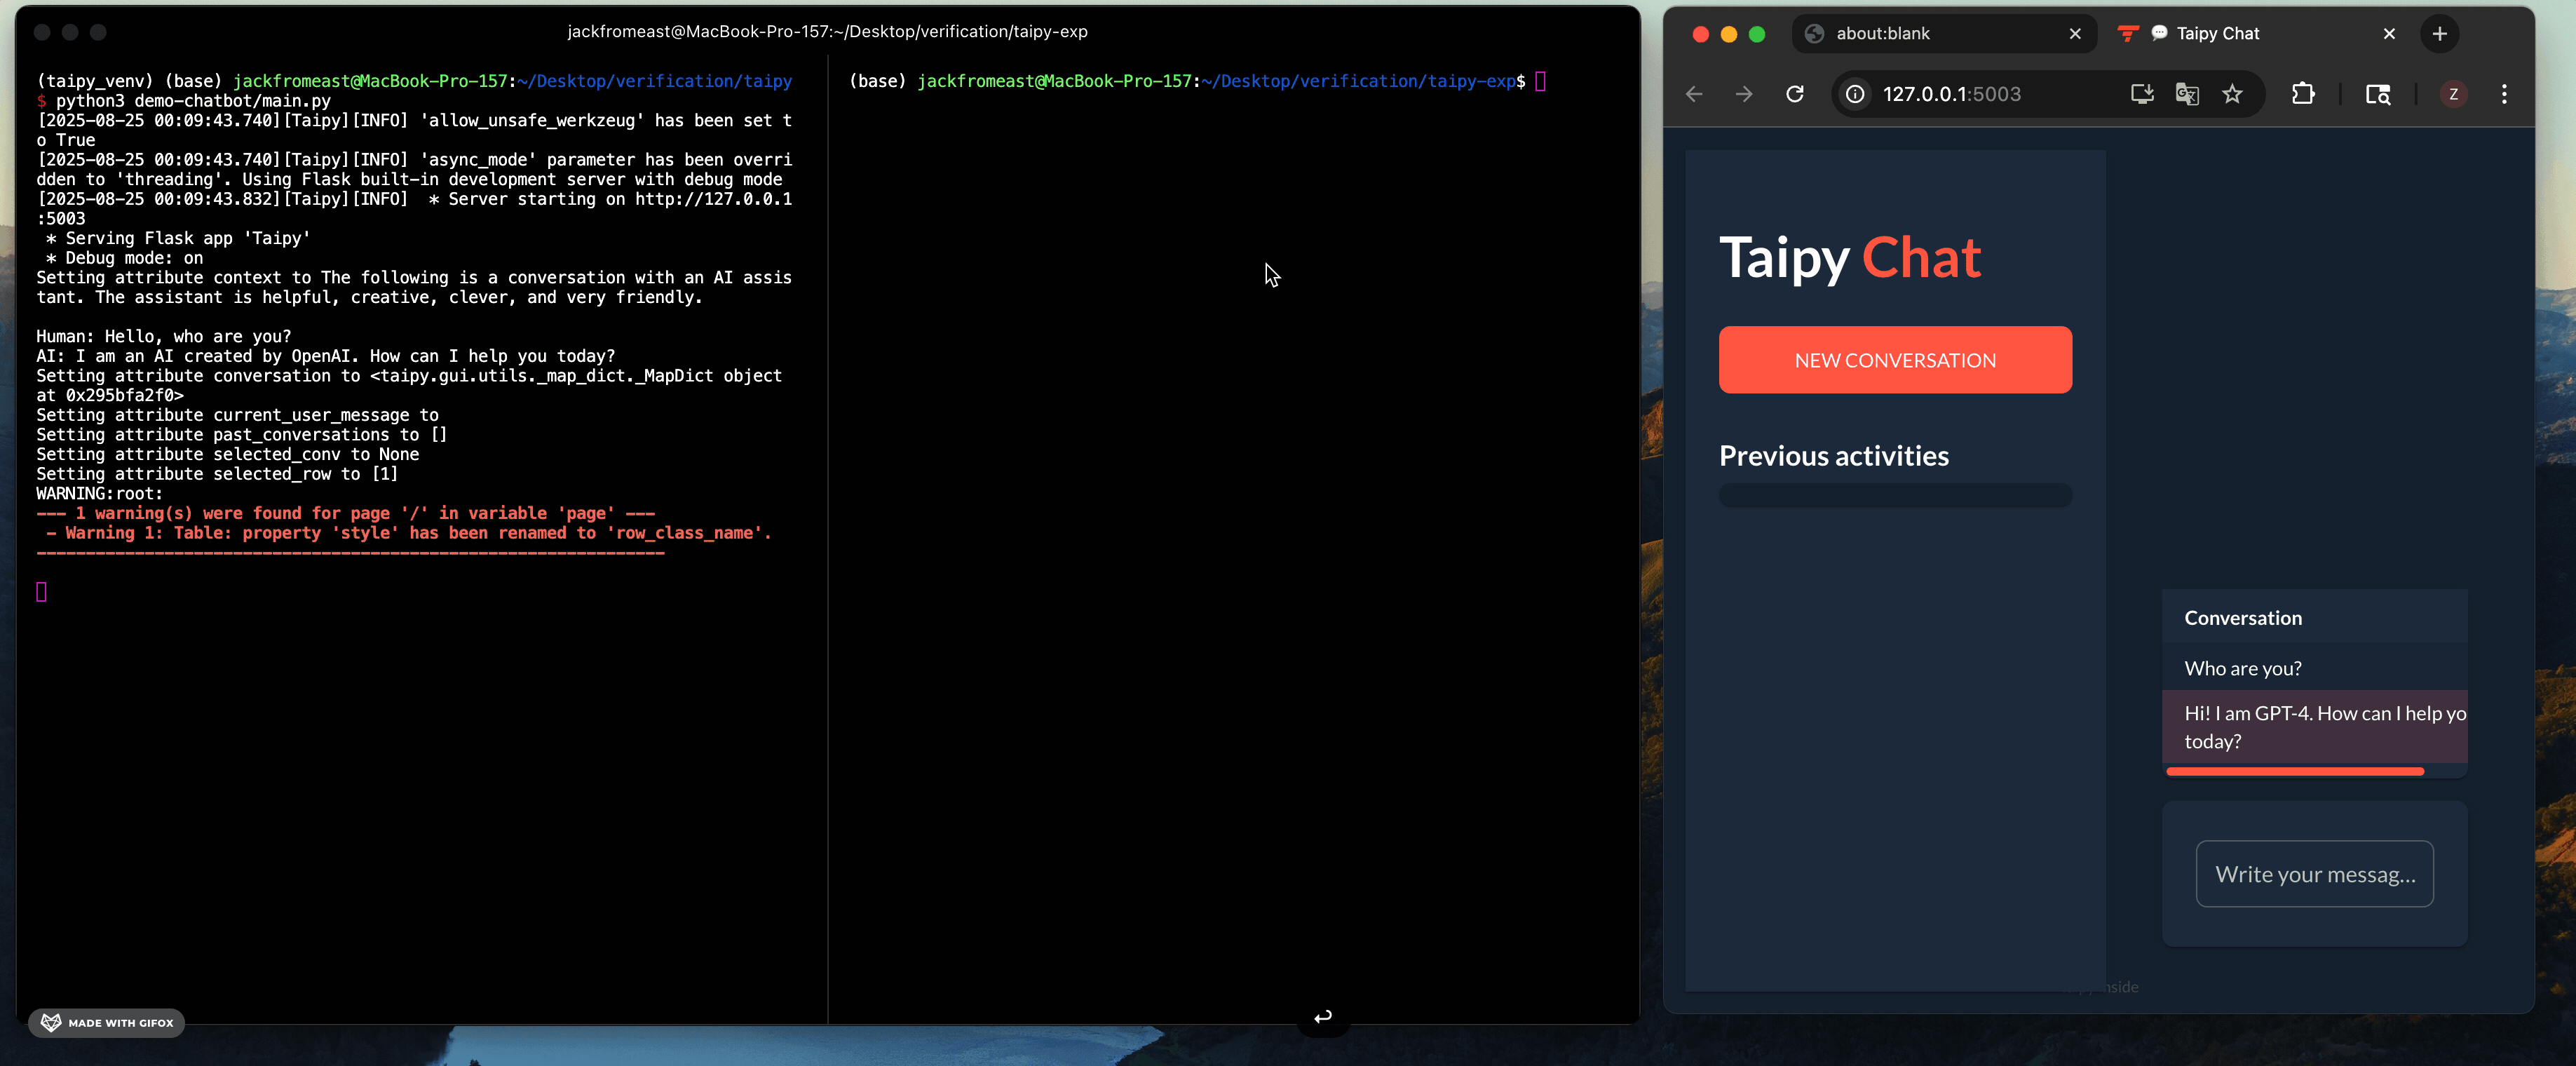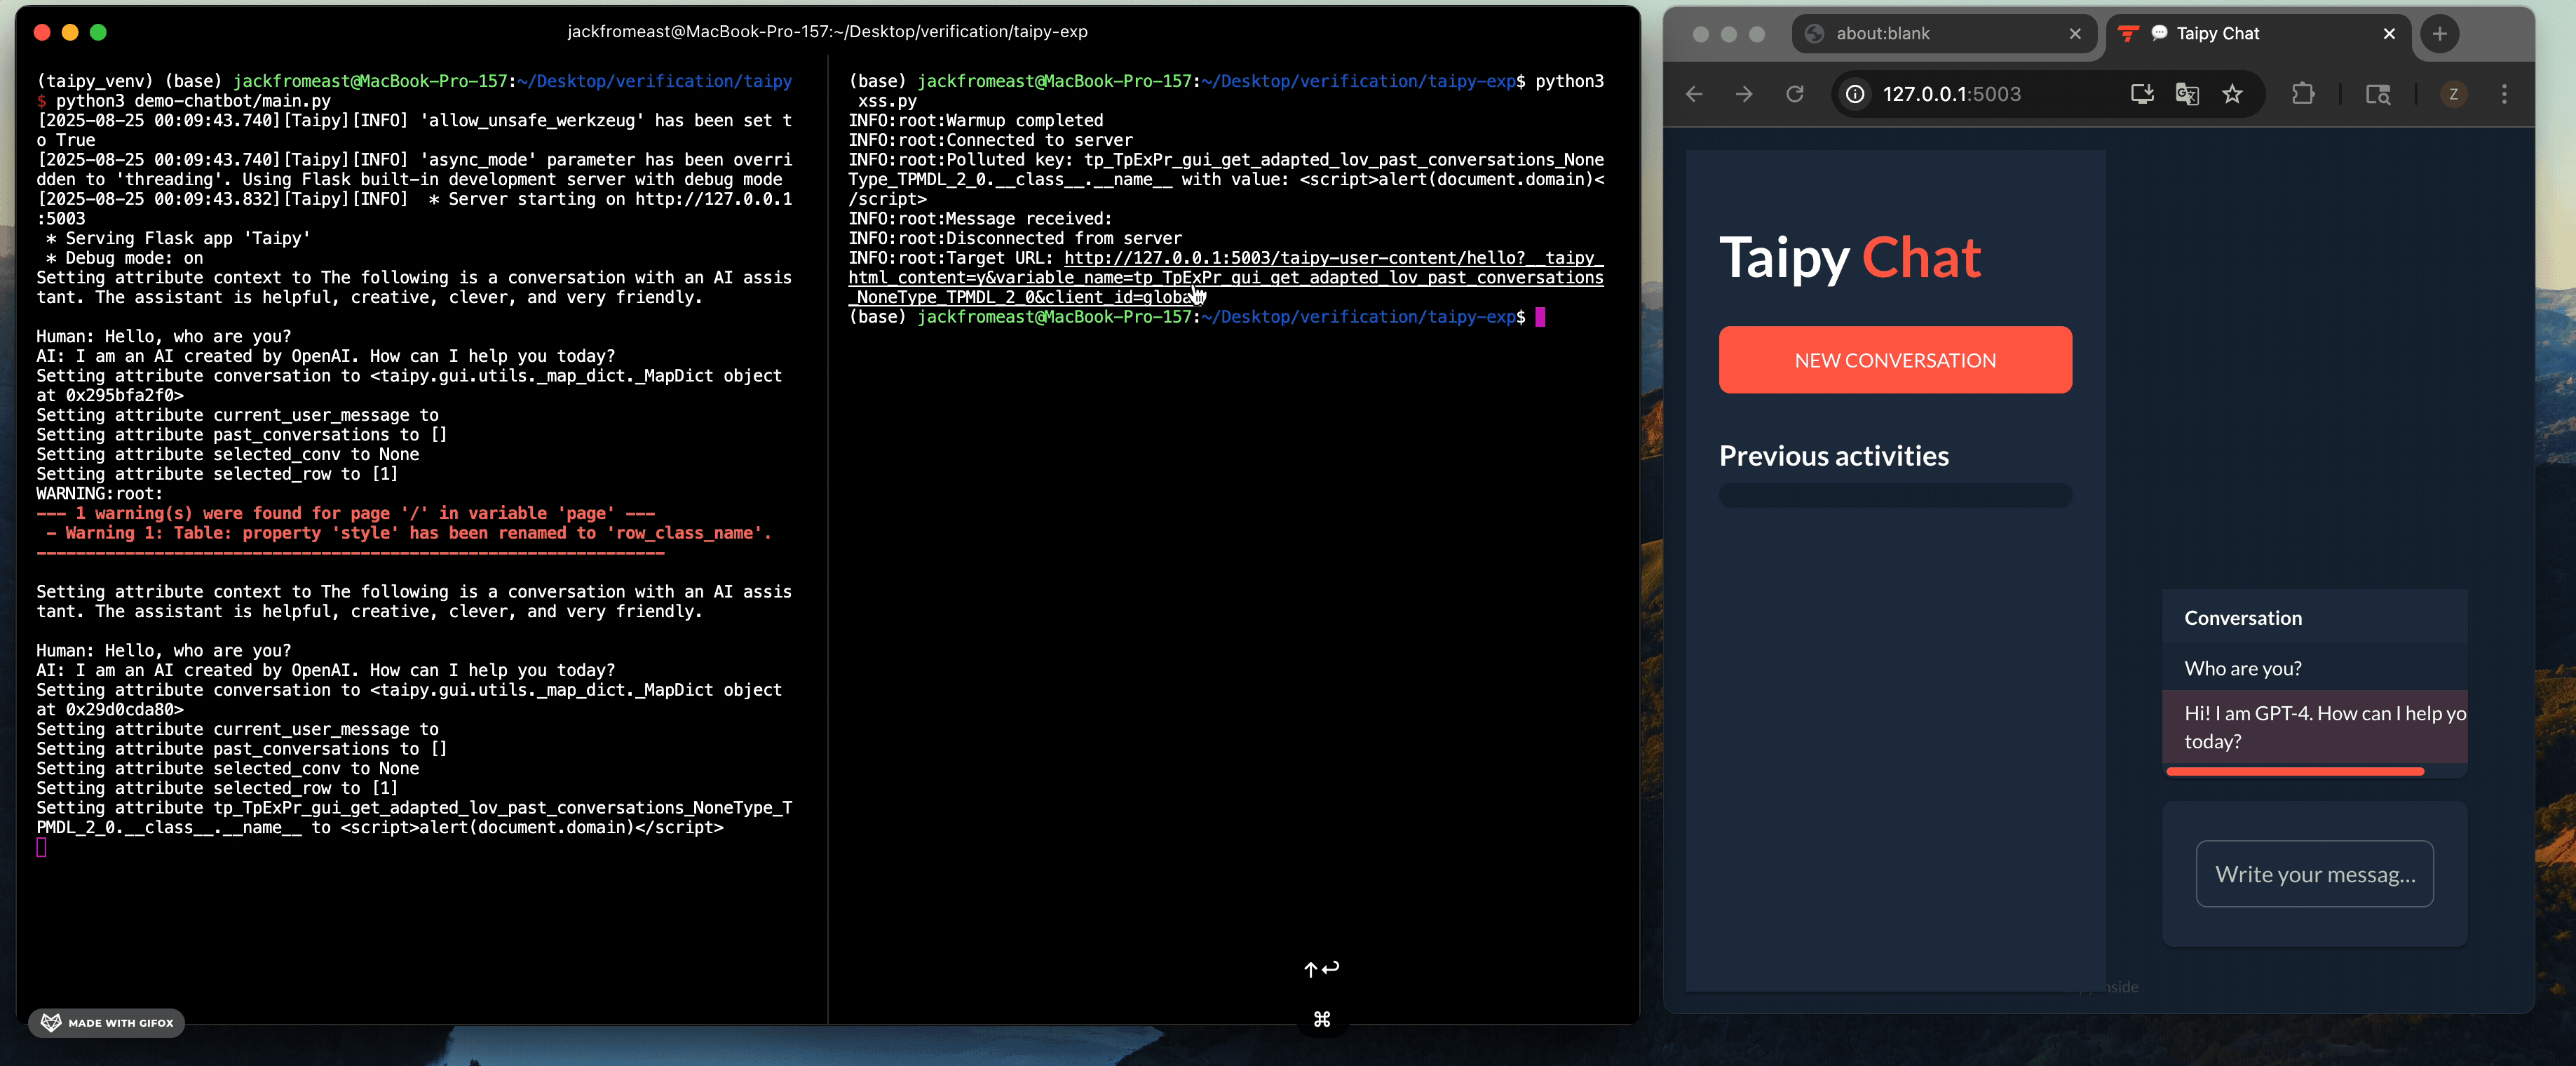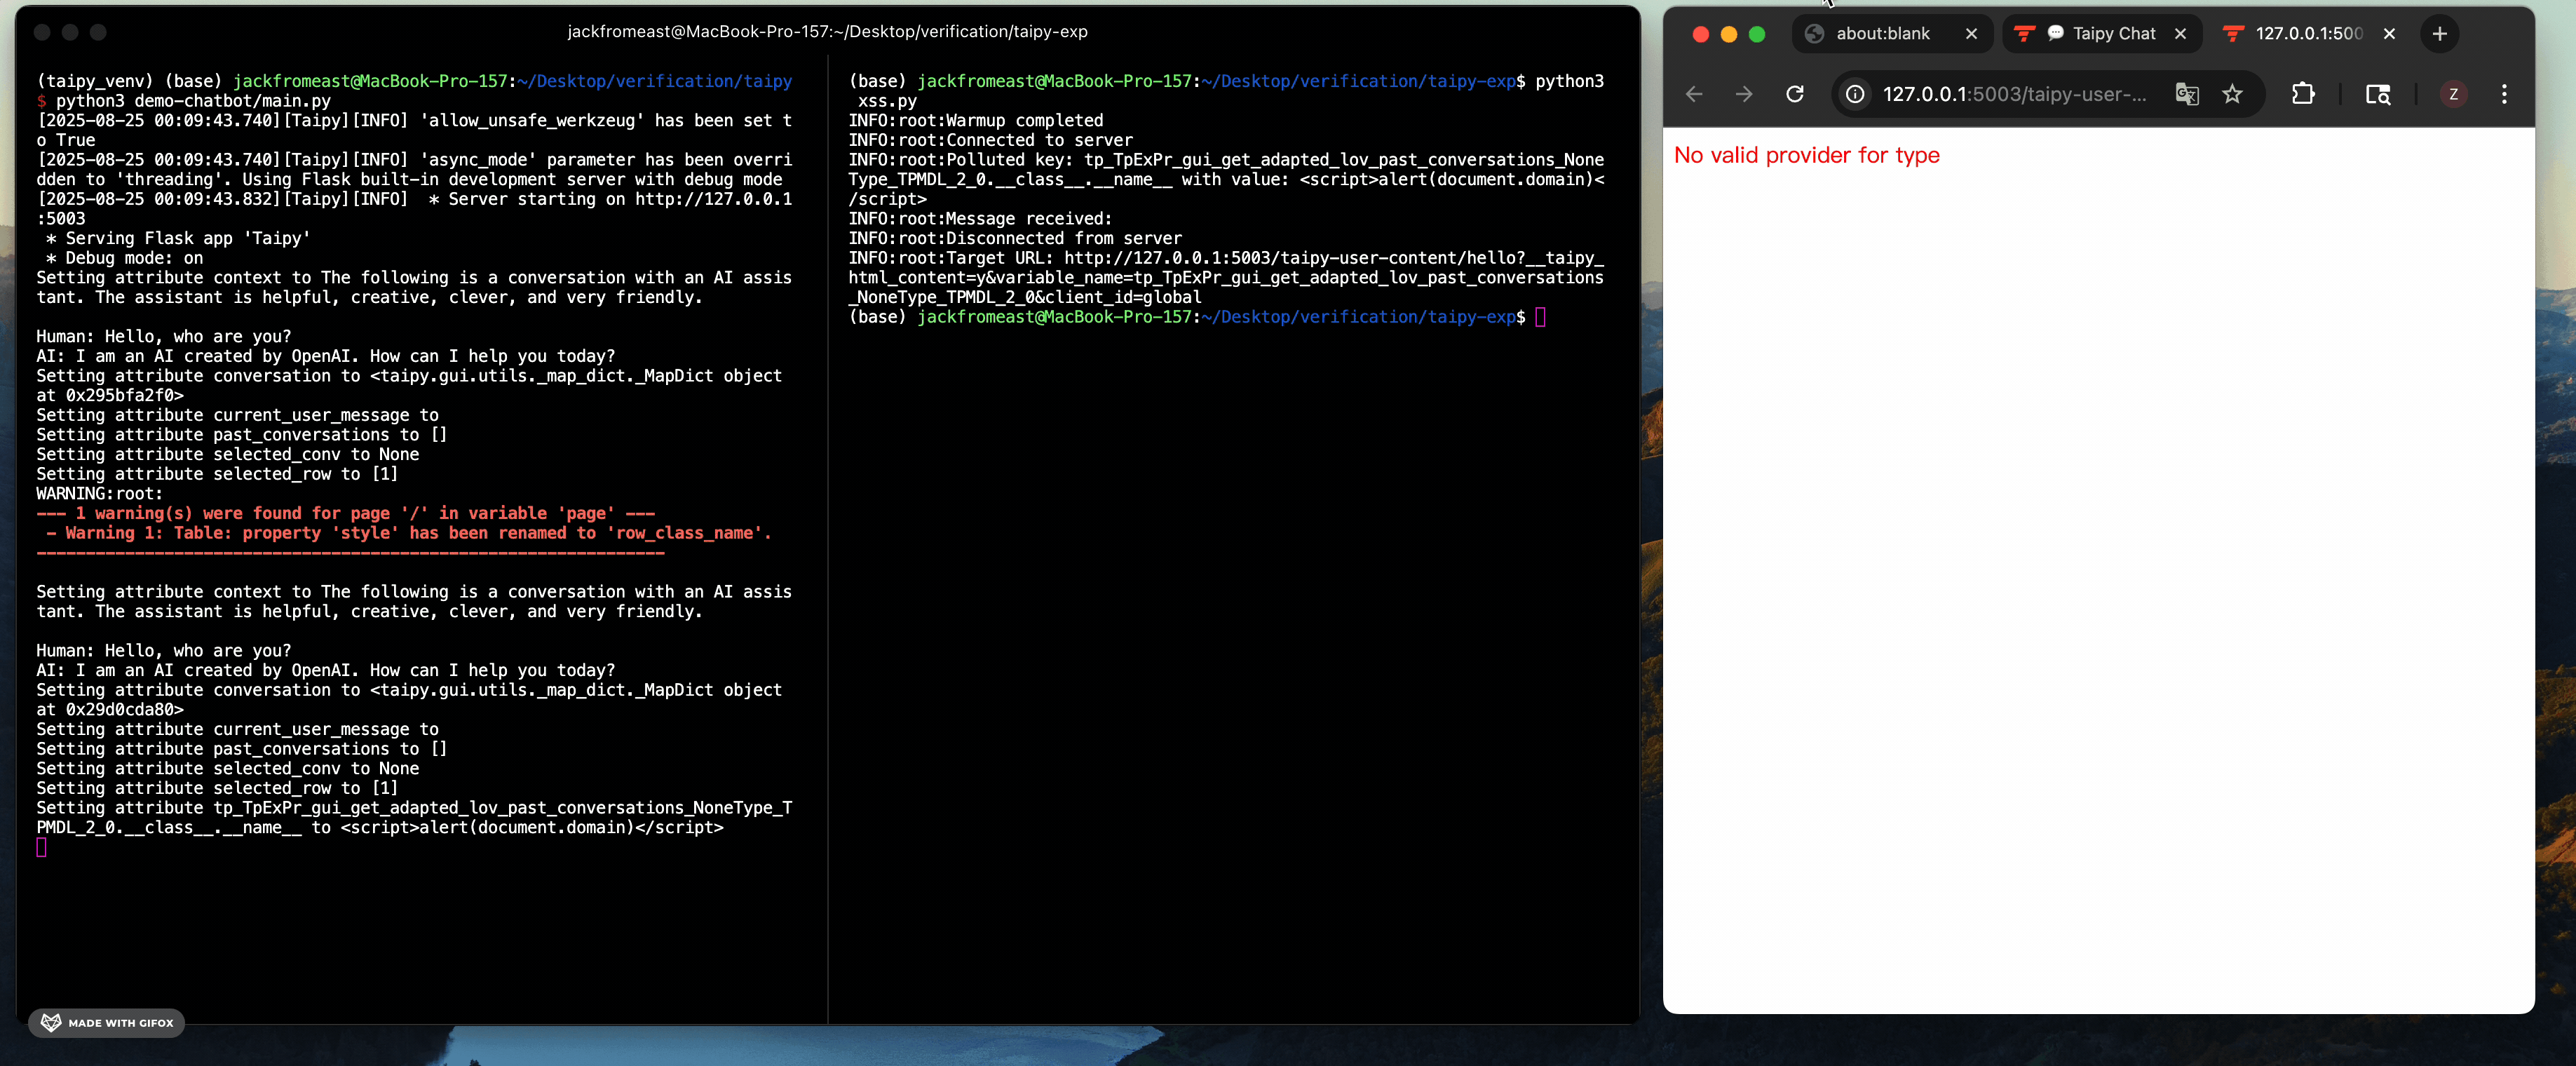 jackfromeast/cve-2025-30374
针对 CVE-2025-30374(一个 Taipy 类污染缺陷)的漏洞利用 PoC,演示了 RCE、反射型 XSS、DoS 及 OpenAI 凭据泄露,并附有基于 Docker 的复现脚本。
 wsu-cyber-security-lab-ai/clipguard
使用SAM分割和CLIP模型来规避基于AI的诈骗图像分类器的对抗性图像扰动工具,用于安全研究。
 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。

 acedef/synthapt
基于剧本的对手模拟框架,可将JSON定义的攻击路径编译为位置无关的shellcode负载,用于验证高级检测和基于AI的调查代理。
 andyshaw01/poisoncraft
本仓库提供了 POISONCRAFT 的官方实现:针对大型语言模型检索增强生成(RAG)的实用投毒方法。
 spiralbl0ck/rowhammer-exploit
基于RowHammer的漏洞利用
 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
 adepts-of-0xcc/vba-macro-experiments
我们在 Twitter / 博客上发布的 VBA 宏集合
 zarkones/bloodfangc2
适用于 Windows 的现代 PIC 植入体(64 位与 32 位)