

IntelOwl
 intelowlproject/intelowl
Масштабируемая платформа анализа угроз, обогащающая наблюдаемые объекты и файлы с помощью 200+ анализаторов, со встроенным графическим интерфейсом,…
ioc-managementosintstatic-analysis+14
4.7k
intelowlproject/intelowlМасштабируемая платформа анализа угроз, обогащающая наблюдаемые объекты и файлы с помощью 200+ анализаторов, со встроенным графическим интерфейсом,…
 opencti-platform/connectors
Коллекция коннекторов OpenCTI, которые загружают и синхронизируют данные о киберугрозах, IOC и CTI из внешних источников, таких как MISP и MITRE…
 crowdsecurity/crowdsec
Движок IDS/IPS и WAF с открытым исходным кодом, который анализирует журналы и HTTP-запросы для обнаружения и блокировки вредоносных IP-адресов,…
 mthcht/awesome-lists
Курируемый репозиторий фидов threat intelligence, списков IoC, правил YARA и справочников по инструментам DFIR для обнаружения угроз и реагирования…
 fazmin/cve-intel
Локальная система безопасности для триажа CVE — 31 инструмент, 25 источников, оценки рисков и MCP-сервер для ИИ-агентов, всё на нативном Rust.…
 olivsec/loboguara
Платформа киберразведки для обнаружения SSL-сертификатов, сканирования доменов/URL-адресов, мониторинга утечек данных, генерации отслеживаемых ссылок…
 sigmahq/sigma
Главный репозиторий правил Sigma
 duggytuxy/data-shield_ipv4_blocklist
Курируемый блок-лист IPv4-адресов вредоносных узлов, обновляемый каждые 6 часов для загрузки в межсетевые экраны и WAF, с раздельными списками и…
 insane-forensics/drovorub-hunt
Инструмент для помощи в сетевом поиске C2 вредоносного ПО Drovorub ГРУ
 ecstatic-nobel/osweep
Не просто ищите в OSINT. Сканируйте.
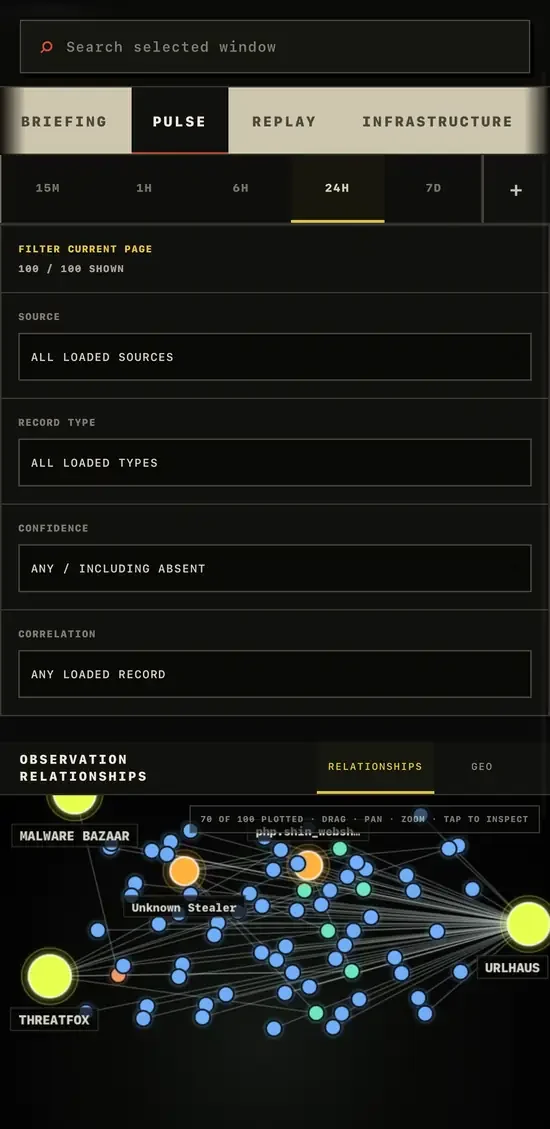
 gnomeman/badbanana-threat-observatory
Обсерватория threat intelligence, агрегирующая потоки данных CISA KEV, ThreatFox, URLhaus и MalwareBazaar, с поиском, отслеживанием изменений и…
 ninoseki/mihari
Агрегатор запросов для OSINT-охоты за угрозами
 reloading01/certstream-server-rust
Высокопроизводительный инструмент мониторинга Certificate Transparency (CT), написанный на Rust. Поток новых выпущенных SSL/TLS-сертификатов из…
 the_quantum_alpha/the-quantum-ad-list
Блок-лист из 3 000 000+ доменов, отобранных ИИ, для блокировки рекламы, трекеров, вредоносного ПО и криптоджекинга. Интегрируется с файлами hosts,…
 arpsyndicate/vedas-signatures
Автономная генерация на основе VEDAS + вклад сообщества в правила Suricata и Nuclei для более чем 14 000 CVE
 nomi-sec/nvd-database
📕NVD Database
 fastfire/deepdarkcti
Коллекция источников киберразведки угроз из глубокого и темного веба
 mitre-attack/attack-stix-data
Коллекции STIX 2.1 базы знаний MITRE ATT&CK, содержащие тактики и техники противников для анализа угроз в корпоративных, мобильных и ICS-средах.