
 insane-forensics/drovorub-hunt
Инструмент для помощи в сетевом поиске C2 вредоносного ПО Drovorub ГРУ

Недавно Агентство национальной безопасности и Федеральное бюро расследований опубликовали отчет, описывающий возможности управления и контроля, использованные 85-м Главным центром специальной службы (ГЦСС) Главного разведывательного управления (ГРУ) Генерального штаба Вооруженных сил Российской Федерации, войсковая часть 26265, для вмешательства в президентские выборы в США 2016 года. Хотя в этом отчете содержались технические подробности о технологиях вредоносного ПО, он не предоставлял готового инструмента сетевого масштаба для сетевой охоты за угрозами. Сегодня Insane Forensics публикует бесплатный инструмент с открытым исходным кодом, помогающий в масштабном обнаружении и реагировании на вредоносное ПО Дроворуб ГРУ с помощью Elasticsearch и Kibana. Предоставленный инструмент работает как с существующими сетевыми захватами (файлы pcap), так и поддерживает режим захвата в реальном времени.

Отказ от ответственности: Мы создали этот инструмент исключительно на основе данных из отчета NSA/FBI. У нас не было реальных образцов вредоносного ПО или захватов пакетов. Если у вас есть образцы/сетевые захваты или вы можете проверить этот инструмент на реальных данных, пожалуйста, свяжитесь с нами.
Эти инструкции предназначены только для информационных целей. Поймите необходимые изменения для вашей среды перед выполнением
pip install -r requirements.txtpython3 create_elk_index.py https://<elk ip>:9200 drovorub_test -elk_un <elk username> -elk_pw <elk password>python3 drovorubhunt.py <elk ip> drovorub_test -elk_un <username> -elk_pw <password> -pcap <pcap file>python3 drovorubhunt.py <elk ip> drovorub_test -elk_un <username> -elk_pw <password> -live <interface>python3 drovorubhunt.py <elk ip> drovorub_test -elk_un <username> -elk_pw <password> -test. Если вы используете тестовые данные, не забудьте установить окно времени обратно на 2016 год, так как образцы данных имеют эту временную метку. Полезная нагрузка тестовых данных взята из скриншотов отчета NSA/FBI.Предоставленная панель мониторинга позволяет использовать основные методы охоты и реагирования, охватывающие управление и контроль (C2) Дроворуба. C2 Дроворуба использует протокол WebSockets, описанный в RFC 6455. Все коммуникации WebSocket будут отображаться на панелях источника, назначения и сетевого протокола предоставленной панели мониторинга. К такому дизайнерскому решению мы пришли, желая обеспечить более широкий охват потенциально неизвестных или недекодированных коммуникаций WebSocket, помимо известных форматов связи, описанных в отчете.
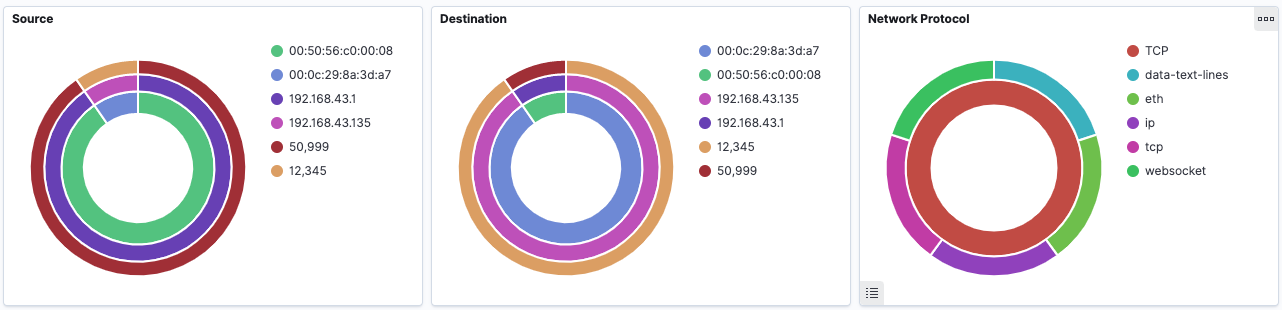
Как сетевой аналитик, вы должны попытаться понять разницу между здоровыми и аномальными коммуникациями WebSocket в вашей среде. Внутреннее кольцо панелей источника и назначения показывает MAC-адреса взаимодействующих устройств. Средний круг показывает IP-адреса, а внешнее кольцо — порт. Для панели сетевых протоколов внутреннее кольцо показывает транспортный протокол, а внешнее кольцо — протоколы прикладного уровня. Вы можете переключаться, нажимая на любое значение кольца или значения справа.
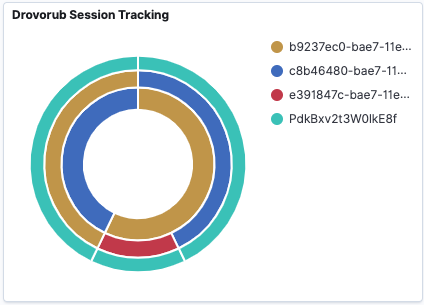
Панель с названием Drovorub Session Tracking позволяет переключаться между идентификаторами сеансов, присутствующими в сеансах C2 Дроворуба. Эта панель также может показать, сколько сеансов активно в вашей среде и на одном хосте. Внутреннее кольцо представляет идентификатор назначения, среднее кольцо — идентификатор источника, а внешнее кольцо — идентификатор сеанса. На показанной панели мониторинга мы видим один сеанс между двумя взаимодействующими устройствами Дроворуба.

Панели модулей и действий позволяют переключаться по наблюдаемому модулю или действиям Дроворуба. Каждая панель представляет собой облако слов взвешенного количества каждого замеченного модуля или действия. Вы можете переключиться на конкретный модуль, просто щелкнув по нему. Щелчок применяет фильтр Kibana ко всей панели мониторинга. На изображении ниже активный фильтр отображает трафик связи модуля оболочки Дроворуба. Мы можем быстро увидеть трафик модуля оболочки между двумя хостами с приглашением командной строки уровня root, возвращенным в поле данных.

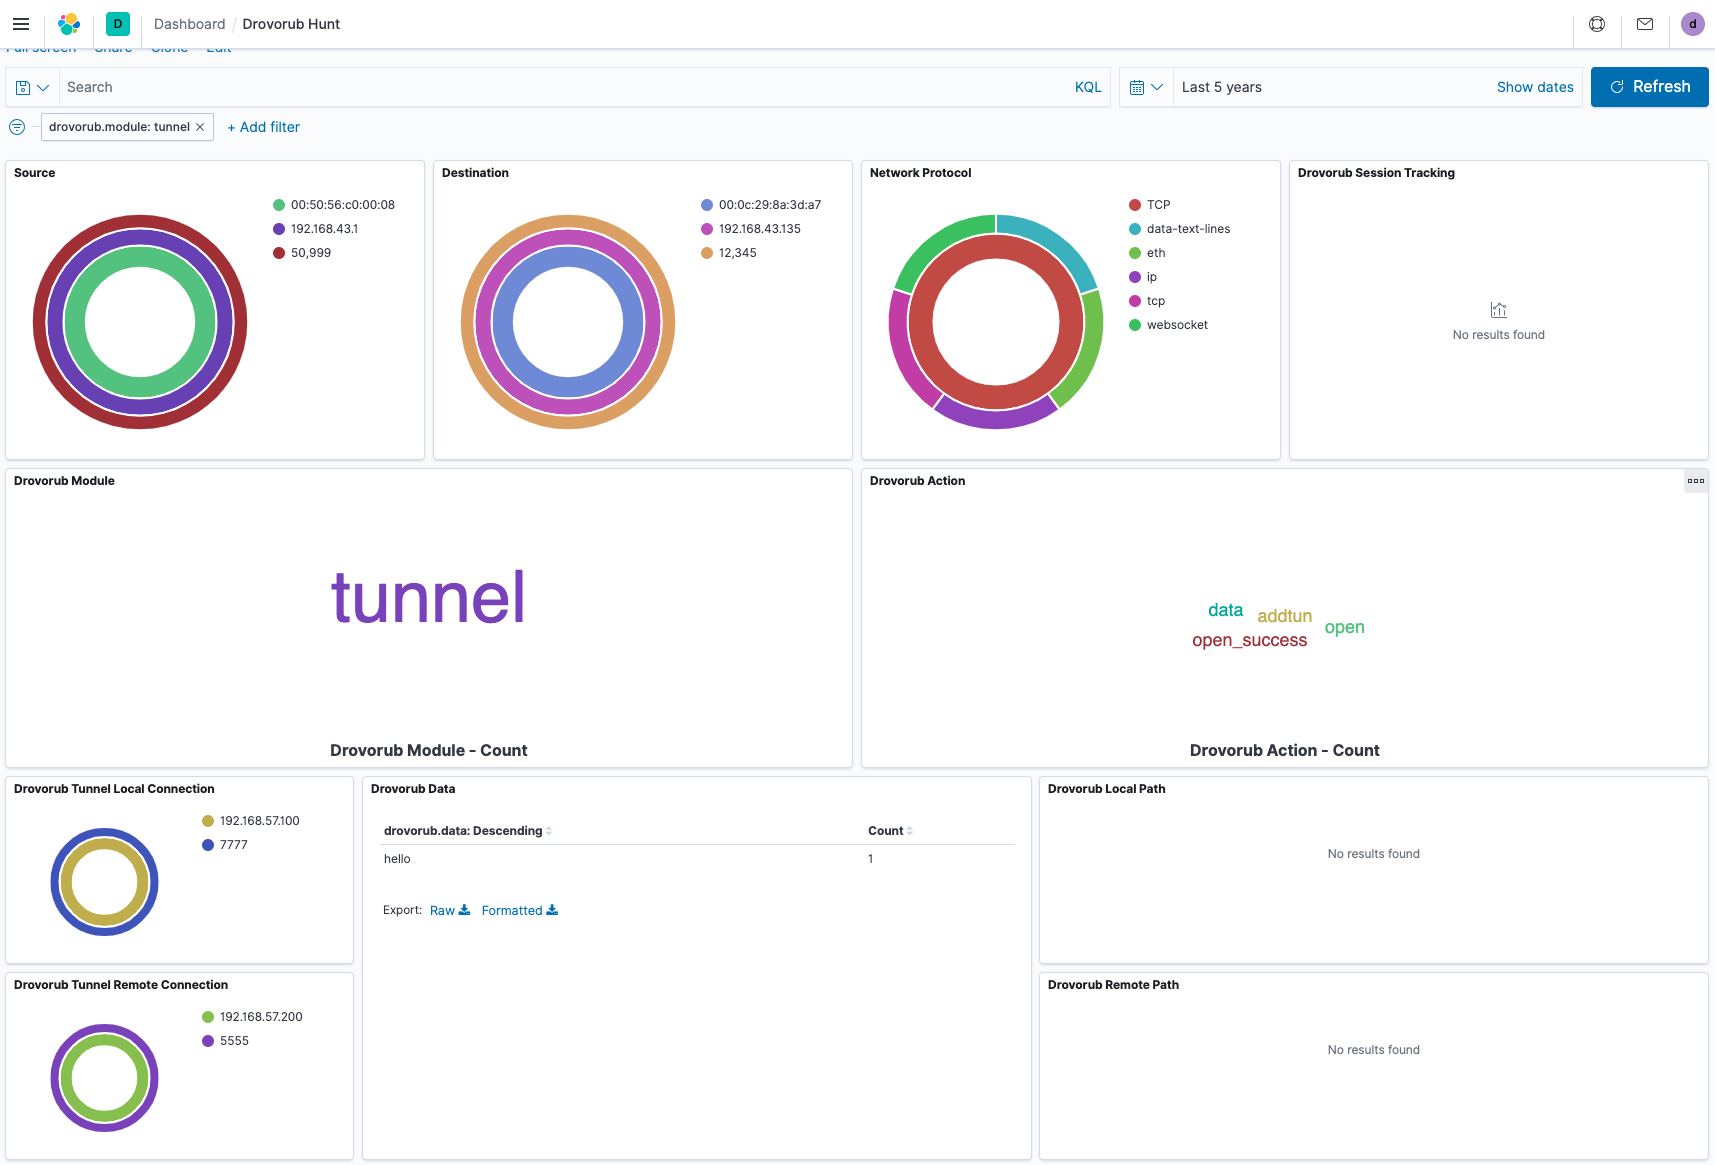
Остальная часть панели мониторинга отображает несколько параметров для различных модулей и действий. Панели локального подключения туннеля и удаленного подключения туннеля выше показывают информацию о туннеле, используемую модулем туннеля Дроворуба.
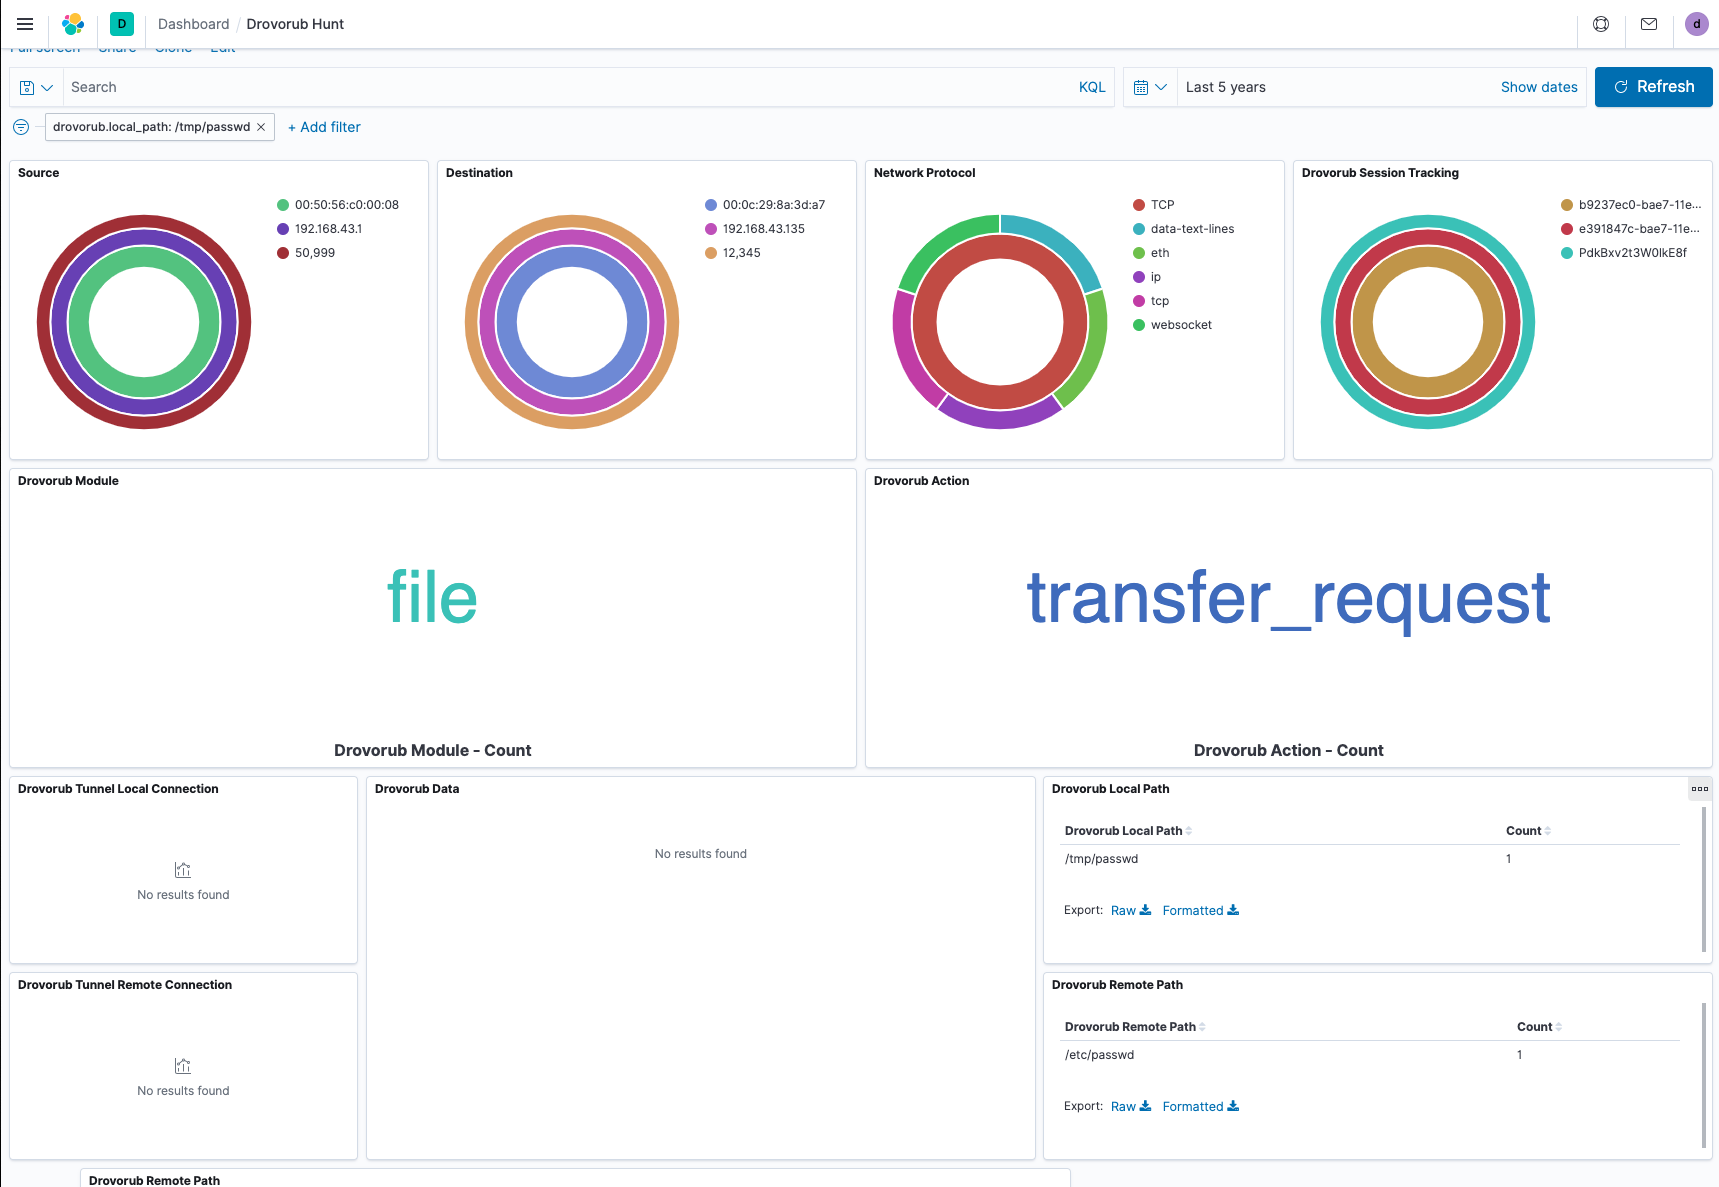
Поля локального и удаленного пути показывают информацию о том, какие файлы были запрошены и куда были перемещены файлы. В данном случае файл /etc/passwd был перемещен в /tmp/passwd.
Если вы нашли этот инструмент полезным, нуждаетесь в помощи или хотите внести свой вклад, пожалуйста, дайте нам знать! Вы можете связаться с нами на нашем веб-сайте или LinkedIn.






