
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
OSweep — Не просто ищите в OSINT. Сканируйте. | Kitploit
Инструменты/GitHubGitHub/ecstatic-nobel/osweep
OSINT (Разведка открытых источников)Инструменты фишингаФиды и агрегаторы угрозПеречисление DNS и поддоменовСбор информацииАнализ вредоносных программРазведка угроз
GitHubecstatic-nobel/osweep

OSweep

Не просто ищите в OSINT. Сканируйте.

Репозиторий
31865887 лет назадПроверено Kitploit
Поделиться
Сайт

[OSweep™]

Не просто ищите OSINT. Прочешите его.

Описание

Если вы работаете в сфере IT-безопасности, вы, скорее всего, используете OSINT, чтобы понять, на что обратил ваше внимание SIEM и что об этом знают все остальные в мире. Скорее всего, вы используете более одного OSINT-сервиса, потому что в большинстве случаев OSINT предоставляет отчеты только на основе последнего анализа IOC. Для кого-то этого достаточно. Они создают сетевые и почтовые блокировки, добавляют новые правила для IDS/IPS, обновляют контент в SIEM, создают новые оповещения для мониторов в Google Alerts и DomainTools и так далее. Другие же развертывают те же контрмеры на основе отчетов от сторонних инструментов, за которые компания платит ТЫСЯЧИ долларов.

Проблема обоих подходов в том, что аналитику нужно копнуть немного глубже (например, ПОЛНОСТЬЮ деобфусцировать команду PowerShell, найденную в вредоносном макросе), чтобы собрать все IOC. А что, если дополнительные IOC, на которых вы основываете свой анализ, не имеют ничего общего с тем, что верно для этого сайта сегодня? А потом вас взламывают? И затем возникают вопросы от руководства...

Понимаете, к чему это ведет? Вы получите увольнительную и вас выведут из здания, чтобы вы начали искать другую работу в другой сфере.

Так почему вас взломали? Вы знаете, что если бы вы потратили время на ручной сбор всех IOC для этого одного оповещения, это заняло бы половину смены, и вас бы все равно взломали.

Решение? OSweep™.

Предварительные требования

Перед началом убедитесь, что у вас есть следующее:
Ubuntu 18.04+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Deb-пакеты
    • gcc
    • python-pip

CentOS 7+

  • Python 2.7.14 ($SPLUNK_HOME/bin/python)
  • Splunk 7.1.3+
  • Yum-пакеты
    • epel-release
    • gcc
    • python-pip

Дополнительные пакеты

  • Git

Нажмите ЗДЕСЬ, чтобы начать.

Галерея

Прочесывание OSINT — Панель управления

Поиск сертификатов — Панель управления
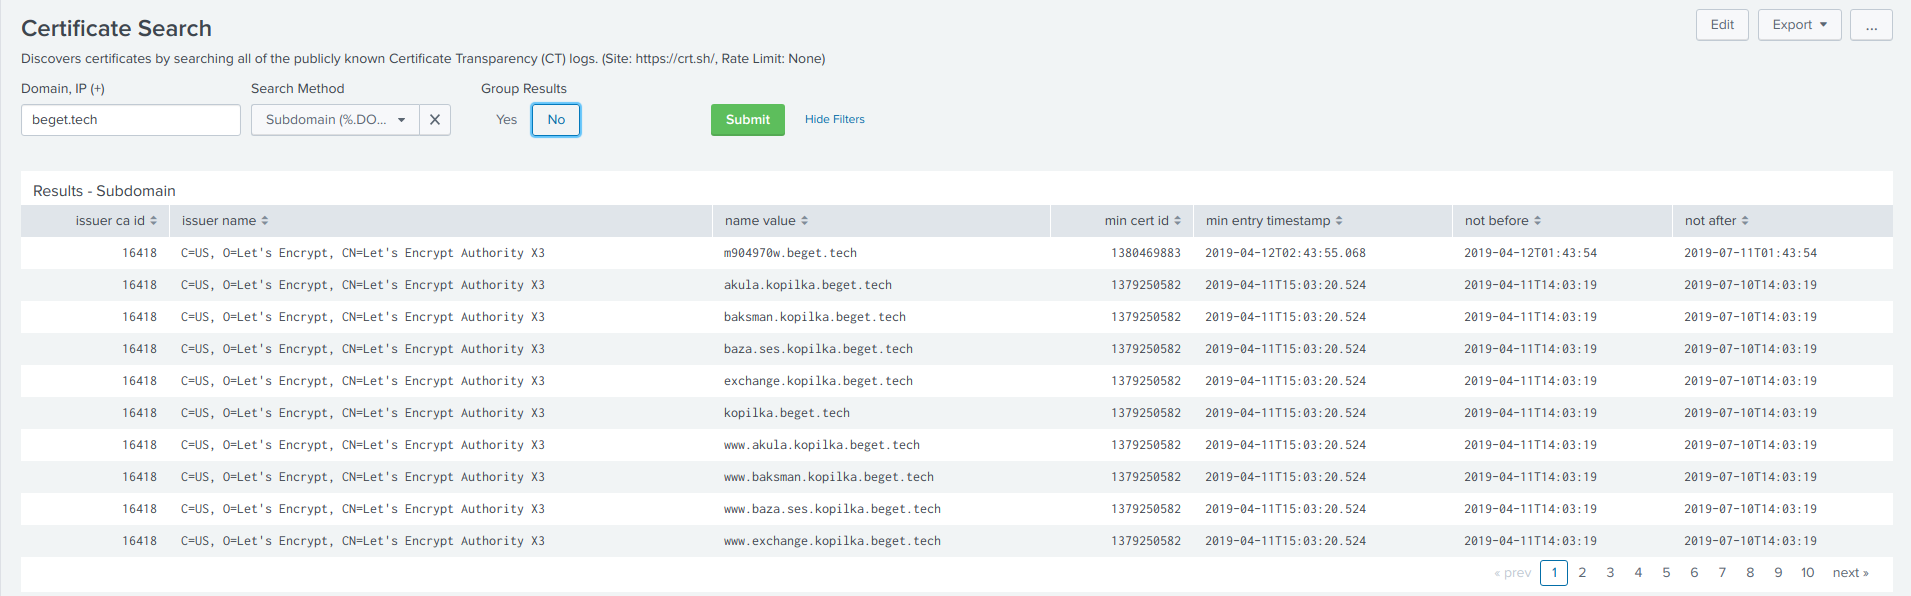
crtsh — Панель управления

CyberCrime Tracker — Панель управления
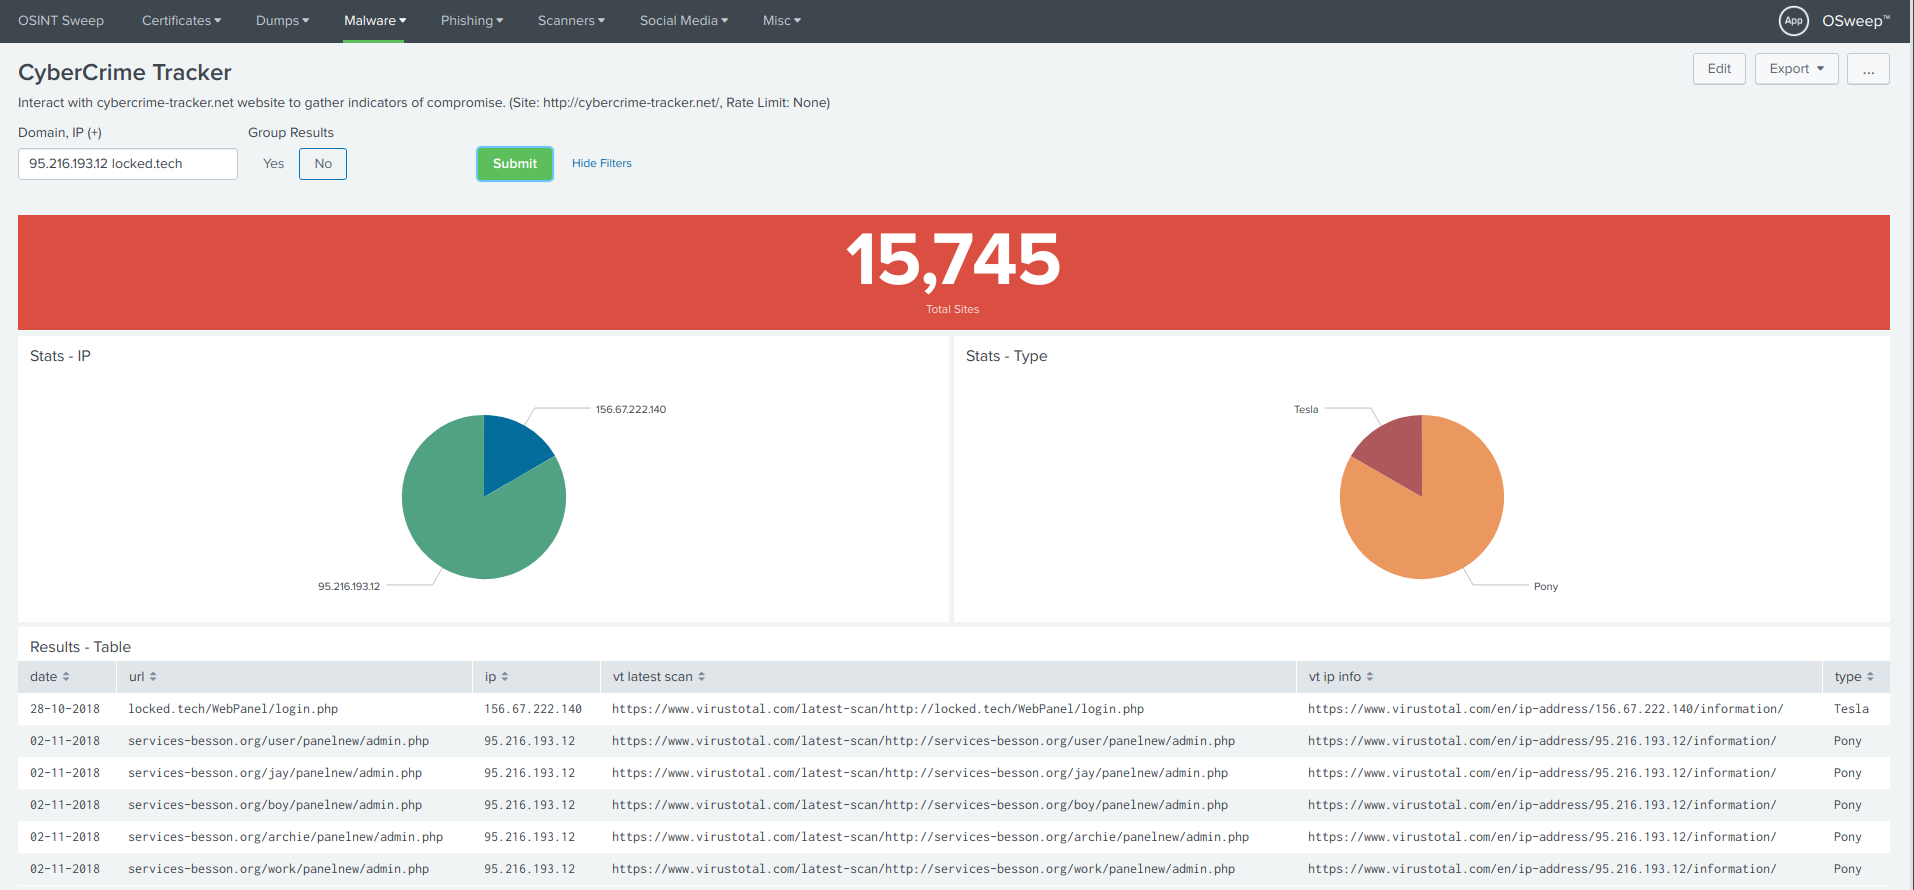

GreyNoise — Панель управления

Гибридный анализ — Панель управления
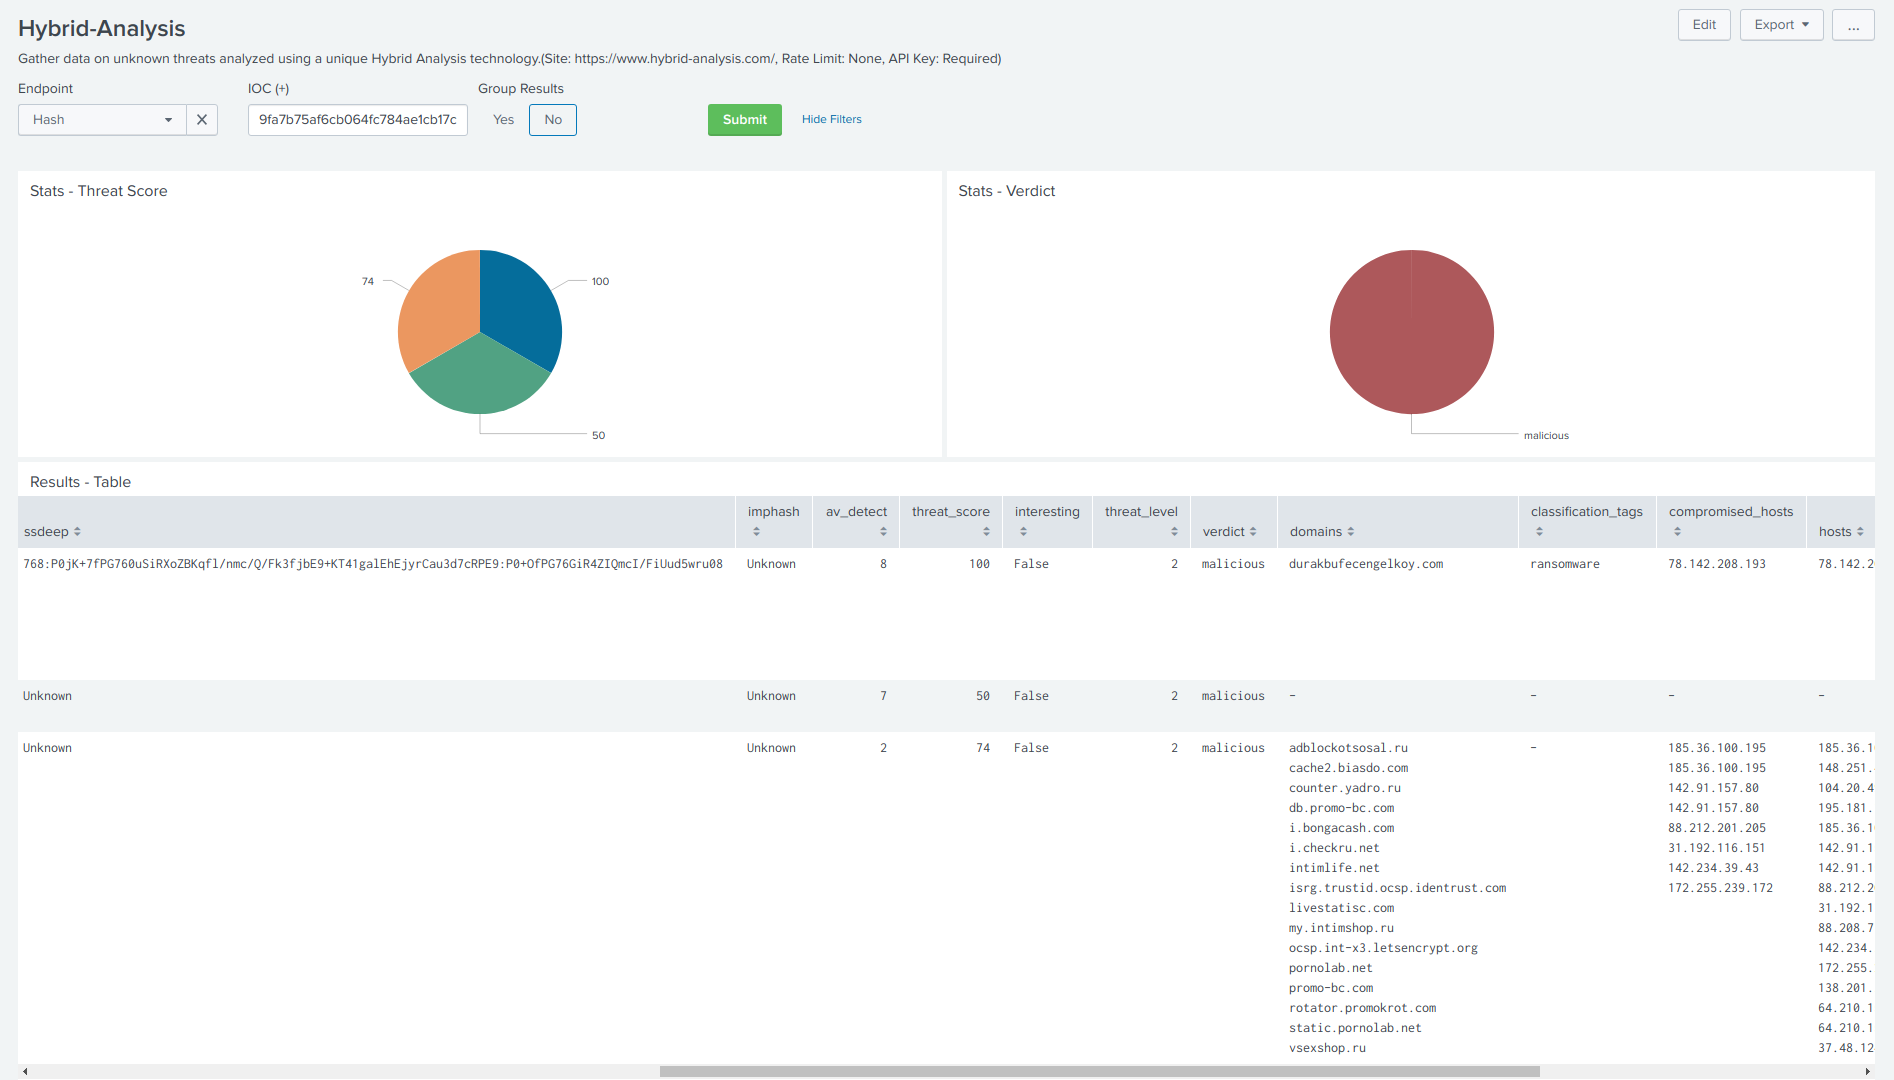

MalShare — Панель управления
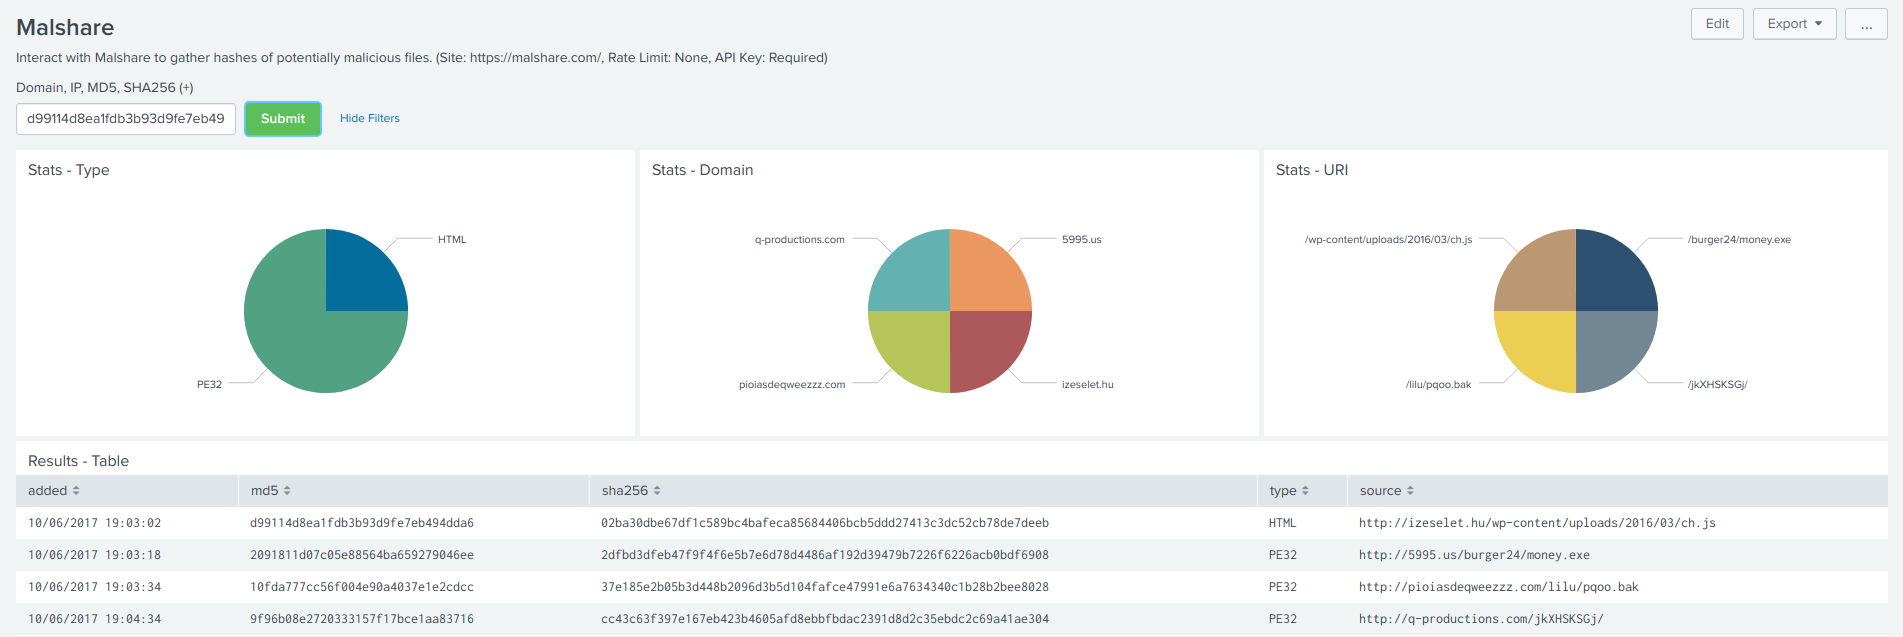

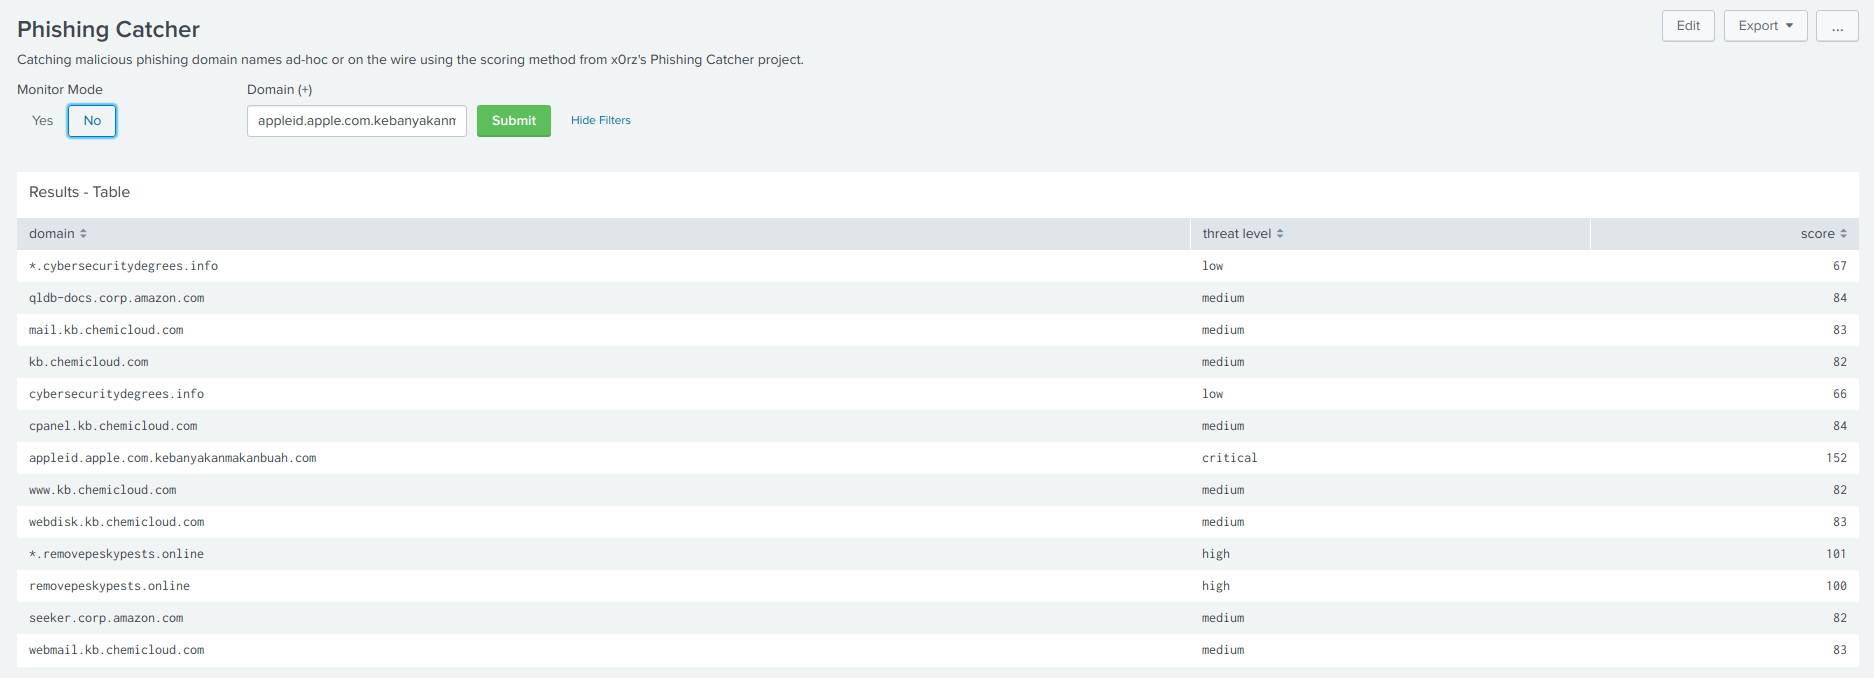
Phishing Catcher — Панель управления

Phishing Kit Tracker — Панель управления

Pastebin Dump — Панель управления

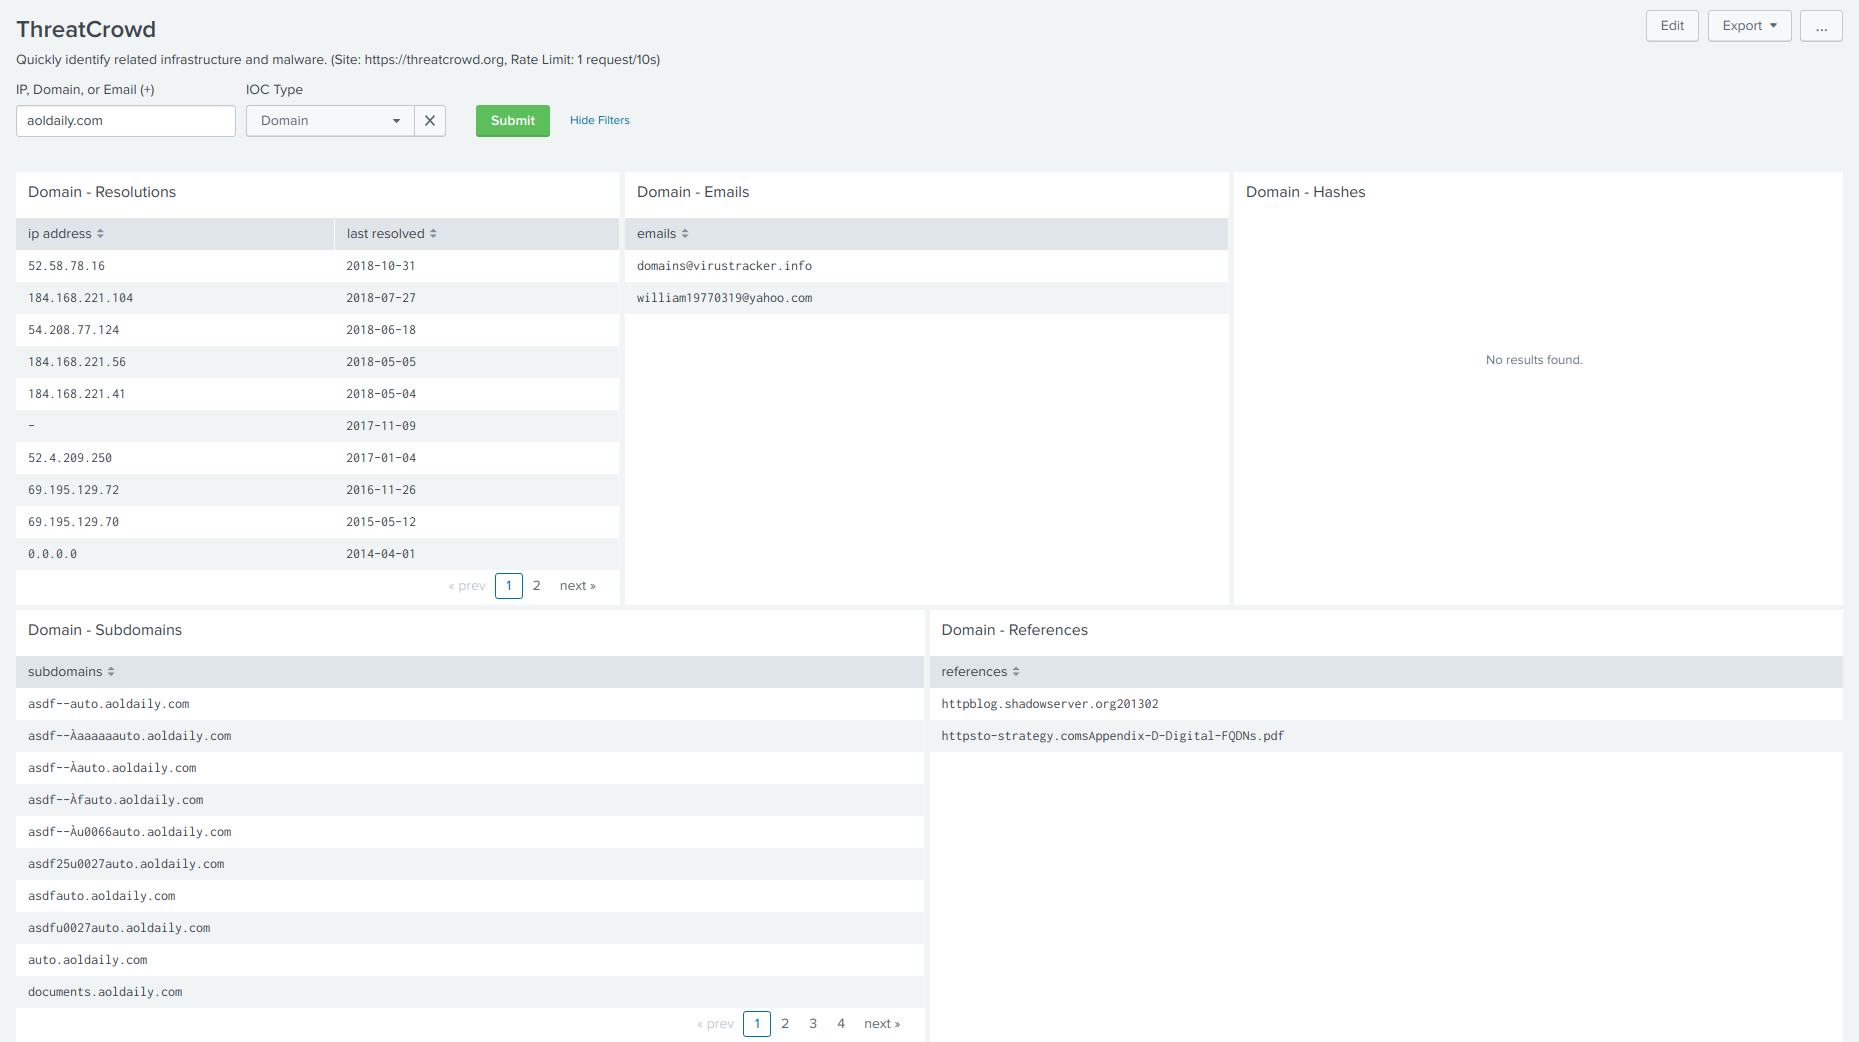
ThreatCrowd — Панель управления

Twitter — Панель управления

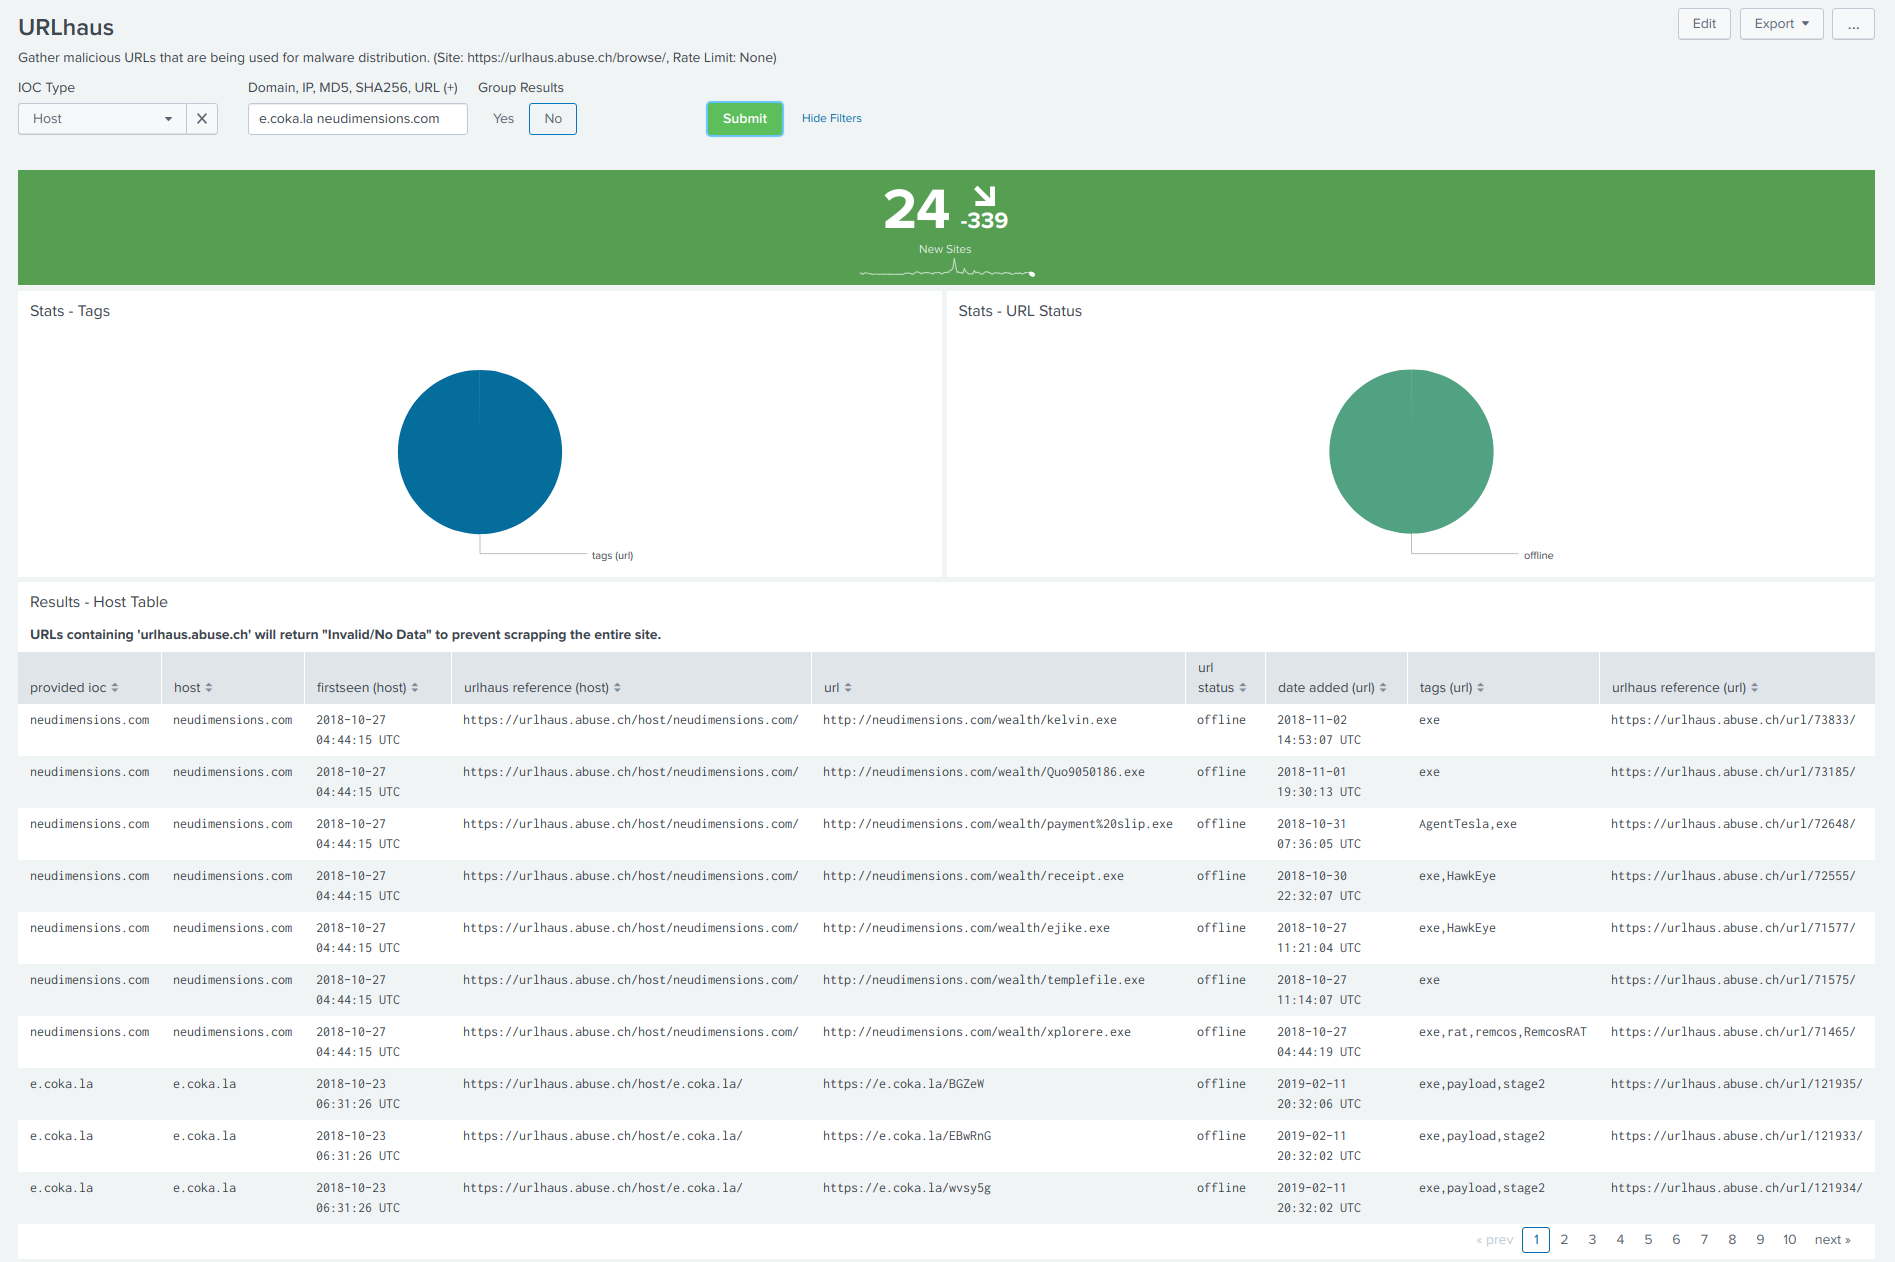
URLhaus — Панель управления

urlscan.io — Панель управления
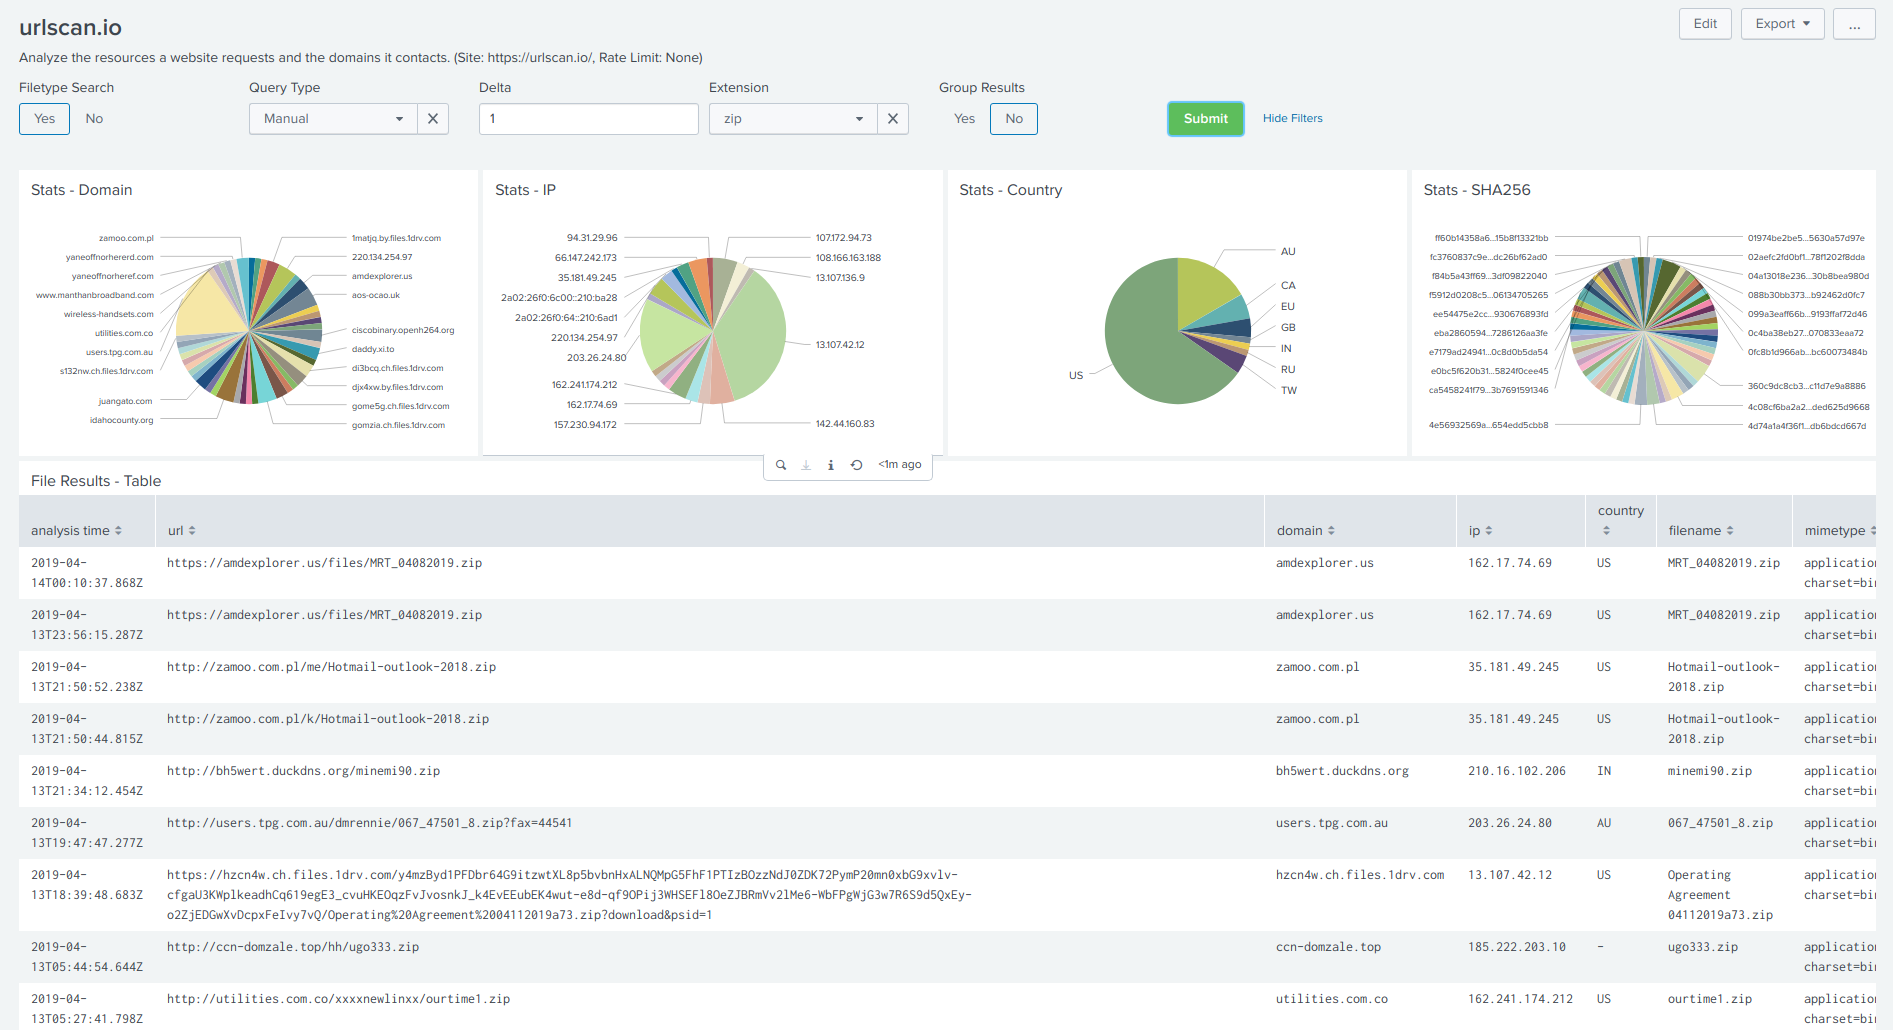
urlscanio — Панель управления

Панели управления в разработке

  • Alienvault
  • Censys
  • PulseDive

Пожалуйста, форкайте, создавайте запросы на слияние и помогайте сделать этот проект лучше.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





