

opencti
 opencti-platform/opencti
Открытая платформа киберразведки угроз
ioc-managementosintthreat-feeds-aggregators+6
opencti-platform/openctiОткрытая платформа киберразведки угроз
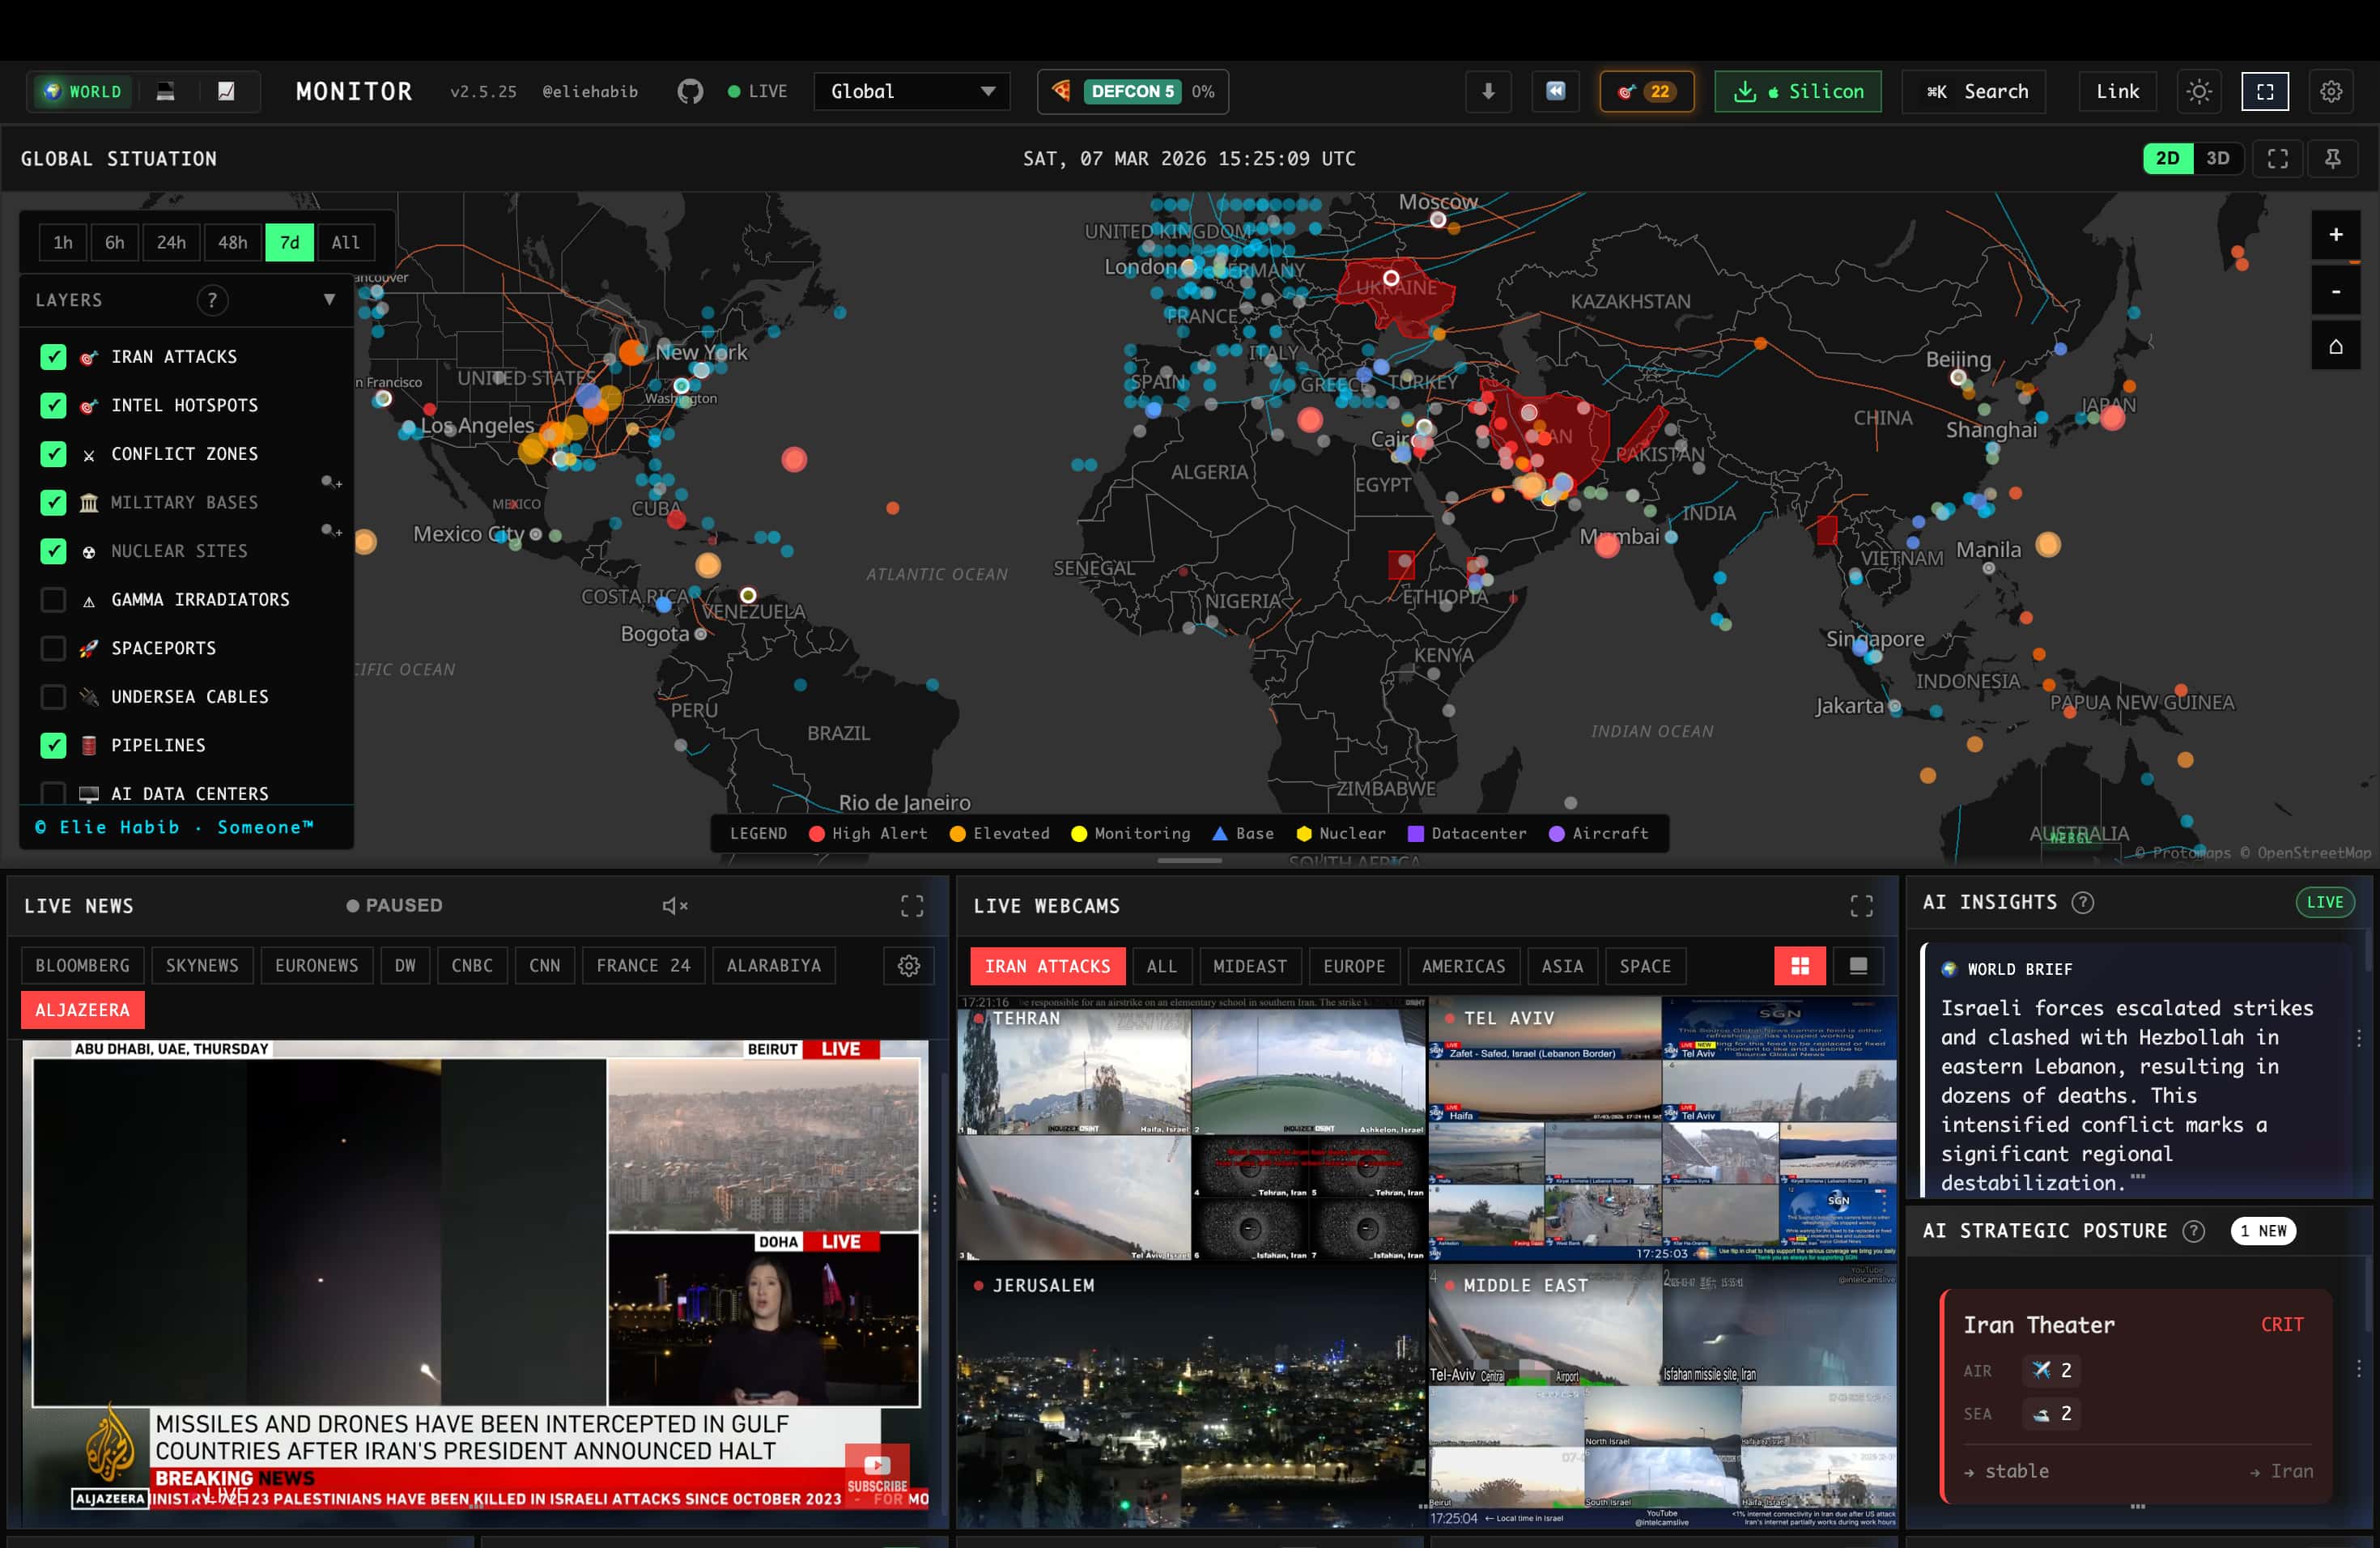 koala73/worldmonitor
Информационная панель глобальной разведки в реальном времени. Агрегация новостей на базе ИИ, мониторинг геополитической обстановки и отслеживание…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 jivoi/awesome-osint
😱 Кураторский список потрясающе классных OSINT-инструментов
 misp/misp
MISP (основное ПО) - платформа с открытым исходным кодом для Threat Intelligence и обмена информацией
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 the-art-of-hacking/h4cker
Курируемая коллекция ресурсов по кибербезопасности, лабораторных работ и учебных материалов, охватывающих этичный хакинг, тестирование на…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cybershujin/prompt-injection-in-the-wild
Трекер публично зарегистрированных техник prompt-injection, разбитых по способу доставки, кодированию и поведению распространения, с подтверждёнными…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
 cisagov/vulnrichment
Репозиторий для обогащения данных об уязвимостях.
 magicsword-io/lolrmm
Курируемый каталог инструментов удалённого мониторинга и управления (RMM), используемых злоумышленниками, с YAML-профилями, правилами обнаружения…
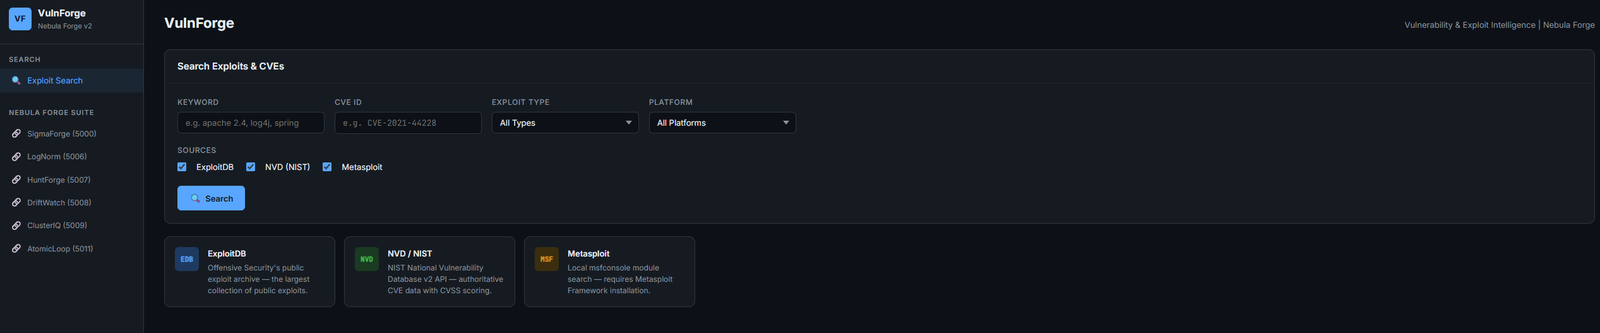 rootless-ghost/vulnforge
Разведка уязвимостей и эксплойтов — поиск по ExploitDB, NVD, Metasploit с сопоставлением CVE→ATT&CK и интеграцией с LogNorm/HuntForge | Часть Nebula…
 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…
 mandiant/capa
Инструмент статического и динамического анализа на основе правил, который выявляет возможности в файлах PE, ELF, .NET и shellcode, сопоставляя их с…
 abdaullahag/threatlens
Python CLI-инструмент для быстрого анализа IOC (IP-адреса, домены, CVE) с использованием 6 бесплатных API Threat Intel. Вывод: цветной Excel, JSON,…
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…