

FUD-UUID-Shellcode
 bl4ckm1rror/fud-uuid-shellcode
Техника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов…
defensive-toolsexploitationids-ips-evasion+6
333
bl4ckm1rror/fud-uuid-shellcodeТехника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов…
 abedalqaderswedan1/aswcrypter
Скрипт на Bash и Python для генерации пейлоадов, которые обходят все антивирусы на сегодняшний день [FUD]
 cryptolok/aslray
Linux ELF x32/x64 эксплойт обхода ASLR DEP/NX с распылением стека
 t0thkr1s/revshellgen
Генератор обратной оболочки, написанный на Python 3.
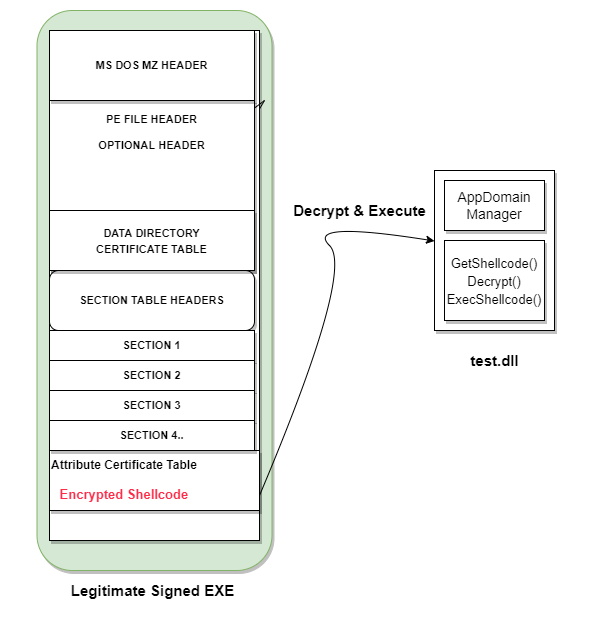 pwn1sher/frostbyte
Объединяет инъекцию AppDomain Manager с внедрением shellcode в подписанные бинарные файлы для обхода обнаружения EDR/AV для полезных нагрузок red…
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 lepotekil/msfmania
Инструменты для обхода антивирусов на Python
 nettitude/runpe
C# рефлексивный загрузчик для неуправляемых бинарных файлов.
 cryptolok/morphaes
IDPS и SandBox и AntiVirus — скрытый убийца. MorphAES — первый в мире полиморфный движок шеллкода с метаморфическими свойствами и способностью…

 0xrootpls/fritter
Генератор полиморфного shellcode для выполнения в памяти EXE, DLL, .NET, VBScript и JScript с рандомизацией для каждого вывода и каждой сборки для…
 f1zm0/hades
Загрузчик шелл-кода на Go, который объединяет несколько методов обхода защиты
 florylsk/recycledinjector
Инжектор шеллкода нативных системных вызовов с использованием HellsGate/HalosGate/TartarusGate для необнаруживаемого выполнения, с внешней загрузкой…
 d3lb3/keefarcereborn
Автономная DLL, которая после внедрения в процесс KeePass экспортирует базы данных в открытом виде.
 netspooky/scare
Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework — это вспомогательный инструмент для тестирования на проникновение и фреймворк для эксплуатации. Он продвигает принцип…
 gpoulios/ropinjector
Патчинг ROP-закодированных шеллкодов в PE-файлы
 connormcgarr/littlecorporal
LittleCorporal: Автоматизированный генератор вредоносных документов на C#