

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
threadfire — PoC: Угон выполнения потоков для внедрения кода в Win32 | Kitploit

Инструменты/GitHubGitHub/josh0xa/threadfire
Шелл-кодТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubjosh0xa/threadfire

threadfire

PoC: Угон выполнения потоков для внедрения кода в Win32

Репозиторий
17733262 лет назадПроверено Kitploit
Поделиться

threadfire

Программа использует Thread Hijacking для внедрения нативного шеллкода в стандартное Win32 приложение. Мне было 15 лет, когда я это сделал – пожалуйста, игнорируйте некачественный код.

О проекте

Я разработал этот небольшой проект для продолжения моего опыта с различными методами внедрения кода и чтобы предоставить специалистам по безопасности RedTeam возможность использовать этот метод как уникальный способ проведения тестирования на проникновение программного обеспечения. С помощью Thread Hijacking программа hijacker.exe может приостановить поток внутри программы target.exe, позволяя нам записать шеллкод в этот целевой поток и позже выполнить его (через WriteProcessMemory(), SetThreadContext(), ResumeThread(), CreateThread()).
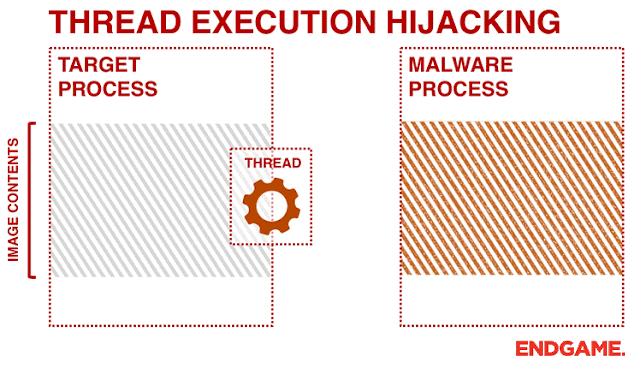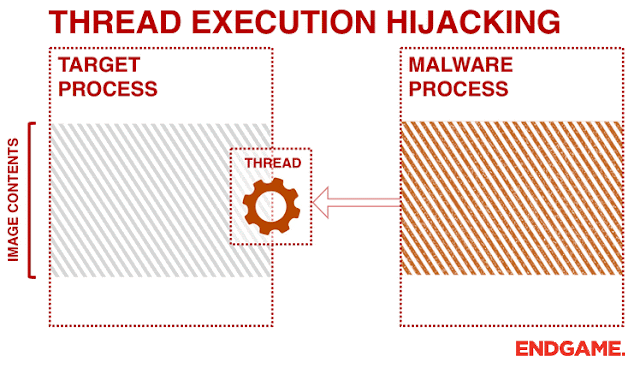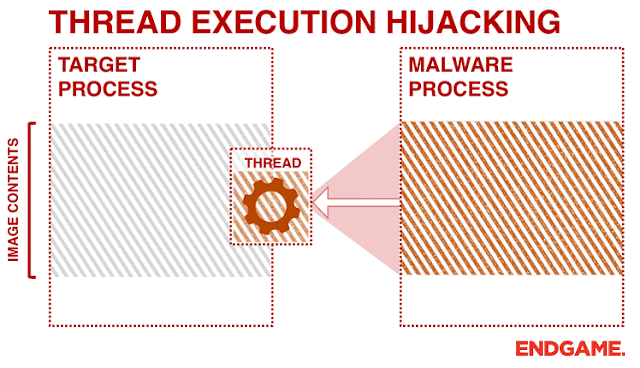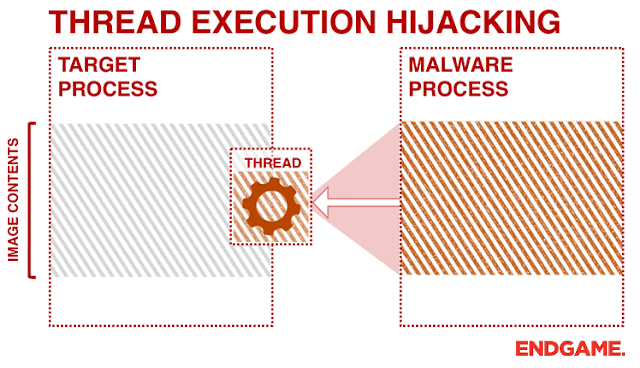
Пример GIF

Пример

Использование

int main()
{
	System sys;
	Interceptor incp;
	Exception exp;

	sys.returnVersionState();
	if (sys.returnPrivilegeEscalationState())
	{
		std::cout << "Token Privileges Adjusted\n";
	}
	
	if (DWORD m_procId = incp.FindWin32ProcessId((PCHAR)m_win32ProcessName))
	{
		incp.ExecuteWin32Shellcode(m_procId);
	}

	system("PAUSE");
	return 0;
}

Дополнительная информация о Thread Execution Hijacking

Нажмите на ссылку ниже

https://capec.mitre.org/data/definitions/30.html

  • ntdll.dll
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





