
umbra
 ymsniper/umbra
External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
memory-forensicsexploitationreverse-engineering+1
18
ymsniper/umbraExternal read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
 daffainfo/vol-rs
Volatility 3 ported to Rust. Same output, much faster.

 ufrisk/pcileech
Программное обеспечение для атак с прямым доступом к памяти (DMA)
 glmcdona/process-dump
Windows tool for dumping malware PE files from memory back to disk for analysis.
 nikaiw/vmkatz
Извлечение учетных данных Windows непосредственно из снимков памяти виртуальных машин и виртуальных дисков
 google/grr
Фреймворк для удаленной криминалистики на живых системах и реагирования на инциденты с агентом на Python для сбора криминалистических данных с…
 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
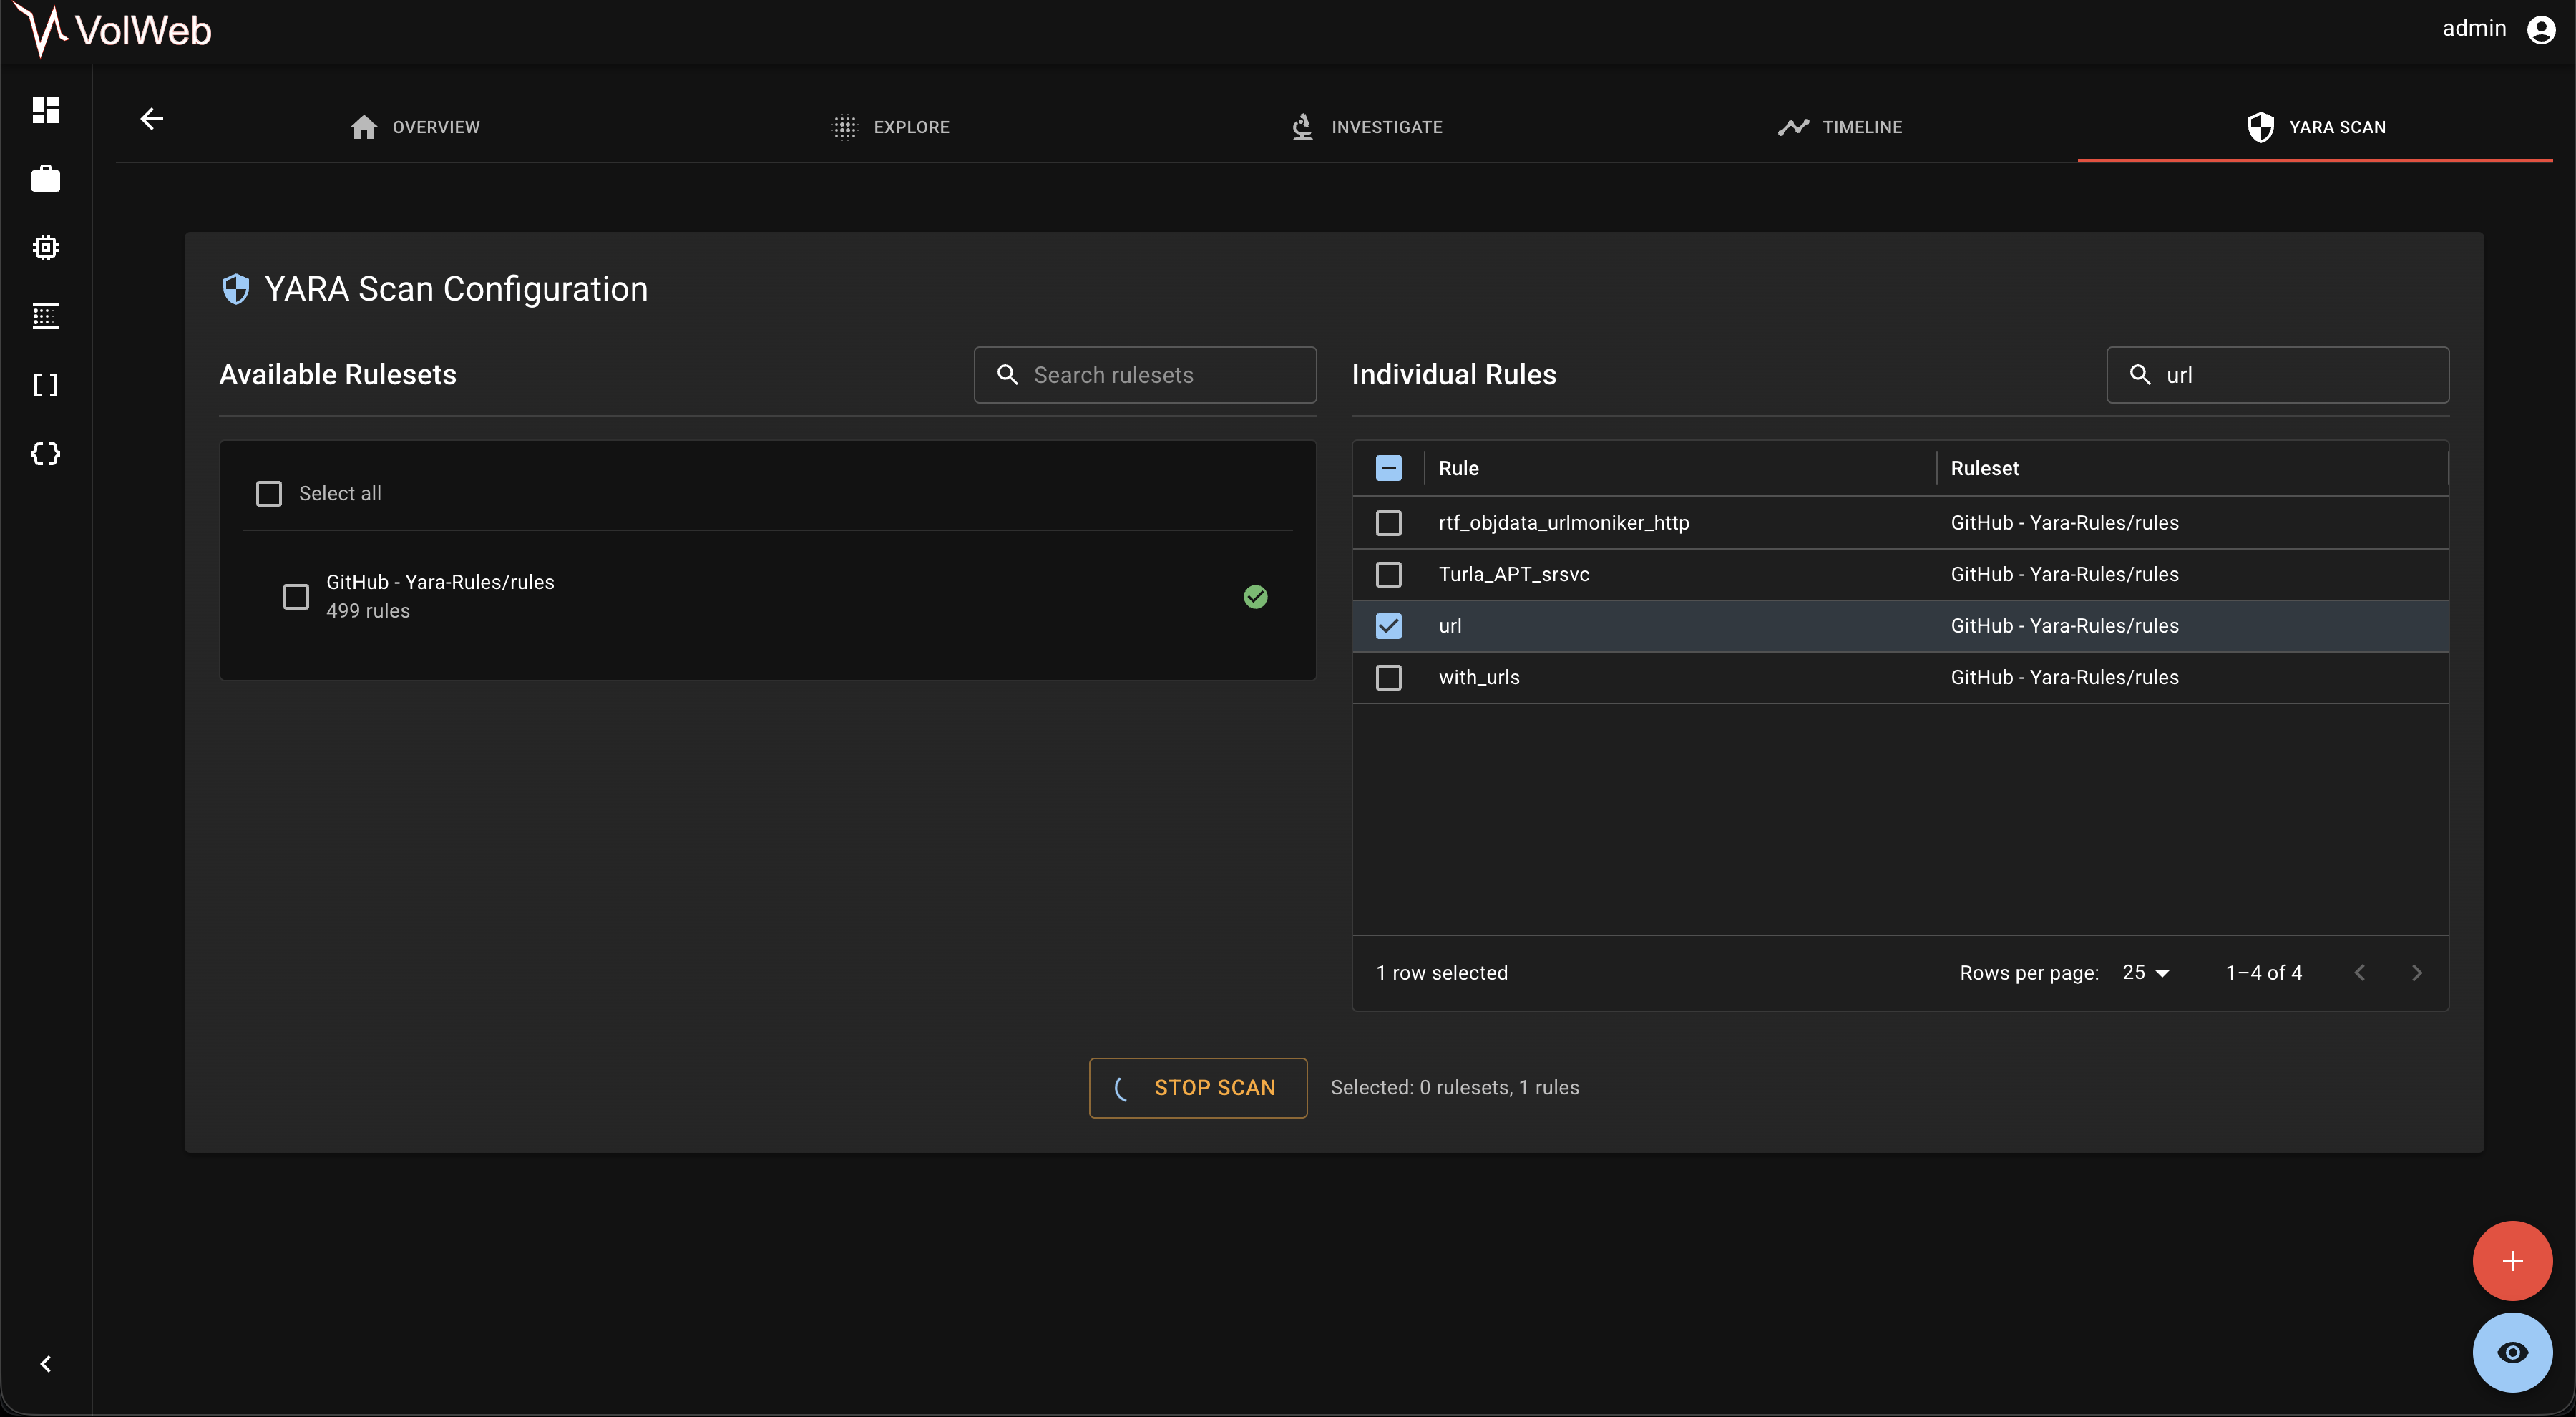 k1nd0ne/volweb
Централизованная и улучшенная платформа анализа памяти
 rabbitstack/fibratus
Сенсор безопасности для обнаружения угроз и защиты в реальном времени
 neo23x0/loki-rs
🐍 Высокопроизводительный, многопоточный сканер YARA и IOC.
 antisurveillanceagency/shadownet
ShadowNet — это анонимный протокол маршрутизации, который заставляет все соединения (на уровне всей системы) проходить через Tor, реализуя при этом…
 purp1ew0lf/blue-team-notes
Ты ведь не думал, что я оставлю синюю команду в стороне, правда?
 sterrasec/apk-medit
инструмент для поиска и патча памяти в отлаживаемом APK без root и ndk
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 sensepost/objection
Инструментарий для исследования мобильных приложений на базе Frida, предназначенный для оценки безопасности iOS и Android. Обход SSL-пиннинга, дамп…
 rin449/bhpai
Многоформатная платформа анализа вредоносного ПО, объединяющая стелс-песочницу Ring-3 для Windows, статические анализаторы PE/PDF, восстановление…
 winterknife/evenstar
Intel 64/Windows низкоуровневые эксперименты