Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pcileech — Программное обеспечение для атак с прямым доступом к памяти (DMA) | Kitploit
Инструменты/GitHubGitHub/ufrisk/pcileech
Повышение привилегийКриминалистика памятиЭксплуатацияПост-эксплуатацияЦифровая криминалистикаТестирование на ПроникновениеАппаратная БезопасностьRed TeamingИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHub
7.9k1.0k851 месяц назадПроверено Kitploit
Поделиться
ufrisk/pcileech

pcileech

Программное обеспечение для атак с прямым доступом к памяти (DMA)

Репозиторий

Краткое описание PCILeech:

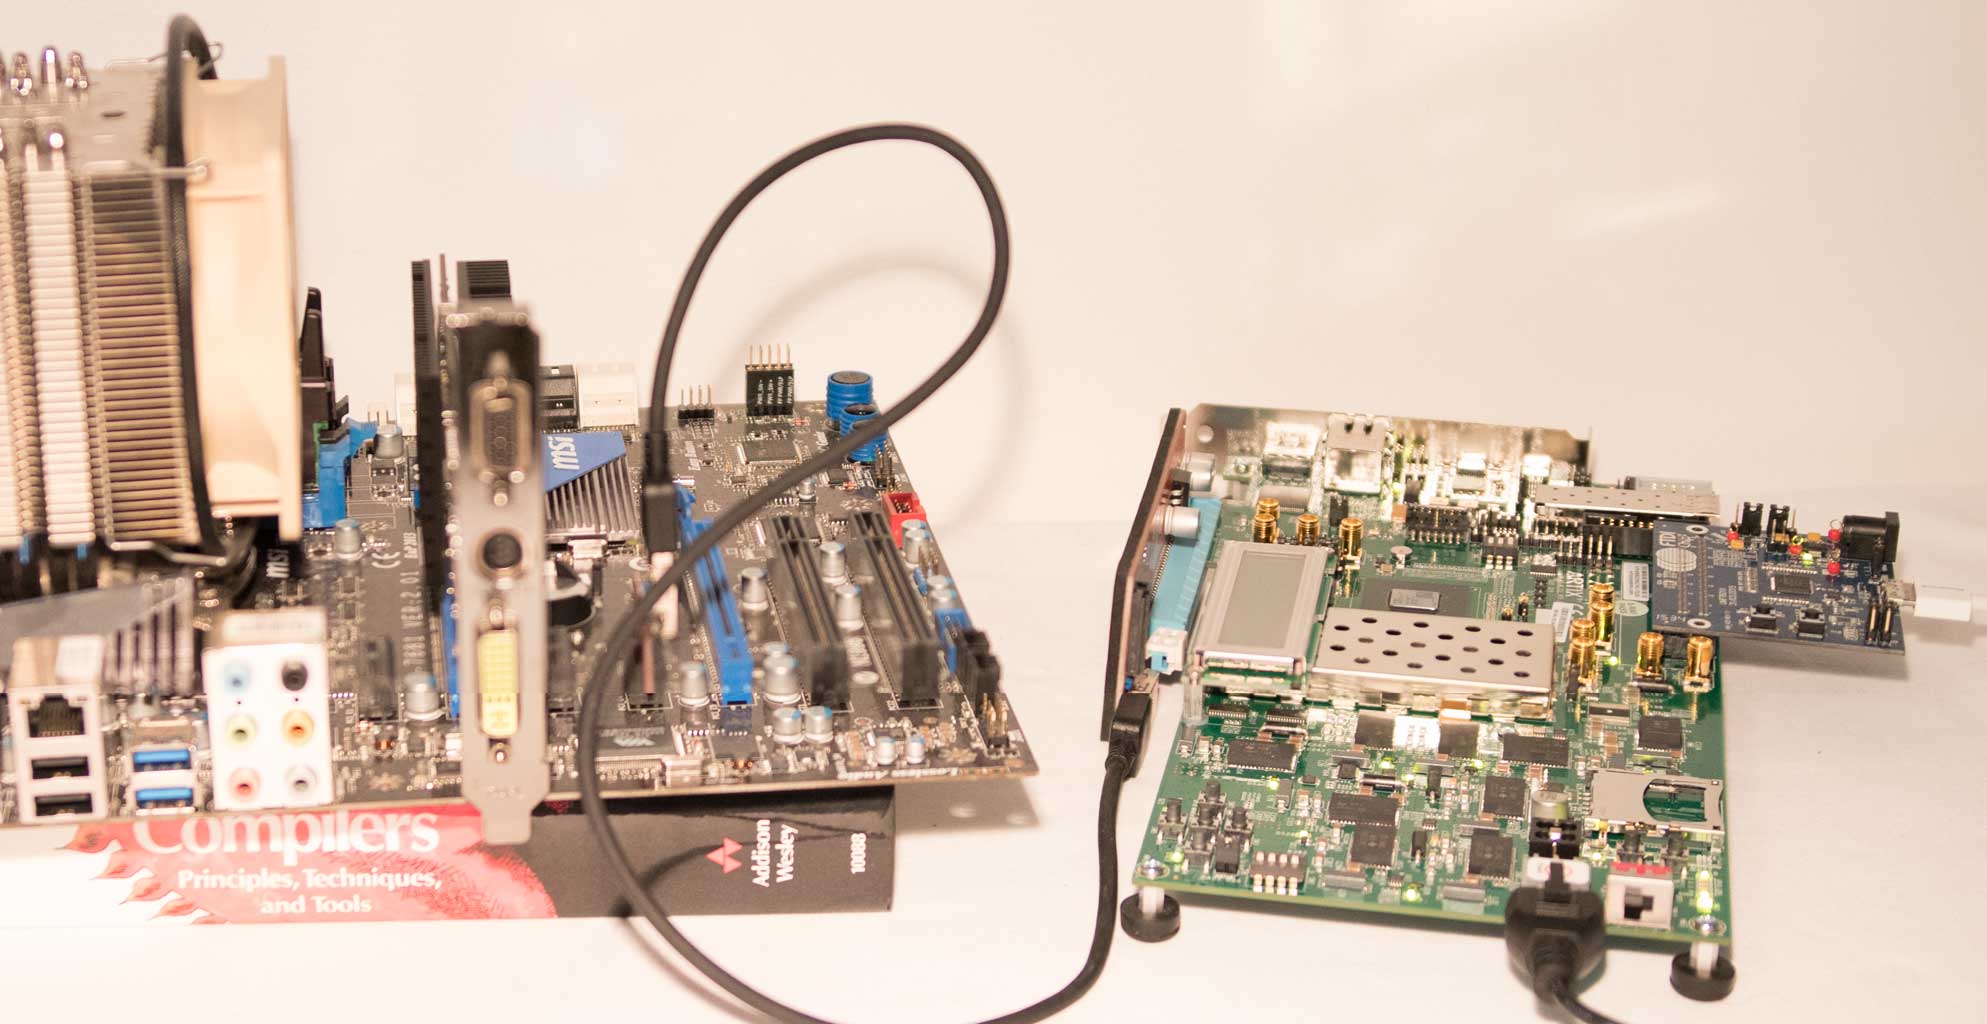
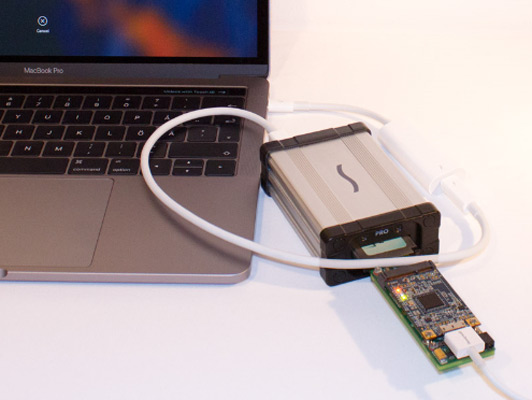
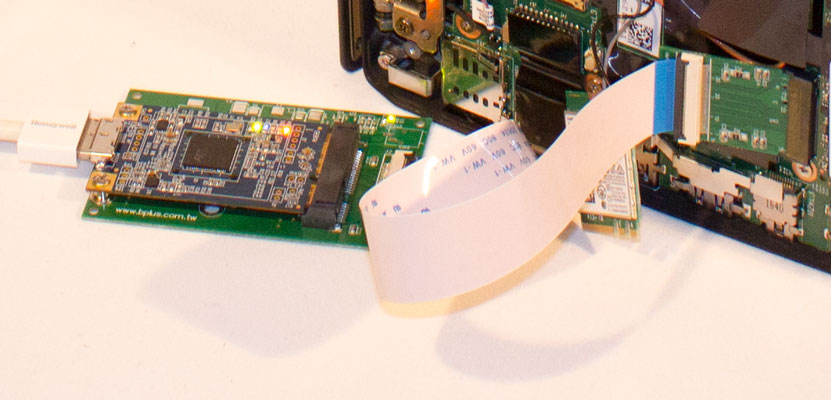
PCILeech использует аппаратные устройства PCIe для чтения и записи памяти целевой системы. Это достигается с помощью DMA поверх PCIe. Драйверы на целевой системе не требуются.

PCILeech также работает без аппаратного обеспечения совместно с широким спектром программных методов захвата памяти, поддерживаемых библиотекой LeechCore — включая захват удалённой живой памяти с помощью DumpIt или WinPmem. PCILeech также поддерживает локальный захват памяти и ряд форматов файлов дампов памяти.

PCILeech поддерживает множество устройств захвата памяти. Как аппаратных, так и программных. Аппаратное обеспечение на базе USB3380 способно нативно читать только 4 ГБ памяти, но может читать всю память, если в ядро целевой системы предварительно внедрён модуль ядра (KMD). Аппаратное обеспечение на базе FPGA и программные методы способны читать всю память.

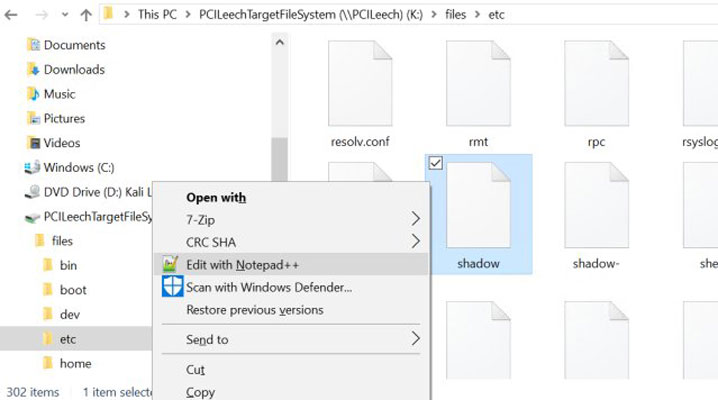
PCILeech способен внедрять широкий спектр ядерных имплантов в целевые ядра — что обеспечивает лёгкий доступ к живой оперативной памяти и файловой системе через «смонтированный диск». Также возможно удалить требование ввода пароля при входе, загружать неподписанные драйверы, исполнять код и порождать системные оболочки. PCIleech работает на Windows и Linux. Поддерживаемые целевые системы в настоящее время — это x64-версии: UEFI, Linux, FreeBSD и Windows. Для этого требуется доступ на запись к памяти (аппаратное обеспечение USB3380, аппаратное обеспечение FPGA, LiveCloudKd или CVE-2018-1038 «Total Meltdown»).

Чтобы начать, клонируйте исходники из репозитория или скачайте последние бинарные файлы, модули и файлы конфигурации.

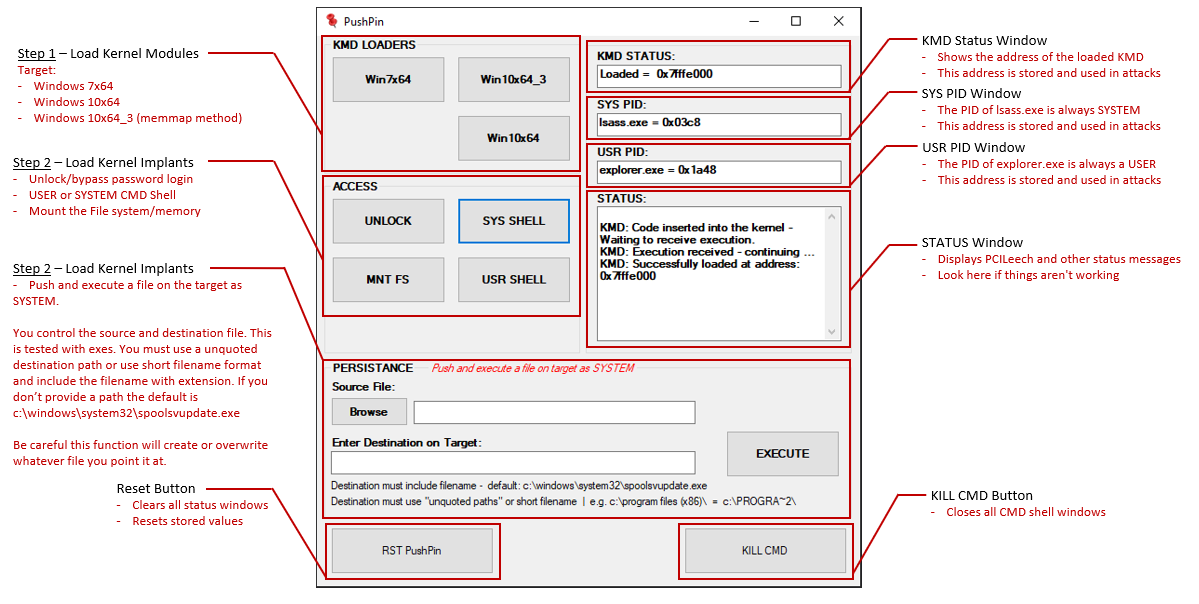
Графический интерфейс PushPin GUI для PCILeech делает типичные задачи RedTeam чрезвычайно простыми. Обратите внимание, что PushPin не является частью официальной поставки PCILeech.
Возможности:

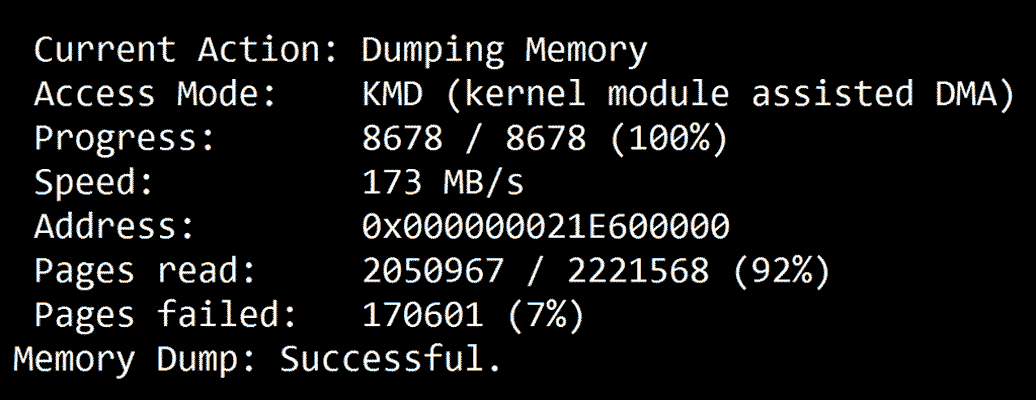
  • Извлечение памяти из целевой системы на скорости >150 МБ/с.
  • Извлечение удалённой памяти из удалённого LeechService.
  • Запись данных в память целевой системы.
  • Доступ к 4 ГБ памяти в нативном режиме DMA (аппаратное обеспечение USB3380).
  • Доступ ко ВСЕЙ памяти в нативном режиме DMA (аппаратное обеспечение FPGA).
  • Доступ ко ВСЕЙ памяти при загруженном модуле ядра (KMD).
  • Необработанный доступ к PCIe TLP (аппаратное обеспечение FPGA).
  • Монтирование живой RAM как файла [Linux, Windows, macOS Sierra*].
  • Монтирование файловой системы как диска [Linux, Windows, macOS Sierra*].
  • Исполнение кода ядра на целевой системе.
  • Порождение системной оболочки и других исполняемых файлов [Windows].
  • Извлечение и загрузка файлов [Linux, FreeBSD, Windows, macOS Sierra*].
  • Патчинг / Разблокировка (удаление требования пароля) [Windows, macOS Sierra*].
  • Простое создание собственного ядерного шелл-кода и/или пользовательских сигнатур.
  • Подключение к удалённому LeechAgent по сети для удалённого:
    • Дамп физической памяти по сети.
    • Выполнение Python-скриптов анализа памяти на удалённом хосте.
  • И ещё множество возможностей, не перечисленных здесь ...

*) macOS High Sierra и выше не поддерживаются.

Методы захвата памяти:

PCILeech поддерживает как аппаратные, так и программные методы захвата памяти. Весь захват памяти обрабатывается библиотекой LeechCore.

Аппаратные методы захвата памяти:

Ниже приведено краткое описание поддерживаемых аппаратных методов захвата памяти. Все аппаратные методы захвата памяти поддерживаются как на Windows, так и на Linux. Однако методы на базе FPGA имеют небольшое снижение производительности на Linux и достигают максимума примерно 90 МБ/с по сравнению со 150 МБ/с на Windows.

УстройствоТипИнтерфейсСкоростьДоступ к 64-битной памятиДоступ к PCIe TLPСпонсор
проекта
ZDMAFPGAThunderbolt31000MB/sДаДа💖
GBOXFPGAOCuLink400MB/sДаДа💖
LeetDMAFPGAUSB-C190MB/sДаДа💖
CaptainDMA M2FPGAUSB-C190MB/sДаДа💖
CaptainDMA M2 100TFPGAUSB-C220MB/sДаДа💖
CaptainDMA 4.1thFPGAUSB-C190MB/sДаДа💖
CaptainDMA 75TFPGAUSB-C200MB/sДаДа💖
CaptainDMA 100TFPGAUSB-C220MB/sДаДа💖
AC701/FT601FPGAUSB3190MB/sДаДа
USB3380-EVBUSB3380USB3150MB/sНетНет
DMA patched HP iLOBMCTCP1MB/sДаНет

Программные методы захвата памяти:

Ниже приведено краткое описание поддерживаемых программных методов захвата памяти. Обратите внимание, что LeechService предоставляет только сетевое подключение к удалённой библиотеке LeechCore. После подключения возможно использование как аппаратных, так и программных методов захвата памяти.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →