

MemProcFS — это простой и удобный способ просмотра физической памяти в виде файлов в виртуальной файловой системе.
Простой анализ памяти в стиле «укажи и щёлкни» без необходимости в сложных аргументах командной строки! Получайте доступ к содержимому памяти и артефактам через файлы в смонтированной виртуальной файловой системе или через многофункциональную библиотеку приложений для включения в собственные проекты!
Анализируйте файлы дампов памяти, живую память через DumpIt или WinPMEM, живую память в режиме чтения-записи из виртуальных машин или с аппаратных устройств PCILeech FPGA!
Можно даже подключиться к удалённому агенту сбора памяти LeechAgent по защищённому соединению — что позволяет проводить удалённое реагирование на инциденты с живой памятью — даже при соединениях с высокой задержкой и низкой пропускной способностью! Загляните в виртуальные машины с MemProcFS, LiveCloudKd или VMware!
Используйте свои любимые инструменты для анализа памяти — свои любимые hex-редакторы, скрипты на python и powershell, WinDbg или любимые дизассемблеры и отладчики — всё будет работать с MemProcFS без лишних усилий, просто читая и записывая файлы!
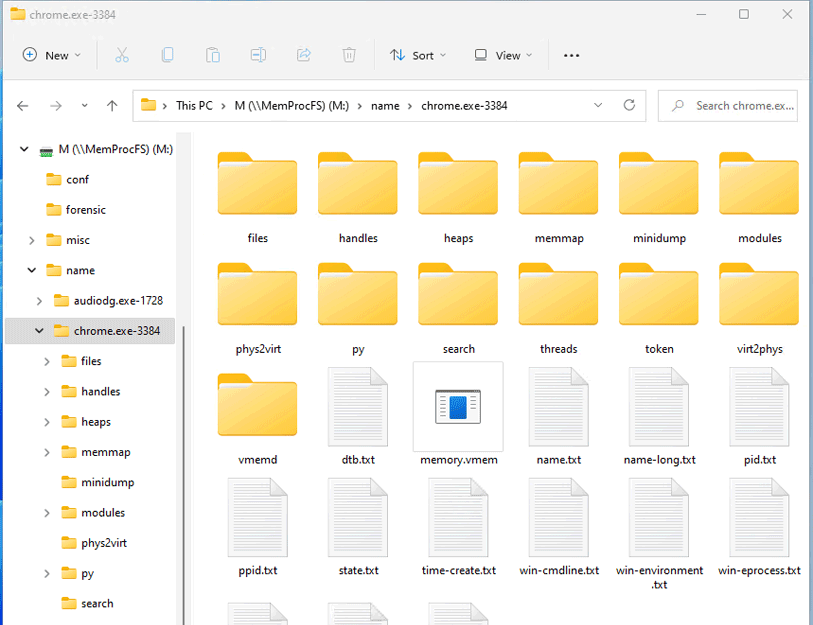
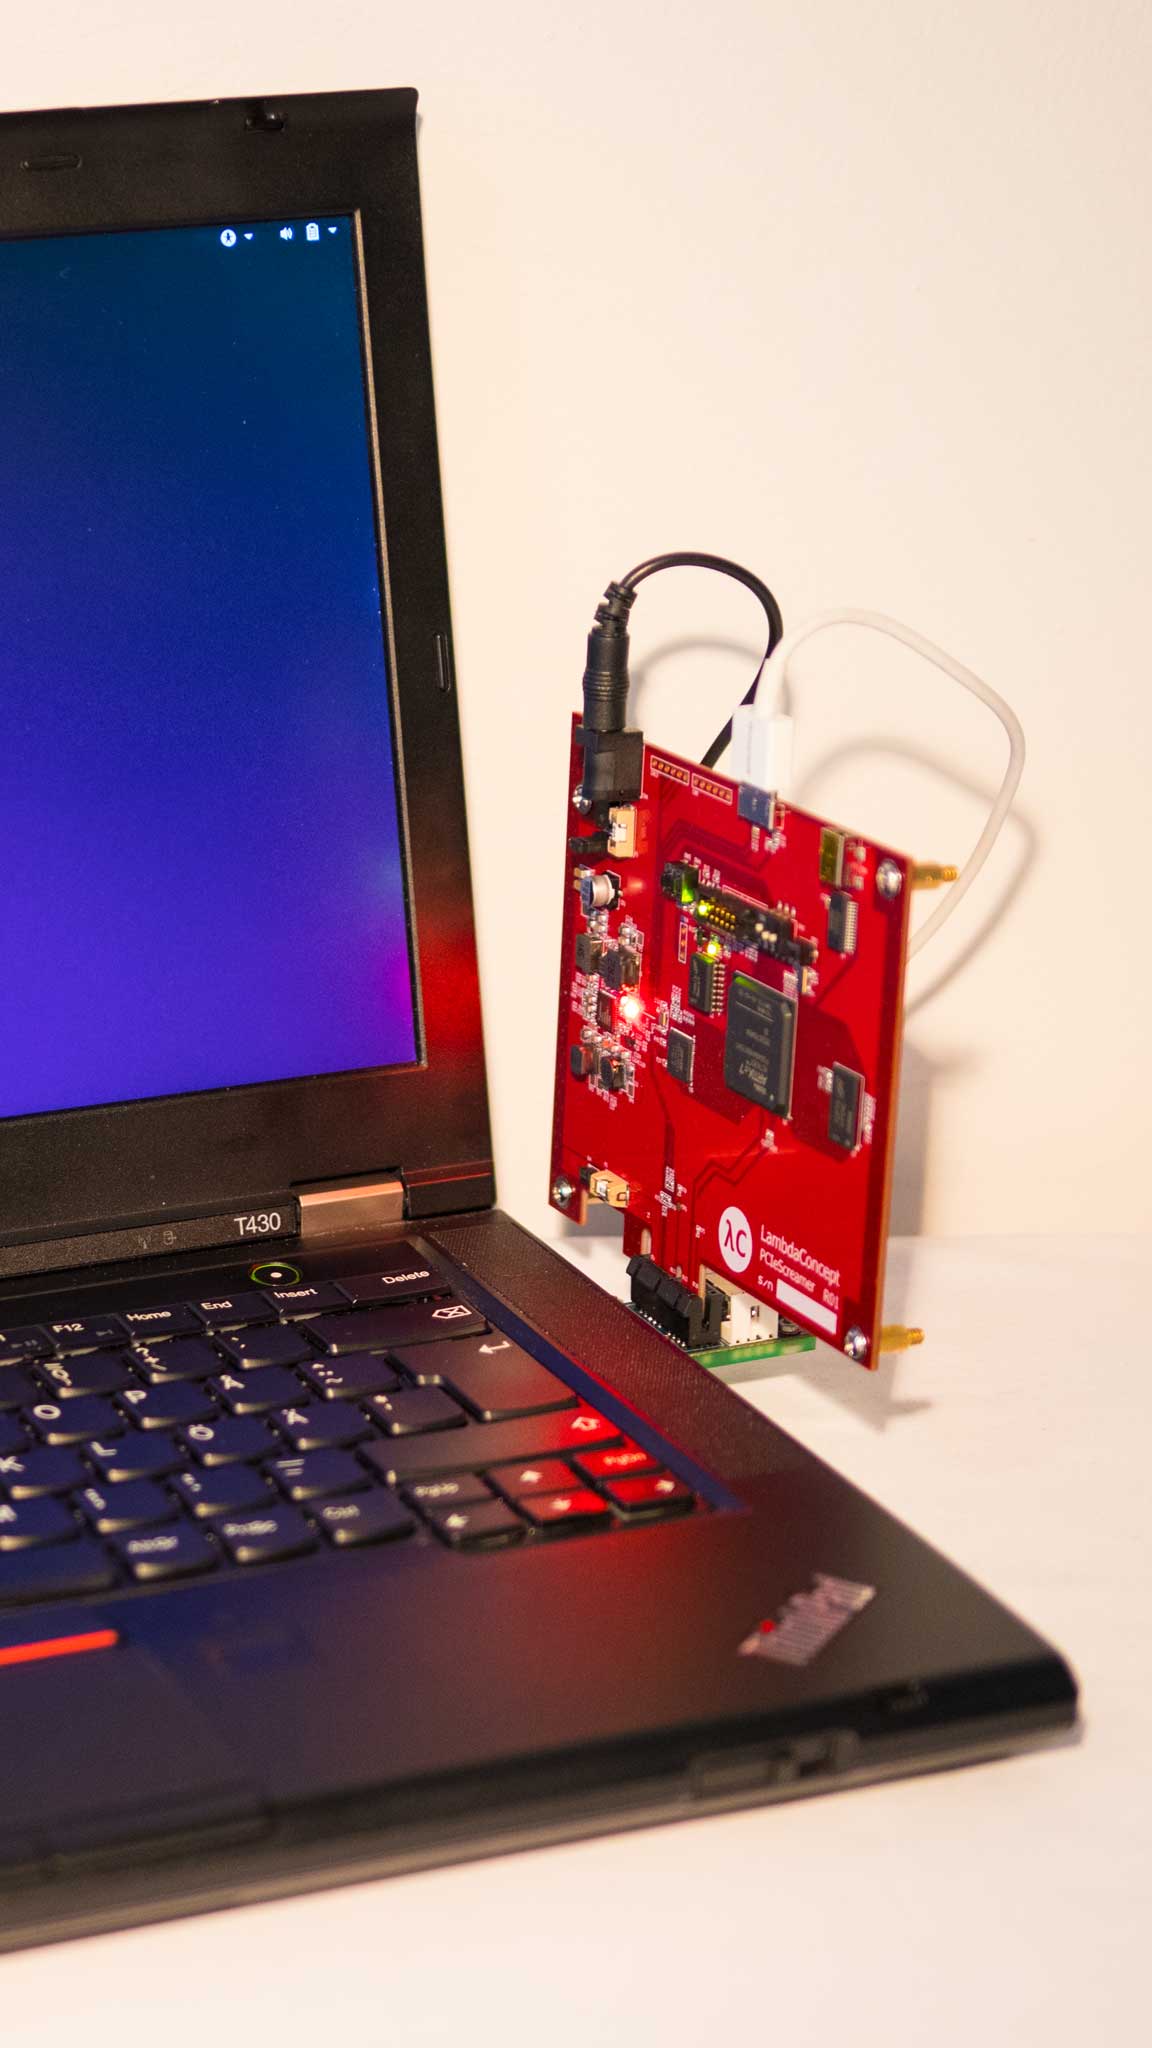
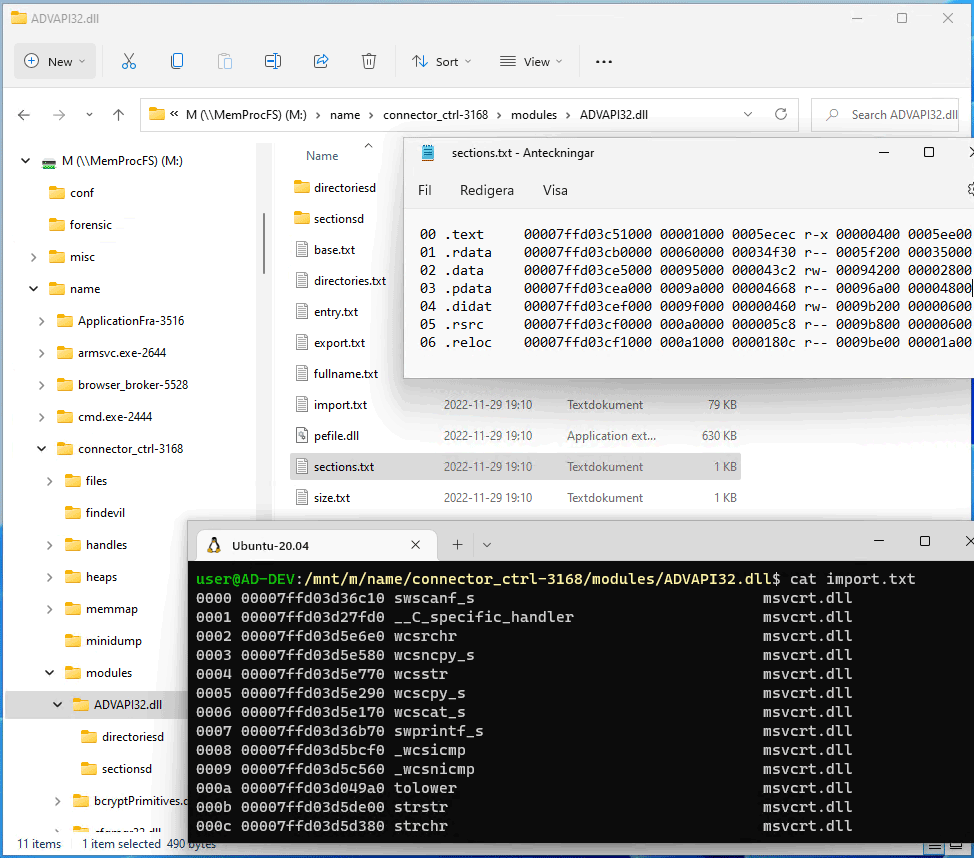
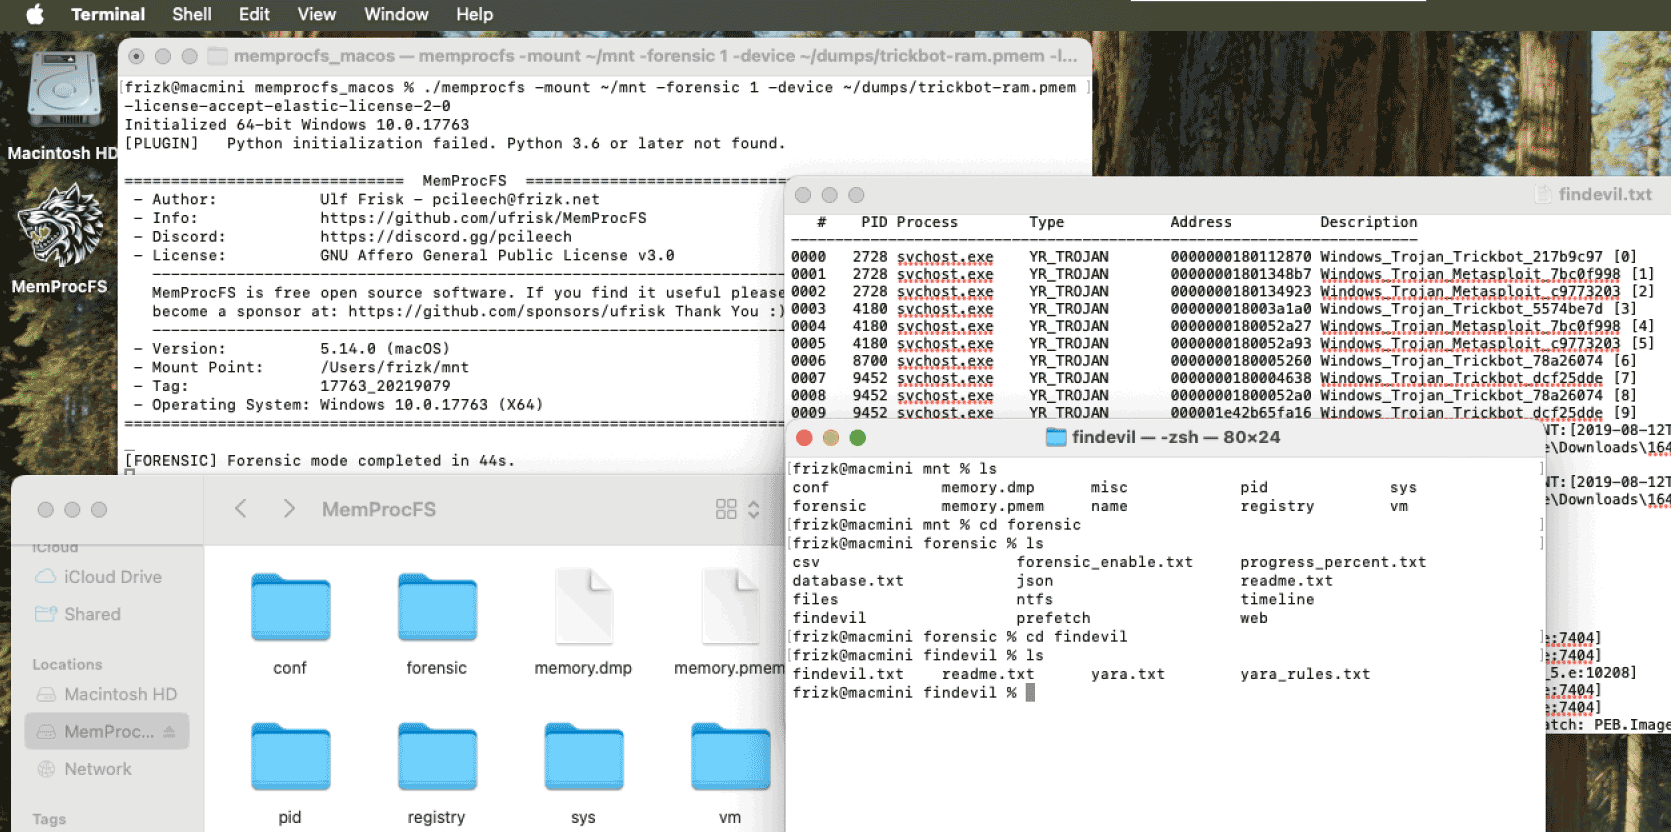
Ознакомьтесь с отличным кратким руководством от 13Cubed, чтобы начать! Также посмотрите мои более ранние доклады с конференций Disobey и BlueHat.

Дополнительную документацию смотрите в wiki проекта — там подробная информация о самой файловой системе, её API и модулях-плагинах! Дополнительную информацию о методах сбора памяти смотрите в проекте LeechCore или заходите на Discord-сервер PCILeech/MemProcFS!
Чтобы начать, скачайте последние бинарные файлы, модули и файлы конфигурации и ознакомьтесь с руководством!
Скачайте последние бинарные файлы, модули и файлы конфигурации из последнего релиза. Либо клонируйте репозиторий и соберите из исходного кода.
Для монтирования файловой системы требуется установленная библиотека файловой системы Dokany. Скачайте и установите последнюю версию Dokany версии 2 по адресу: https://github.com/dokan-dev/dokany/releases/latest
Для захвата оперативной памяти в реальном времени (без аппаратного обеспечения PCILeech FPGA) скачайте DumpIt и запустите MemProcFS через режим DumpIt /LIVEKD. В качестве альтернативы получите WinPMEM, скачав самый свежий подписанный драйвер WinPMEM, и разместите его рядом с MemProcFS — подробные инструкции в LeechCore Wiki.
PCILeech FPGA потребует аппаратного обеспечения, а также FTD3XXWU.dll, которую необходимо разместить рядом с бинарными файлами MemProcFS. Пожалуйста, ознакомьтесь с проектом LeechCore для получения инструкций.
MemProcFS должна работать «из коробки» на большинстве дистрибутивов Linux с установленным FUSE. Если вы собираете из исходного кода, ознакомьтесь с руководством по MemProcFS на Linux.
Скачайте последний релиз MemProcFS здесь. MemProcFS при использовании в качестве смонтированной виртуальной файловой системы зависит от macFuse, который требует .kext. Скачайте и установите macFuse здесь. Если MemProcFS используется через поддерживаемые API C/C++/Rust, macFuse не требуется.
Включите MemProcFS в свои проекты на C/C++, C#, Java, Go (сторонний), Python или Rust! Всё в MemProcFS доступно через простой в использовании API для применения в ваших собственных проектах! Дружественная к плагинам архитектура позволяет пользователям легко расширять MemProcFS с помощью плагинов на C/C++/Rust/Python!
Всё в MemProcFS доступно в виде API. API существуют для C/C++ vmmdll.h, C# nuget-пакета, Java, Python pip-пакета и Rust crate. Сама файловая система становится доступной виртуально через API без необходимости её монтирования. Возможно чтение как виртуальной памяти процессов, так и физической памяти! Пример ниже показывает чтение 0x20 байт с физического адреса 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS доступен как Python pip-пакет, и его легко интегрировать в ваши Jupyter Notebooks.
Запустите MemProcFS из командной строки — возможно, используя один из примеров ниже.
Или зарегистрируйте расширение файла дампа памяти в MemProcFS.exe, чтобы файловая система автоматически монтировалась при двойном щелчке по файлу дампа памяти!







