
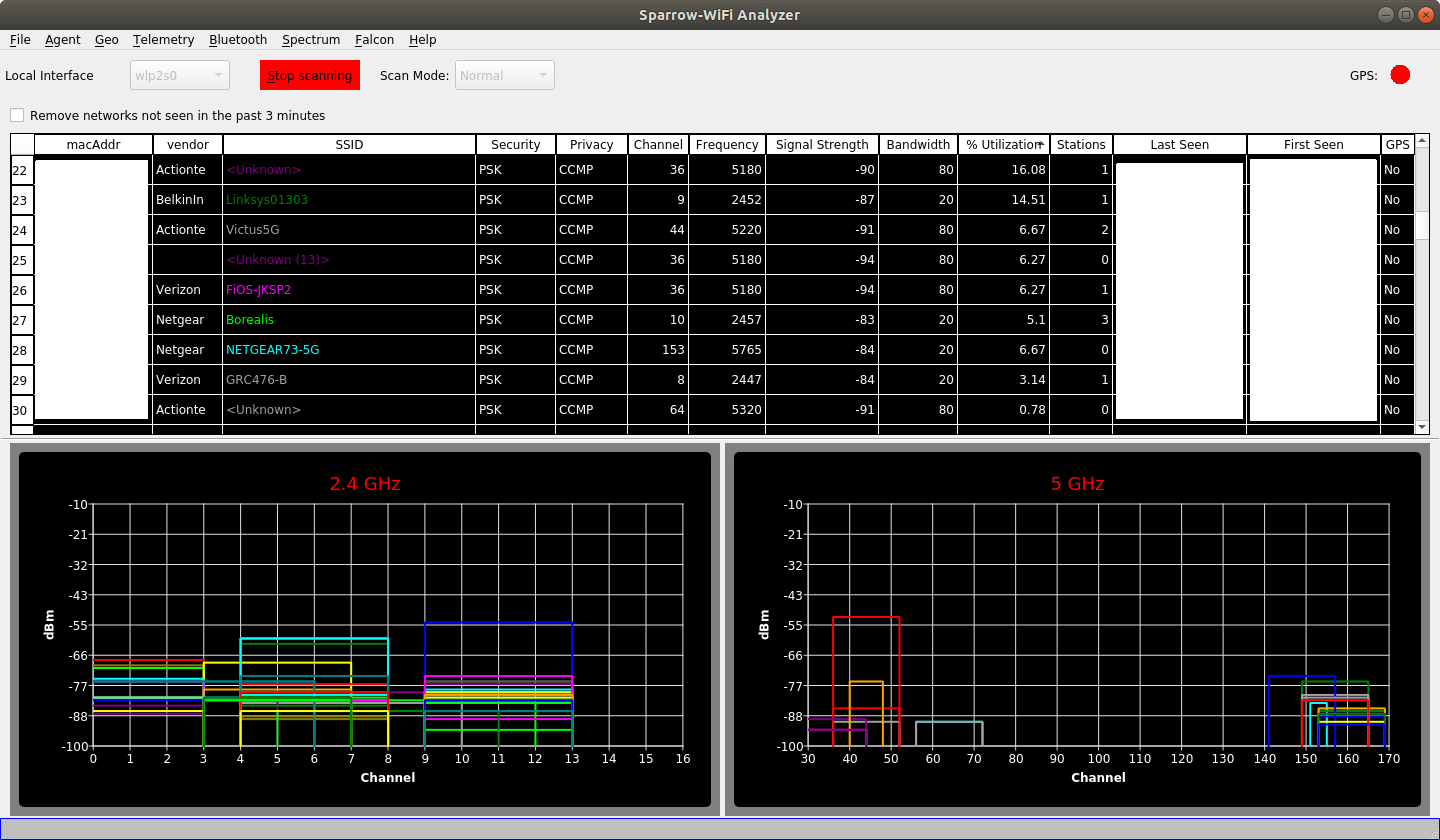
sparrow-wifi
 ghostop14/sparrow-wifi
Анализатор Wi-Fi и Bluetooth нового поколения с графическим интерфейсом для Linux
osintreconnaissancewi-fi-auditing+5
1.6k22 дней назад
ghostop14/sparrow-wifiАнализатор Wi-Fi и Bluetooth нового поколения с графическим интерфейсом для Linux
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Список рецептов cyber-chef и подобранные ссылки
 reprise99/sentinel-queries
Коллекция KQL-запросов
 pgaudit/pgaudit
Расширение аудита PostgreSQL
 cocoadebug/cocoadebug
Инструмент отладки iOS 🚀
 tirrenotechnologies/tirreno
Фреймворк безопасности с открытым исходным кодом для отслеживания событий в реальном времени, обнаружения угроз и оценки рисков. Отслеживает…
 paulsec/awesome-windows-domain-hardening
Курируемый список отличных методов усиления безопасности для Windows.
 domainaware/parsedmarc
Python-пакет и CLI для разбора агрегированных и форензических DMARC-отчётов
 logpai/loglizer
Инструментарий машинного обучения для обнаружения аномалий на основе журналов [ISSRE'16]
 digitalruby/ipban
Автоматизированная служба бана IP, обнаруживающая неудачные попытки входа из журналов событий и файлов, блокирующая атакующих на Windows и Linux…
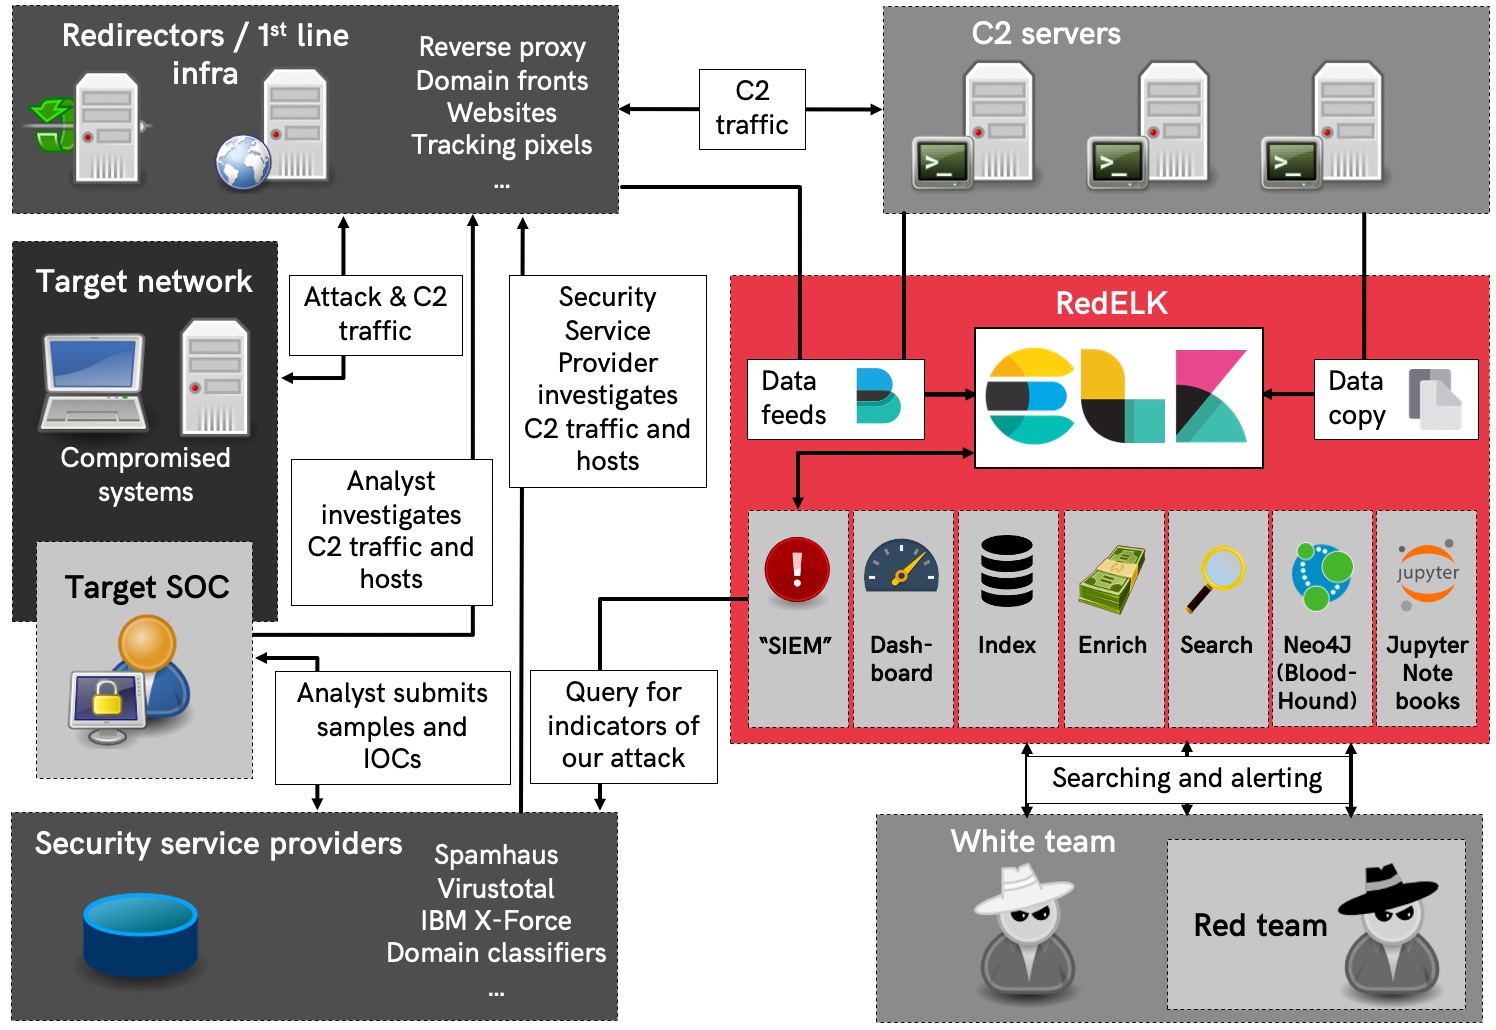 outflanknl/redelk
SIEM команды Red Team - инструмент для Red Teams, используемый для отслеживания и оповещения о действиях Blue Team, а также для повышения удобства…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Репозиторий KQL-запросов, ориентированных на охоту за угрозами и обнаружение угроз для Microsoft Sentinel и Microsoft XDR (ранее Microsoft 365…
 neo23x0/auditd
Лучшие практики настройки Auditd
 betterdb-inc/monitor
Мониторинг в реальном времени и анализ slowlog для баз данных Valkey и Redis с обнаружением аномалий, аудитом ACL и экспортом метрик в Prometheus.
 otrf/ossem
Проект, управляемый сообществом, для документирования, стандартизации и моделирования журналов событий безопасности с целью улучшения аналитики…
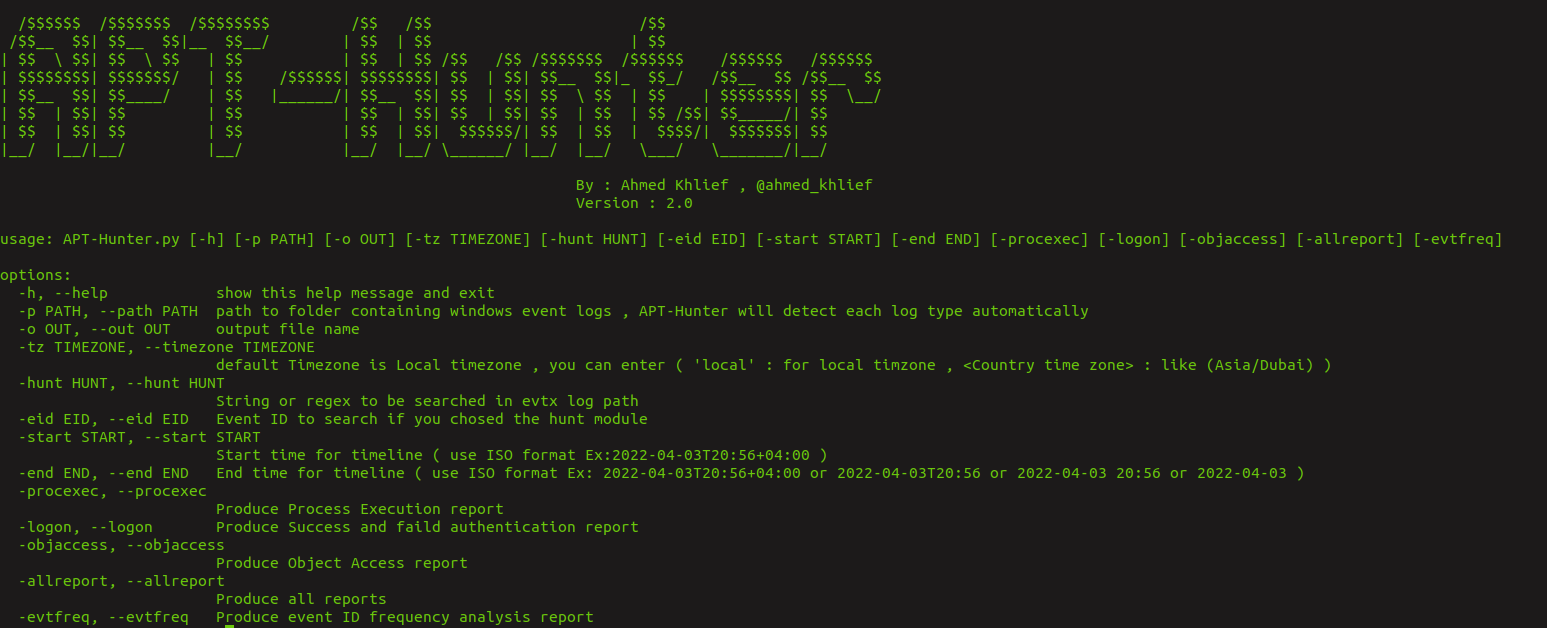 ahmedkhlief/apt-hunter
APT-Hunter — это инструмент поиска угроз (Threat Hunting) для журналов событий Windows, созданный с подходом фиолетовой команды (purple team) для…