
 logpai/loglizer
Инструментарий машинного обучения для обнаружения аномалий на основе журналов [ISSRE'16]

Loglizer — это инструментарий анализа журналов на основе машинного обучения для автоматического обнаружения аномалий.
Loglizer — это инструмент анализа больших данных журналов на основе ИИ, который можно использовать в таких сценариях, как автоматическое обнаружение аномалий, интеллектуальная диагностика неисправностей и т. д.
Журналы крайне важны в процессе разработки и сопровождения многих программных систем. Они записывают подробную информацию о времени выполнения во время работы системы, что позволяет разработчикам и инженерам поддержки контролировать свои системы и отслеживать аномальное поведение и ошибки. Loglizer предоставляет инструментарий, реализующий ряд методов анализа журналов на основе машинного обучения для автоматического обнаружения аномалий.
🔭 Если вы используете loglizer в своих исследованиях для публикации, пожалуйста, укажите следующую статью.
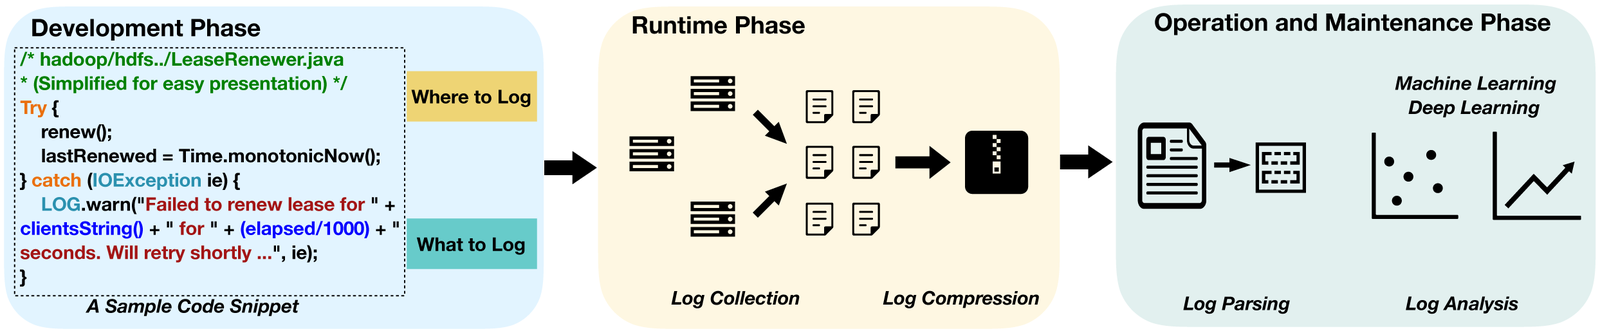
Структура анализа журналов для обнаружения аномалий обычно включает следующие компоненты:
Модели обнаружения аномалий, доступные в настоящее время:
| Модель | Ссылка на статью |
|---|---|
| Модели с учителем | |
| LR | [EuroSys'10] Fingerprinting the Datacenter: Automated Classification of Performance Crises, авторы: Peter Bodík, Moises Goldszmidt, Armando Fox, Hans Andersen. [Microsoft] |
| Decision Tree | [ICAC'04] Failure Diagnosis Using Decision Trees, авторы: Mike Chen, Alice X. Zheng, Jim Lloyd, Michael I. Jordan, Eric Brewer. [eBay] |
| SVM | [ICDM'07] Failure Prediction in IBM BlueGene/L Event Logs, авторы: Yinglung Liang, Yanyong Zhang, Hui Xiong, Ramendra Sahoo. [IBM] |
| Модели без учителя | |
| LOF | [SIGMOD'00] LOF: Identifying Density-Based Local Outliers, авторы: Markus M. Breunig, Hans-Peter Kriegel, Raymond T. Ng, Jörg Sander. |
| One-Class SVM | [Neural Computation'01] Estimating the Support of a High-Dimensional Distribution, авторы: John Platt, Bernhard Schölkopf, John Shawe-Taylor, Alex J. Smola, Robert C. Williamson. |
| Isolation Forest | [ICDM'08] Isolation Forest, авторы: Fei Tony Liu, Kai Ming Ting, Zhi-Hua Zhou. |
| PCA | [SOSP'09] Large-Scale System Problems Detection by Mining Console Logs, авторы: Wei Xu, Ling Huang, Armando Fox, David Patterson, Michael I. Jordan. [Intel] |
| Invariants Mining | [ATC'10] Mining Invariants from Console Logs for System Problem Detection, авторы: Jian-Guang Lou, Qiang Fu, Shengqi Yang, Ye Xu, Jiang Li. [Microsoft] |
| Clustering | [ICSE'16] Log Clustering based Problem Identification for Online Service Systems, авторы: Qingwei Lin, Hongyu Zhang, Jian-Guang Lou, Yu Zhang, Xuewei Chen. [Microsoft] |
| DeepLog (скоро) | [CCS'17] DeepLog: Anomaly Detection and Diagnosis from System Logs through Deep Learning, авторы: Min Du, Feifei Li, Guineng Zheng, Vivek Srikumar. |
| AutoEncoder (скоро) | [Arxiv'18] Anomaly Detection using Autoencoders in High Performance Computing Systems, авторы: Andrea Borghesi, Andrea Bartolini, Michele Lombardi, Michela Milano, Luca Benini. |
Мы собрали ряд размеченных наборов данных журналов в loghub для исследовательских целей. Если вас интересуют эти наборы данных, перейдите по ссылке, чтобы отправить запрос на доступ.
git clone https://github.com/logpai/loglizer.git
cd loglizer
pip install -r requirements.txt
# Load HDFS dataset. If you would like to try your own log, you need to rewrite the load function.
(x_train, y_train), (x_test, y_test) = dataloader.load_HDFS(...)

# Feature extraction and transformation
feature_extractor = preprocessing.FeatureExtractor()
feature_extractor.fit_transform(...)

# Model training
model = PCA()
model.fit(...)

# Feature transform after fitting
x_test = feature_extractor.transform(...)
# Model evaluation with labeled data
model.evaluate(...)

# Anomaly prediction
x_test = feature_extractor.transform(...)
model.predict(...) # predict anomalies on given data
Чтобы начать работу, следуйте демонстрации в документации. Обратите внимание, что все модели машинного обучения — не магия: вам нужно разобраться, как настраивать параметры, чтобы они работали на ваших собственных данных.
Если вы хотите воспроизвести следующие результаты, запустите benchmarks/HDFS_bechmark.py на полном наборе данных HDFS (HDFS100k предназначен только для демонстрации).
| HDFS | |||
|---|---|---|---|
| Модель | Точность | Полнота | F1 |
| LR | 0.955 | 0.911 | 0.933 |
| Decision Tree | 0.998 | 0.998 | 0.998 |
| SVM | 0.959 | 0.970 | 0.965 |
| LOF | 0.967 | 0.561 | 0.710 |
| One-Class SVM | 0.995 | 0.222 | 0.363 |
| Isolation Forest | 0.830 | 0.776 | 0.802 |
| PCA | 0.975 | 0.635 | 0.769 |
| Invariants Mining | 0.888 | 0.945 | 0.915 |
| Clustering | 1.000 | 0.720 | 0.837 |






