

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
RedELK — SIEM команды Red Team - инструмент для Red Teams, используемый для отслеживания и оповещения о действиях Blue Team, а также для повышения удобства использования в долгосрочных операциях. | Kitploit
Инструменты/GitHubGitHub/outflanknl/redelk
Оборонительные ИнструментыРазведкаСбор информацииРазведка угрозRed TeamingРеагирование на ИнцидентыАнализ Журналов
GitHuboutflanknl/redelk

RedELK

SIEM команды Red Team - инструмент для Red Teams, используемый для отслеживания и оповещения о действиях Blue Team, а также для повышения удобства использования в долгосрочных операциях.

Репозиторий
2.7k3944215 дней назадПроверено Kitploit
Поделиться

Build docker base image (dev) Build docker elasticsearch image (dev) Build docker jupyter image (dev) Build docker kibana image (dev) Build docker logstash image (dev)

RedELK

SIEM для Red Team — инструмент, предназначенный для отслеживания и оповещения о действиях Blue Team, а также для повышения удобства работы в долгосрочных операциях.

  1. Повышение удобства и обзорности для операторов Red Team за счёт создания центрального хранилища, где собираются и обогащаются все релевантные операционные журналы с нескольких серверов. Это отлично подходит для исторического поиска в рамках операции, а также для предоставления режима «только чтение» (например, для White Team). Особенно полезно при многосценарных, многокомпонентных, многоучастниковых и многомесячных операциях. Кроме того, упрощённый просмотр всех скриншотов, индикаторов компрометации, вывода нажатий клавиш и т. д. \o/
  2. Обнаружение Blue Team за счёт централизованного сбора и обогащения всех журналов трафика с редиректоров. С помощью специальных запросов теперь можно выявить, что Blue Team исследует вашу инфраструктуру.

Общая информация

Ознакомьтесь с вики для получения информации об использовании или с одним из сообщений в блогах/презентаций, перечисленных ниже:

  • Часть 1 блога: Зачем нам RedELK
  • Часть 2 блога: Как запустить и начать работу
  • Часть 3 блога: Достижение операционной прозрачности
  • SANS Hackfest 2020: Усильте свою Red Team с помощью RedELK видео и слайды
  • Hack in Paris 2019: Кто следит за наблюдателями видео и слайды
  • x33fcon 2019: Ловим ошибки OPSEC Blue Team видео и слайды
  • BruCon 2018: Использование техник Blue Team в операциях Red Team видео и слайды

Установка

Ознакомьтесь с вики для получения инструкций по ручной установке. Также существуют плейбуки Ansible, поддерживаемые другими:

  • Плейбук для сервера RedELK — поддерживается одним из разработчиков RedELK
  • Плейбук для клиента RedELK — поддерживается одним из разработчиков RedELK
  • ansible-redelk — поддерживается curi0usJack/TrustedSec

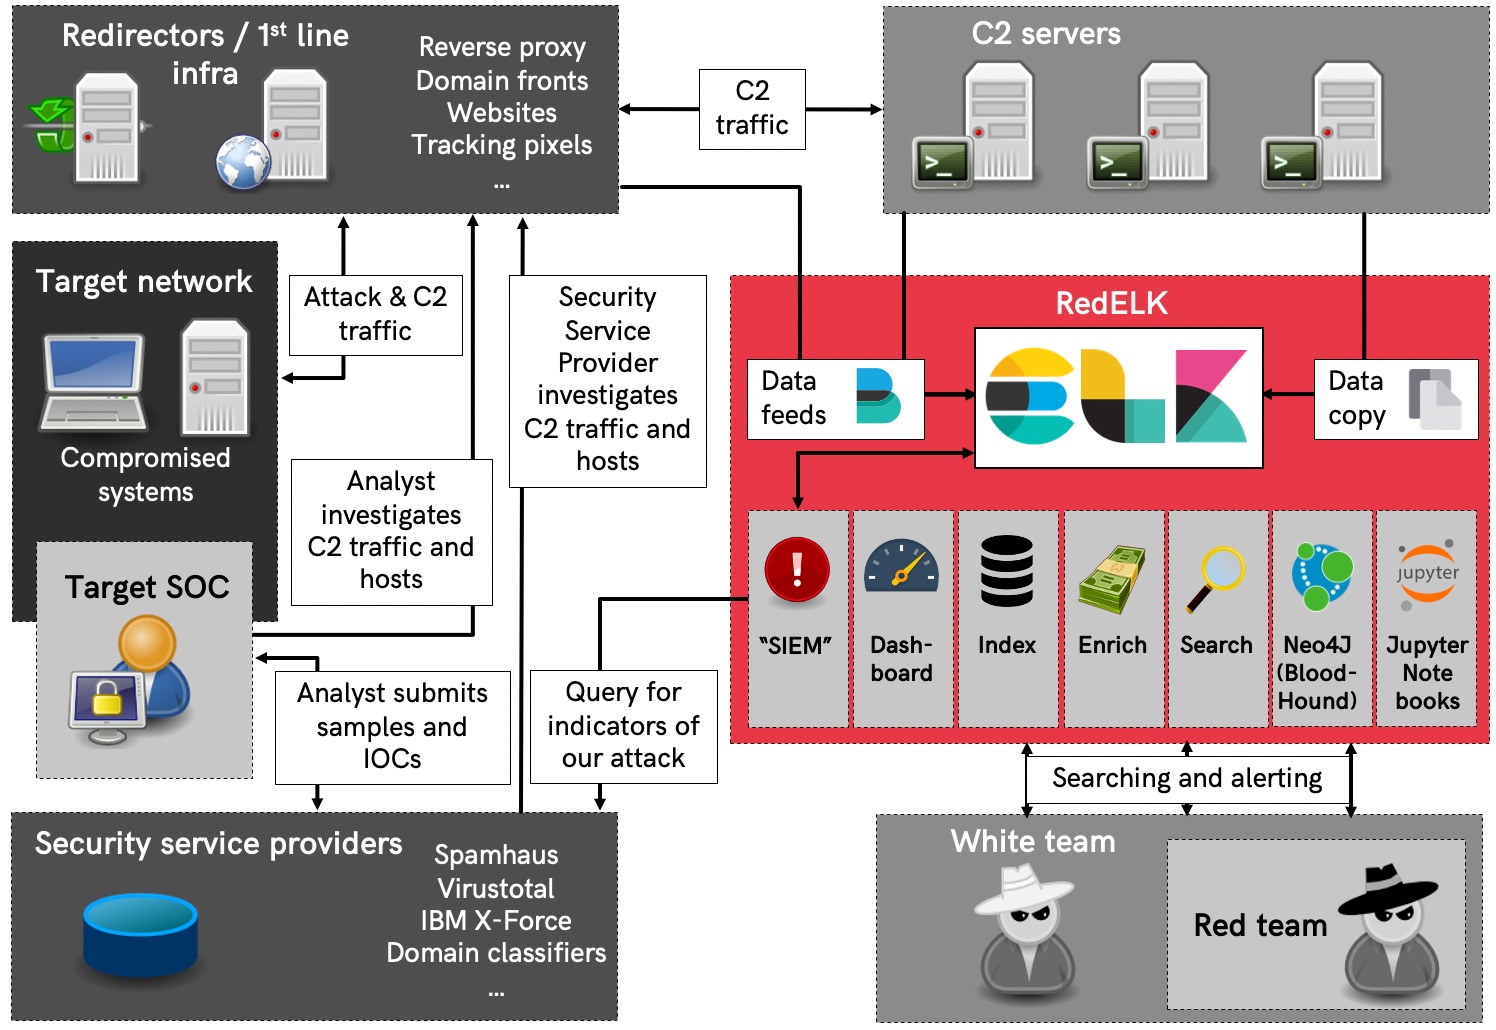
Концептуальная схема

Ниже представлена концептуальная схема работы RedELK.
Авторы и вклад

Этот проект разрабатывается и поддерживается:

  • Marc Smeets (@MarcOverIP на Github и Twitter)
  • Mark Bergman (@xychix на Github и Twitter)
  • Lorenzo Bernardi (@fastlorenzo на Github и Twitter)
  • Geert Smelt (@Anthirian на GitHub, @sme.lt на BlueSky и @gasmelt на Mastodon)

Мы приветствуем любой вклад! Вклад может быть как в виде кода, так и в виде идей для дальнейшего развития, сигналов тревоги, улучшений удобства использования и т. д.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




