Aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.

Платформа безопасности API с открытым исходным кодом для непрерывного обнаружения API, тестирования уязвимостей и обнаружения угроз во время…

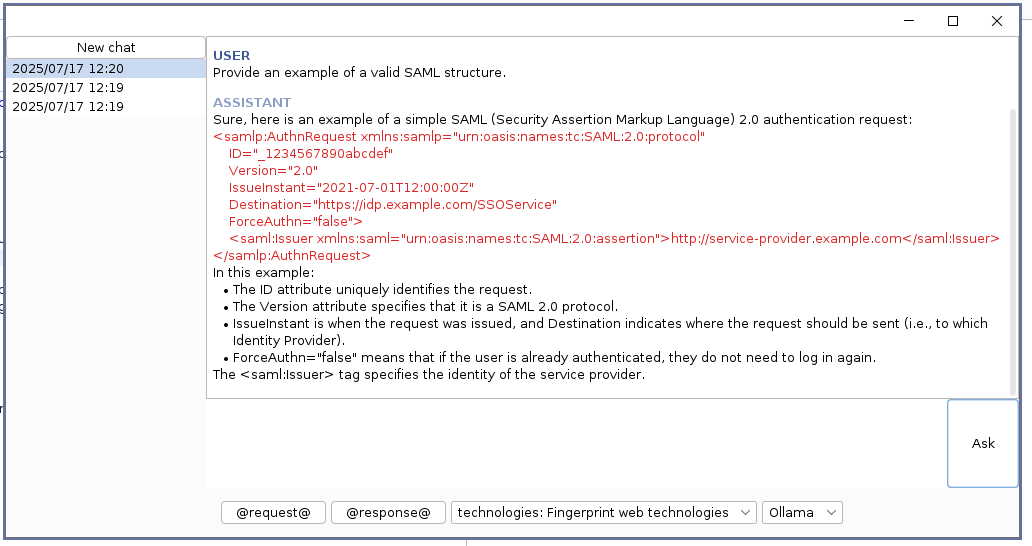
HopLa — плагин-расширение для Burp Suite — добавляет возможности ИИ, поддержку автодополнения и набор полезных полезных нагрузок в Burp Suite

HTTP Toolkit — это красивый инструмент с открытым исходным кодом для отладки, тестирования и разработки с использованием HTTP(S) на Windows, Linux и…

Легковесное расширение для браузера для захвата трафика и анализа безопасности, позволяющее выполнять захват, перехват, модификацию, повторную…

Многопроцессорный инструмент для сбора и извлечения информации в файл Excel из выходного файла Burp Suite.

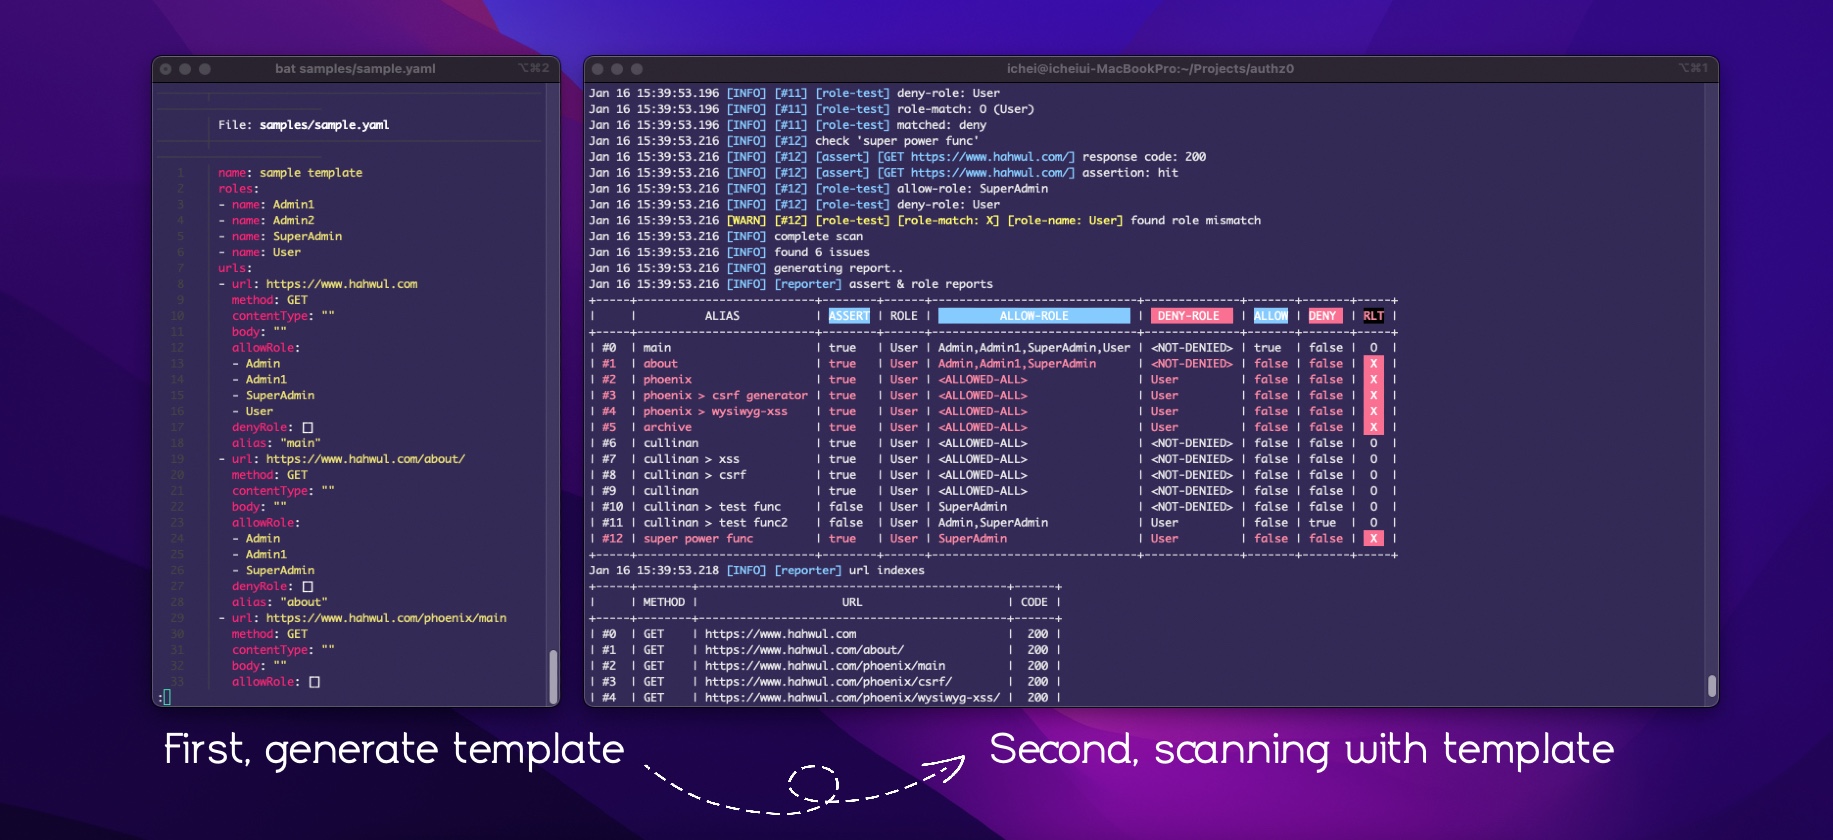
Автоматизированный инструмент тестирования авторизации, который выявляет несанкционированный доступ путем сканирования URL-адресов с использованием…

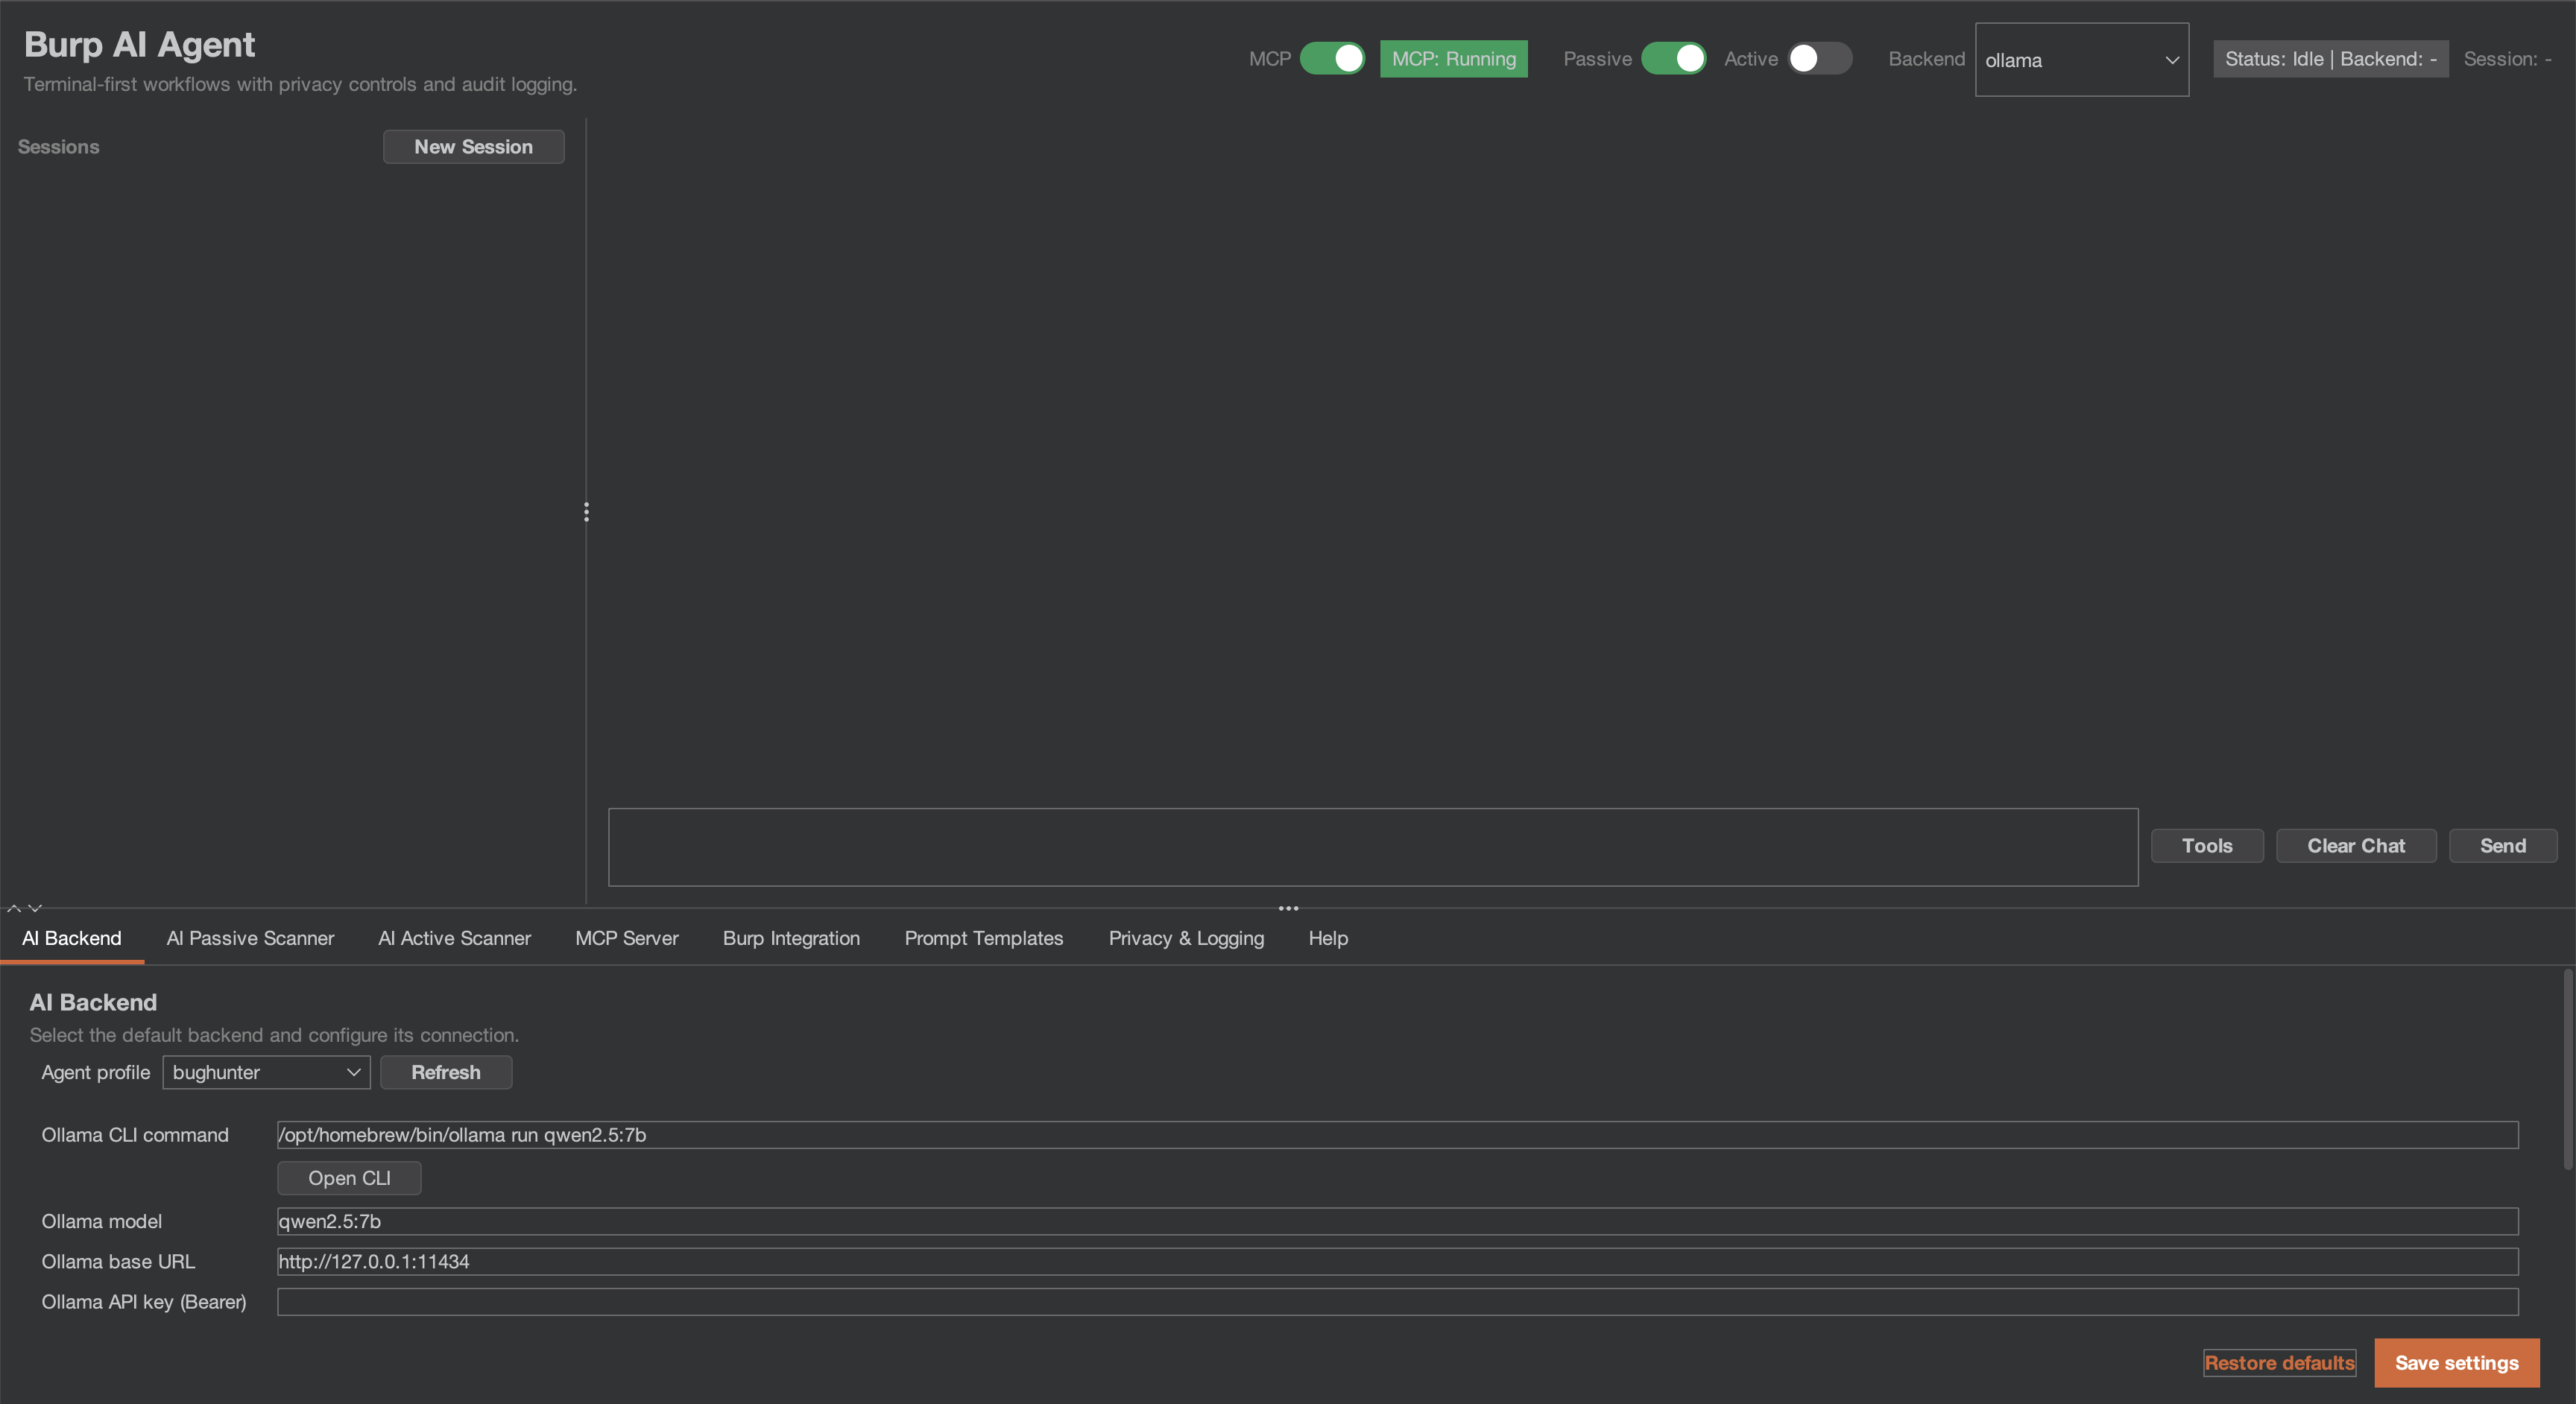
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more

Burp Commander, написанный на Go

Автоматизированный сканер неправильных настроек CORS, который проверяет внедрение заголовка Origin, отражение подстановочных символов и утечку…

Расширение Burp Suite, созданное для автоматизации процесса поиска SSRF на основе путей обратного прокси.

Инструмент для обнаружения параметров HTTP, который находит допустимые параметры запроса для конечных точек URL с помощью большого словаря,…

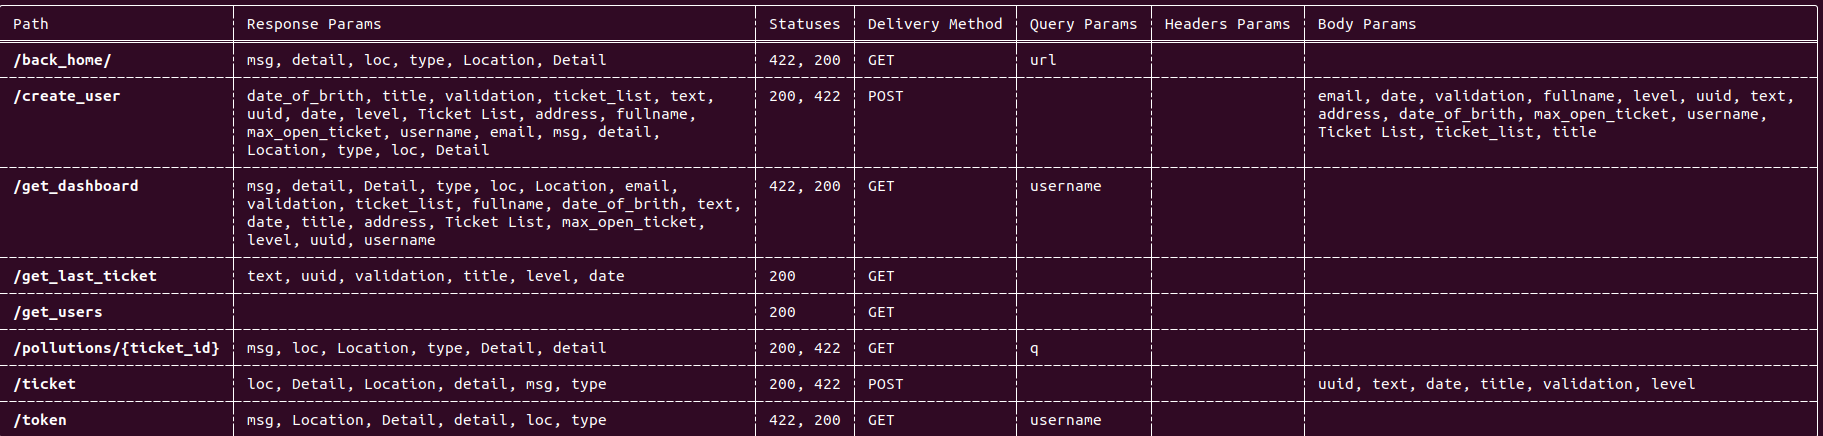
CLI-инструмент, который проводит аудит спецификаций OpenAPI, проверяет их соответствие лучшим практикам и запускает автоматические тесты безопасности…

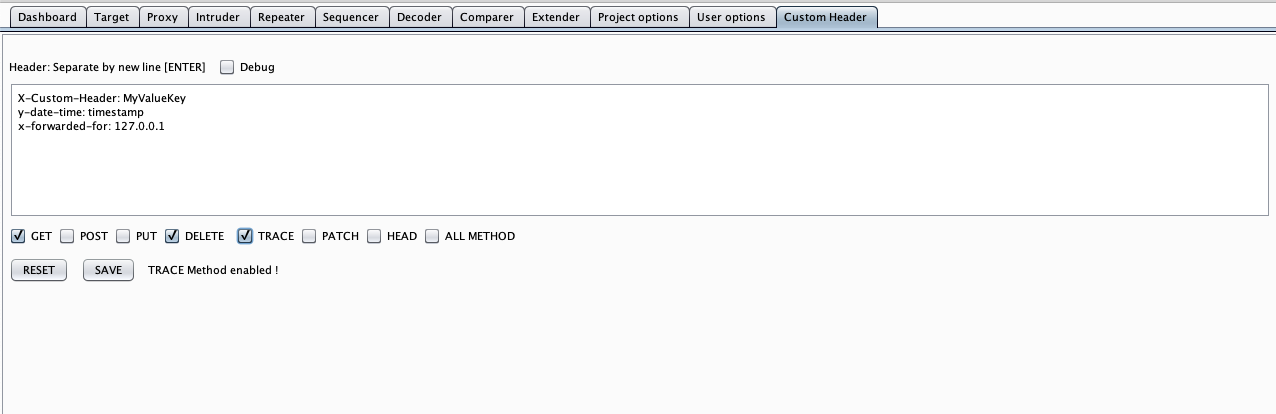
Это расширение Burp Suite позволяет настроить заголовок, добавив новый заголовок в HTTP-запрос BurpSuite (Scanner, Intruder, Repeater, Proxy History).

Открытый репозиторий для валидации агентных ИИ-приложений: redteam, поведение, цепочка поставок, статический анализ

Быстрый, простой, рекурсивный инструмент для обнаружения контента, написанный на Rust.

Декомпилирует APK/XAPK/JAR/AAR файлы Android и извлекает HTTP API, шаблоны аутентификации и потоки вызовов с использованием jadx, с устойчивым к R8…