Custom AI Agent
Мост между Burp Suite и современным ИИ.
Примечание о названии: Это расширение публикуется под названием Custom AI Agent (ранее Burp AI Agent). Оно было переименовано в соответствии с требованиями PortSwigger к именованию в BApp Store и во избежание путаницы со встроенным провайдером Burp AI в Burp Suite. Репозиторий GitHub (github.com/six2dez/burp-ai-agent), сайт документации (burp-ai-agent.six2dez.com) и каталог конфигурации (~/.burp-ai-agent/) сохраняют идентификатор burp-ai-agent для преемственности.
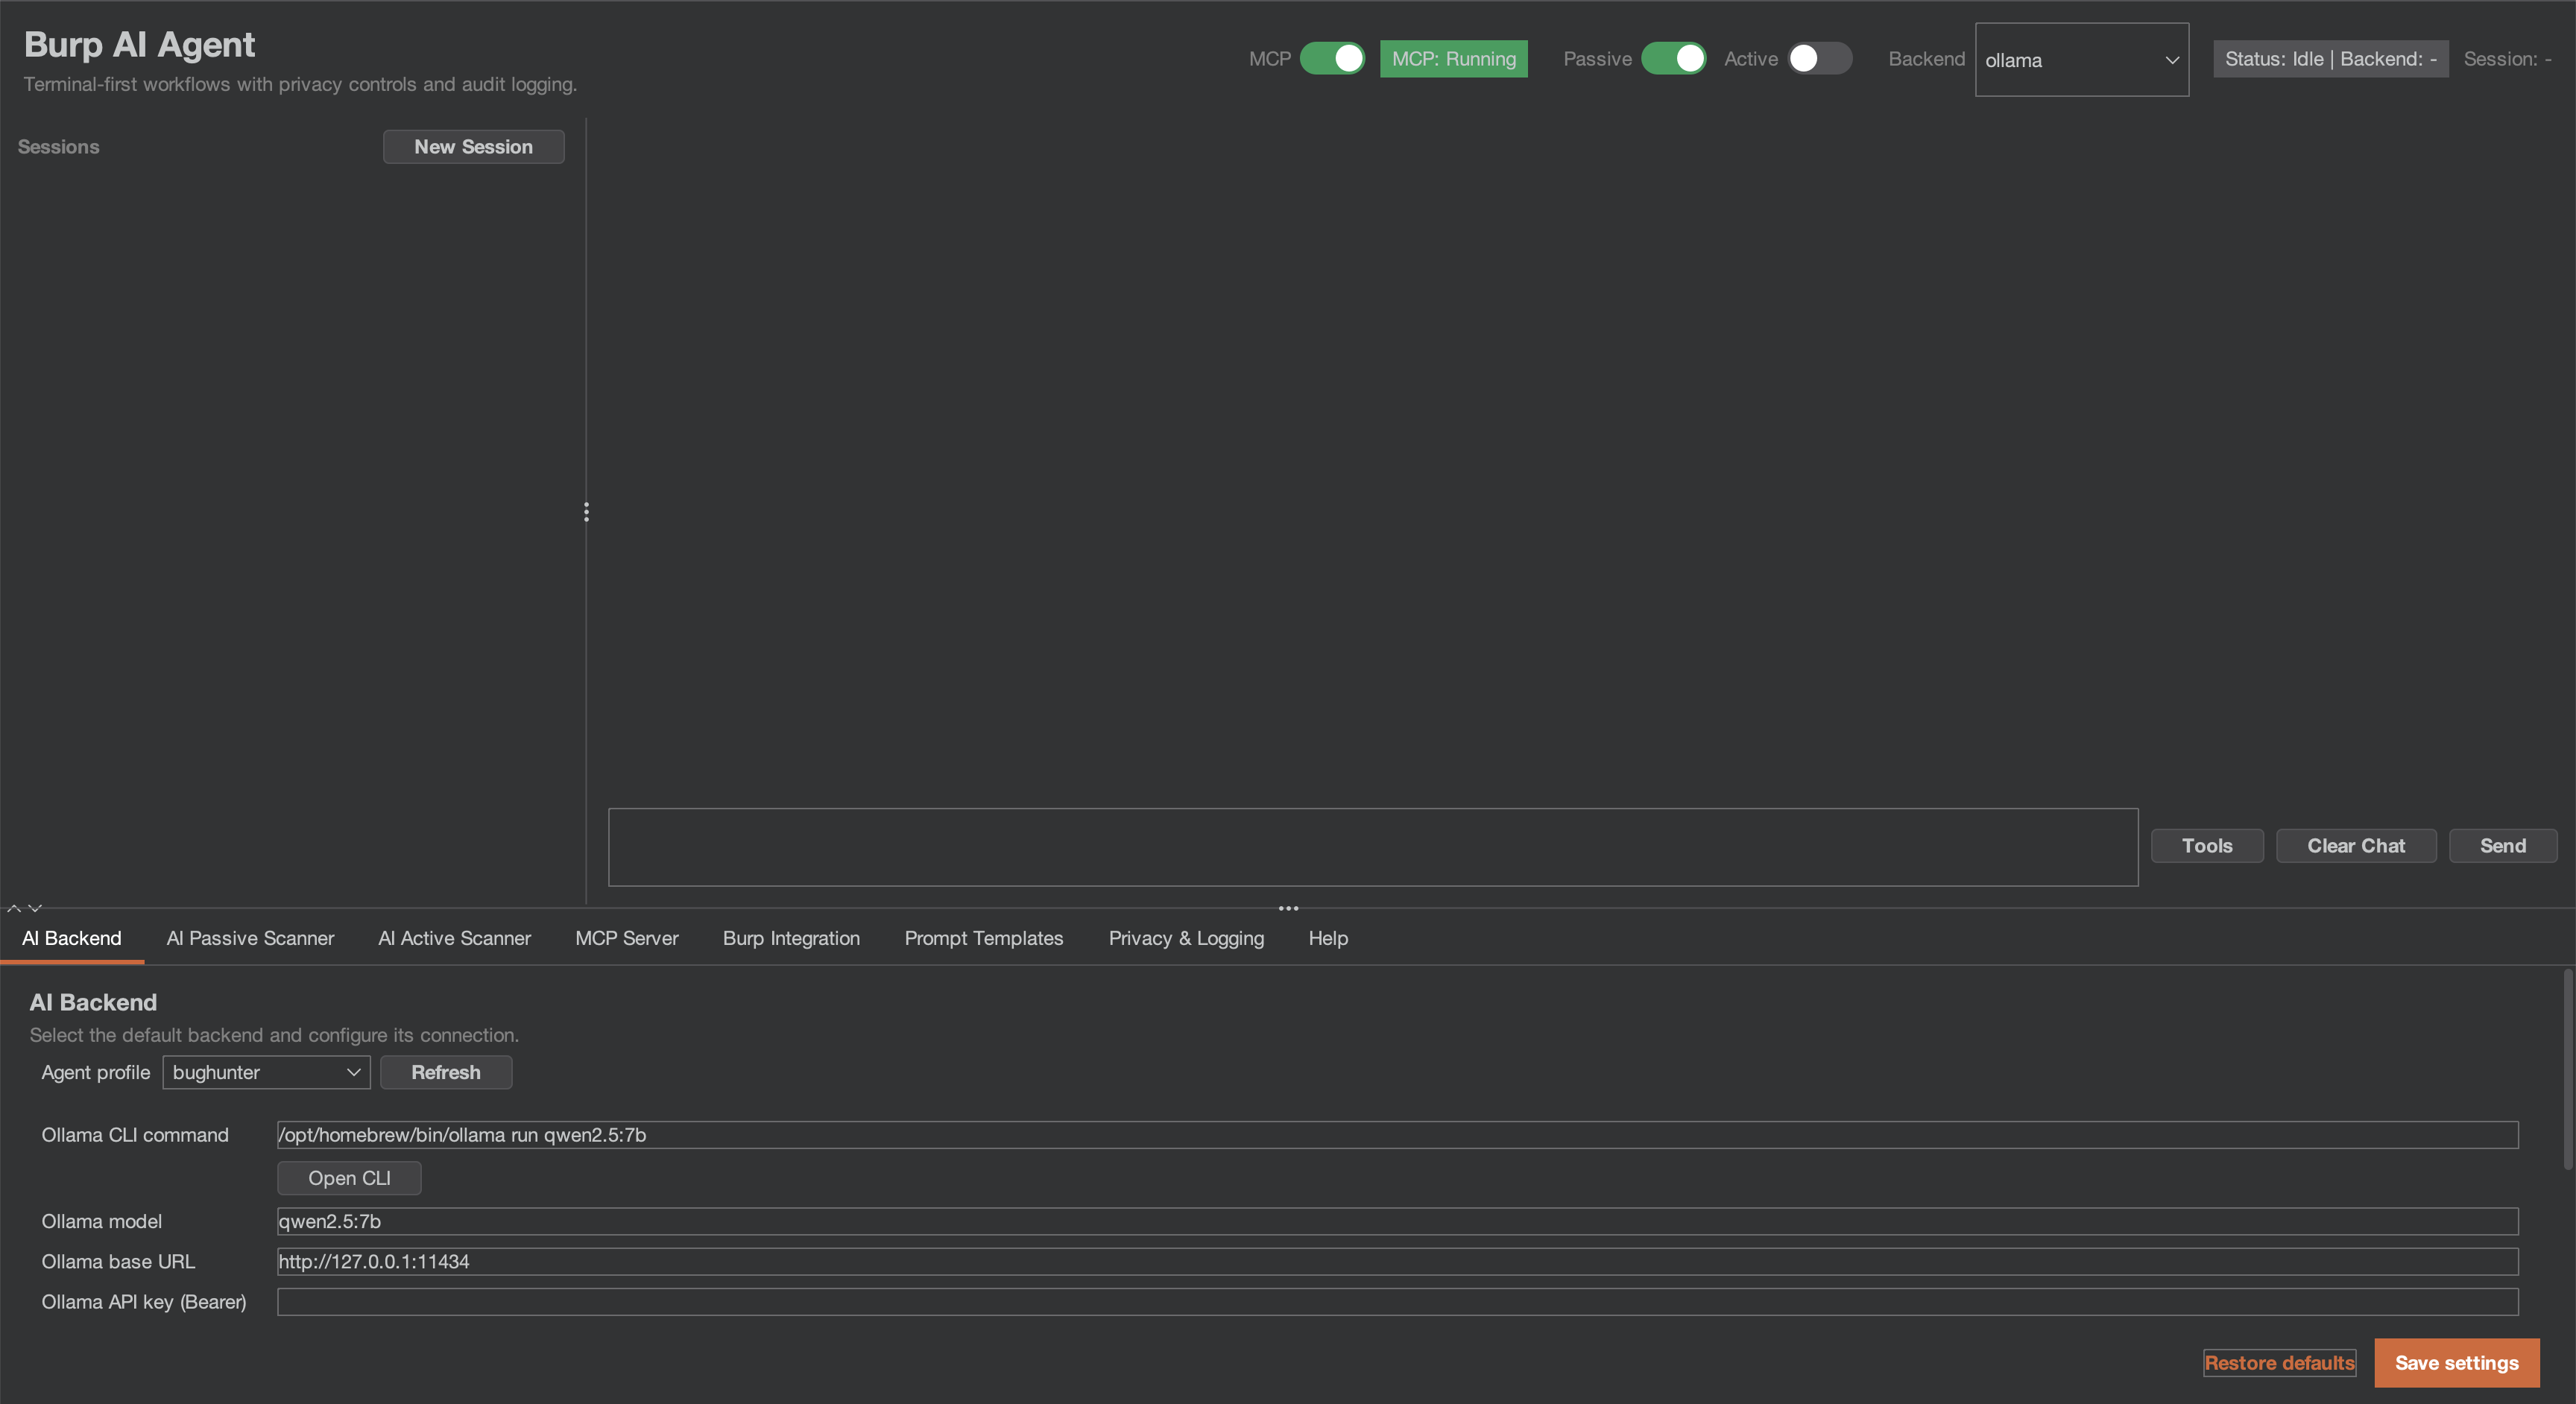
Custom AI Agent — это расширение для Burp Suite, которое интегрирует ИИ в ваш рабочий процесс безопасности. Используйте локальные модели или облачных провайдеров, подключайте внешних ИИ-агентов через MCP и позволяйте пассивным/активным сканерам находить уязвимости, пока вы сосредоточены на ручном тестировании.
[!IMPORTANT]
Если вы используете версию 1.0.0 или более раннюю, прочитайте уведомления о безопасности и обновитесь до последней версии 1.1.0.
Файлы аудита, записанные при включённом журналировании аудита, могут содержать MCP-токен и полные промпты, а контекстное меню «send to AI» могло обходить режим приватности; в обоих уведомлениях указано, какие учётные данные следует сменить.
Ни для одного из них не выпущен идентификатор CVE или GHSA.
Что нового в v1.1.0
Две сборки из одного репозитория, созданные для повторной подачи в BApp Store. Подробности в
CHANGELOG.md.
- Две сборки. Сборка для BApp Store (
./gradlew bappJar) содержит 8 встроенных MCP-инструментов расширения,
Burp AI и шесть HTTP-бэкендов. Полная сборка GitHub (./gradlew fullJar) содержит все 59 MCP-инструментов,
пять CLI-бэкендов, внешний MCP-клиент и опциональную автоочередь. Обе доступны в
Releases, каждая с файлом .sha256. Загружайте только
одну за раз; Какую сборку выбрать?
сравнивает их.
- ИИ-шлюз сборки для BApp Store. Сборка для BApp Store работает на Burp Community и Burp Professional; она отправляет ИИ-запросы только когда в Burp включена настройка «Use AI» для расширения, а при её отключении расширение загружается и отклоняет каждый ИИ-запрос.
- Пассивные сканирования ничего не отправляют на цель. Пассивные находки, которые может проверить ИИ-активный сканер,
перечислены как предлагаемые цели в диалоге его очереди, в обеих сборках, и вы добавляете их в очередь вручную:
ничего не отправляется на цель до вашего подтверждения.
- Чистая выгрузка. Выгрузка не оставляет работающих потоков, таймеров или MCP-слушателя расширения и
не запускает новых запросов к ИИ-провайдеру.
- Детали проблем HTML-кодируются. Полезные нагрузки, значения, взятые из цели, и текст ИИ отображаются как
буквальный текст в представлении проблем Burp и в отчётах.
- ИИ-сканеры запускаются ВЫКЛЮЧЕННЫМИ при каждой загрузке, в обеих сборках; включение одного из них действует до тех пор, пока Burp
не выгрузит расширение.
Что нового в v1.0.1
Хотфикс корректности и приватности для 1.0.0. Подробности в CHANGELOG.md и
SECURITY.md.
- Промпты с не-ASCII символами работают на каждом HTTP-бэкенде (#84, #85, #86, #88). Тела запросов отправляются как
байты UTF-8; ранее не-ASCII символы повреждались, и текст цели мог изменить JSON-структуру
запроса.
- Приватность: контекстное меню по правому клику, настройки сканера, журналирование аудита и ссылки чата теперь учитывают
режим приватности и режим аудита только с хешами по умолчанию; ссылки чата открываются только после подтверждения.
- Безопасность сканера: запросы, изменяющие состояние, воспроизводятся только при уровне DANGEROUS; ИИ-проверки
Burp Scanner соблюдают пул ресурсов сканирования и переключатель ИИ-пассивного сканирования.
- Надёжность: NVIDIA NIM и Perplexity снова работают, последующие сообщения чата сохраняют свой контекст,
а редактирование больше не теряет содержимое на медленных или загруженных машинах.
- Встроенные библиотеки: Netty 4.1.138, Jackson 2.22.3.
Что нового в v1.0.0
Первый стабильный релиз и веха в области корректности безопасности. Внешняя проверка 0.9.2 от
2026-08-05 подтвердила два эксплуатируемых дефекта путём запуска поставленного кода; этот релиз исправляет оба,
а также более широкий класс проблем, выявленных той же проверкой. Подробности в CHANGELOG.md.
Исправлено и раскрыто:
- SEC-04 (критический) — проверки контроля доступа MCP не выполнялись на разрешённых маршрутах. При включённом внешнем
доступе слушатель принимал неаутентифицированные вызовы инструментов; в локальном режиме проверки
Origin/Host/User-Agent и заголовки безопасности ответов не действовали на совпавших маршрутах. Решение
теперь принимается до маршрутизации. → смените ваш токен MCP
- PRIV-05 (высокий) — сессионные cookie попадали в AI-бэкенды без редактирования в режимах STRICT и BALANCED. Пассивный
сканер выдавал cookie как голые
name=value, отбрасывая префиксное редактирование, на которое опирался, и
перехватывалась только cookie с буквальным именем session. → смените затронутые cookie
Усилено:
- Вызовы инструментов, сгенерированные моделью, теперь требуют вашего одобрения (SEC-06) — вызов инструмента, разобранный из вывода
модели, не доходит до Burp, пока вы не примете решение. Уровни работают по принципу отказа при сомнении: нераспознанное имя инструмента
требует подтверждения каждый раз и никогда не выполняется молча. См. Privacy and Security Notes.
- Токен MCP больше не раскрывается при перехвате порта (SEC-07) — локальный процесс, занимающий
порт MCP и возвращающий заголовок идентификации, ранее мог собрать токен, дающий полный доступ к инструментам
MCP. Клиент перехвата теперь предъявляет HMAC-доказательство владения, а под TLS
закрепляет сертификат сервера за своим собственным хранилищем ключей.
SsrfGuard классифицирует альтернативные записи IP (SEC-07) — http://2852039166/ (десятичная запись для
169.254.169.254) больше не обходит предупреждение о приватном/link-local адресе только за счёт записи, и
классификация теперь вообще не выполняет разрешение имён.- Аргументы оболочки экранируются по белому списку (QUAL-06) — закрыт путь от импорта настроек к выполнению команд
для значений, содержащих метасимволы без пробелов (
foo;id, $(cmd)).
- Изоляция EDT и устойчивость планировщика — выполнение инструментов, HTTP-запросы к бэкенду и MCP
stop() перенесены
из потока диспетчеризации событий Swing; повторяющиеся задачи защищены от гибели из-за исключения.
Проверено: набор тестов вырос с 660 до 1131 теста в 158 классах, покрытие строк проекта
34% → 58%, а базовый уровень detekt сократился с 1096 до 1040, а не вырос.
Основные возможности

 six2dez/burp-ai-agent







