

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Evil_Twin_Attack — Атака через поддельную точку доступа и защита от неё в Kali Linux: деаутентификация с помощью aireplay-ng, злой двойник на airbase-ng с captive-порталом, а также обнаружение несоответствия BSSID/MAC в реальном времени и скрипт автоматического отключения на pywifi. | Kitploit
Инструменты/GitLabGitLab/yashubitra/evil_twin_attack
Аудит Wi-FiФишингСетевая безопасностьБезопасность беспроводных сетейТестирование на ПроникновениеОбнаружение ВторженийОбучение и ОбразованиеRed Teaming

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
GitLab
yashubitra/evil_twin_attack

Evil_Twin_Attack

Атака через поддельную точку доступа и защита от неё в Kali Linux: деаутентификация с помощью aireplay-ng, злой двойник на airbase-ng с captive-порталом, а также обнаружение несоответствия BSSID/MAC в реальном времени и скрипт автоматического отключения на pywifi.

РепозиторийСайт
301 год назадЕщё не проверено

Атака «Злой двойник»

Обзор проекта

Этот проект демонстрирует методы реализации, предотвращения, обнаружения и обмана для противодействия атакам «Злой двойник» в беспроводных сетях. Атака «Злой двойник» эксплуатирует уязвимости в сетях Wi-Fi, создавая поддельные точки доступа (AP), которые имитируют легитимные, обманывая пользователей и заставляя их раскрывать конфиденциальную информацию.


Структура репозитория

Основные файлы

  • Evil_Twin_Attack_Combined_Report.pdf: Подробный отчёт, описывающий все этапы проекта.
  • Evil_Twin_Offense_Report.pdf: Документация по симуляции наступательной атаки.
  • Evil_Twin_Prevention_Report.pdf: Описание реализованных мер защиты.
  • Evil_Twin_Detection_Report.pdf: Анализ методов обнаружения.
  • Evil_Twin_Deception_Report.pdf: Стратегии обмана для сбора информации об атакующем.

Файлы кода

  • detect_evil_twin.py: Обнаруживает поддельные точки доступа, выдающие себя за легитимные сети Wi-Fi, путём мониторинга BSSID.
  • prevent_evil_twin.py: Предотвращает подключения к недоверенным или поддельным сетям на основе проверки SSID.
  • server.py: Размещает фишинговый captive-портал для симуляции сбора данных во время атаки.
  • index.html: HTML-код страницы входа captive-портала, оформленный реалистично для пользователя.
  • Evil_Twin.txt: Команды для настройки, выполнения и демонтажа атаки «Злой двойник».

Вспомогательные файлы

  • creds.txt: Журнал учётных данных, перехваченных во время симуляций атаки.
  • LICENSE: Информация о лицензии для репозитория.

Инструкции по установке

Предварительные требования

  • Оборудование: Два USB Wi-Fi адаптера с чипсетом Atheros AR9271.
  • Программное обеспечение: Kali Linux, Python 3.x и необходимые библиотеки Python (pywifi, tkinter).
  • Инструменты: airmon-ng, aireplay-ng, airbase-ng, dnsmasq, Wireshark.

Шаги

  1. Клонируйте этот репозиторий:

    git clone https://github.com/your-username/Evil_Twin_Attack.git
    cd Evil_Twin_Attack
    
  2. Клонируйте этот репозиторий:

    sudo apt update
    sudo apt install aircrack-ng dnsmasq
    pip install pywifi tkinter
    
  3. Клонируйте этот репозиторий:

    • Настройте окружение: следуйте командам в Evil_Twin.txt для настройки режима мониторинга, создания поддельной точки доступа и размещения captive-портала.
    • Запустите captive-портал:
      sudo python3 custom_captive_portal/server.py
      
    • Отслеживайте учётные данные: перехваченные данные будут записаны в creds.txt.

Предотвращение, обнаружение и обман со стороны жертвы (пользователь Windows)

Меры защиты

Запустите prevent_evil_twin.py, чтобы автоматически отключаться от поддельных сетей:

python3 Evil_Twin_Prevention/prevent_evil_twin.py

Механизм обнаружения

Отслеживайте аномалии SSID и BSSID с помощью detect_evil_twin.py:

python3 Evil_Twin_Detection/detect_evil_twin.py

Методы обмана

Разверните honeypot и приманки с поддельными SSID, чтобы вводить атакующих в заблуждение:

  • Сети-honeypot: привлекают атакующих.
  • Поддельные captive-порталы: сбор информации о методах атакующих.

Наглядные материалы

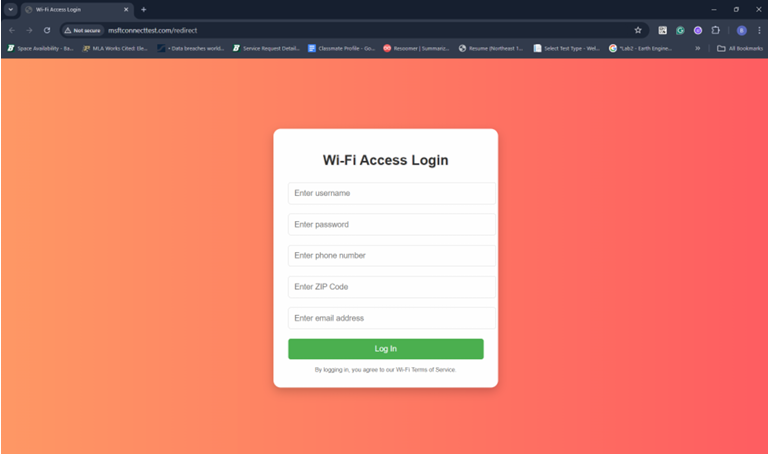
1. Страница входа captive-портала

Это страница входа, которая показывается жертвам, подключающимся к поддельной точке доступа: Captive Portal Login Page
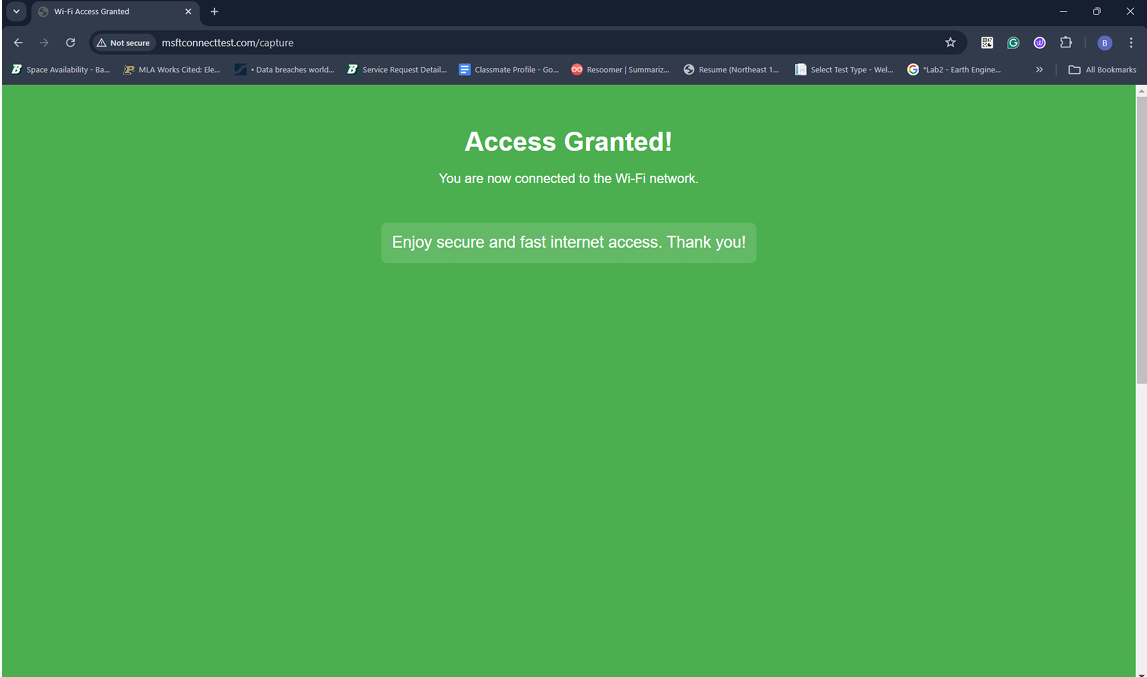
2. Успешное подключение к captive-порталу

Этот экран подтверждает успешное подключение жертвы к поддельной точке доступа: Captive Portal Acceptance
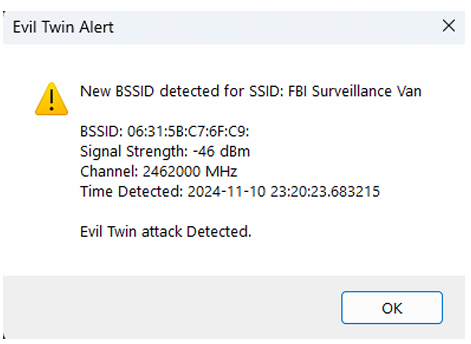
3. Механизм обнаружения в действии

Скриншот скрипта обнаружения, выявляющего потенциальную атаку Evil Twin: Detection Output
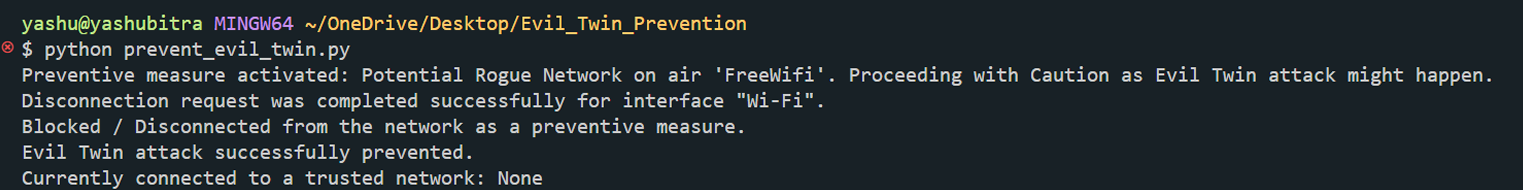
4. Механизм предотвращения в действии

Скриншот скрипта предотвращения, отключающегося от недоверенных сетей: Prevention Output

Дальнейшая работа

  • Автоматизация настройки атак для сложных сред.
  • Кроссплатформенная поддержка инструментов предотвращения (Windows, Linux, Android и т. д.).
  • Повышение безопасности устройств IoT от поддельных сетей.
  • Разработка собственных VPN-решений для публичных сетей.

Отказ от ответственности

Этот проект предназначен исключительно для образовательных целей. Несанкционированное использование этих методов незаконно. Убедитесь, что у вас есть надлежащие разрешения, прежде чем тестировать эти инструменты в любой сети.


Лицензия

Этот проект лицензирован на условиях файла LICENSE, предоставленного в репозитории.

Скачать инструмент