 check-risk-waf/check-risk-waf
Облачный Web Application Firewall (WAF), обеспечивающий защиту на уровнях L3/L7 от SQL-инъекций, XSS, DDoS-атак и ботов. Оснащен AI-помощником, антибот-капчей, ограничением скорости и управляемым DNS для безопасности веб-приложений и API.


Российское комплексное решение для защиты веб-приложений и инфраструктуры
WAF, Anti-Bot, Anti-DDoS и AI-помощник. В облаке Check Risk или на вашем сервере.


Включён в реестр российского ПО Минцифры России.
Реестровая запись №32239 от 17.02.2026
Сайт · Документация · Защита · Возможности · Интерфейс · Установка · SaaS
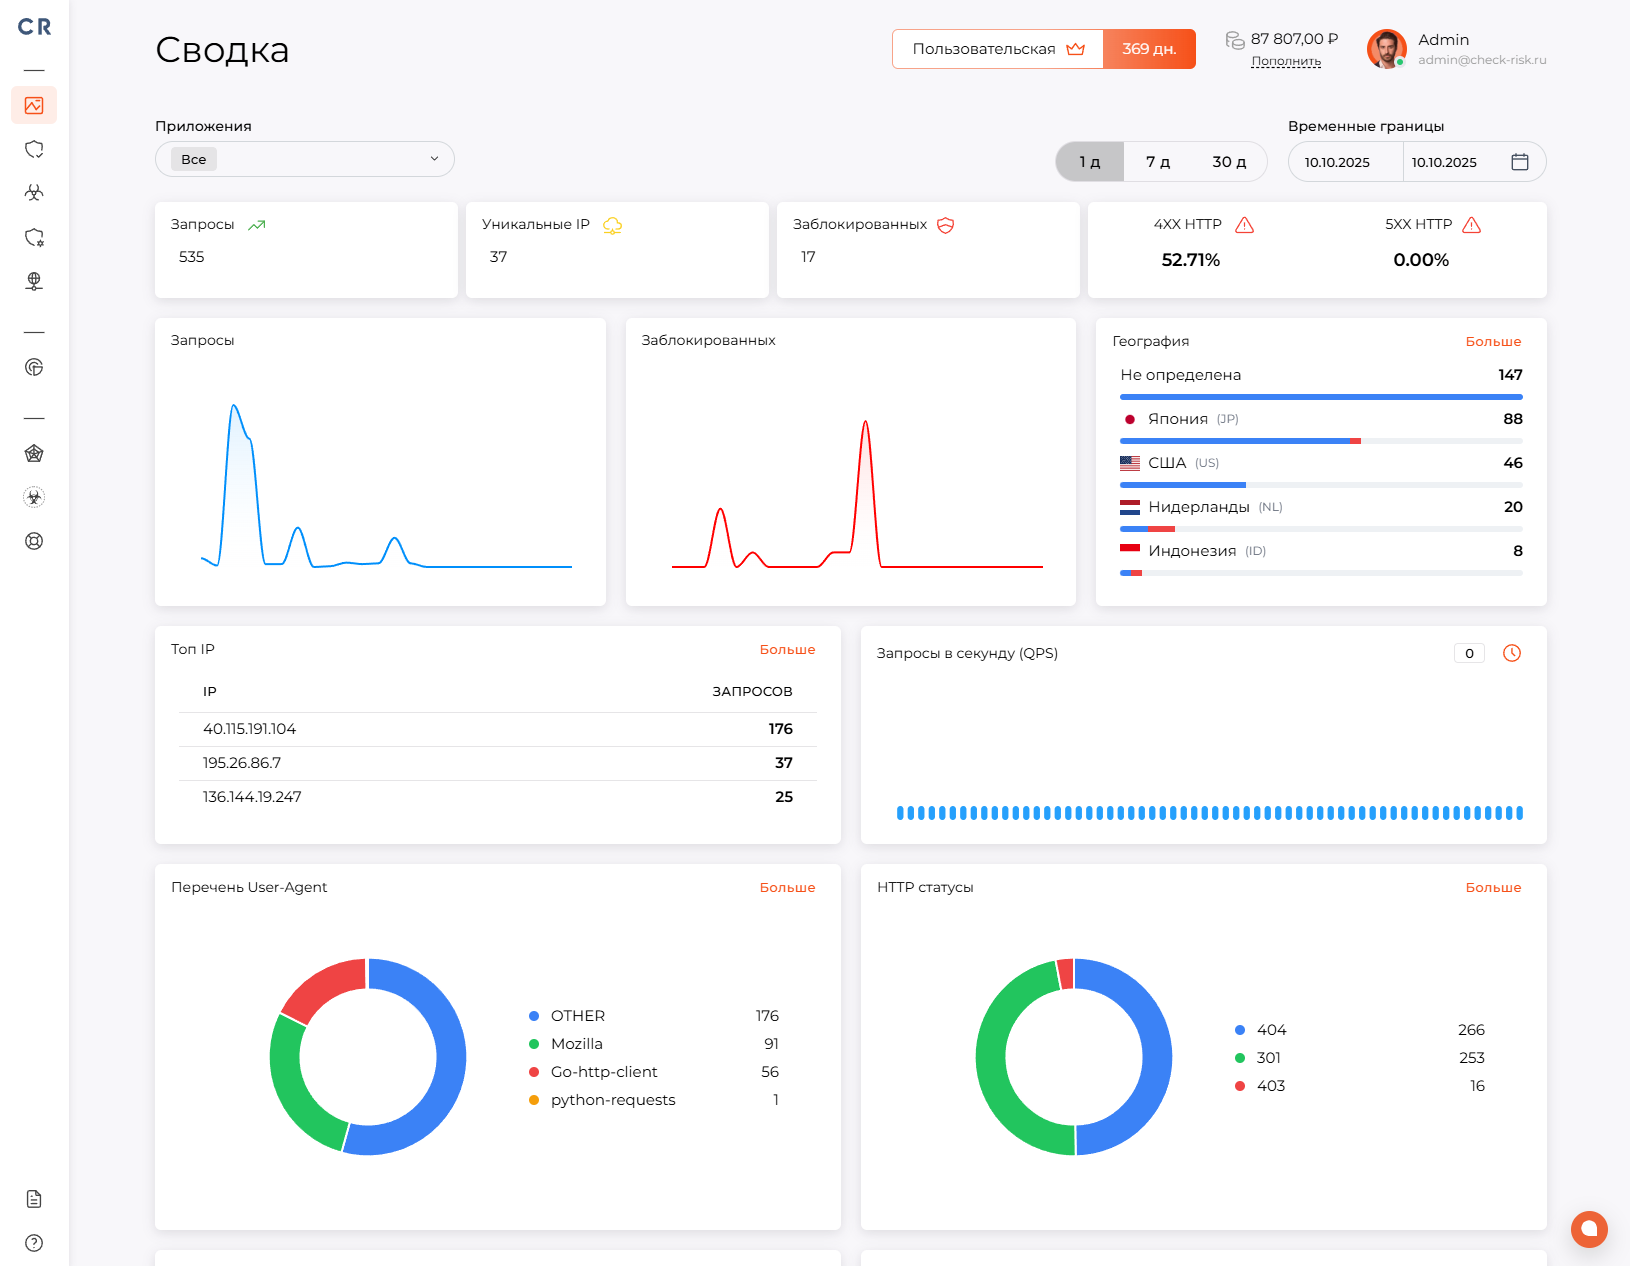
Check Risk WAF обеспечивает защиту сайтов, веб-приложений и API. Решение проверяет входящий HTTP/HTTPS-трафик в режиме Reverse proxy (обратного прокси) и передаёт отфильтрованные запросы защищаемым приложениям. Подключение продукта не требует изменения кода сайта.
| Модуль | Защита |
|---|---|
| WAF | OWASP top 10, SQL-инъекции, XSS, выполнение команд, включение файлов, обход путей, протокольные аномалии и другие атаки на веб-приложения |
| Anti-Bot | Автоматизированные запросы, сканирование, парсинг и спам. Проверка браузера, кнопка, капча-пазл и интеллектуальный выбор проверки |
| Anti-DDoS | Аномальная нагрузка, массовые соединения и вредоносные источники. Автоблокировка, IP-группы и анализ эпизодов атак |
Защиту приложений дополняет встроенный модуль Rate Limit, обновляемые базы фидов, которые включают в себя перечни опасных IP и User-Agent, проверка поисковых роботов и пользовательские правила безопасности. Условия фильтрации можно задавать по приложению, URL, методу, заголовкам, телу запроса, IP и географии клиента. Такой подход к защите обеспечивает комплексную безопасность веб-приложений.
Check Risk включает в себя конфигурацию выбора уровня защиты как для всех приложений, так и для отдельного сайта. Режим мониторинга позволяет изучить WAF-срабатывания перед включением блокировки. Для SaaS сетевая фильтрация работает непосредственно в инфраструктуре Check Risk. При установке on-premise защита веб приложений обеспечивается локально, вплоть до закрытых контуров безопасности.
✓ — функция доступна · ✗ — функция отсутствует в этом варианте поставки.
