
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-31594 — IC Realtime ICIP-P2012T 2.420 подвержен некорректному управлению доступом | Kitploit
Инструменты/GitHubGitHub/yozarseef95/cve-2023-31594
РазведкаБезопасность IoTАнализ уязвимостейЭксплуатацияВеб-безопасностьАппаратная Безопасность
GitHubyozarseef95/cve-2023-31594

CVE-2023-31594

IC Realtime ICIP-P2012T 2.420 подвержен некорректному управлению доступом

Репозиторий
1288 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-31594

IC Realtime ICIP-P2012T уязвим к неправильному контролю доступа

Неаутентифицированный потоковый канал в IP PTZ купольной камере IC Realtime ICIP-P2012, версия ПО: 2.420

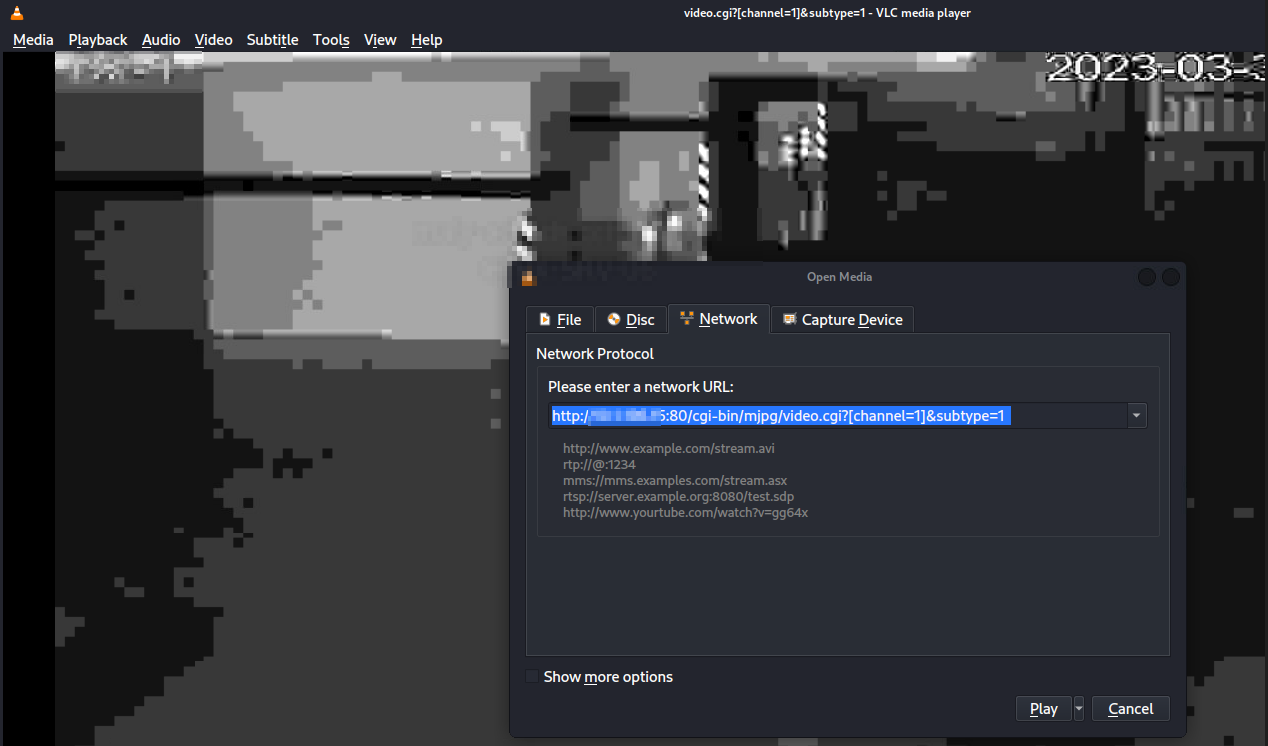
Прямая трансляция (MJPEG) может передаваться через открытый HTTP-канал с использованием сетевого потока VLC. Эта уязвимость критически влияет на конфиденциальность клиентов и может быть использована на этапе разведки (идентификация людей, активов, паролей и т. д.).

Доказательство концепции (POC)

Если HTTP-стриминг разрешён, можно использовать URL-путь, позволяющий пользователю получать MJPEG-поток с камеры без какой-либо аутентификации.

Путь: http://ip:port/cgi-bin/mjpg/video.cgi?[channel=1]&subtype=1
image

[Обнаружители]

Youssef Mohamed - Cloud Consultancy for Digitalization & Security Muhammed Dabour - Orange Egypt

Скачать инструмент