Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
vault-share — Самостоятельно размещаемый файлообменник на Flask с шифрованием и доступом только по приглашениям. Каждый файл получает собственный ключ AES-256-GCM, запечатанный с помощью HPKE для каждого читателя. Подписанные загрузки, пароли принуждения, открывающие отдельные прикрывающие хранилища, и мастер-ключ, для которого может требоваться USB-флешка. | Kitploit
Инструменты/GitHubGitHub/ymsniper/vault-share
Аутентификация и авторизацияИнструменты шифрования/дешифрованияВеб-безопасностьВосстановление ДанныхКриптографияКонфиденциальностьУтилиты и фреймворкиУправление идентификацией и доступом (IAM)

Описание

Самостоятельно размещаемый файлообменник на Flask с шифрованием и доступом только по приглашениям. Каждый файл получает собственный ключ AES-256-GCM, запечатанный с помощью HPKE для каждого читателя. Подписанные загрузки, пароли принуждения, открывающие отдельные прикрывающие хранилища, и мастер-ключ, для которого может требоваться USB-флешка.

GitHubymsniper/vault-share

vault-share

Репозиторий
24 дней назадЕщё не проверено
Поделиться

Vault-Share

Безопасный обмен файлами: веб-приложение на Flask для обмена конфиденциальными файлами между пользователями. Каждый файл шифруется при хранении собственным ключом AES-256-GCM, который хранится только в виде копий, зашифрованных открытым ключом каждого человека, которому разрешено его открыть, проверяется с помощью SHA-256 и HMAC и подписывается ключом ECDSA, заверенным локальным CA.
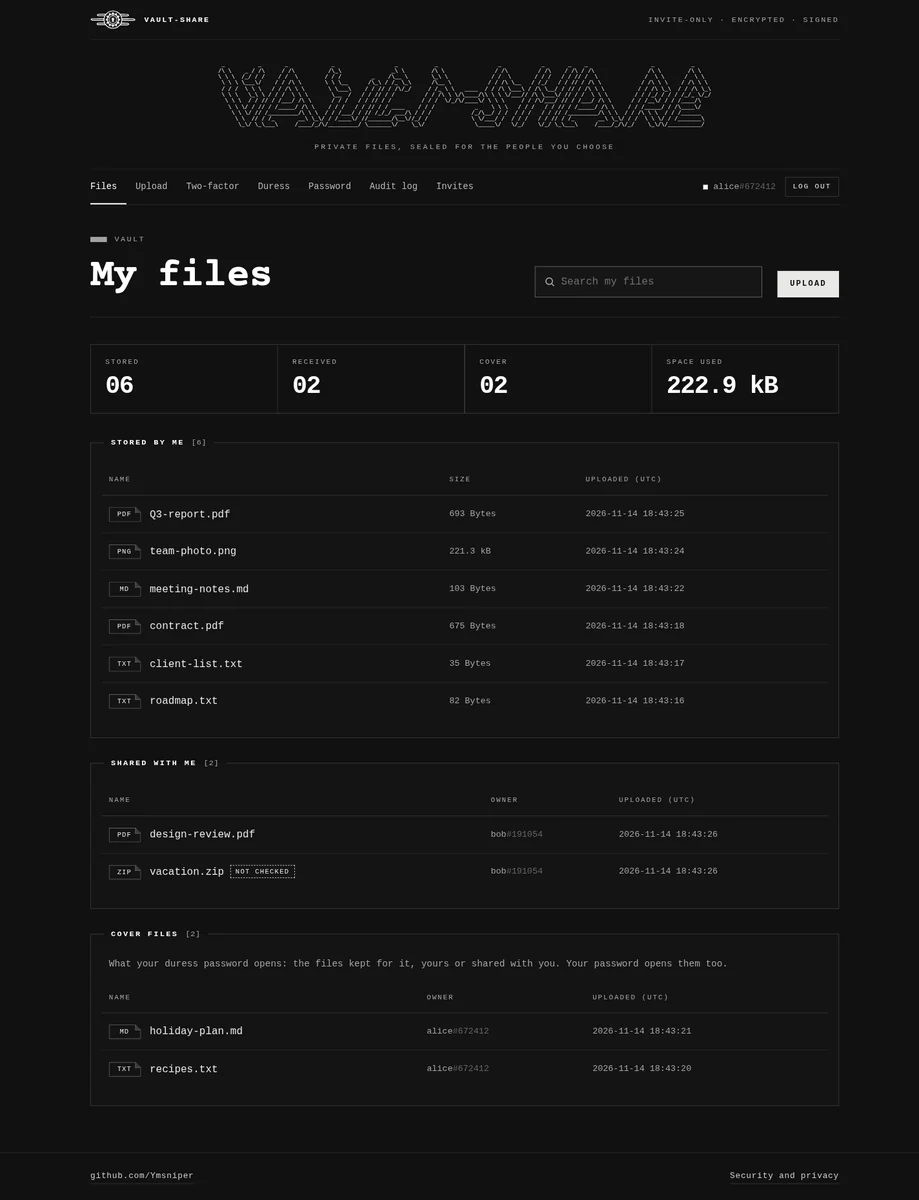
Список файлов

Возможности

  • У каждого файла есть собственный ключ AES-256-GCM, хранящийся только в виде копий, зашифрованных с помощью HPKE (X25519) для его владельца и каждого человека, с которым он используется совместно: собственные ключи сервера не могут открыть сохранённый файл.
  • Файлы подписываются ключами ECDSA P-256, заверенными локальным OpenSSL CA, с отзывом и доказательством подписи, которое можно проверить офлайн.
  • Загрузки проверяются по содержимому, а не по имени. Архивы принимаются, но помечаются как «Не проверено» для всех, с кем они используются совместно.
  • База данных зашифрована с помощью SQLCipher, и каждая запись файла защищена HMAC.
  • Пароли Argon2id, серверные сессии, защита от CSRF, ограничения частоты запросов, заголовки безопасности и необязательный двухфакторный вход.
  • Для регистрации нужен код приглашения, и каждый логин получает случайный тег. Баны и очистка по пригласившему и временному окну отменяют то, что пропустил украденный вход администратора.
  • Пароль принуждения, который открывает собственное прикрытие-хранилище, отделённое ключами, и может стереть остальное.
  • Мастер-ключ может также требовать USB-накопитель и парольную фразу; извлечение накопителя блокирует сервис.
  • Терминальная консоль для запуска и управления сервером.
  • Чёрно-белый интерфейс с машинописным шрифтом и ASCII-арт словесным знаком.

Запуск

python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
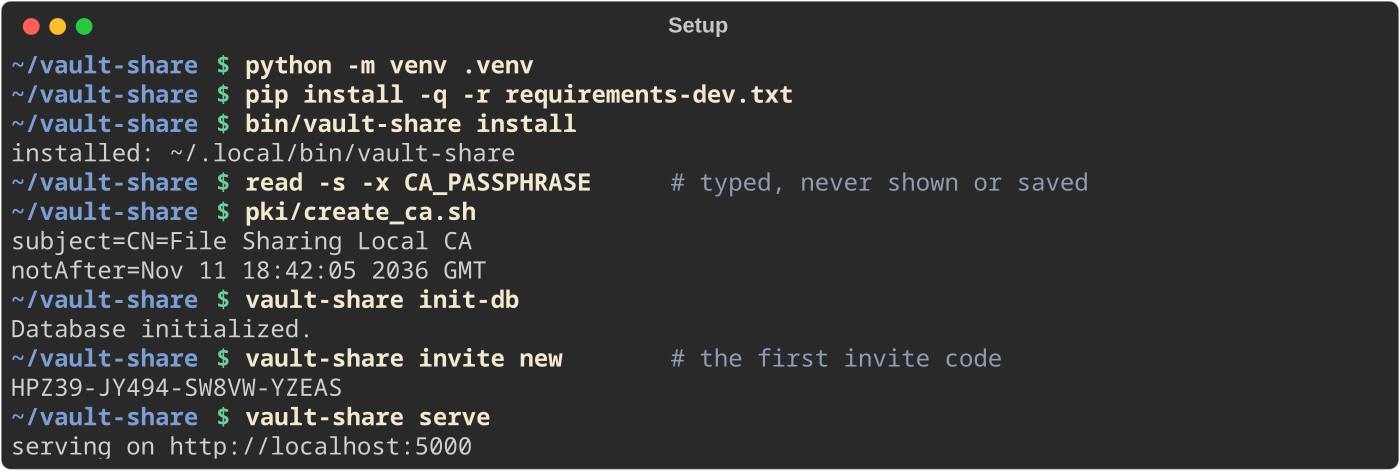
Настройка и запуск сервера

read -s запрашивает парольную фразу CA, не показывая её и не сохраняя в истории оболочки, что сделал бы export CA_PASSPHRASE='...'. Консоль запрашивает её сама при запуске, если она не задана, и хранит только в памяти. vault-share передаёт всё остальное в flask --app app, поэтому vault-share keys status или vault-share admin grant 'bob#516850' работают из любой папки; vault-share install создаёт ссылку на команду в ~/.local/bin.

Затем откройте http://127.0.0.1:5000 (порт может измениться, см. «Настройки сервера» ниже). pki/create_ca.sh создаёт локальный CA в instance/ca/ один раз; приложению нужна одна и та же CA_PASSPHRASE при каждом запуске, чтобы выдать сертификат каждому новому пользователю. Для регистрации нужен код приглашения: создайте первый с помощью vault-share invite new (см. ниже).
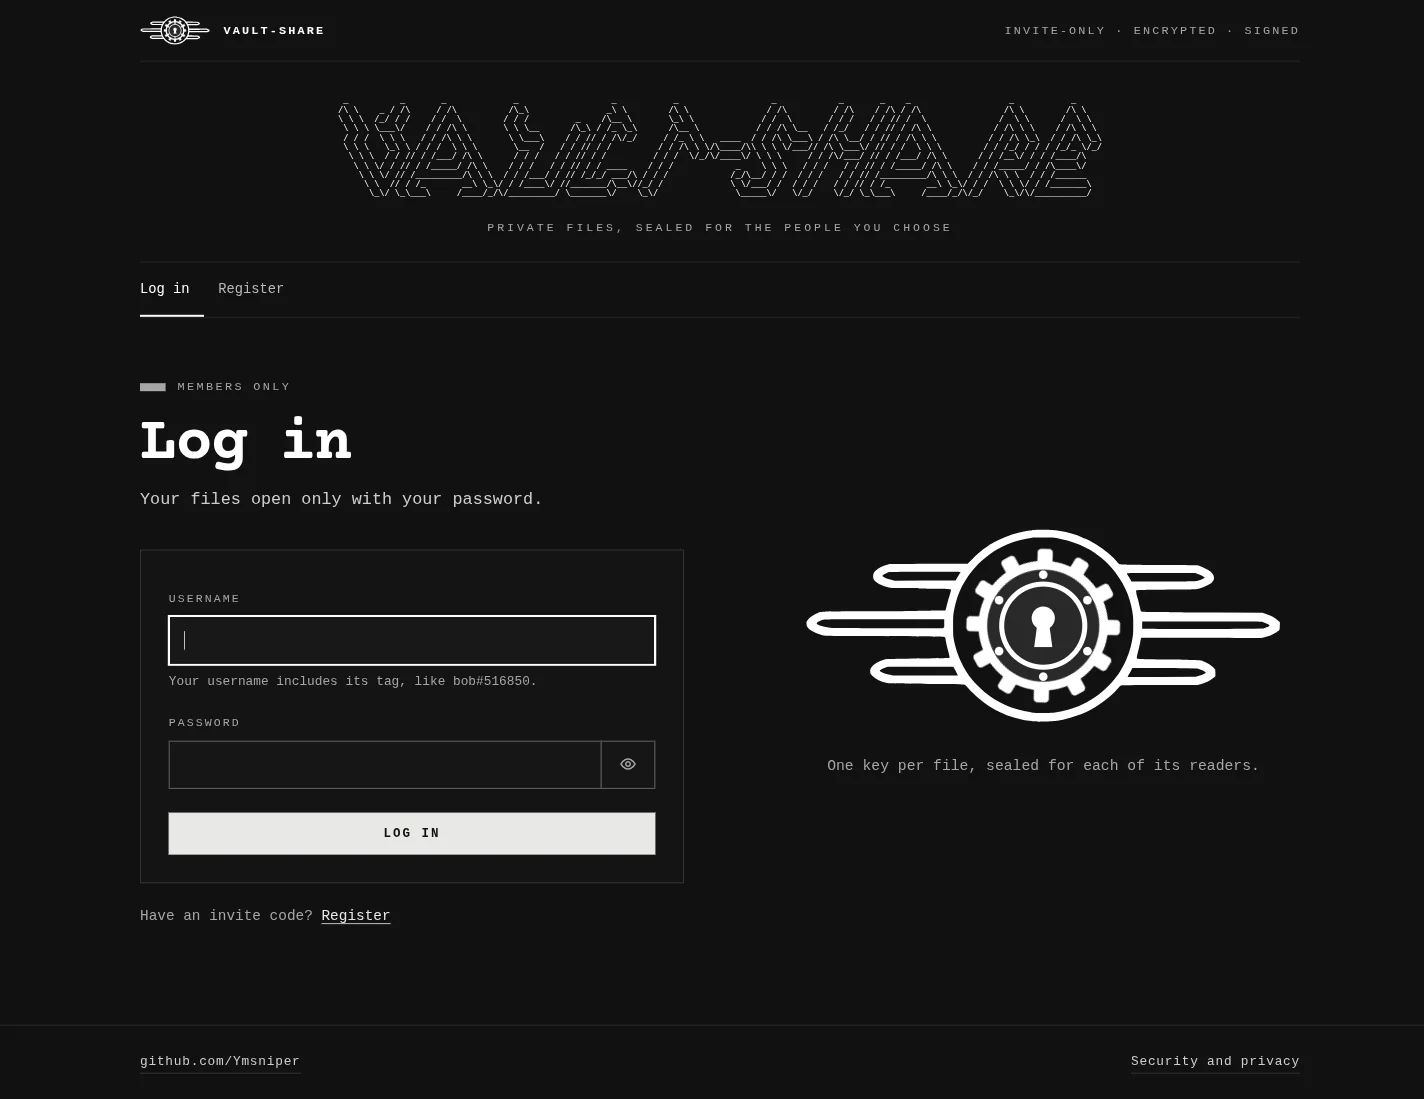
Использование

Вход в систему

Страница по адресу /security, на которую ведёт ссылка из нижнего колонтитула каждой страницы, рассказывает пользователям, что этот сервер хранит и не может прочитать, что он записывает и как долго, какие cookie он устанавливает и что может делать его оператор. Любой может прочитать её, войдя в систему или нет, и она остаётся доступной, пока сервис приостановлен, поскольку ей не нужны ни база данных, ни мастер-ключ.
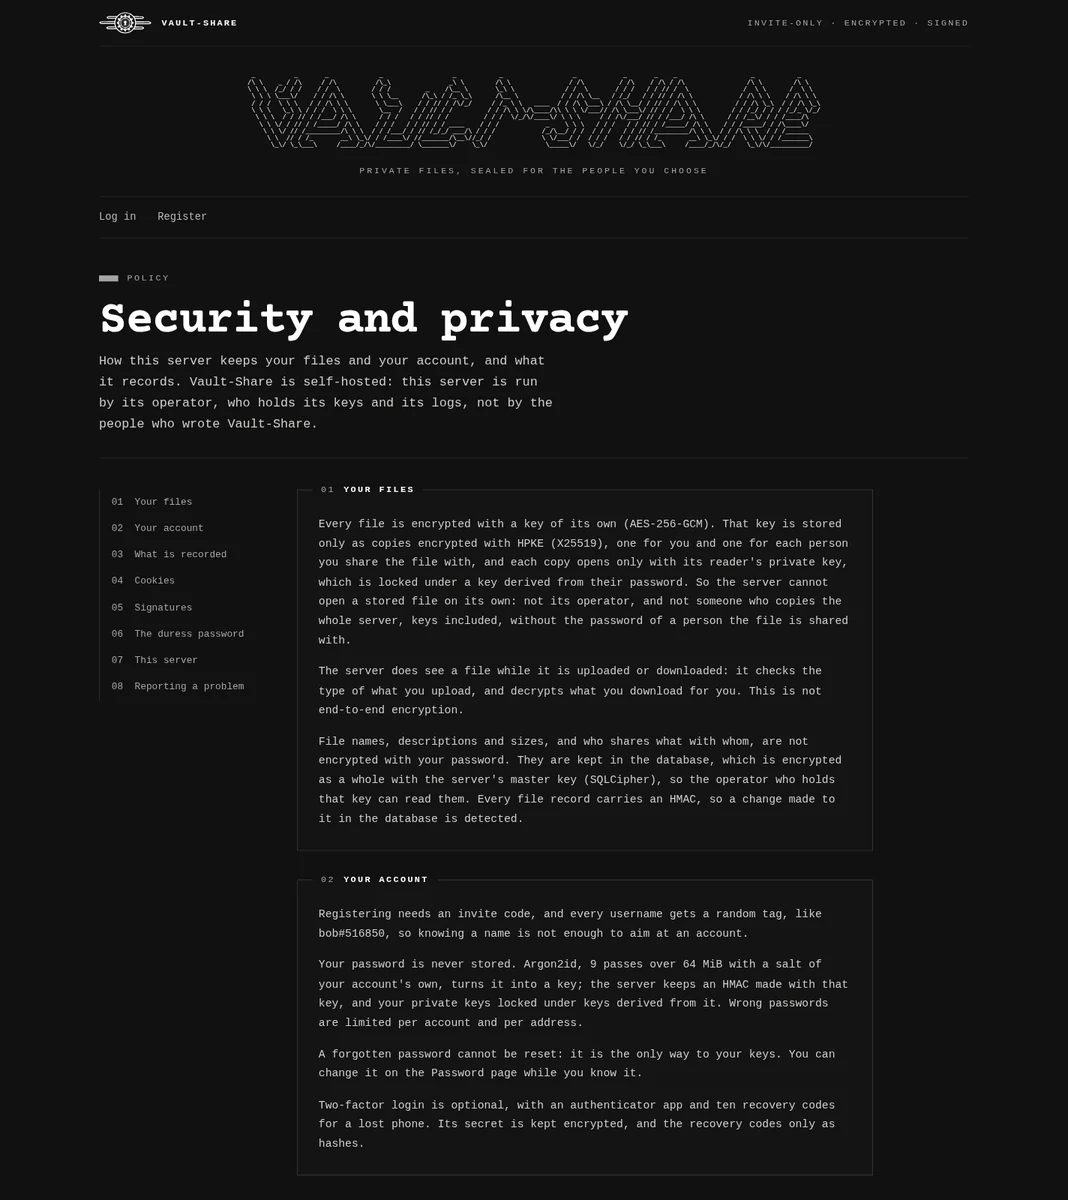
Страница безопасности и конфиденциальности

При загрузке снова запрашивается ваш пароль: он разблокирует ваш закрытый ключ для подписи файла. Запись каждого файла содержит HMAC по всем его полям, от владельца и хеша до имени, описания и подписи, поэтому запись, отредактированная в базе данных, не проходит проверку на странице файла. Каждая страница файла также предлагает доказательство подписи — zip-архив с подписью, сертификатом подписывающего, сертификатом CA и командами OpenSSL, которые проверяют файл без приложения. Они проверяют сертификат в том виде, в каком он был на момент загрузки, и называют вашу копию FILE, а не используют имя файла, которое могло бы содержать синтаксис оболочки.

Каждая загрузка проверяется перед сохранением: её расширение должно быть в списке, содержимое должно действительно соответствовать этому типу (filetype читает первые байты, поэтому программа, переименованная в .pdf, отклоняется; текст должен быть в UTF-8, а JSON и TOML должны быть корректными), и она должна укладываться в лимит загрузки.

  • Документы: PDF, DOCX, XLSX, PPTX, ODT, ODS, ODP
  • Изображения: PNG, JPG, GIF, WEBP, BMP, TIFF, HEIC
  • Аудио: MP3, WAV, OGG, FLAC, M4A
  • Видео: MP4, MOV, WEBM, MKV, AVI
  • Текст: TXT, MD, CSV, JSON, TOML, YAML, INI, CFG, LOG

Архивы (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) также принимаются: проверяется их сигнатура, поэтому программа, переименованная в .zip, отклоняется, но не проверяется их содержимое. Они помечаются как «Не проверено», и HMAC записи файла покрывает эту пометку, поэтому её нельзя удалить в базе данных. Все, кому они предоставлены, видят предупреждение и должны поставить галочку «Я понимаю» перед скачиванием. DOC, XLS, PPT и RTF (макросы, встроенные объекты), а также HTML, SVG, XML, скрипты и программы (они выполняют код при открытии) исключены; делитесь ими внутри архива. Проверка сообщает, что это за файл, но не то, что он безвреден. Страница загрузки объясняет всё это в разделе «Что происходит».
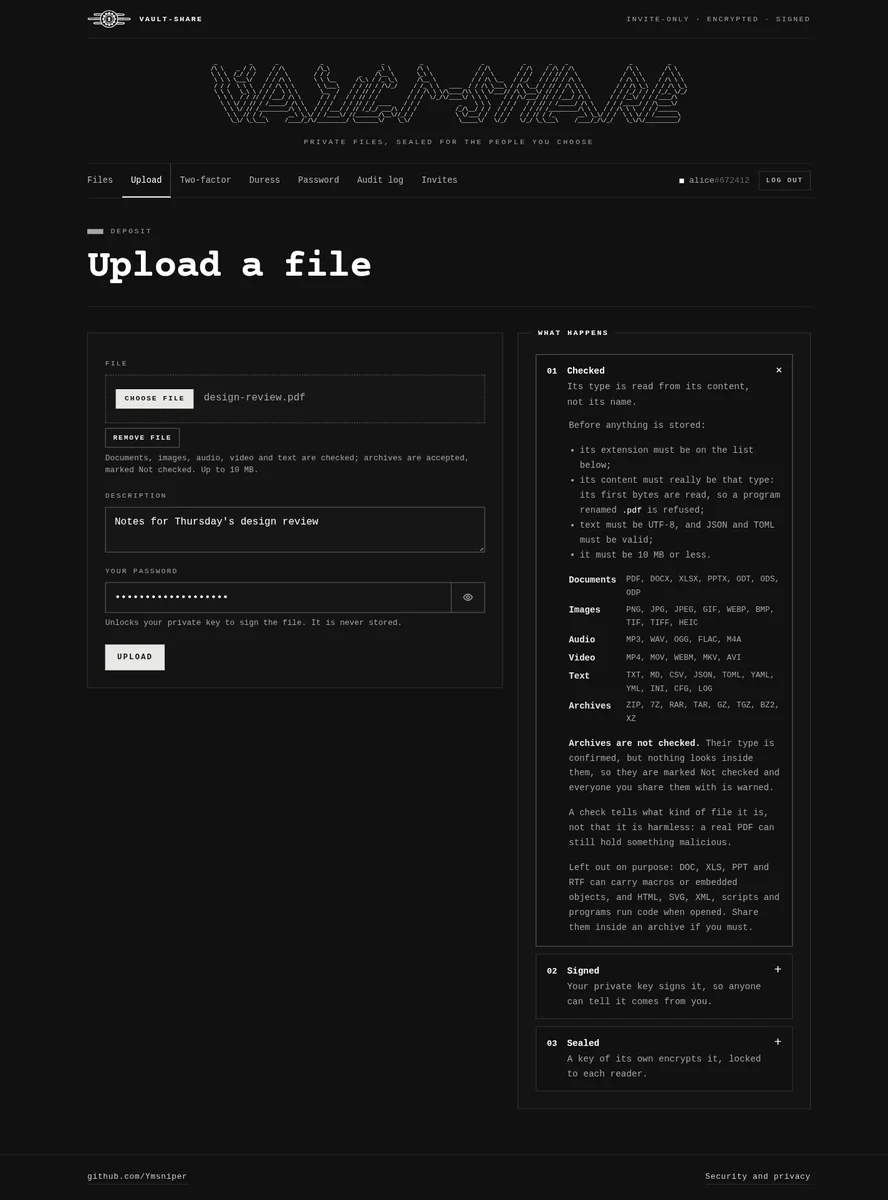
Загрузка файла

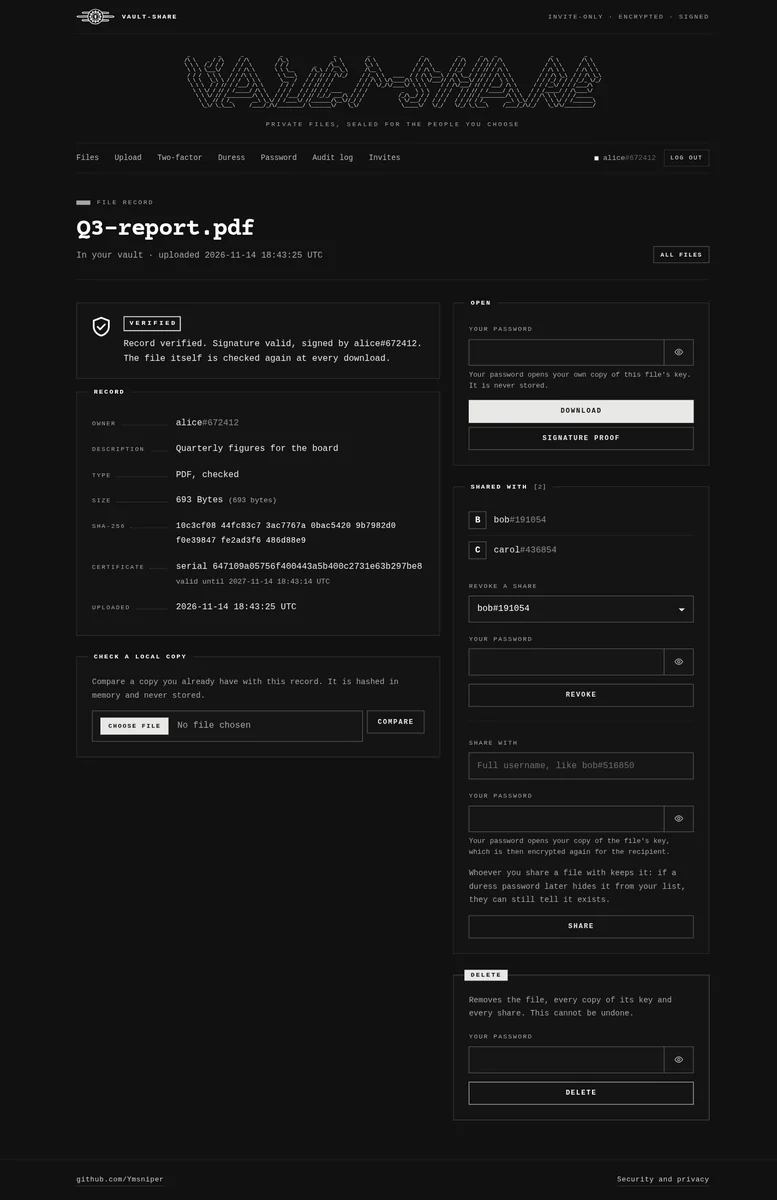
Страница файла: проверенная запись, скачивание, общий доступ

Каждый визит на страницу файла проверяет его запись и сигнатуру, а каждое скачивание проверяет сам файл. Запись, изменённая в обход приложения, обнаруживается сразу:
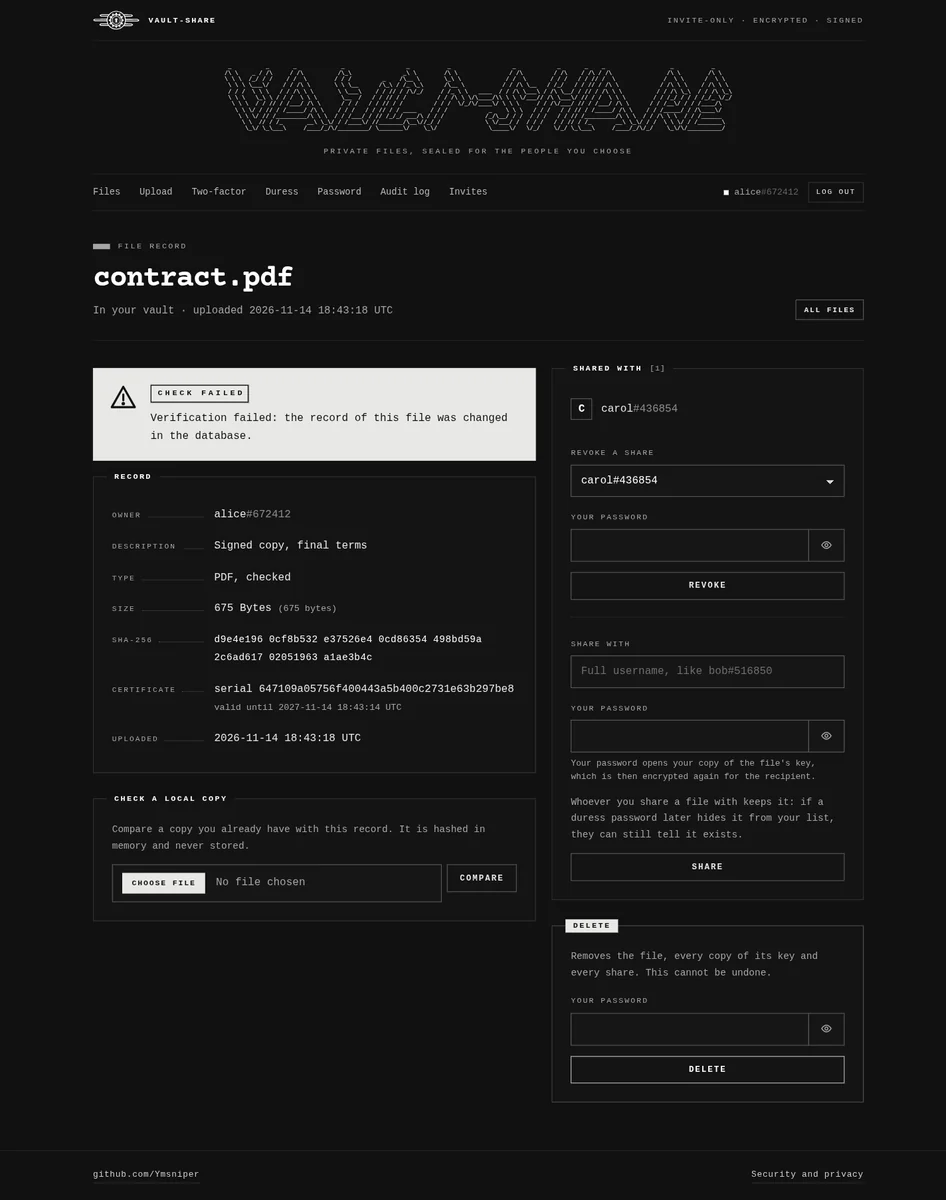

Запись, не прошедшая проверку

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →